
سجل المخاطر
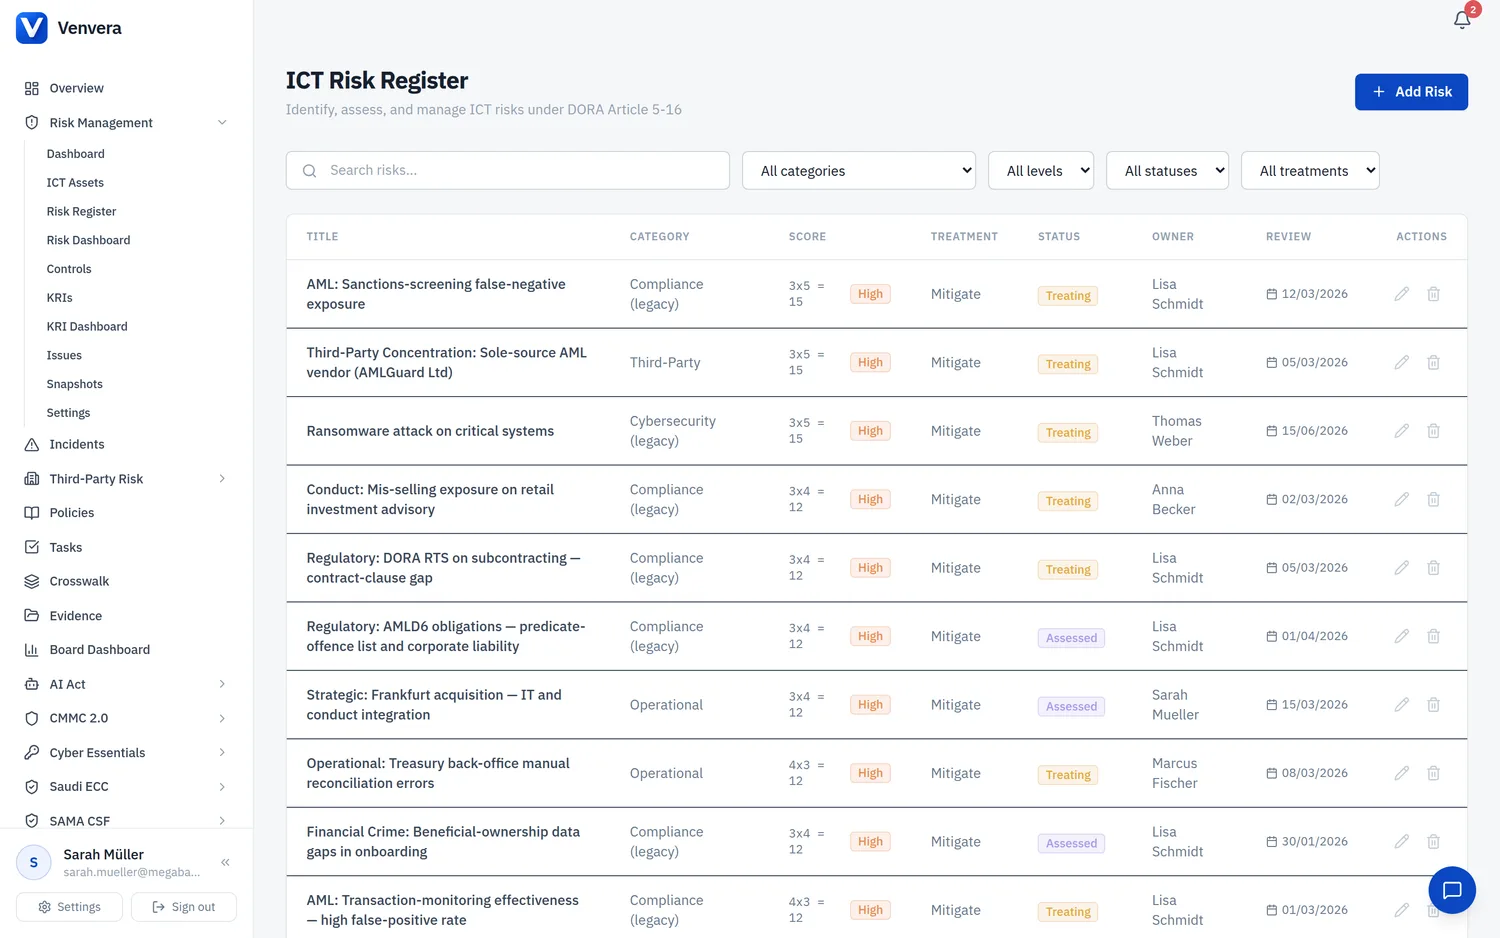
سجل المخاطر هو صفحة العمل الرئيسية لعرض كل مخاطر تقنية المعلومات والاتصالات وتصفيتها وإدارتها.
عوامل التصفية
| عامل التصفية | الخيارات | الوصف |
|---|---|---|
| بحث | نص حر | ابحث بعنوان الخطر أو بنص وصفه. |
| الفئة | الأمن السيبراني، خرق البيانات، فشل النظام، الأطراف الثالثة، إدارة التغيير، التحكم في الوصول، الأمن المادي، الامتثال، تشغيلي، أخرى | صفِّ المخاطر بحسب الفئة المسندة إليها. |
| المستوى | منخفض، متوسط، مرتفع، حرج | صفِّ بحسب مستوى الخطر الكامن المحسوب من درجة الاحتمالية x الأثر. |
| الحالة | محدد، مُقيَّم، قيد المعالجة، قيد المراقبة، مغلق | صفِّ بحسب المرحلة الحالية من دورة حياة إدارة المخاطر. |
| المعالجة | تخفيف، قبول، نقل، تجنّب | صفِّ بحسب قرار المعالجة المختار. |
أعمدة الجدول
| العمود | الوصف |
|---|---|
| العنوان | عنوان الخطر. انقر عليه لفتح نموذج تفاصيل الخطر وتعديله. |
| الفئة | فئة الخطر (مثل الأمن السيبراني، خرق البيانات). |
| الدرجة | تُعرض بصيغة الاحتمالية x الأثر = الدرجة (مثل 4 x 5 = 20) مع شارة مستوى ملوّنة (منخفض/متوسط/مرتفع/حرج). |
| المعالجة | قرار المعالجة: تخفيف أو قبول أو نقل أو تجنّب. |
| الحالة | حالة الخطر في دورة الحياة. |
| المالك | الشخص أو الدور المسؤول عن إدارة هذا الخطر. |
| تاريخ المراجعة | تاريخ المراجعة المجدولة التالية لهذا الخطر. |
إنشاء خطر أو تعديله
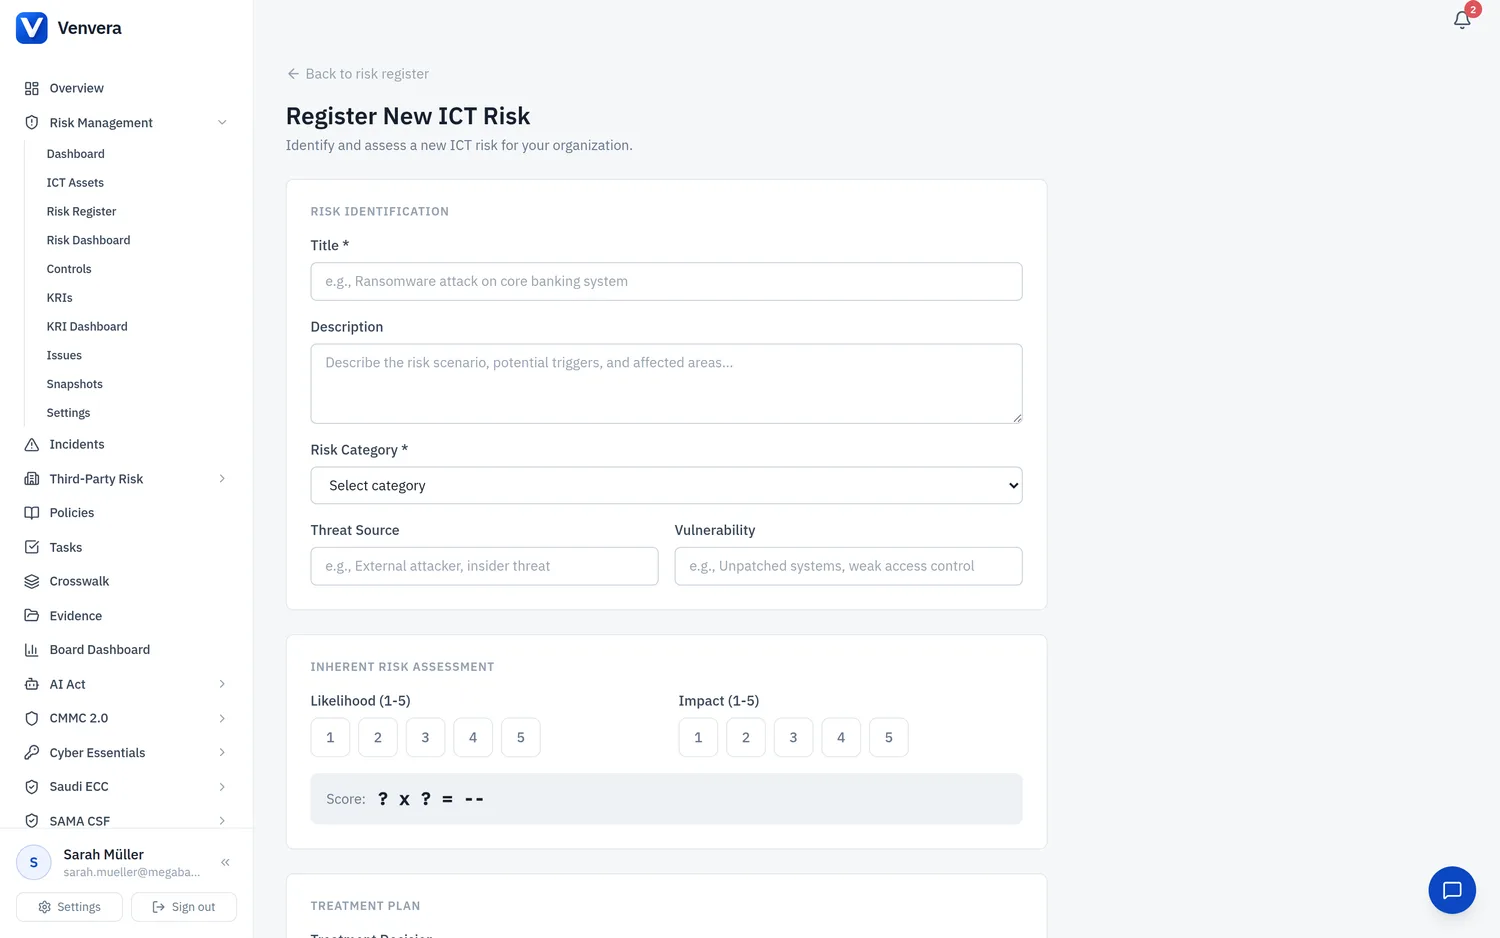
انقر على خطر جديد لإنشاء مدخل جديد، أو انقر على عنوان خطر موجود لتعديله. نموذج الخطر مقسّم إلى عدة أقسام.
المعلومات الأساسية
| الحقل | النوع | الوصف |
|---|---|---|
| العنوان | حقل نصي | اسم موجز للخطر. مطلوب |
| الوصف | مربع نص | سرد مفصّل لسيناريو الخطر، يشمل الأسباب والعواقب المحتملة. اختياري |
| فئة الخطر | قائمة منسدلة | اختر من: الأمن السيبراني، خرق البيانات، فشل النظام، الأطراف الثالثة، إدارة التغيير، التحكم في الوصول، الأمن المادي، الامتثال، تشغيلي، أخرى. مطلوب |
| مصدر التهديد | حقل نصي | منشأ التهديد (مثل "مهاجم خارجي" أو "موظف ساخط" أو "كارثة طبيعية"). اختياري |
| الثغرة | حقل نصي | نقطة الضعف المحددة التي يمكن استغلالها (مثل "خادم ويب غير مُحدَّث" أو "لا مصادقة متعددة العوامل (MFA) على حسابات المسؤولين"). اختياري |
تقييم الخطر الكامن
يسجّل تقييم الخطر الكامن مستوى الخطر قبل تطبيق أي ضوابط أو تدابير معالجة.
| الحقل | النوع | الوصف |
|---|---|---|
| الاحتمالية | أزرار اختيار من 1-5 | قيّم احتمال تحقق الخطر على مقياس من 1 (نادر) إلى 5 (شبه مؤكد). انقر على زر لتحديده. |
| الأثر | أزرار اختيار من 1-5 | قيّم الأثر المحتمل على الأعمال على مقياس من 1 (ضئيل) إلى 5 (كارثي). انقر على زر لتحديده. |
| الدرجة | عرض محسوب تلقائيًا | تُحسب تلقائيًا بضرب الاحتمالية x الأثر. وتُعرض مع شارة مستوى ملوّنة (منخفض 1-4، متوسط 5-9، مرتفع 10-15، حرج 16-25). |
المعالجة
| الحقل | النوع | الوصف |
|---|---|---|
| قرار المعالجة | أزرار اختيار | اختر إحدى استراتيجيات المعالجة الأربع: • تخفيف: طبّق ضوابط لتقليل الاحتمالية أو الأثر. • قبول: أقرّ بالخطر ولا تتخذ أي إجراء إضافي (ضمن قابلية تحمّل المخاطر). • نقل: حوّل الخطر إلى طرف ثالث (مثل التأمين أو الإسناد الخارجي). • تجنّب: أزِل الخطر بإلغاء النشاط أو النظام. |
| وصف المعالجة | مربع نص | فصّل الإجراءات المحددة المتخذة أو المخطط لها ضمن استراتيجية المعالجة المختارة. اختياري |
تقييم الخطر المتبقي
يسجّل تقييم الخطر المتبقي مستوى الخطر بعد تطبيق تدابير المعالجة والضوابط أو التخطيط لها.
| الحقل | النوع | الوصف |
|---|---|---|
| الاحتمالية المتبقية | أزرار اختيار من 1-5 | الاحتمالية المتوقعة بعد وضع تدابير المعالجة موضع التنفيذ. |
| الأثر المتبقي | أزرار اختيار من 1-5 | الأثر المتوقع بعد وضع تدابير المعالجة موضع التنفيذ. |
| الدرجة المتبقية | عرض محسوب تلقائيًا | الاحتمالية المتبقية x الأثر المتبقي، وتُعرض مع شارة مستوى. |
قابلية تحمّل المخاطر
| الحقل | النوع | الوصف |
|---|---|---|
| قابلية تحمّل المخاطر | أزرار اختيار | بيّن هل يقع الخطر المتبقي ضمن قابلية تحمّل المؤسسة للمخاطر: • ضمن حدود التحمّل: الخطر المتبقي مقبول وفق إعدادات قابلية تحمّل المخاطر. • فوق حدود التحمّل: الخطر المتبقي يتجاوز قابلية التحمّل؛ ويلزم معالجة أو مراقبة إضافية. • يتطلب تصعيداً: الخطر يتجاوز عتبة التصعيد ويجب إبلاغ الإدارة العليا أو مجلس الإدارة به. |
حالة الخطر
| الحقل | النوع | الوصف |
|---|---|---|
| حالة الخطر | قائمة منسدلة | مرحلة الخطر في دورة الحياة: • محدد: تم التعرّف على الخطر لكنه لم يُقيَّم بعد. • مُقيَّم: قُدّرت درجة الخطر وصُنّف في فئته. • قيد المعالجة: إجراءات المعالجة قيد التنفيذ الفعلي. • قيد المراقبة: المعالجة قائمة؛ ويُراقَب الخطر لرصد أي تغيّرات. • مغلق: أُزيل الخطر أو لم يعد ذا صلة. |
العناصر المرتبطة
| الحقل | النوع | الوصف |
|---|---|---|
| الأصول المرتبطة | خانات اختيار متعددة | اختر من سجل الأصول أصلًا واحدًا أو أكثر من أصول تقنية المعلومات والاتصالات التي تتأثر بهذا الخطر أو ترتبط به. |
| وظائف الأعمال | خانات اختيار متعددة | اختر وظائف الأعمال المتأثرة بهذا الخطر. والوظائف الموسومة بأنها حرجة في سجل المعلومات تعرض شارة حرج. |
| ضوابط تقنية المعلومات والاتصالات | خانات اختيار متعددة | اختر الضوابط التي تخفف هذا الخطر أو تعالجه. وينشئ ذلك ارتباطًا ثنائي الاتجاه بين المخاطر والضوابط. |
المراجع التنظيمية
اربط الخطر بمتطلبات تنظيمية محددة عبر الأطر أدناه. يمكن وسم الخطر الواحد بأطر كثيرة في آن واحد، وأزرار تبديل الأطر المتاحة تتوقف على الأطر التي فعّلتها في المستأجر الخاص بك.
| الإطار | النوع | الوصف |
|---|---|---|
| مواد DORA | أزرار تبديل | اختر مواد DORA المنطبقة من Art. 5 إلى Art. 16. لكل زر تلميح يشرح نطاق المادة (مثل Art. 5: إطار إدارة مخاطر تقنية المعلومات والاتصالات، وArt. 6: أنظمة تقنية المعلومات والاتصالات وأدواتها، إلخ). |
| مواد NIS2 | أزرار تبديل | اختر تدابير الأمن السيبراني المنطبقة في NIS2 من Art. 21(2)(a) إلى Art. 21(2)(j)، وهي تغطي مجالات مثل تحليل المخاطر ومعالجة الحوادث واستمرارية الأعمال وأمن سلسلة التوريد والتشفير. |
| ضوابط ISO 27001 | أزرار تبديل | اختر ضوابط الملحق A المنطبقة من ISO 27001:2022، من A.5 (التنظيمية) إلى A.8 (التقنية). |
تنشئ المراجع التنظيمية إمكانية تتبّع بين سجل المخاطر والتزامات الامتثال. وهي تغذّي أيضًا وحدتي تقييم الفجوات وتقارير مجلس الإدارة.
تواريخ المراجعة
| الحقل | النوع | الوصف |
|---|---|---|
| تاريخ المراجعة | منتقي تاريخ | التاريخ الذي روجع فيه هذا الخطر آخر مرة. اختياري |
| تاريخ المراجعة التالية | منتقي تاريخ | التاريخ المجدول لمراجعة الخطر التالية. وحين ينقضي هذا التاريخ، يظهر الخطر ضمن عدد المراجعات المتأخرة في لوحة المعلومات. اختياري |
تتطلب DORA مراجعة دورية لمخاطر تقنية المعلومات والاتصالات. وتحديد تواريخ مراجعة مناسبة يضمن بقاء سجل المخاطر محدّثًا وجاهزًا للتدقيق. والمخاطر التي ليس لها تاريخ مراجعة تالية لا تطلق تنبيهات التأخر.