
Регистър на рисковете
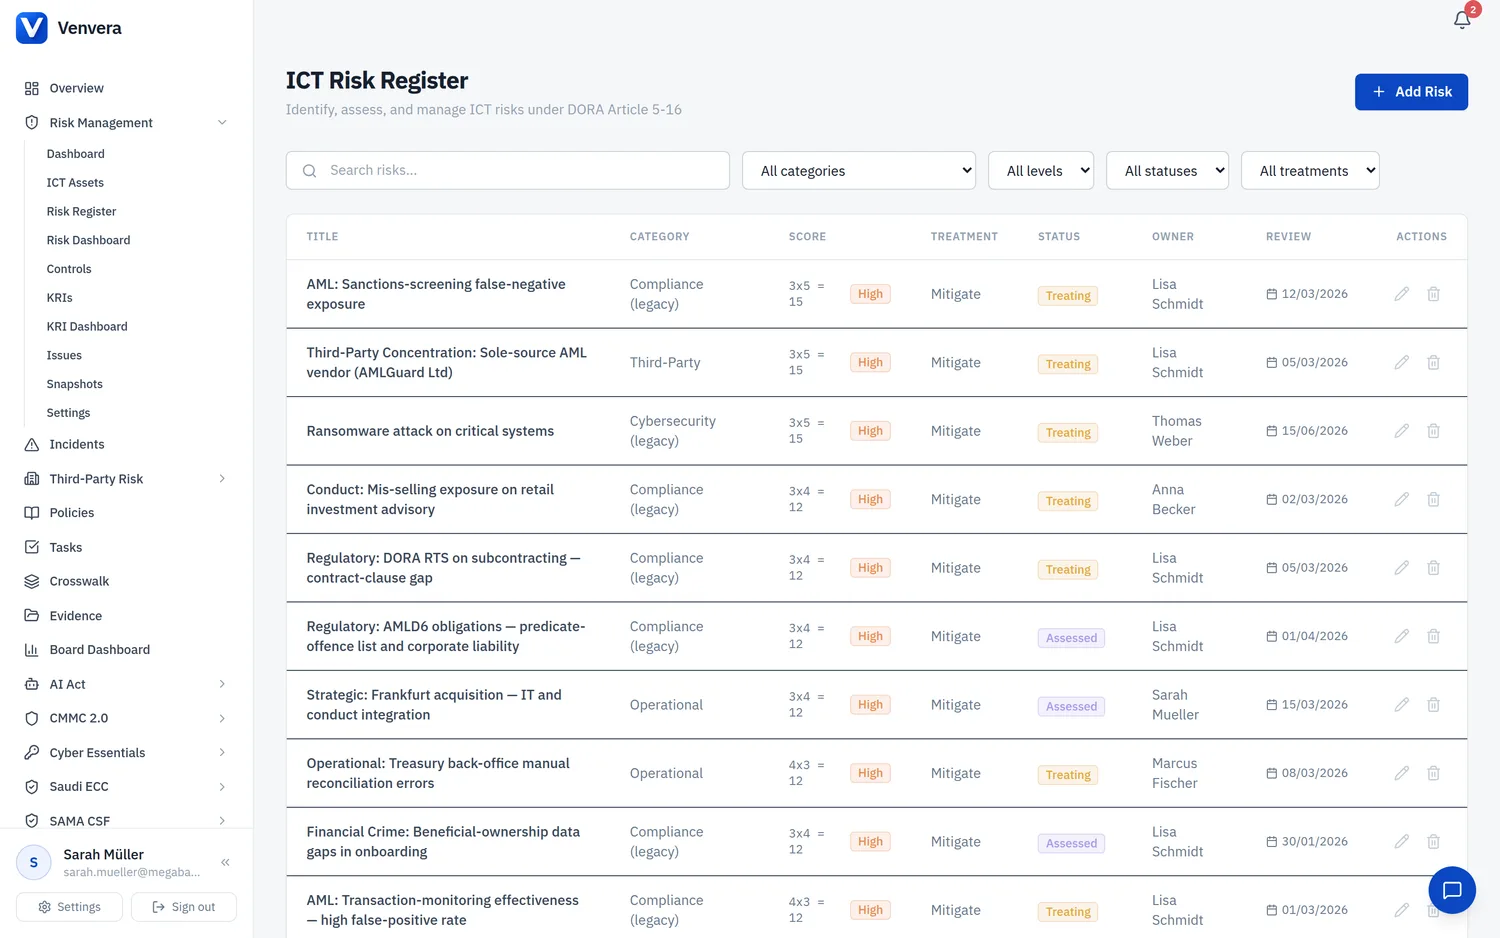
Регистърът на рисковете е основната работна страница за преглед, филтриране и управление на всички ИКТ рискове.
Филтри
| Филтър | Опции | Описание |
|---|---|---|
| Търсене | Свободен текст | Търсене по заглавието на риска или по текста на описанието. |
| Категория | Киберсигурност, Нарушение на сигурността на данните, Отказ на система, Трети страни, Управление на промените, Контрол на достъпа, Физическа сигурност, Съответствие, Оперативни, Друго | Филтрира рисковете по зададената им категория. |
| Ниво | Нисък, Среден, Висок, Критичен | Филтрира по изчисленото ниво на присъщия риск, получено от резултата „Вероятност x Въздействие“. |
| Статус | Идентифициран, Оценен, В процес на третиране, Наблюдение, Затворен | Филтрира по текущия етап от жизнения цикъл на управлението на риска. |
| Третиране | Смекчаване, Приемане, Прехвърляне, Избягване | Филтрира по избраното решение за третиране. |
Колони на таблицата
| Колона | Описание |
|---|---|
| Заглавие | Заглавието на риска. Щракнете, за да отворите формуляра с данните на риска за преглед и редактиране. |
| Категория | Категорията на риска (напр. Киберсигурност, Нарушение на сигурността на данните). |
| Резултат | Показва се като Вероятност x Въздействие = Резултат (напр. 4 x 5 = 20) с цветно кодирана значка за нивото (Нисък/Среден/Висок/Критичен). |
| Третиране | Решението за третиране: Смекчаване, Приемане, Прехвърляне или Избягване. |
| Статус | Статусът на риска в жизнения му цикъл. |
| Собственик | Лицето или ролята, които отговарят за управлението на този риск. |
| Дата на преглед | Следващата планирана дата за преглед на този риск. |
Създаване или редактиране на риск
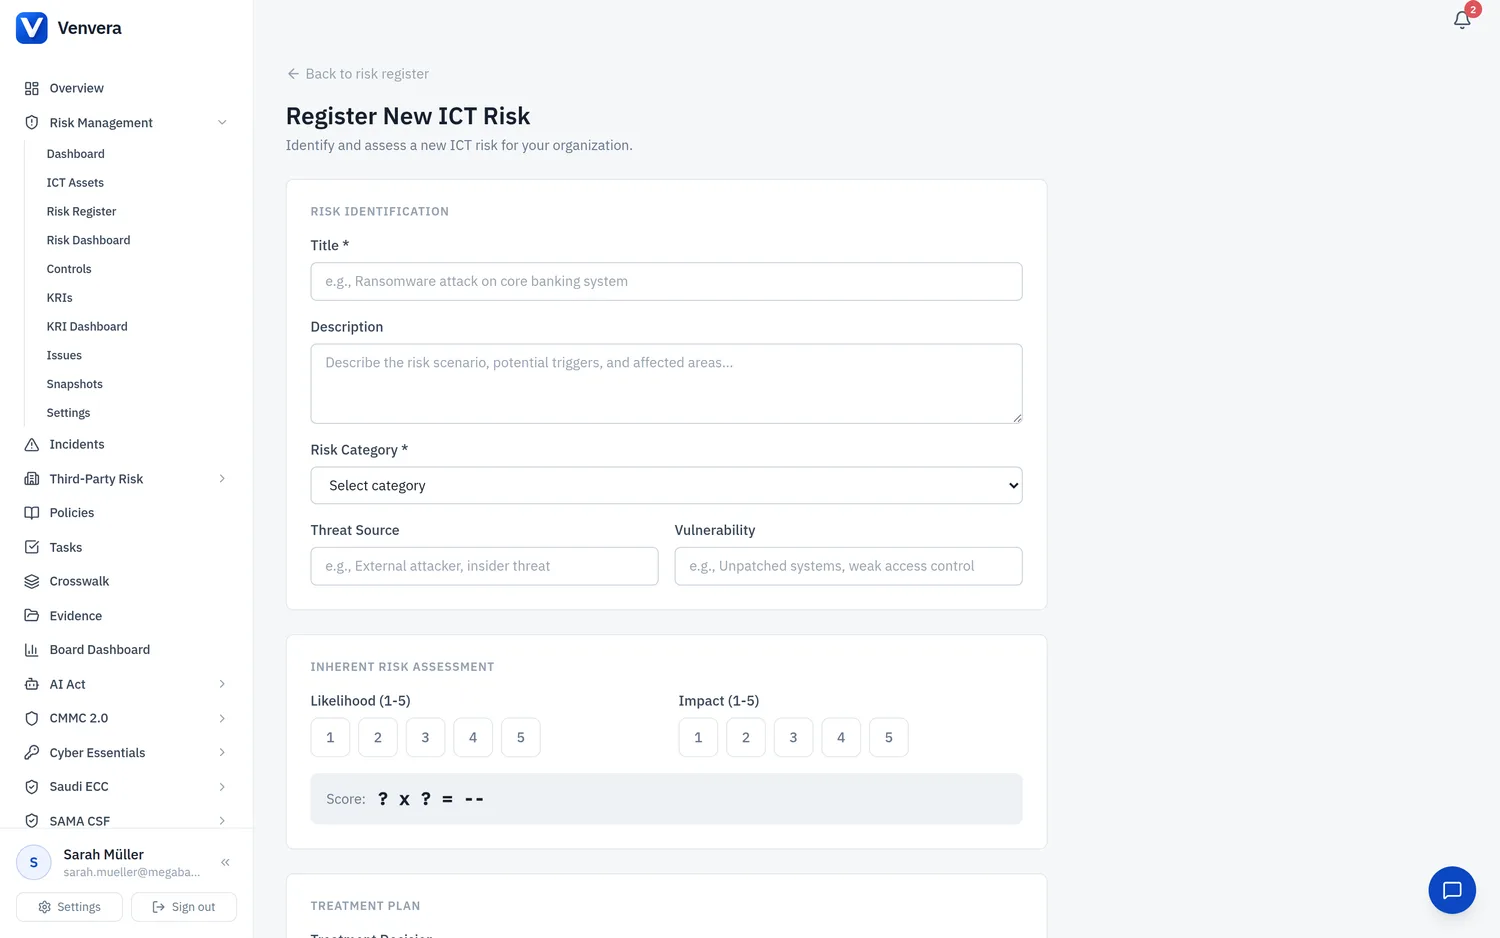
Щракнете върху Нов риск, за да създадете нов запис, или щракнете върху заглавието на съществуващ риск, за да го редактирате. Формулярът за риска е разделен на няколко секции.
Основна информация
| Поле | Тип | Описание |
|---|---|---|
| Заглавие | Текстово поле | Кратко наименование на риска. Задължително |
| Описание | Текстова област | Подробно описание на рисковия сценарий, включително възможните причини и последствия. По избор |
| Категория на риска | Падащ списък | Изберете от: Киберсигурност, Нарушение на сигурността на данните, Отказ на система, Трети страни, Управление на промените, Контрол на достъпа, Физическа сигурност, Съответствие, Оперативни, Друго. Задължително |
| Източник на заплаха | Текстово поле | Произходът на заплахата (напр. "Външен нападател", "Недоволен служител", "Природно бедствие"). По избор |
| Уязвимост | Текстово поле | Конкретната слабост, която може да бъде използвана (напр. "Уеб сървър без приложени корекции", "Липса на MFA за администраторските акаунти"). По избор |
Оценка на присъщия риск
Оценката на присъщия риск отразява нивото на риска преди прилагането на каквито и да е контроли или мерки за третиране.
| Поле | Тип | Описание |
|---|---|---|
| Вероятност | Бутони за избор 1-5 | Оценете вероятността рискът да се реализира по скала от 1 (Рядко) до 5 (Почти сигурно). Щракнете върху бутон, за да изберете. |
| Въздействие | Бутони за избор 1-5 | Оценете потенциалното въздействие върху бизнеса по скала от 1 (Незначително) до 5 (Катастрофално). Щракнете върху бутон, за да изберете. |
| Резултат | Автоматично изчислявана стойност | Изчислява се автоматично като Вероятност x Въздействие. Показва се с цветно кодирана значка за нивото (Нисък 1-4, Среден 5-9, Висок 10-15, Критичен 16-25). |
Третиране
| Поле | Тип | Описание |
|---|---|---|
| Решение за третиране | Радио бутони | Изберете една от четирите стратегии за третиране: • Смекчаване: внедряване на контроли за намаляване на вероятността или въздействието. • Приемане: рискът се признава и не се предприемат допълнителни действия (в рамките на апетита). • Прехвърляне: рискът се прехвърля към трета страна (напр. застраховане, аутсорсинг). • Избягване: рискът се елиминира чрез премахване на дейността или системата. |
| Описание на третирането | Текстова област | Опишете подробно конкретните действия, които се предприемат или са планирани за избраната стратегия за третиране. По избор |
Оценка на остатъчния риск
Оценката на остатъчния риск отразява нивото на риска, след като мерките за третиране и контролите са приложени или планирани.
| Поле | Тип | Описание |
|---|---|---|
| Остатъчна вероятност | Бутони за избор 1-5 | Очакваната вероятност, след като мерките за третиране са въведени. |
| Остатъчно въздействие | Бутони за избор 1-5 | Очакваното въздействие, след като мерките за третиране са въведени. |
| Остатъчен резултат | Автоматично изчислявана стойност | Остатъчна вероятност x Остатъчно въздействие, показва се със значка за нивото. |
Толерантност към риск
| Поле | Тип | Описание |
|---|---|---|
| Толерантност към риск | Радио бутони | Посочете дали остатъчният риск попада в рамките на апетита на организацията: • В рамките на толерантността: остатъчният риск е приемлив според настройките за апетита за риск. • Над толерантността: остатъчният риск надвишава апетита; необходими са допълнително третиране или наблюдение. • Изисква ескалиране: рискът надвишава прага на ескалиране и трябва да бъде докладван на висшето ръководство или на борда. |
Статус на риска
| Поле | Тип | Описание |
|---|---|---|
| Статус на риска | Падащ списък | Етапът от жизнения цикъл на риска: • Идентифициран: рискът е разпознат, но все още не е оценен. • Оценен: рискът е получил резултат и е категоризиран. • В процес на третиране: действията за третиране се изпълняват в момента. • Наблюдение: третирането е въведено; рискът се наблюдава за промени. • Затворен: рискът е елиминиран или вече не е актуален. |
Свързани обекти
| Поле | Тип | Описание |
|---|---|---|
| Свързани активи | Квадратчета за отметка с множествен избор | Изберете един или повече ИКТ активи от регистъра на активите, които са засегнати от този риск или са свързани с него. |
| Бизнес функции | Квадратчета за отметка с множествен избор | Изберете бизнес функциите, засегнати от този риск. Функциите, отбелязани като критични в „Регистър на информацията“, показват значка Критичен. |
| ICT контроли | Квадратчета за отметка с множествен избор | Изберете контролите, които смекчават или адресират този риск. Така се създава двупосочна връзка между рисковете и контролите. |
Регулаторни препратки
Съпоставете риска с конкретни регулаторни изисквания от рамките по-долу. Един риск може да бъде отбелязан към много рамки едновременно: наличните бутони за превключване на рамки зависят от това кои рамки сте активирали във вашата организация.
| Рамка | Тип | Описание |
|---|---|---|
| Членове на DORA | Бутони за превключване | Изберете приложимите членове на DORA от Art. 5 до Art. 16. Всеки бутон има подсказка, която обяснява обхвата на члена (напр. Art. 5: Рамка за управление на ИКТ риска, Art. 6: ИКТ системи и инструменти и т.н.). |
| Членове на NIS2 | Бутони за превключване | Изберете приложимите мерки за киберсигурност по NIS2 от Art. 21(2)(a) до Art. 21(2)(j), които обхващат области като анализ на риска, обработка на инциденти, непрекъснатост на дейността, сигурност на веригата за доставки и криптография. |
| Контроли по ISO 27001 | Бутони за превключване | Изберете приложимите контроли от Приложение A на ISO 27001:2022 от A.5 (Организационни) до A.8 (Технологични). |
Дати на преглед
| Поле | Тип | Описание |
|---|---|---|
| Дата на преглед | Поле за избор на дата | Датата, на която този риск е прегледан последно. По избор |
| Дата на следващ преглед | Поле за избор на дата | Планираната дата за следващия преглед на риска. Когато тази дата отмине, рискът ще се появи в броя „Просрочени прегледи“ на дашборда. По избор |