
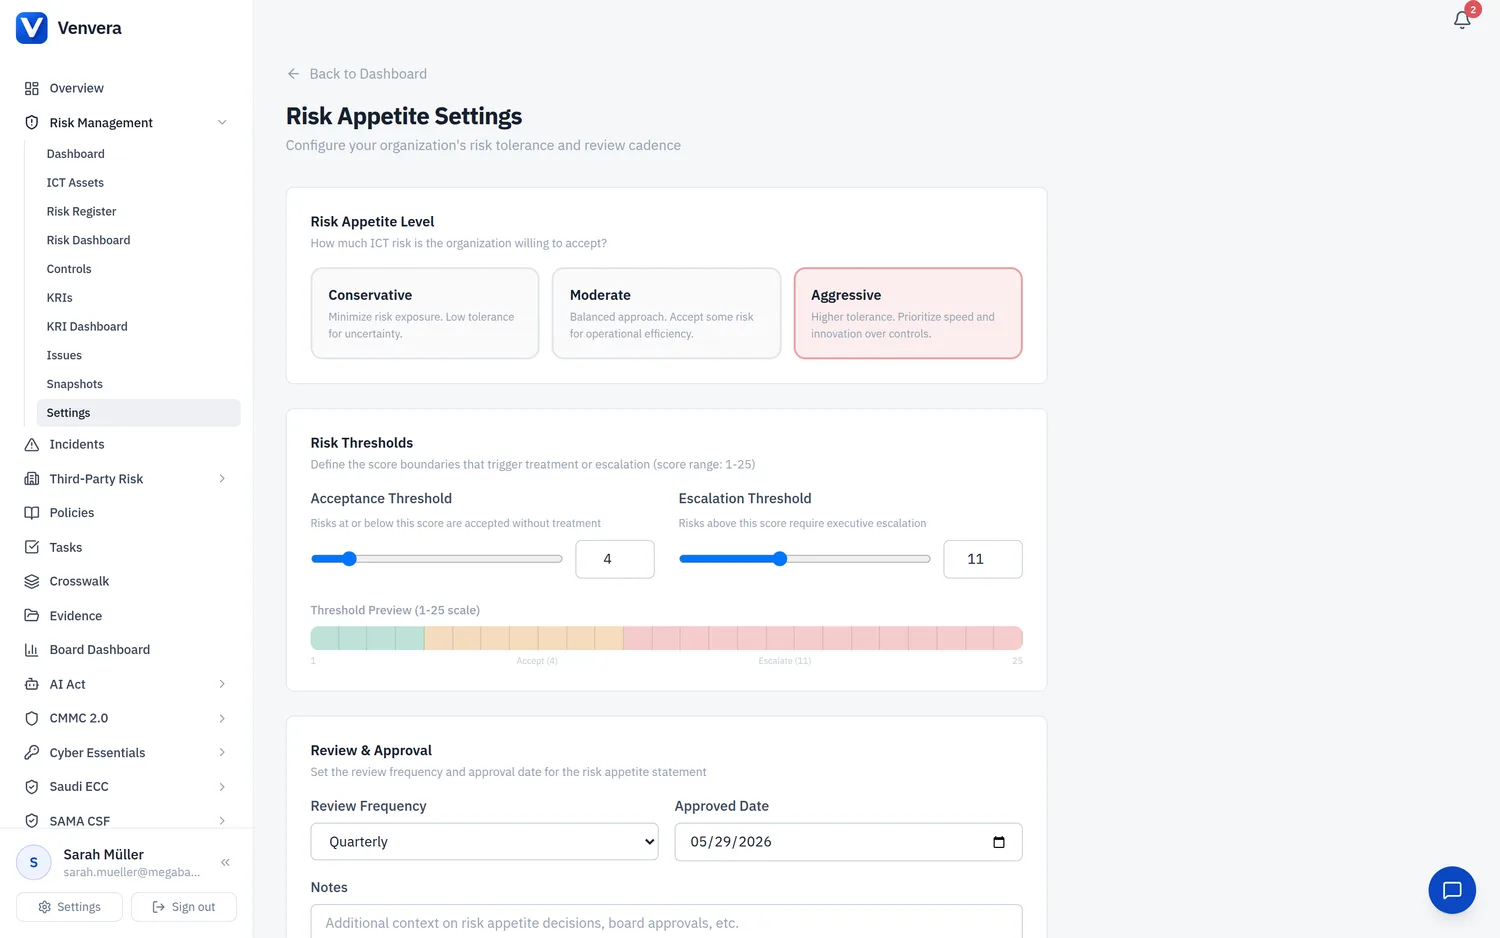
تتيح صفحة إعدادات قابلية تحمّل المخاطر لمؤسستك أن تحدد مقدار مخاطر تقنية المعلومات والاتصالات الذي تقبله، وأن تهيّئ عتبات الدرجات التي تستدعي المعالجة أو التصعيد، وأن تضع وتيرة مراجعة رسمية. تشرح هذه المقالة المفاهيم الكامنة وراء قابلية تحمّل المخاطر، وتمرّ بك على كل حقل في صفحة الإعدادات، وتبيّن كيف تؤثر عتباتك في قرارات إدارة المخاطر اليومية.
فهم قابلية تحمّل المخاطر
قابلية التحمّل وحدود التحمّل والطاقة الاستيعابية
كثيرًا ما يُخلط بين هذه المصطلحات الثلاثة. وفهم الفرق بينها ضروري لتهيئة الإعدادات تهيئة صحيحة:
| المفهوم | التعريف | مثال |
|---|---|---|
| قابلية تحمّل المخاطر | مقدار ونوع المخاطر التي تكون المؤسسة مستعدة للسعي إليها أو الاحتفاظ بها من أجل تحقيق أهدافها. وهي بيان على المستوى الاستراتيجي. | "نقبل مخاطر معتدلة في تقنية المعلومات والاتصالات حيث تتيح الكفاءة التشغيلية." |
| حدود تحمّل المخاطر | حدود التباين المقبول حول قابلية تحمّل المخاطر. وهي نطاق المخاطر الذي تستطيع المؤسسة استيعابه قبل أن يلزم اتخاذ إجراء. | "تُقبل المخاطر المنفردة التي تصل درجتها إلى 6؛ والدرجات 7-15 تتطلب معالجة." |
| الطاقة الاستيعابية للمخاطر | أقصى مقدار من المخاطر تستطيع المؤسسة استيعابه قبل أن يتهدد بقاؤها. وهي حد هيكلي. | "حادث واحد تتجاوز تكلفته EUR 5M يهدد ملاءتنا المالية." |
في Venvera، يحدد مستوى قابلية تحمّل المخاطر التوجّه الاستراتيجي، أما حد القبول وحد التصعيد فيحددان حدود التحمّل التشغيلية داخل مصفوفة المخاطر 5×5 لديك (الدرجات 1-25).
لماذا تهمّ العتبات المحددة
من دون عتبات صريحة تصبح قرارات معالجة المخاطر ذاتية وغير متسقة. وتتوقع الجهات الرقابية قابلية تحمّل مخاطر موثّقة:
- DORA Art. 6(8) تُلزم الكيانات المالية بوضع إطار لإدارة مخاطر تقنية المعلومات والاتصالات يتضمن مستويات تحمّل المخاطر، وبالمحافظة عليه.
- NIS2 Art. 21 تتطلب تدابير ملائمة ومتناسبة لإدارة مخاطر الأمن السيبراني، وهذا يقتضي قابلية تحمّل محددة يُحكم بها على التناسب.
- ISO 27005 وISO 31000 كلاهما يدعو إلى معايير مخاطر تحدد كيف تُقيَّم أهمية الخطر وأي المستويات تتطلب معالجة.
الوصول إلى إعدادات قابلية تحمّل المخاطر
انتقل إلى إدارة المخاطر → الإعدادات (أيقونة الترس في لوحة معلومات إدارة المخاطر) أو انقر على رابط إعدادات قابلية تحمّل المخاطر. تتكوّن الصفحة من ثلاثة أقسام: مستوى قابلية تحمّل المخاطر، وحدود المخاطر، والمراجعة والاعتماد.
مستوى قابلية تحمّل المخاطر
يعرض القسم الأول ثلاثة خيارات للتوجّه الاستراتيجي. اختر الخيار الأنسب لنهج مؤسستك:
| المستوى | الوصف | متى يُستخدم |
|---|---|---|
| محافظ (أخضر) | تقليل التعرّض للمخاطر إلى أدنى حد. تحمّل منخفض لعدم اليقين. ضوابط صارمة في كل العمليات. | الكيانات الخاضعة لتنظيم مشدّد، ومشغّلو البنى التحتية الحرجة، والمؤسسات المالية التي لا تُقبل فيها حتى الاضطرابات الطفيفة. ويقترن عادةً بعتبات قبول منخفضة (مثل 3-4). |
| معتدل (كهرماني) | نهج متوازن. قبول بعض المخاطر مقابل الكفاءة التشغيلية. ضوابط متناسبة مع الأثر. | معظم المؤسسات. يوازن بين الاستثمار في الأمن ومرونة الأعمال. وعتبة القبول المعتادة نحو 5-8. |
| جريء (أحمر) | تحمّل أعلى. إعطاء الأولوية للسرعة والابتكار على الضوابط. قبول قدر أكبر من عدم اليقين. | الشركات الناشئة، ووحدات البحث والتطوير، والمؤسسات العاملة في أسواق سريعة الحركة حيث تتقدّم سرعة الوصول إلى السوق على أعباء الضوابط. وقد تكون عتبة القبول 10-12. |
تهيئة العتبات
تُحسب درجات المخاطر في Venvera على أنها الاحتمالية × الأثر على مصفوفة 5×5، فتنتج درجات من 1 (الأدنى) إلى 25 (الأعلى). وتقسم عتبتان هذا النطاق إلى ثلاث مناطق إجراء:
حد القبول
| الخاصية | القيمة |
|---|---|
| النطاق | 1 - 24 |
| القيمة الافتراضية | 6 |
| الإدخال | شريط تمرير + حقل رقمي |
| المعنى | المخاطر التي درجتها عند هذه القيمة أو دونها تُقبل دون معالجة إلزامية |
مثال: مع عتبة قبول قيمتها 6، يقع الخطر الذي درجته الاحتمالية 2 × الأثر 3 = 6 في منطقة "قبول". لا تلزم خطة معالجة، وإن كان ينبغي أن تستمر مراقبة الخطر.
حد التصعيد
| الخاصية | القيمة |
|---|---|
| النطاق | 2 - 25 |
| القيمة الافتراضية | 15 |
| الإدخال | شريط تمرير + حقل رقمي |
| المعنى | المخاطر التي درجتها أعلى من هذه القيمة تتطلب تصعيدًا تنفيذيًا وقرارًا على مستوى مجلس الإدارة |
مثال: مع عتبة تصعيد قيمتها 15، يتطلب الخطر الذي درجته الاحتمالية 4 × الأثر 5 = 20 تصعيدًا فوريًا إلى الإدارة العليا أو مجلس الإدارة.
معاينة الحدود في 25 خلية
أسفل شريطي تمرير العتبتين، يعرض شريط مرئي كل درجات المخاطر الممكنة وعددها 25 (1-25) مع مناطق مميَّزة بالألوان:
| المنطقة | نطاق الدرجة | اللون | الإجراء المطلوب |
|---|---|---|---|
| قبول | من 1 إلى حد القبول | أخضر (زمردي) | الخطر ضمن قابلية التحمّل. راقبه، ولا تلزم معالجة إلزامية. وثّق مبرر القبول. |
| معالجة | فوق حد القبول إلى حد التصعيد | كهرماني | الخطر يتطلب خطة معالجة. عيّن الضوابط، وحدّد التواريخ المستهدفة، وتتبّع تقدّم التخفيف. |
| تصعيد | فوق حد التصعيد إلى 25 | أحمر | الخطر يتجاوز حدود التحمّل. يتطلب قرارًا تنفيذيًا أو على مستوى مجلس الإدارة. وقد يحتاج إلى إجراء فوري أو استثمار إضافي أو تجنّب الخطر. |
تتحدّث المعاينة فورًا وأنت تضبط شريطي التمرير، فتتصوّر أثر تهيئات العتبات المختلفة قبل الحفظ. وتعرض تسميات الحدود أسفل الشريط قيمتي القبول والتصعيد الحاليتين.
المراجعة والاعتماد
يضفي القسم الثالث الطابع الرسمي على الحوكمة المحيطة ببيان قابلية تحمّل المخاطر لديك:
| الحقل | النوع | الوصف |
|---|---|---|
| وتيرة المراجعة | قائمة منسدلة | عدد مرات المراجعة الرسمية لقابلية تحمّل المخاطر. الخيارات: ربع سنوي، نصف سنوي، سنوي. ويُوصى بالخيار ربع السنوي للمؤسسات العاملة في بيئات تهديد سريعة التغيّر. |
| تاريخ الاعتماد | تاريخ | التاريخ الذي اعتمدت فيه الإدارة أو مجلس الإدارة قابلية تحمّل المخاطر الحالية رسميًا. وينشئ ذلك سجل تدقيق يبيّن أن قابلية التحمّل تخضع لحوكمة فعلية. |
| ملاحظات | مربع نص | نص حر لسياق إضافي: مراجع اعتماد مجلس الإدارة، ومبررات تغيير العتبات، وروابط محاضر الاجتماعات، أو الشروط التي ينبغي عندها مراجعة قابلية التحمّل خارج الدورة المعتادة. |
كيف تؤثر العتبات في إدارة المخاطر
بعد الحفظ، تؤثر عتبتا القبول والتصعيد في طريقة معالجة المخاطر في أنحاء المنصة:
المخاطر التي درجتها عند عتبة القبول أو دونها تقع في المنطقة الخضراء. وهي ضمن قابلية تحمّل المؤسسة ولا تتطلب خطة معالجة رسمية. ومع ذلك ينبغي تسجيلها في سجل المخاطر ومراجعتها دوريًا. وثّق مبرر القبول لكل خطر.
المخاطر التي درجتها أعلى من عتبة القبول لكنها عند عتبة التصعيد أو دونها تقع في المنطقة الكهرمانية. وهذه تتطلب خطة معالجة: عيّن الضوابط، وحدّد درجة متبقية مستهدفة، وعيّن مالكًا، وحدّد تاريخ مراجعة. وتتبّع تقدّم التخفيف إلى أن تقع الدرجة المتبقية ضمن منطقة القبول.
المخاطر التي درجتها أعلى من عتبة التصعيد تقع في المنطقة الحمراء. وهذه تتجاوز حدود تحمّل المؤسسة وتتطلب قرارًا تنفيذيًا. وتشمل الخيارات استثمارًا إضافيًا في الضوابط (تخفيف)، أو تغيير إجراء العمل (تجنّب)، أو نقل الخطر (تأمين)، أو في حالات نادرة قبول الخطر باعتماد صريح من مجلس الإدارة ومبرر موثّق.
التهيئة خطوة بخطوة
انتقل إلى إدارة المخاطر → الإعدادات من الشريط الجانبي أو لوحة المعلومات.
انقر على إحدى بطاقات قابلية التحمّل الثلاث: محافظ أو معتدل أو جريء.
اضبط حد القبول وحد التصعيد باستخدام شريطي التمرير أو الحقلين الرقميين. وراقب المعاينة ذات 25 خلية لتتصوّر توزيع المناطق.
اختر وتيرة المراجعة وأدخل تاريخ الاعتماد.
وثّق المبرر في حقل ملاحظات وانقر على حفظ الإعدادات. تؤكد رسالة نجاح أن الإعدادات قد حُفظت.