
إدارة المخاطر من البداية إلى النهاية: التعرّض المتبقي في لوحة المعلومات، والسجل تحتها، ومؤشرات المخاطر بعتبات قابلية التحمّل الخاصة بها، واللقطات التي تثبّت السجل عند لحظة زمنية. (56 ثانية)
توفّر وحدة إدارة المخاطر إطارًا شاملًا لتحديد المخاطر وتقييمها ومعالجتها ومراقبتها في كل مجال تملكه المؤسسة: مخاطر تقنية المعلومات والاتصالات والأمن السيبراني، والتنظيم والامتثال، والتشغيل، والجرائم المالية / مكافحة غسل الأموال، والاستراتيجية والأعمال، والسلوك والسمعة، والاحتيال، والأطراف الثالثة والتركّز، والحوكمة البيئية والاجتماعية / المناخ. وهي تعمل مع كل إطار تفعّله في Venvera (DORA، NIS2، ISO 27001، GDPR، SOC 2، NIST CSF، EU AI Act، AMLD، PCI DSS، HIPAA، CMMC، UAE IA وغيرها) وتضم لوحة معلومات مرئية للإشراف التنفيذي، وسجل مخاطر مفصّلًا، وإعدادات قابلة للتهيئة لقابلية تحمّل المخاطر.
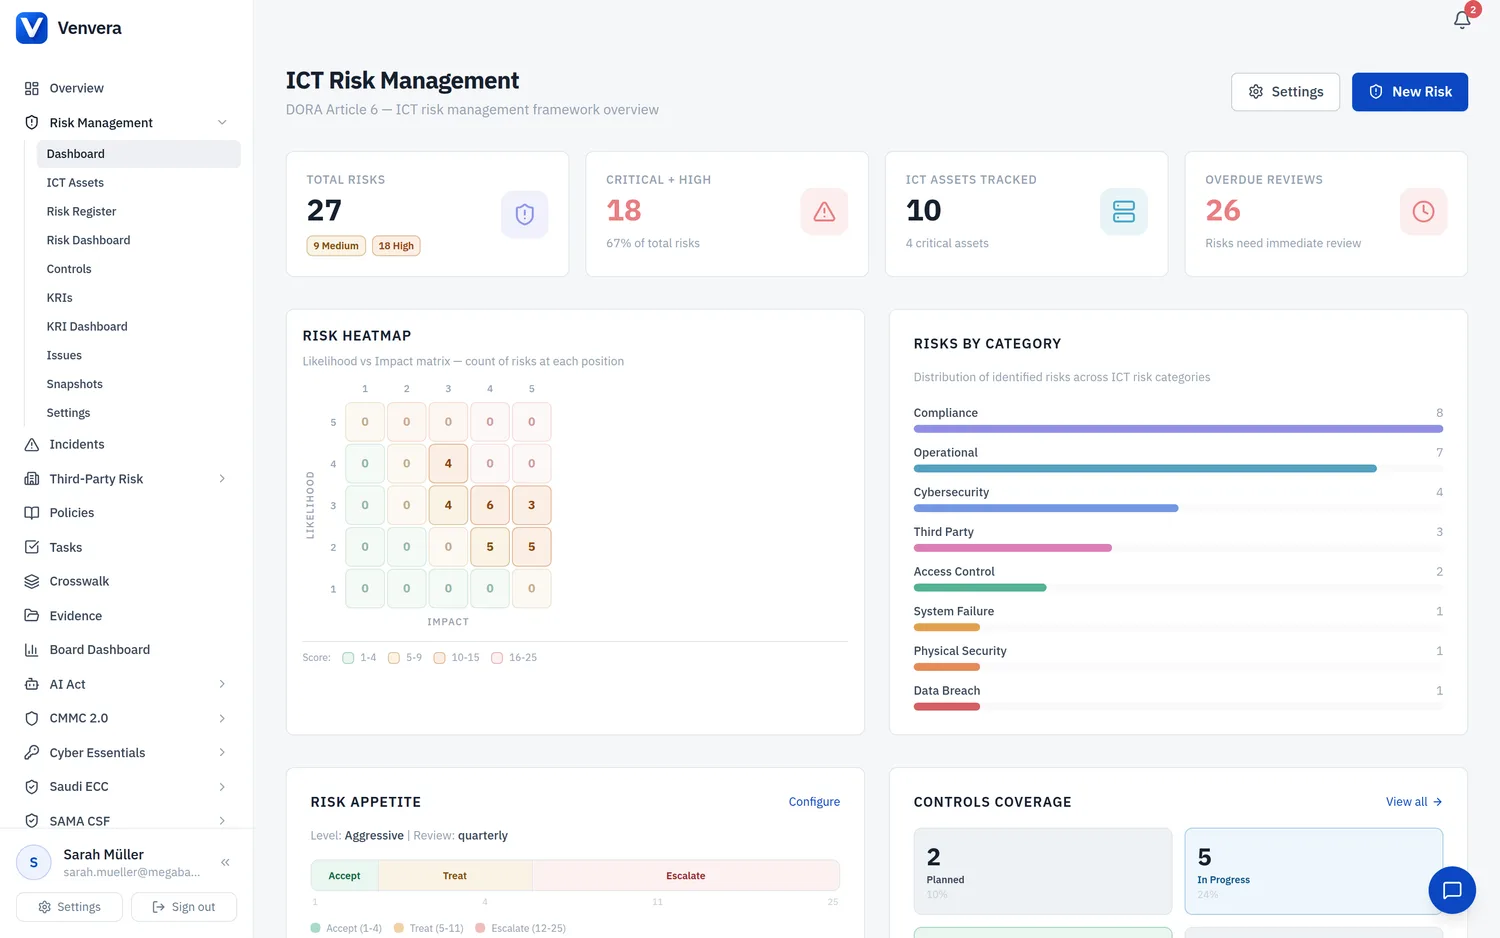
لوحة معلومات المخاطر
توفّر لوحة المعلومات نظرة عامة على المستوى التنفيذي لوضع مخاطر تقنية المعلومات والاتصالات في مؤسستك، عبر تصورات تفاعلية وإحصاءات موجزة.
بطاقات الإحصاءات الموجزة
| البطاقة | المحتوى |
|---|---|
| إجمالي المخاطر | العدد الإجمالي لكل المخاطر في السجل، مع تفصيل بحسب مستوى الخطر: تُعرض تحته أعداد الحرج والمرتفع والمتوسط والمنخفض. |
| حرج + مرتفع | مجموع المخاطر من المستويين الحرج والمرتفع، مع النسبة المئوية التي يمثلها من كل المخاطر. ويبرز ذلك أشد تعرّضك للمخاطر إلحاحًا. |
| أصول تقنية المعلومات والاتصالات المتتبَّعة | العدد الإجمالي لأصول تقنية المعلومات والاتصالات في سجل الأصول، مع عرض عدد الأصول المصنّفة حرجة على حدة. |
| المراجعات المتأخرة | عدد المخاطر التي انقضى تاريخ المراجعة التالية لها دون مراجعة محدّثة. وهذه تتطلب اهتمامًا فوريًا. |
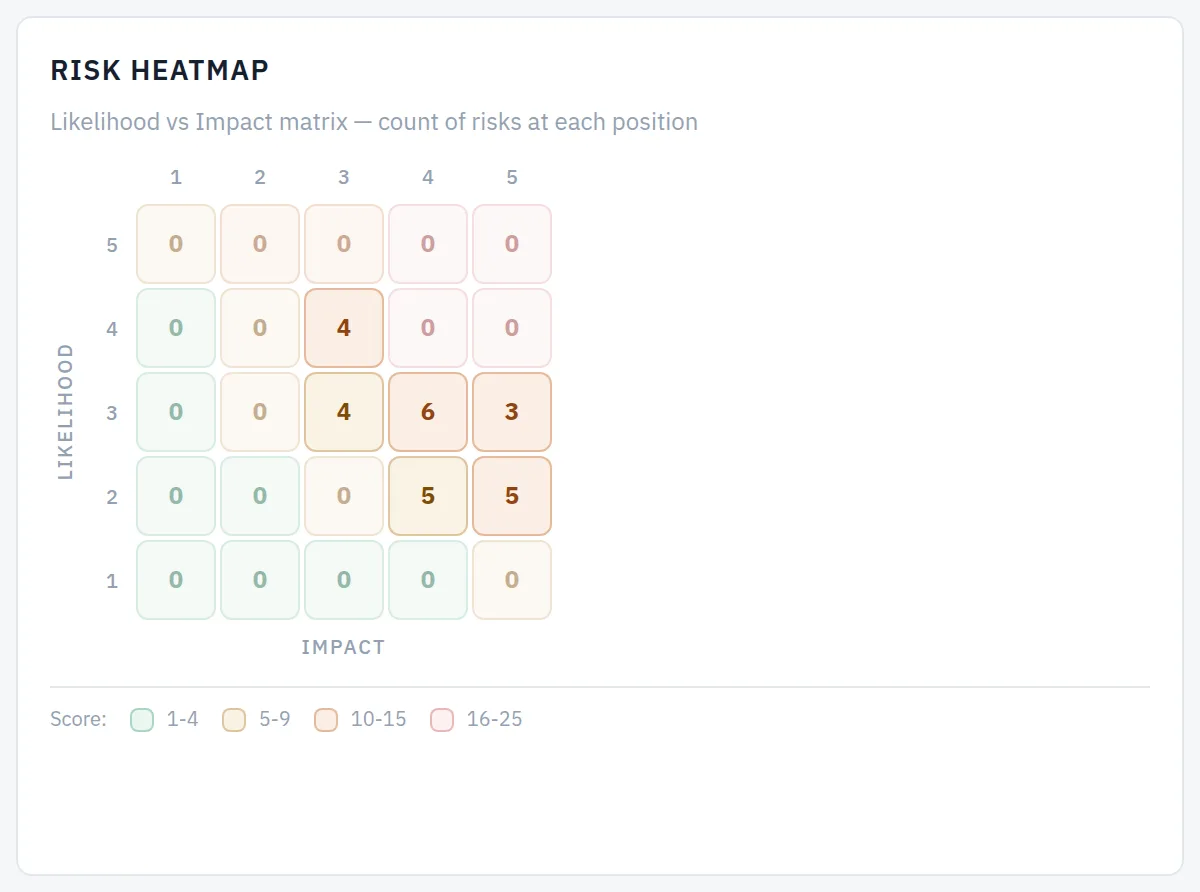
الخريطة الحرارية للمخاطر
مصفوفة 5x5 فيها الأثر (1-5) على المحور X والاحتمالية (5-1، من الأعلى إلى الأسفل) على المحور Y. تعرض كل خلية عدد المخاطر الواقعة عند ذلك التقاطع بين الاحتمالية والأثر. وتُلوَّن الخلايا بحسب درجة الخطر المحسوبة (الاحتمالية x الأثر):
| نطاق الدرجة | اللون | المستوى |
|---|---|---|
| 1 - 4 | زمردي / أخضر | منخفض |
| 5 - 9 | كهرماني / أصفر | متوسط |
| 10 - 15 | برتقالي | مرتفع |
| 16 - 25 | أحمر | حرج |
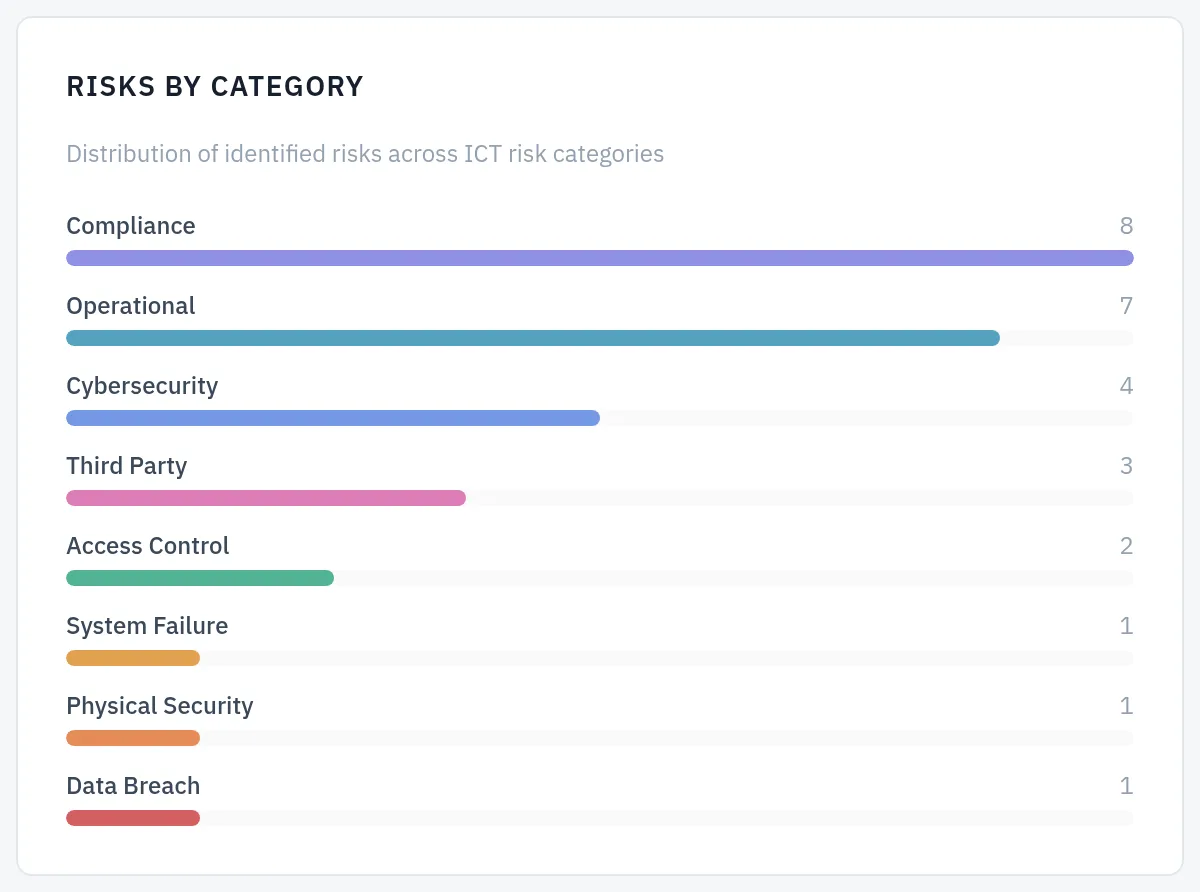
توزيع المخاطر حسب الفئة
مخطط أعمدة أفقي يبيّن عدد المخاطر في كل فئة (الأمن السيبراني، خرق البيانات، فشل النظام، الأطراف الثالثة، إلخ). وأطوال الأعمدة متناسبة، فترى سريعًا أي فئات المخاطر تغلب على سجلك.
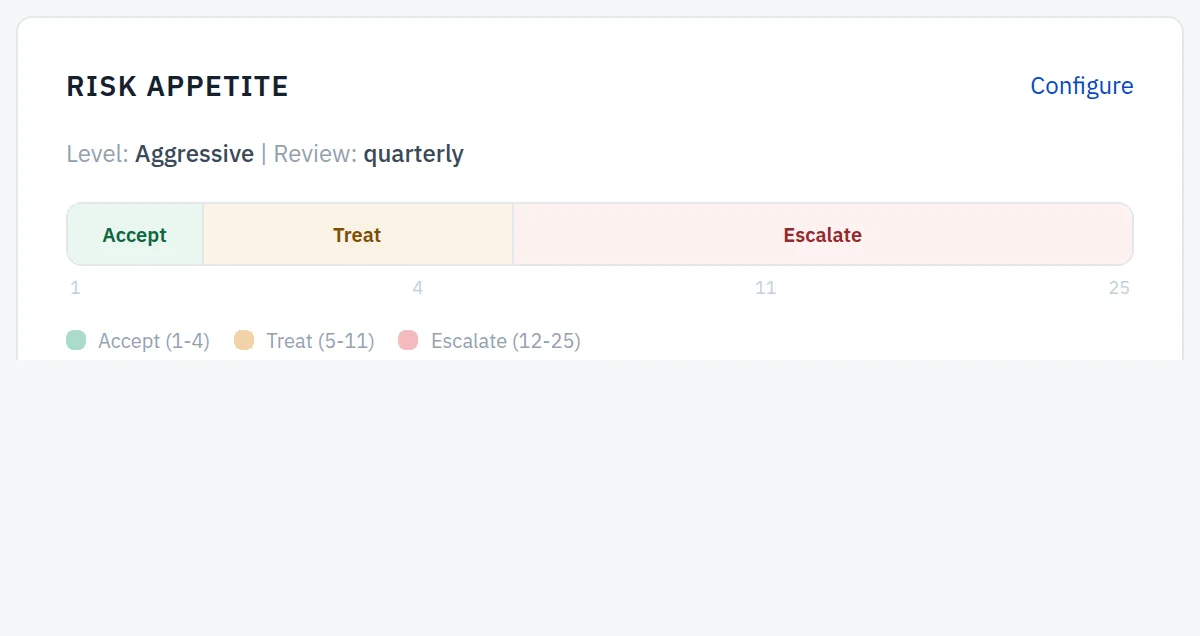
مؤشر قابلية تحمّل المخاطر
يعرض مستوى قابلية تحمّل المخاطر الحالي للمؤسسة (محافظ أو معتدل أو جريء) مع عتبتي القبول والتصعيد المهيأتين. ويوفّر ذلك سياقًا لتفسير درجات المخاطر قياسًا إلى حدّ التحمّل المعلن للمؤسسة.
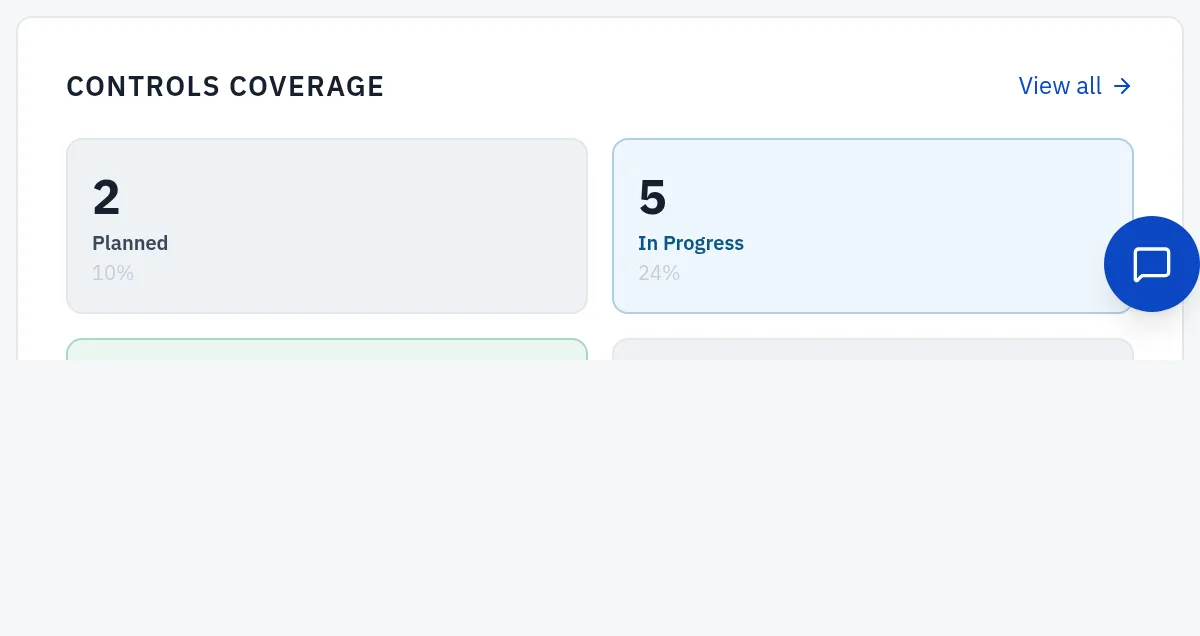
تغطية الضوابط
عرض شبكي يبيّن كيف ترتبط ضوابط تقنية المعلومات والاتصالات بفئات المخاطر، فيساعدك على تحديد المجالات ذات التغطية القوية بالضوابط والفجوات التي تحتاج إلى اهتمام.
أعلى 10 مخاطر
جدول مرتّب لأعلى عشرة مخاطر درجةً في السجل، مرتبة تنازليًا بحسب درجة المخاطر الكامنة. ويوفّر ذلك نظرة سريعة على أشد المخاطر حرجًا التي تتطلب اهتمام الإدارة.
استكشف وحدة إدارة المخاطر
- سجل المخاطر وتقييم المخاطر: السجل العملي مع نموذج تقييم المخاطر الكامل.
- مؤشرات المخاطر الرئيسية (KRIs): مقاييس إنذار مبكر مرتبطة بالمواد التنظيمية، مع مؤقتات التجاوز ولوحة مؤشرات المخاطر الرئيسية.
- إدارة أصول تقنية المعلومات والاتصالات: جرد الأصول وفق المادة 8 من DORA.
- ضوابط تقنية المعلومات والاتصالات: كتالوج الضوابط وارتباطاته التنظيمية.
- إعدادات قابلية تحمّل المخاطر: مستويات التحمّل وعتبتا القبول والتصعيد.
- لقطات المخاطر وملف مجلس الإدارة: لقطات عند لحظة زمنية محددة وملف PDF الجاهز لمجلس الإدارة.
- المشكلات وإجراءات المعالجة: تتبّع مواطن الضعف والملاحظات حتى الإغلاق.