
Risikoregister
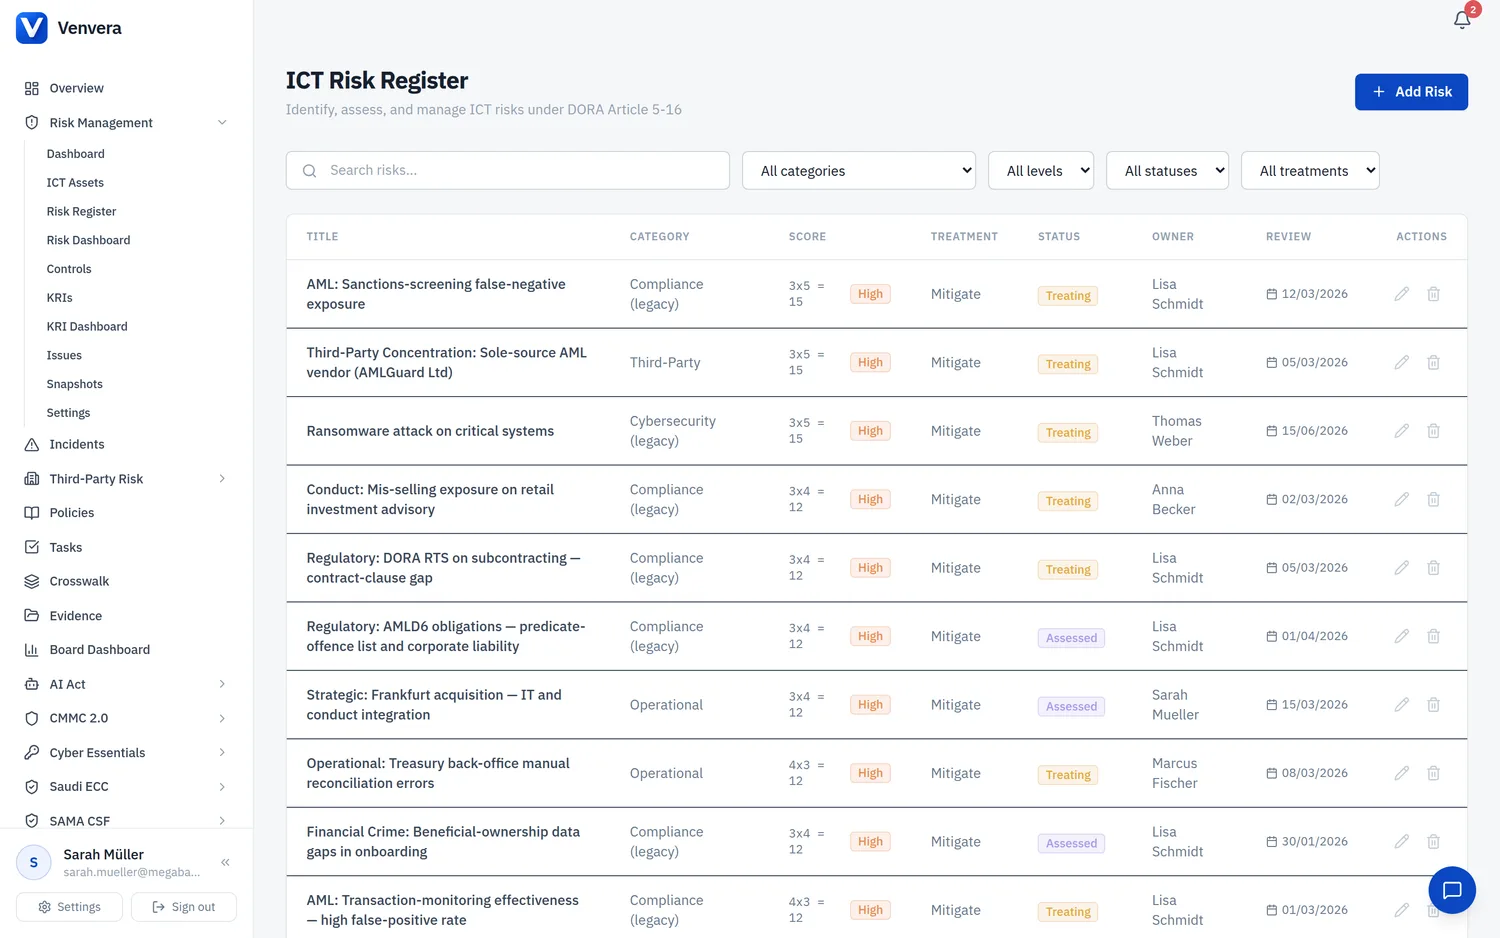
Das Risikoregister ist die zentrale Arbeitsseite, auf der Sie alle IKT-Risiken einsehen, filtern und verwalten.
Filter
| Filter | Optionen | Beschreibung |
|---|---|---|
| Suche | Freitext | Suchen Sie nach dem Titel oder dem Beschreibungstext eines Risikos. |
| Kategorie | Cybersicherheit, Datenschutzverletzung, Systemausfall, Drittparteien, Änderungsmanagement, Zugriffskontrolle, Physische Sicherheit, Compliance, Operationell, Sonstige | Filtert die Risiken nach der ihnen zugewiesenen Kategorie. |
| Stufe | Niedrig, Mittel, Hoch, Kritisch | Filtert nach der berechneten inhärenten Risikostufe, die sich aus dem Score Wahrscheinlichkeit x Auswirkung ergibt. |
| Status | Identifiziert, Bewertet, In Behandlung, In Überwachung, Geschlossen | Filtert nach der aktuellen Phase im Lebenszyklus des Risikomanagements. |
| Behandlung | Mindern, Akzeptieren, Übertragen, Vermeiden | Filtert nach der gewählten Behandlungsentscheidung. |
Tabellenspalten
| Spalte | Beschreibung |
|---|---|
| Titel | Der Titel des Risikos. Klicken Sie darauf, um die Detailansicht bzw. das Bearbeitungsformular des Risikos zu öffnen. |
| Kategorie | Die Risikokategorie (z. B. Cybersicherheit, Datenschutzverletzung). |
| Score | Dargestellt als W x A = Score (z. B. 4 x 5 = 20) mit einem farbcodierten Stufen-Etikett (Niedrig/Mittel/Hoch/Kritisch). |
| Behandlung | Die Behandlungsentscheidung: Mindern, Akzeptieren, Übertragen oder Vermeiden. |
| Status | Der Status des Risikos in seinem Lebenszyklus. |
| Verantwortlich | Die Person oder Rolle, die für die Steuerung dieses Risikos verantwortlich ist. |
| Überprüfungsdatum | Das nächste geplante Überprüfungsdatum für dieses Risiko. |
Risiko anlegen oder bearbeiten
Klicken Sie auf Neues Risiko, um einen neuen Eintrag anzulegen, oder klicken Sie auf den Titel eines bestehenden Risikos, um es zu bearbeiten. Das Risikoformular ist in mehrere Abschnitte gegliedert.
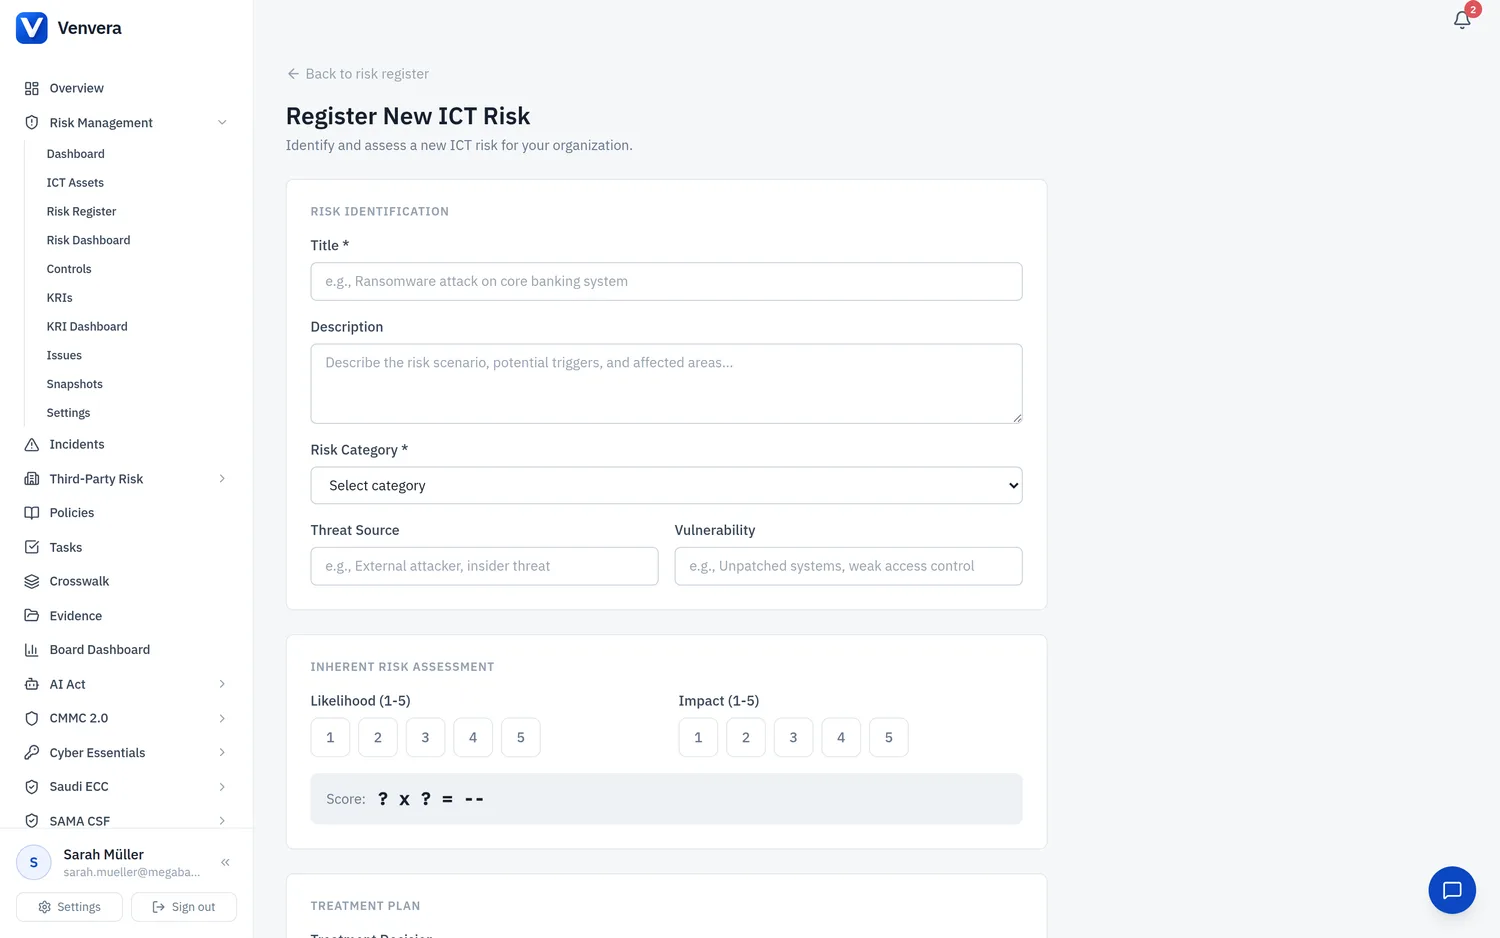
Grundinformationen
| Feld | Typ | Beschreibung |
|---|---|---|
| Titel | Texteingabe | Eine prägnante Bezeichnung für das Risiko. Pflichtfeld |
| Beschreibung | Textbereich | Eine ausführliche Schilderung des Risikoszenarios einschließlich möglicher Ursachen und Folgen. Optional |
| Risikokategorie | Auswahlliste | Zur Auswahl stehen: Cybersicherheit, Datenschutzverletzung, Systemausfall, Drittparteien, Änderungsmanagement, Zugriffskontrolle, Physische Sicherheit, Compliance, Operationell, Sonstige. Pflichtfeld |
| Bedrohungsquelle | Texteingabe | Der Ursprung der Bedrohung (z. B. "Externer Angreifer", "Verärgerter Mitarbeiter", "Naturkatastrophe"). Optional |
| Schwachstelle | Texteingabe | Die konkrete Schwäche, die ausgenutzt werden könnte (z. B. "Ungepatchter Webserver", "Keine MFA für Administratorkonten"). Optional |
Inhärente Risikobewertung
Die inhärente Risikobewertung erfasst die Risikostufe, bevor Kontrollen oder Behandlungsmaßnahmen angewendet werden.
| Feld | Typ | Beschreibung |
|---|---|---|
| Eintrittswahrscheinlichkeit | Auswahlschaltflächen 1-5 | Bewerten Sie die Wahrscheinlichkeit, dass das Risiko eintritt, auf einer Skala von 1 (Selten) bis 5 (Nahezu sicher). Klicken Sie zur Auswahl auf eine Schaltfläche. |
| Auswirkung | Auswahlschaltflächen 1-5 | Bewerten Sie die mögliche Auswirkung auf das Geschäft auf einer Skala von 1 (Vernachlässigbar) bis 5 (Katastrophal). Klicken Sie zur Auswahl auf eine Schaltfläche. |
| Score | Automatisch berechnete Anzeige | Wird automatisch als Wahrscheinlichkeit x Auswirkung berechnet. Die Anzeige erfolgt mit einem farbcodierten Stufen-Etikett (Niedrig 1-4, Mittel 5-9, Hoch 10-15, Kritisch 16-25). |
Behandlung
| Feld | Typ | Beschreibung |
|---|---|---|
| Behandlungsentscheidung | Optionsfelder | Wählen Sie eine von vier Behandlungsstrategien: • Mindern: Kontrollen umsetzen, um Wahrscheinlichkeit oder Auswirkung zu verringern. • Akzeptieren: Das Risiko zur Kenntnis nehmen und keine weiteren Maßnahmen ergreifen (innerhalb des Risikoappetits). • Übertragen: Das Risiko auf eine Drittpartei verlagern (z. B. Versicherung, Auslagerung). • Vermeiden: Das Risiko beseitigen, indem die Tätigkeit oder das System entfällt. |
| Behandlungsbeschreibung | Textbereich | Beschreiben Sie im Einzelnen die konkreten Maßnahmen, die für die gewählte Behandlungsstrategie ergriffen werden oder geplant sind. Optional |
Restrisikobewertung
Die Restrisikobewertung erfasst die Risikostufe, nachdem Behandlungsmaßnahmen und Kontrollen angewendet wurden oder geplant sind.
| Feld | Typ | Beschreibung |
|---|---|---|
| Eintrittswahrscheinlichkeit Restrisiko | Auswahlschaltflächen 1-5 | Die erwartete Wahrscheinlichkeit, nachdem die Behandlungsmaßnahmen umgesetzt sind. |
| Auswirkung Restrisiko | Auswahlschaltflächen 1-5 | Die erwartete Auswirkung, nachdem die Behandlungsmaßnahmen umgesetzt sind. |
| Restrisikoscore | Automatisch berechnete Anzeige | Eintrittswahrscheinlichkeit Restrisiko x Auswirkung Restrisiko, angezeigt mit einem Stufen-Etikett. |
Risikotoleranz
| Feld | Typ | Beschreibung |
|---|---|---|
| Risikotoleranz | Optionsfelder | Geben Sie an, ob das Restrisiko innerhalb des Risikoappetits der Organisation liegt: • Innerhalb der Toleranz: Das Restrisiko ist gemäß den Einstellungen zum Risikoappetit akzeptabel. • Über der Toleranz: Das Restrisiko übersteigt den Risikoappetit; weitere Behandlung oder Überwachung ist erforderlich. • Eskalation erforderlich: Das Risiko überschreitet die Eskalationsschwelle und muss der Geschäftsleitung oder dem Vorstand gemeldet werden. |
Risikostatus
| Feld | Typ | Beschreibung |
|---|---|---|
| Risikostatus | Auswahlliste | Die Phase des Risikos in seinem Lebenszyklus: • Identifiziert: Das Risiko wurde erkannt, aber noch nicht bewertet. • Bewertet: Das Risiko wurde bewertet und einer Kategorie zugeordnet. • In Behandlung: Die Behandlungsmaßnahmen werden aktiv umgesetzt. • In Überwachung: Die Behandlung ist umgesetzt; das Risiko wird auf Veränderungen überwacht. • Geschlossen: Das Risiko wurde beseitigt oder ist nicht mehr relevant. |
Verknüpfte Elemente
| Feld | Typ | Beschreibung |
|---|---|---|
| Verknüpfte Assets | Kontrollkästchen mit Mehrfachauswahl | Wählen Sie ein oder mehrere IKT-Assets aus dem Asset-Register aus, die von diesem Risiko betroffen sind oder damit zusammenhängen. |
| Geschäftsfunktionen | Kontrollkästchen mit Mehrfachauswahl | Wählen Sie die Geschäftsfunktionen aus, die von diesem Risiko betroffen sind. Funktionen, die im Informationsregister als kritisch gekennzeichnet sind, zeigen das Etikett Kritisch. |
| IKT-Kontrollen | Kontrollkästchen mit Mehrfachauswahl | Wählen Sie die Kontrollen aus, die dieses Risiko mindern oder adressieren. Dadurch entsteht eine beidseitige Verknüpfung zwischen Risiken und Kontrollen. |
Regulatorische Referenzen
Ordnen Sie das Risiko konkreten regulatorischen Anforderungen aus den folgenden Rahmenwerken zu. Ein einzelnes Risiko kann vielen Rahmenwerken zugleich zugeordnet werden: Welche Umschaltflächen für Rahmenwerke verfügbar sind, hängt davon ab, welche Rahmenwerke Sie in Ihrem Mandanten aktiviert haben.
| Rahmenwerk | Typ | Beschreibung |
|---|---|---|
| DORA-Artikel | Umschaltflächen | Wählen Sie die zutreffenden DORA-Artikel von Art. 5 bis Art. 16 aus. Jede Schaltfläche hat einen Tooltip, der den Geltungsbereich des Artikels erläutert (z. B. Art. 5: IKT-Risikomanagementrahmen, Art. 6: IKT-Systeme und -Tools usw.). |
| NIS2-Artikel | Umschaltflächen | Wählen Sie die zutreffenden NIS2-Cybersicherheitsmaßnahmen von Art. 21(2)(a) bis Art. 21(2)(j) aus; sie decken Bereiche wie Risikoanalyse, Bewältigung von Sicherheitsvorfällen, Geschäftskontinuität, Sicherheit der Lieferkette und Kryptografie ab. |
| ISO 27001-Kontrollen | Umschaltflächen | Wählen Sie die zutreffenden Kontrollen aus ISO 27001:2022 Anhang A von A.5 (Organisatorisch) bis A.8 (Technologisch) aus. |
Überprüfungstermine
| Feld | Typ | Beschreibung |
|---|---|---|
| Überprüfungsdatum | Datumsauswahl | Das Datum, an dem dieses Risiko zuletzt überprüft wurde. Optional |
| Nächstes Überprüfungsdatum | Datumsauswahl | Das geplante Datum der nächsten Risikoüberprüfung. Sobald dieses Datum verstrichen ist, erscheint das Risiko in der Zahl Überfällige Überprüfungen auf dem Dashboard. Optional |