
风险登记册
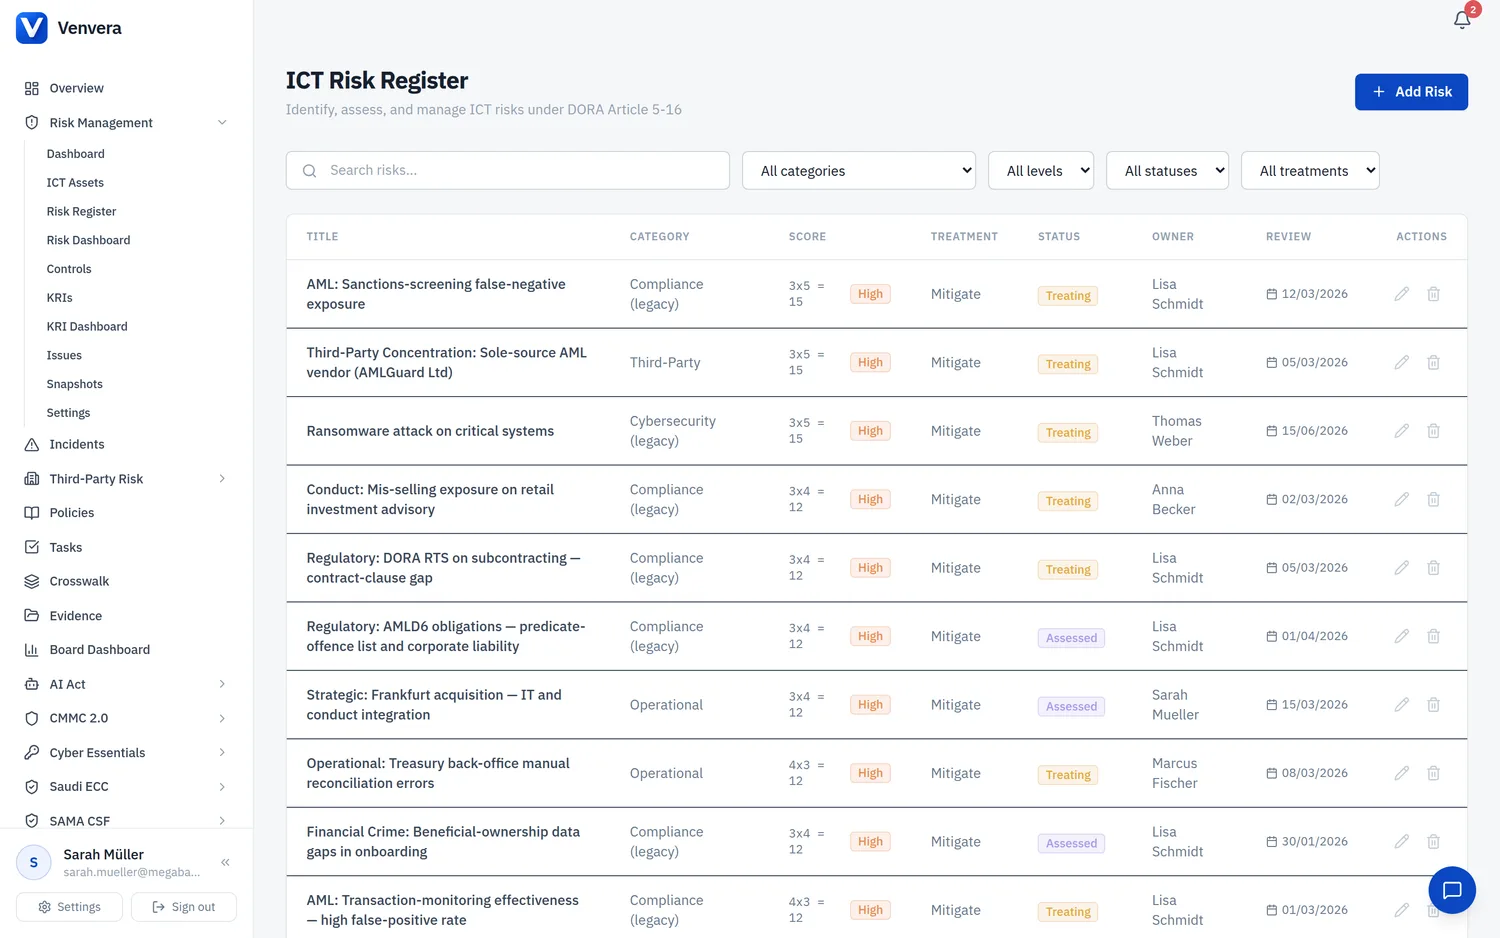
风险登记册是查看、筛选和管理所有 ICT 风险的主要工作页面。
筛选器
| 筛选器 | 选项 | 说明 |
|---|---|---|
| 搜索 | 自由文本 | 按风险标题或描述文本搜索。 |
| 类别 | 网络安全、数据泄露、系统故障、第三方、变更管理、访问控制、物理安全、合规、运营、其他 | 按风险所分配的类别筛选。 |
| 级别 | 低、中、高、严重 | 按根据可能性 x 影响评分计算出的固有风险级别筛选。 |
| 状态 | 已识别、已评估、处置中、监控中、已关闭 | 按风险管理生命周期的当前阶段筛选。 |
| 处置 | 缓解、接受、转移、规避 | 按所选的处置决策筛选。 |
表格列
| 列 | 说明 |
|---|---|
| 标题 | 风险标题。点击即可打开风险详情/编辑表单。 |
| 类别 | 风险类别(例如网络安全、数据泄露)。 |
| 评分 | 显示为可能性 x 影响 = 评分(例如 4 x 5 = 20),并带有按颜色区分的级别徽章(低/中/高/严重)。 |
| 处置 | 处置决策:缓解、接受、转移或规避。 |
| 状态 | 风险的生命周期状态。 |
| 负责人 | 负责管理此风险的人员或角色。 |
| 评审日期 | 此风险下一次计划评审的日期。 |
创建或编辑风险
点击新建风险创建新条目,或点击现有风险的标题进行编辑。风险表单分为多个部分。
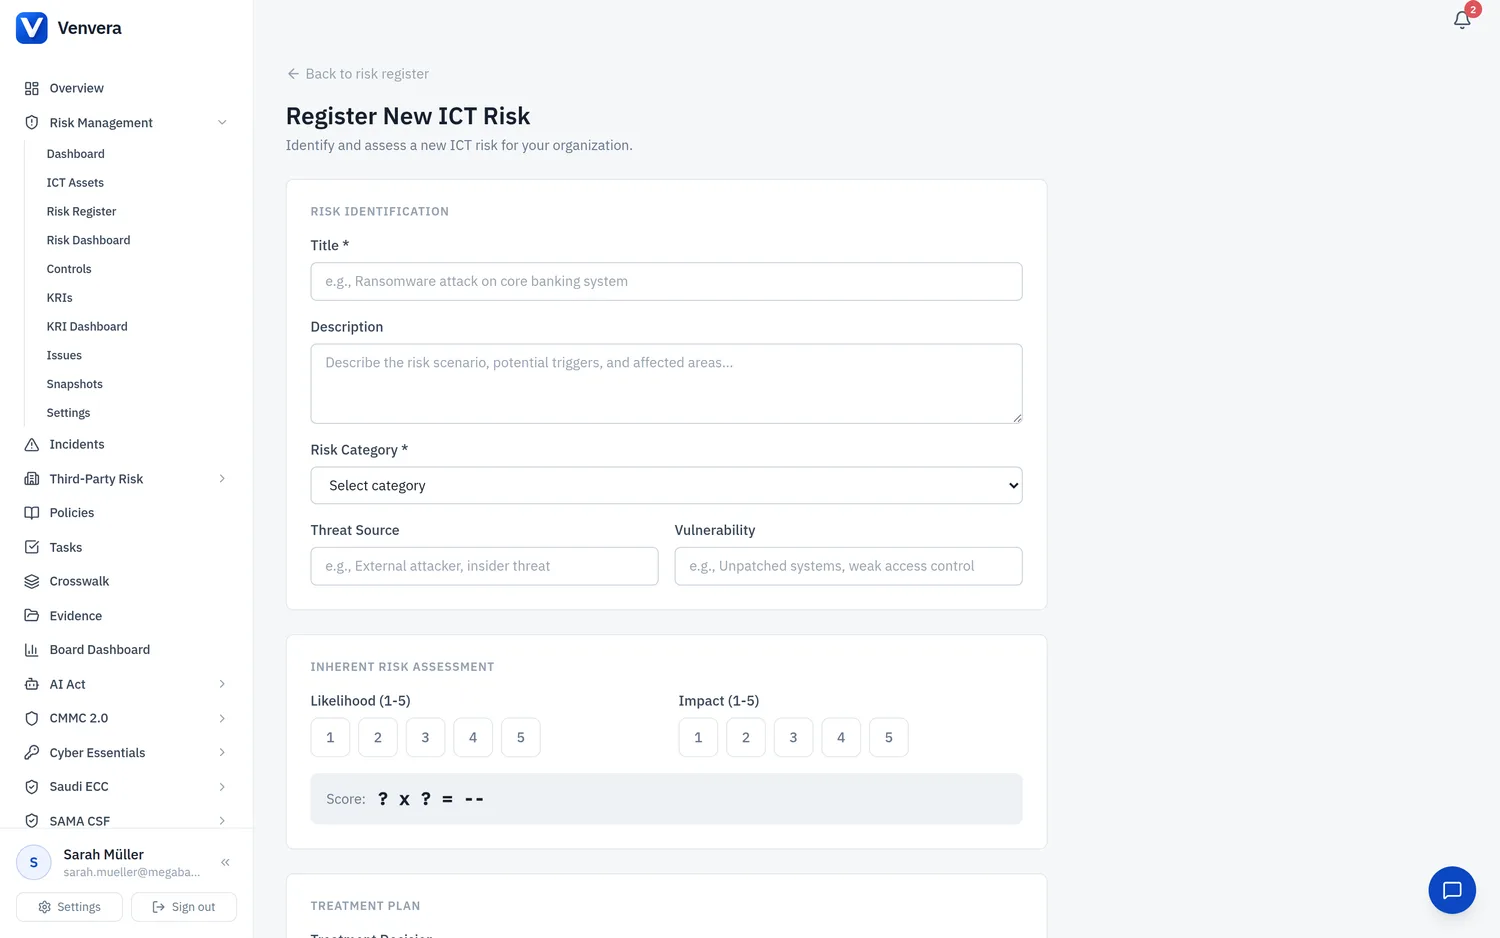
基本信息
| 字段 | 类型 | 说明 |
|---|---|---|
| 标题 | 文本输入框 | 风险的简明名称。必填 |
| 描述 | 多行文本框 | 对风险场景的详细描述,包括潜在原因和后果。可选 |
| 风险类别 | 下拉选择框 | 可选择:网络安全、数据泄露、系统故障、第三方、变更管理、访问控制、物理安全、合规、运营、其他。必填 |
| 威胁来源 | 文本输入框 | 威胁的来源(例如“外部攻击者”、“心怀不满的员工”、“自然灾害”)。可选 |
| 漏洞 | 文本输入框 | 可能被利用的具体弱点(例如“未打补丁的 Web 服务器”、“管理员账户未启用 MFA”)。可选 |
固有风险评估
固有风险评估记录在应用任何控制措施或处置措施之前的风险级别。
| 字段 | 类型 | 说明 |
|---|---|---|
| 可能性 | 1-5 胶囊选择器 | 按 1(罕见)到 5(几乎确定)的等级评估风险发生的概率。点击胶囊按钮即可选择。 |
| 影响 | 1-5 胶囊选择器 | 按 1(可忽略)到 5(灾难性)的等级评估潜在的业务影响。点击胶囊按钮即可选择。 |
| 评分 | 自动计算显示 | 按可能性 x 影响自动计算。显示时带有按颜色区分的级别徽章(低 1-4,中 5-9,高 10-15,严重 16-25)。 |
处置
| 字段 | 类型 | 说明 |
|---|---|---|
| 处置决策 | 单选按钮 | 从四种处置策略中选择一种: • 缓解:实施控制措施,以降低可能性或影响。 • 接受:承认该风险,不再采取进一步行动(在风险偏好范围内)。 • 转移:将风险转移给第三方(例如通过保险、外包)。 • 规避:通过取消相关活动或系统来消除风险。 |
| 处置描述 | 多行文本框 | 详细说明针对所选处置策略正在采取或计划采取的具体行动。可选 |
剩余风险评估
剩余风险评估记录在处置措施和控制措施已应用或已计划之后的风险级别。
| 字段 | 类型 | 说明 |
|---|---|---|
| 剩余可能性 | 1-5 胶囊选择器 | 处置措施到位后的预期可能性。 |
| 剩余影响 | 1-5 胶囊选择器 | 处置措施到位后的预期影响。 |
| 剩余评分 | 自动计算显示 | 剩余可能性 x 剩余影响,并显示级别徽章。 |
风险容忍度
| 字段 | 类型 | 说明 |
|---|---|---|
| 风险容忍度 | 单选按钮 | 指明剩余风险是否在组织的风险偏好范围内: • 在容忍范围内:根据风险偏好设置,剩余风险可以接受。 • 高于容忍范围:剩余风险超出风险偏好;需要额外的处置或监控。 • 需要升级处理:风险超过升级阈值,必须上报高级管理层或董事会。 |
风险状态
| 字段 | 类型 | 说明 |
|---|---|---|
| 风险状态 | 下拉选择框 | 风险的生命周期阶段: • 已识别:风险已被识别,但尚未评估。 • 已评估:风险已完成评分和分类。 • 处置中:正在积极实施处置行动。 • 监控中:处置措施已到位;正在监控风险的变化。 • 已关闭:风险已被消除或不再相关。 |
关联实体
| 字段 | 类型 | 说明 |
|---|---|---|
| 关联资产 | 多选复选框 | 从资产登记册中选择受此风险影响或与此风险相关的一个或多个 ICT 资产。 |
| 业务职能 | 多选复选框 | 选择受此风险影响的业务职能。在信息登记册中标记为关键的职能会显示关键徽章。 |
| ICT 控制措施 | 多选复选框 | 选择用于缓解或应对此风险的控制措施。这会在风险和控制措施之间建立双向关联。 |
监管引用
将风险映射到下列框架中的具体监管要求。一项风险可以同时标记到多个框架;可用的框架切换按钮取决于您在组织中启用了哪些框架。
| 框架 | 类型 | 说明 |
|---|---|---|
| DORA 条款 | 切换按钮 | 选择适用的 DORA 条款,范围为 Art. 5 至 Art. 16。每个按钮都有工具提示,说明该条款的范围(例如 Art. 5:ICT 风险管理框架,Art. 6:ICT 系统和工具,等等)。 |
| NIS2 条款 | 切换按钮 | 选择适用的 NIS2 网络安全措施,范围为 Art. 21(2)(a) 至 Art. 21(2)(j),涵盖风险分析、事件处理、业务连续性、供应链安全和密码学等领域。 |
| ISO 27001 控制措施 | 切换按钮 | 选择适用的 ISO 27001:2022 附录 A 控制措施,范围为 A.5(组织)至 A.8(技术)。 |
监管引用在您的风险登记册与合规义务之间建立可追溯性。它们还会为差距评估和董事会报告模块提供数据。
评审日期
| 字段 | 类型 | 说明 |
|---|---|---|
| 评审日期 | 日期选择器 | 此风险上次评审的日期。可选 |
| 下次评审日期 | 日期选择器 | 下一次风险评审的计划日期。超过此日期后,该风险将计入仪表板上的逾期评审数量。可选 |
DORA 要求定期评审 ICT 风险。设置合适的评审日期可确保您的风险登记册保持最新并随时可供审计。未设置下次评审日期的风险不会触发逾期提醒。