
Registro de riesgos
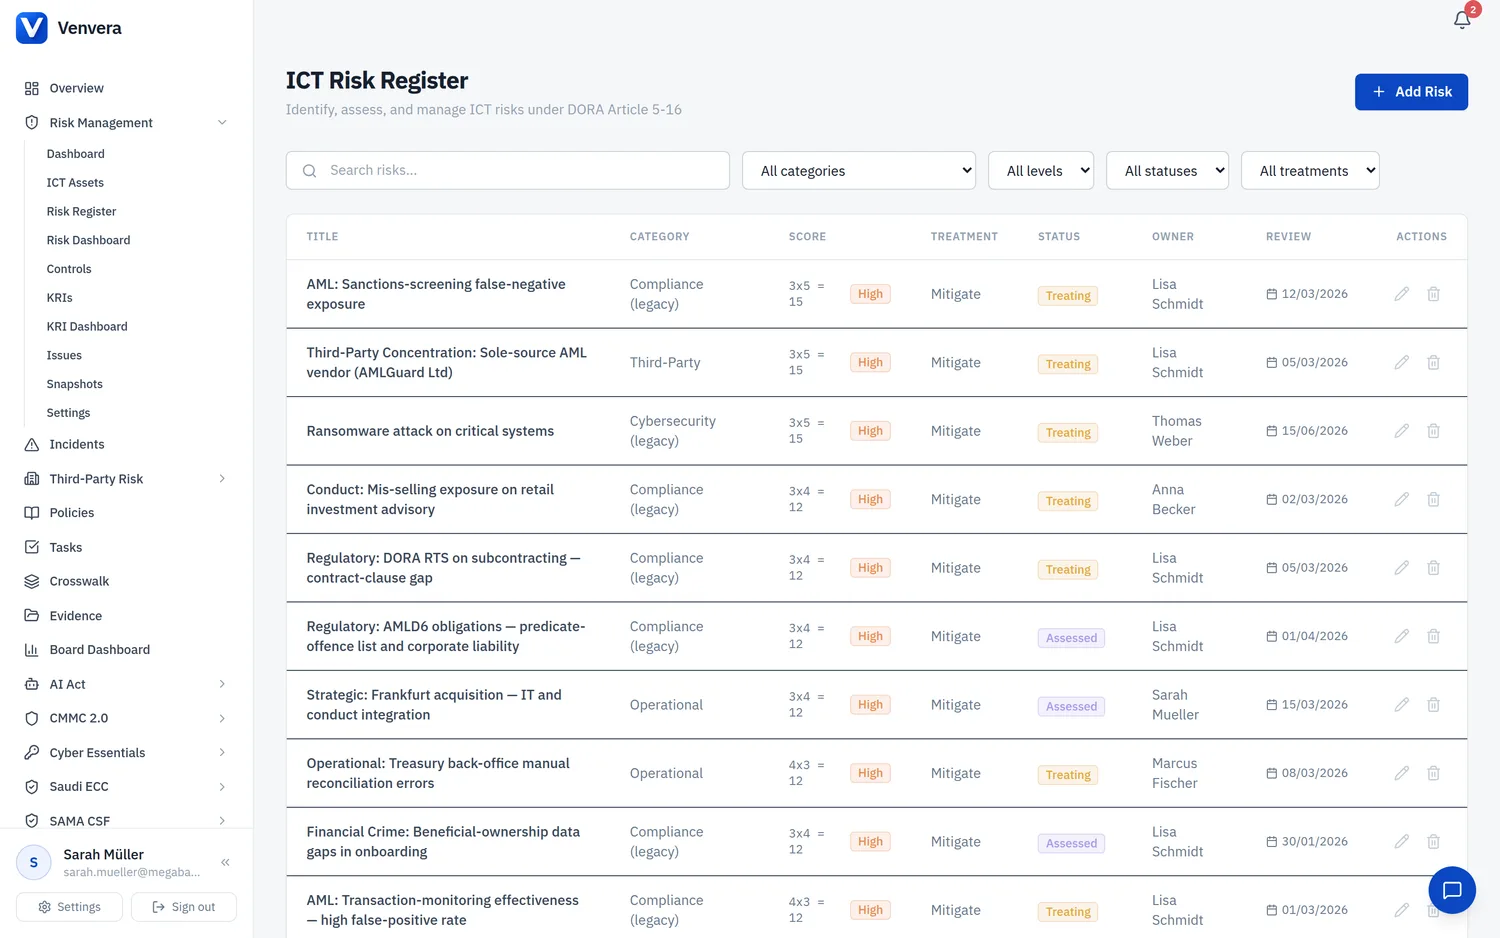
El registro de riesgos es la página de trabajo principal para ver, filtrar y gestionar todos los riesgos TIC.
Filtros
| Filtro | Opciones | Descripción |
|---|---|---|
| Buscar | Texto libre | Busque por el título del riesgo o por el texto de la descripción. |
| Categoría | Ciberseguridad, Brecha de datos, Fallo de sistema, Terceros, Gestión de cambios, Control de acceso, Seguridad física, Cumplimiento, Operativo, Otro | Filtre los riesgos por la categoría que tienen asignada. |
| Nivel | Bajo, Medio, Alto, Crítico | Filtre por el nivel de riesgo inherente calculado, que se deriva de la puntuación Probabilidad x Impacto. |
| Estado | Identificado, Evaluado, En tratamiento, En seguimiento, Cerrado | Filtre por la etapa actual del ciclo de vida de la gestión de riesgos. |
| Tratamiento | Mitigar, Aceptar, Transferir, Evitar | Filtre por la decisión de tratamiento elegida. |
Columnas de la tabla
| Columna | Descripción |
|---|---|
| Título | El título del riesgo. Haga clic para abrir el formulario de detalle/edición del riesgo. |
| Categoría | La categoría del riesgo (p. ej., Ciberseguridad, Brecha de datos). |
| Puntuación | Se muestra como P x I = Puntuación (p. ej., 4 x 5 = 20) con una insignia de nivel codificada por colores (Bajo/Medio/Alto/Crítico). |
| Tratamiento | La decisión de tratamiento: Mitigar, Aceptar, Transferir o Evitar. |
| Estado | El estado del ciclo de vida del riesgo. |
| Responsable | La persona o el rol responsable de gestionar este riesgo. |
| Fecha de revisión | La fecha de la próxima revisión programada para este riesgo. |
Crear o editar un riesgo
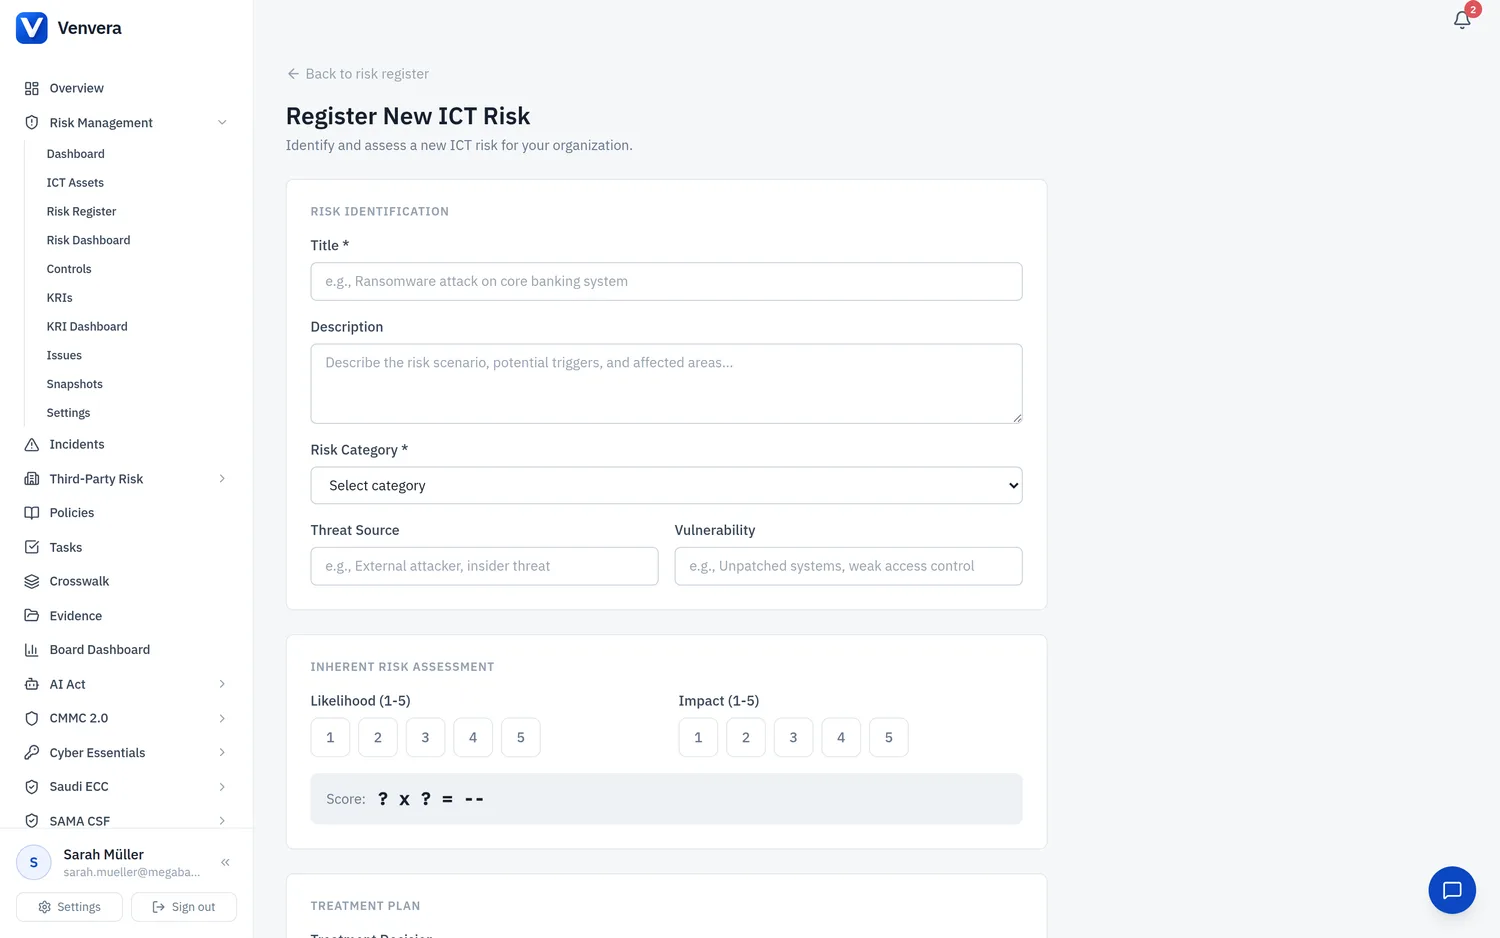
Haga clic en Nuevo riesgo para crear una entrada nueva, o haga clic en el título de un riesgo existente para editarlo. El formulario de riesgo se divide en varias secciones.
Información básica
| Campo | Tipo | Descripción |
|---|---|---|
| Título | Campo de texto | Un nombre conciso para el riesgo. Obligatorio |
| Descripción | Área de texto | Una descripción detallada del escenario de riesgo, incluidas sus posibles causas y consecuencias. Opcional |
| Categoría de riesgo | Lista desplegable | Elija entre: Ciberseguridad, Brecha de datos, Fallo de sistema, Terceros, Gestión de cambios, Control de acceso, Seguridad física, Cumplimiento, Operativo, Otro. Obligatorio |
| Fuente de amenaza | Campo de texto | El origen de la amenaza (p. ej., "Atacante externo", "Empleado descontento", "Desastre natural"). Opcional |
| Vulnerabilidad | Campo de texto | La debilidad concreta que podría explotarse (p. ej., "Servidor web sin parches", "Sin MFA en las cuentas de administrador"). Opcional |
Evaluación del riesgo inherente
La evaluación del riesgo inherente recoge el nivel de riesgo antes de que se aplique ningún control ni medida de tratamiento.
| Campo | Tipo | Descripción |
|---|---|---|
| Probabilidad | Selector de píldoras 1-5 | Valore la probabilidad de que el riesgo se materialice en una escala de 1 (Rara) a 5 (Casi segura). Haga clic en una píldora para seleccionarla. |
| Impacto | Selector de píldoras 1-5 | Valore el posible impacto en el negocio en una escala de 1 (Insignificante) a 5 (Catastrófico). Haga clic en una píldora para seleccionarla. |
| Puntuación | Valor calculado automáticamente | Se calcula automáticamente como Probabilidad x Impacto. Se muestra con una insignia de nivel codificada por colores (Bajo 1-4, Medio 5-9, Alto 10-15, Crítico 16-25). |
Tratamiento
| Campo | Tipo | Descripción |
|---|---|---|
| Decisión de tratamiento | Botones de opción | Seleccione una de las cuatro estrategias de tratamiento: • Mitigar: implemente controles para reducir la probabilidad o el impacto. • Aceptar: asuma el riesgo y no adopte ninguna medida adicional (dentro del apetito). • Transferir: traslade el riesgo a un tercero (p. ej., seguros, externalización). • Evitar: elimine el riesgo suprimiendo la actividad o el sistema. |
| Descripción del tratamiento | Área de texto | Detalle las acciones concretas que se están llevando a cabo o que están previstas para la estrategia de tratamiento elegida. Opcional |
Evaluación del riesgo residual
La evaluación del riesgo residual recoge el nivel de riesgo después de que las medidas de tratamiento y los controles se hayan aplicado o estén previstos.
| Campo | Tipo | Descripción |
|---|---|---|
| Probabilidad residual | Selector de píldoras 1-5 | La probabilidad esperada una vez implantadas las medidas de tratamiento. |
| Impacto residual | Selector de píldoras 1-5 | El impacto esperado una vez implantadas las medidas de tratamiento. |
| Puntuación residual | Valor calculado automáticamente | Probabilidad residual x Impacto residual, mostrada con una insignia de nivel. |
Tolerancia al riesgo
| Campo | Tipo | Descripción |
|---|---|---|
| Tolerancia al riesgo | Botones de opción | Indique si el riesgo residual se sitúa dentro del apetito de la organización: • Dentro de la tolerancia: el riesgo residual es aceptable según la configuración del apetito de riesgo. • Por encima de la tolerancia: el riesgo residual supera el apetito; se necesita tratamiento o seguimiento adicional. • Requiere escalado: el riesgo supera el umbral de escalado y debe comunicarse a la alta dirección o al consejo. |
Estado del riesgo
| Campo | Tipo | Descripción |
|---|---|---|
| Estado del riesgo | Lista desplegable | La etapa del ciclo de vida del riesgo: • Identificado: el riesgo se ha reconocido, pero aún no se ha evaluado. • Evaluado: el riesgo se ha puntuado y categorizado. • En tratamiento: las acciones de tratamiento se están implementando activamente. • En seguimiento: el tratamiento está implantado; el riesgo se supervisa para detectar cambios. • Cerrado: el riesgo se ha eliminado o ya no es pertinente. |
Entidades vinculadas
| Campo | Tipo | Descripción |
|---|---|---|
| Activos vinculados | Casillas de verificación de selección múltiple | Seleccione uno o varios activos TIC del registro de activos que se vean afectados por este riesgo o estén relacionados con él. |
| Funciones de negocio | Casillas de verificación de selección múltiple | Seleccione las funciones de negocio afectadas por este riesgo. Las funciones marcadas como críticas en el Registro de información muestran una insignia Crítico. |
| Controles TIC | Casillas de verificación de selección múltiple | Seleccione los controles que mitigan o abordan este riesgo. Esto crea un vínculo bidireccional entre los riesgos y los controles. |
Referencias regulatorias
Asigne el riesgo a requisitos regulatorios concretos de los marcos que figuran a continuación. Un mismo riesgo puede etiquetarse con muchos marcos a la vez: los botones de marco disponibles dependen de los marcos que usted haya habilitado en su inquilino.
| Marco | Tipo | Descripción |
|---|---|---|
| Artículos de DORA | Botones de alternancia | Seleccione los artículos de DORA aplicables, del Art. 5 al Art. 16. Cada botón tiene una descripción emergente que explica el alcance del artículo (p. ej., Art. 5: Marco de gestión de riesgos TIC, Art. 6: Sistemas y herramientas TIC, etc.). |
| Artículos de NIS2 | Botones de alternancia | Seleccione las medidas de ciberseguridad de NIS2 aplicables, del Art. 21(2)(a) al Art. 21(2)(j), que abarcan ámbitos como el análisis de riesgos, la gestión de incidentes, la continuidad de negocio, la seguridad de la cadena de suministro y la criptografía. |
| Controles ISO 27001 | Botones de alternancia | Seleccione los controles aplicables del Anexo A de ISO 27001:2022, de A.5 (Organizativos) a A.8 (Tecnológicos). |
Fechas de revisión
| Campo | Tipo | Descripción |
|---|---|---|
| Fecha de revisión | Selector de fecha | La fecha en que este riesgo se revisó por última vez. Opcional |
| Fecha de próxima revisión | Selector de fecha | La fecha programada para la próxima revisión del riesgo. Cuando esta fecha pase, el riesgo aparecerá en el recuento de Revisiones vencidas del panel. Opcional |