
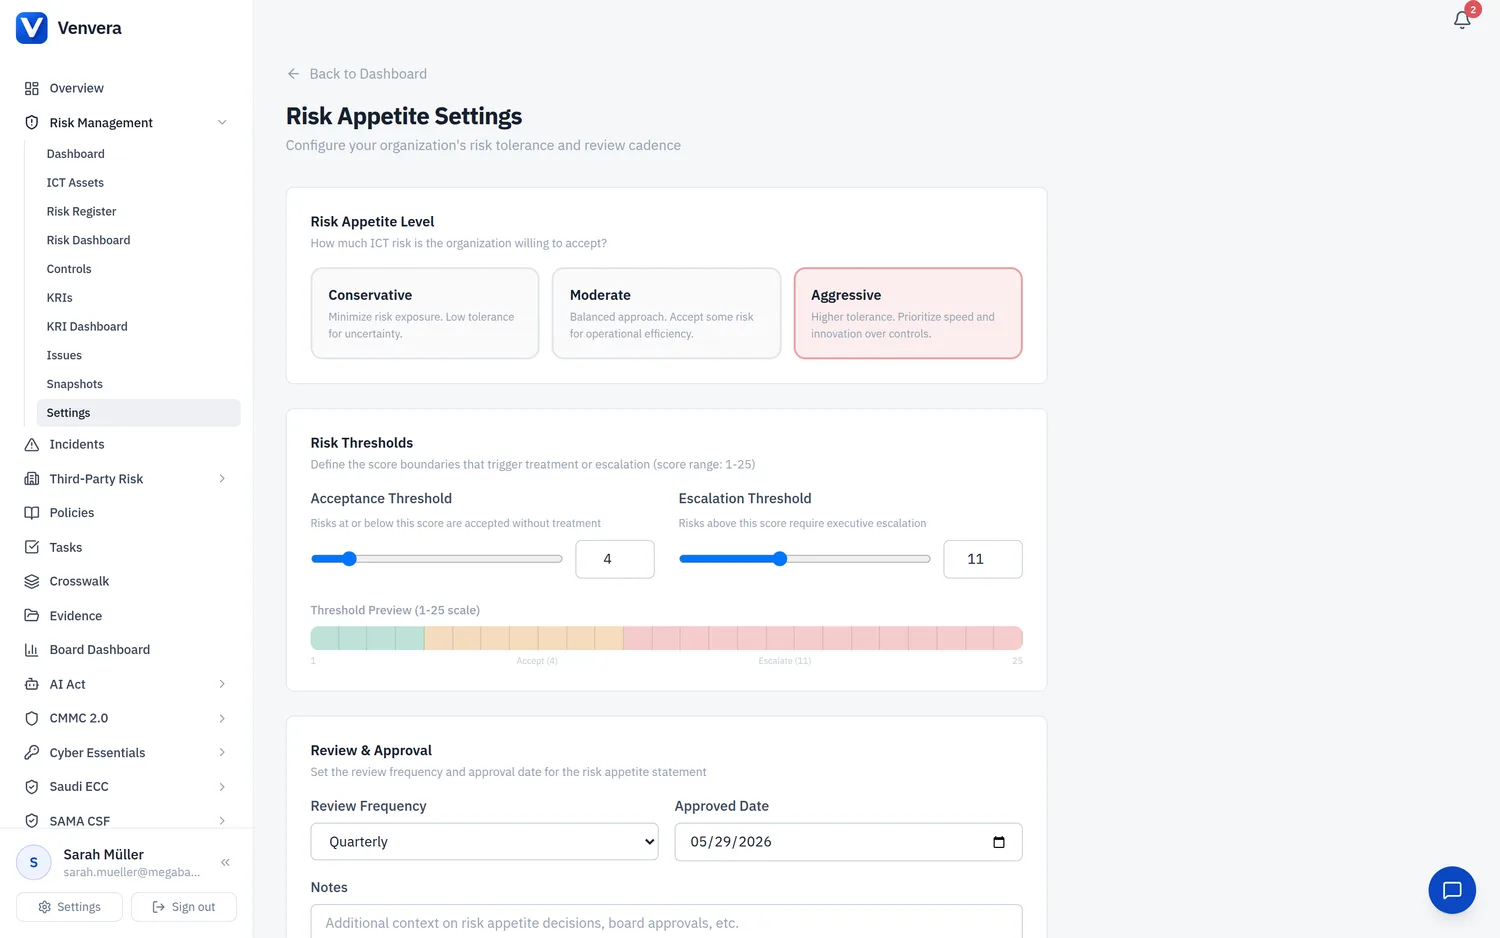
La página Configuración del apetito de riesgo permite a su organización definir cuánto riesgo TIC está dispuesta a aceptar, configurar los umbrales de puntuación que activan el tratamiento o el escalado, y establecer una cadencia formal de revisión. Este artículo explica los conceptos en los que se basa el apetito de riesgo, recorre todos los campos de la página de configuración y muestra cómo afectan sus umbrales a las decisiones cotidianas de gestión de riesgos.
Entender el apetito de riesgo
Apetito de riesgo, tolerancia al riesgo y capacidad de riesgo
Estos tres términos se confunden a menudo. Entender la diferencia es fundamental para configurar correctamente los ajustes:
| Concepto | Definición | Ejemplo |
|---|---|---|
| Apetito de riesgo | La cantidad y el tipo de riesgo que una organización está dispuesta a asumir o a retener para alcanzar sus objetivos. Es una declaración de nivel estratégico. | "Aceptamos un riesgo TIC moderado cuando favorece la eficiencia operativa." |
| Tolerancia al riesgo | Los límites de la variación aceptable en torno al apetito de riesgo. Es el rango de riesgo que la organización puede absorber antes de que sea necesario actuar. | "Los riesgos individuales con una puntuación de hasta 6 se aceptan; los de 7-15 requieren tratamiento." |
| Capacidad de riesgo | La cantidad máxima de riesgo que la organización puede absorber antes de que su supervivencia se vea amenazada. Es un límite estructural. | "Un único incidente con un coste superior a EUR 5M pondría en peligro nuestra solvencia." |
En Venvera, el Nivel de apetito de riesgo fija la postura estratégica, mientras que el Umbral de aceptación y el Umbral de escalado definen los límites operativos de tolerancia dentro de su matriz de riesgos de 5×5 (puntuaciones 1-25).
Por qué importan los umbrales definidos
Sin umbrales explícitos, las decisiones de tratamiento del riesgo se vuelven subjetivas e incoherentes. Los reguladores esperan un apetito de riesgo documentado:
- DORA Art. 6(8) exige a las entidades financieras establecer y mantener un marco de gestión del riesgo TIC que incluya niveles de tolerancia al riesgo.
- NIS2 Art. 21 exige medidas de gestión de riesgos de ciberseguridad adecuadas y proporcionadas, lo que implica un apetito definido con el que juzgar la proporcionalidad.
- ISO 27005 e ISO 31000 piden ambas criterios de riesgo que definan cómo se evalúa la importancia del riesgo y qué niveles requieren tratamiento.
Acceder a la configuración del apetito de riesgo
Vaya a Gestión de riesgos → Configuración (icono de engranaje en el panel de Gestión de riesgos) o haga clic en el enlace Configuración del apetito de riesgo. La página tiene tres secciones: Nivel de apetito de riesgo, Umbrales de riesgo y Revisión y aprobación.
Nivel de apetito de riesgo
La primera sección presenta tres opciones de postura estratégica. Seleccione la que mejor se ajuste al enfoque de su organización:
| Nivel | Descripción | Cuándo utilizarlo |
|---|---|---|
| Conservador (verde) | Minimizar la exposición al riesgo. Baja tolerancia a la incertidumbre. Controles estrictos en todas las operaciones. | Entidades muy reguladas, operadores de infraestructuras críticas, instituciones financieras en las que incluso las interrupciones menores son inaceptables. Suele ir acompañado de umbrales de aceptación bajos (p. ej., 3-4). |
| Moderado (ámbar) | Enfoque equilibrado. Aceptar cierto riesgo a cambio de eficiencia operativa. Controles proporcionados al impacto. | La mayoría de las organizaciones. Equilibra la inversión en seguridad con la agilidad del negocio. El umbral de aceptación habitual se sitúa en torno a 5-8. |
| Agresivo (rojo) | Mayor tolerancia. Priorizar la velocidad y la innovación sobre los controles. Aceptar una mayor incertidumbre. | Empresas emergentes, unidades de I+D, organizaciones en mercados que evolucionan con rapidez, donde la rapidez de salida al mercado pesa más que la carga de los controles. El umbral de aceptación podría ser 10-12. |
Configuración de los umbrales
Las puntuaciones de riesgo en Venvera se calculan como Probabilidad × Impacto en una matriz de 5×5, lo que da puntuaciones de 1 (la más baja) a 25 (la más alta). Dos umbrales dividen este rango en tres zonas de actuación:
Umbral de aceptación
| Propiedad | Valor |
|---|---|
| Rango | 1 - 24 |
| Valor predeterminado | 6 |
| Entrada | Control deslizante + campo numérico |
| Significado | Los riesgos con una puntuación igual o inferior a este valor se aceptan sin tratamiento obligatorio |
Ejemplo: Con un umbral de aceptación de 6, un riesgo con una puntuación de Probabilidad 2 × Impacto 3 = 6 quedaría en la zona "Aceptar". No se requiere un plan de tratamiento, aunque el riesgo debe seguir vigilándose.
Umbral de escalado
| Propiedad | Valor |
|---|---|
| Rango | 2 - 25 |
| Valor predeterminado | 15 |
| Entrada | Control deslizante + campo numérico |
| Significado | Los riesgos con una puntuación superior a este valor requieren un escalado a la dirección ejecutiva y una decisión a nivel del consejo |
Ejemplo: Con un umbral de escalado de 15, un riesgo con una puntuación de Probabilidad 4 × Impacto 5 = 20 requeriría un escalado inmediato a la alta dirección o al consejo.
Vista previa de umbrales de 25 celdas
Debajo de los controles deslizantes de umbrales, una barra visual muestra las 25 puntuaciones de riesgo posibles (1-25) con zonas codificadas por colores:
| Zona | Rango de puntuación | Color | Acción requerida |
|---|---|---|---|
| Aceptar | De 1 al Umbral de aceptación | Verde (esmeralda) | El riesgo está dentro del apetito. Vigílelo, pero sin tratamiento obligatorio. Documente la justificación de la aceptación. |
| Tratar | Por encima del Umbral de aceptación hasta el Umbral de escalado | Ámbar | El riesgo requiere un plan de tratamiento. Asigne controles, fije fechas objetivo y siga el progreso de la mitigación. |
| Escalar | Por encima del Umbral de escalado hasta 25 | Rojo | El riesgo supera la tolerancia. Requiere una decisión de la dirección ejecutiva o del consejo. Puede exigir una actuación inmediata, una inversión adicional o la evitación del riesgo. |
La vista previa se actualiza en tiempo real a medida que usted ajusta los controles deslizantes, lo que le permite visualizar el efecto de distintas configuraciones de umbrales antes de guardar. Las etiquetas de límite situadas bajo la barra muestran los valores actuales de aceptación y de escalado.
Revisión y aprobación
La tercera sección formaliza la gobernanza en torno a su declaración de apetito de riesgo:
| Campo | Tipo | Descripción |
|---|---|---|
| Frecuencia de revisión | Lista desplegable | Con qué frecuencia debe revisarse formalmente el apetito de riesgo. Opciones: Trimestral, Semestral, Anual. La revisión trimestral se recomienda para las organizaciones en entornos de amenazas que cambian con rapidez. |
| Fecha de aprobación | Fecha | La fecha en la que la dirección o el consejo aprobó formalmente el apetito de riesgo vigente. Esto crea un registro de auditoría que demuestra que el apetito se gobierna de forma activa. |
| Notas | Área de texto | Texto libre para contexto adicional: referencias de la aprobación del consejo, justificación de los cambios de umbrales, enlaces a las actas de las reuniones o condiciones en las que el apetito debe revisarse fuera del ciclo normal. |
Cómo afectan los umbrales a la gestión de riesgos
Una vez guardados, los umbrales de aceptación y de escalado influyen en cómo se tratan los riesgos en toda la plataforma:
Los riesgos con una puntuación igual o inferior al umbral de aceptación quedan en la zona verde. Están dentro del apetito de la organización y no requieren un plan de tratamiento formal. Aun así, deben anotarse en el registro de riesgos y revisarse periódicamente. Documente la justificación de la aceptación de cada riesgo.
Los riesgos con una puntuación superior al umbral de aceptación pero igual o inferior al umbral de escalado están en la zona ámbar. Requieren un plan de tratamiento: asigne controles, fije una puntuación residual objetivo, designe un responsable y establezca una fecha de revisión. Siga el progreso de la mitigación hasta que la puntuación residual quede dentro de la zona de aceptación.
Los riesgos con una puntuación superior al umbral de escalado están en la zona roja. Superan la tolerancia de la organización y requieren una decisión de la dirección ejecutiva. Las opciones incluyen una inversión adicional en controles (mitigar), cambiar el proceso de negocio (evitar), transferir el riesgo (asegurar) o, en casos excepcionales, aceptar el riesgo con la aprobación expresa del consejo y una justificación documentada.
Configuración paso a paso
Vaya a Gestión de riesgos → Configuración desde la barra lateral o desde el panel.
Haga clic en una de las tres tarjetas de apetito: Conservador, Moderado o Agresivo.
Ajuste el Umbral de aceptación y el Umbral de escalado con los controles deslizantes o los campos numéricos. Observe la vista previa de 25 celdas para visualizar la distribución de las zonas.
Seleccione la Frecuencia de revisión e introduzca la Fecha de aprobación.
Documente la justificación en el campo Notas y haga clic en Guardar configuración. Un mensaje de confirmación indica que la configuración se ha guardado.