
Gestión de riesgos de principio a fin: la exposición residual en el panel, el registro justo debajo, los KRI con sus propios umbrales de apetito y las instantáneas que congelan el registro en un momento dado. (56 segundos)
El módulo Gestión de riesgos ofrece un marco completo para identificar, evaluar, tratar y supervisar los riesgos en todos los ámbitos de los que la organización es responsable: el riesgo TIC y cibernético, regulatorio y de cumplimiento, operativo, de delitos financieros / PBC, estratégico y de negocio, de conducta y reputación, de fraude, de terceros y de concentración y ESG / climático. Funciona con todos los marcos que usted habilite en Venvera (DORA, NIS2, ISO 27001, GDPR, SOC 2, NIST CSF, EU AI Act, AMLD, PCI DSS, HIPAA, CMMC, UAE IA y más) e incluye un panel visual para la supervisión ejecutiva, un registro de riesgos detallado y ajustes configurables del apetito de riesgo.
Panel de riesgos
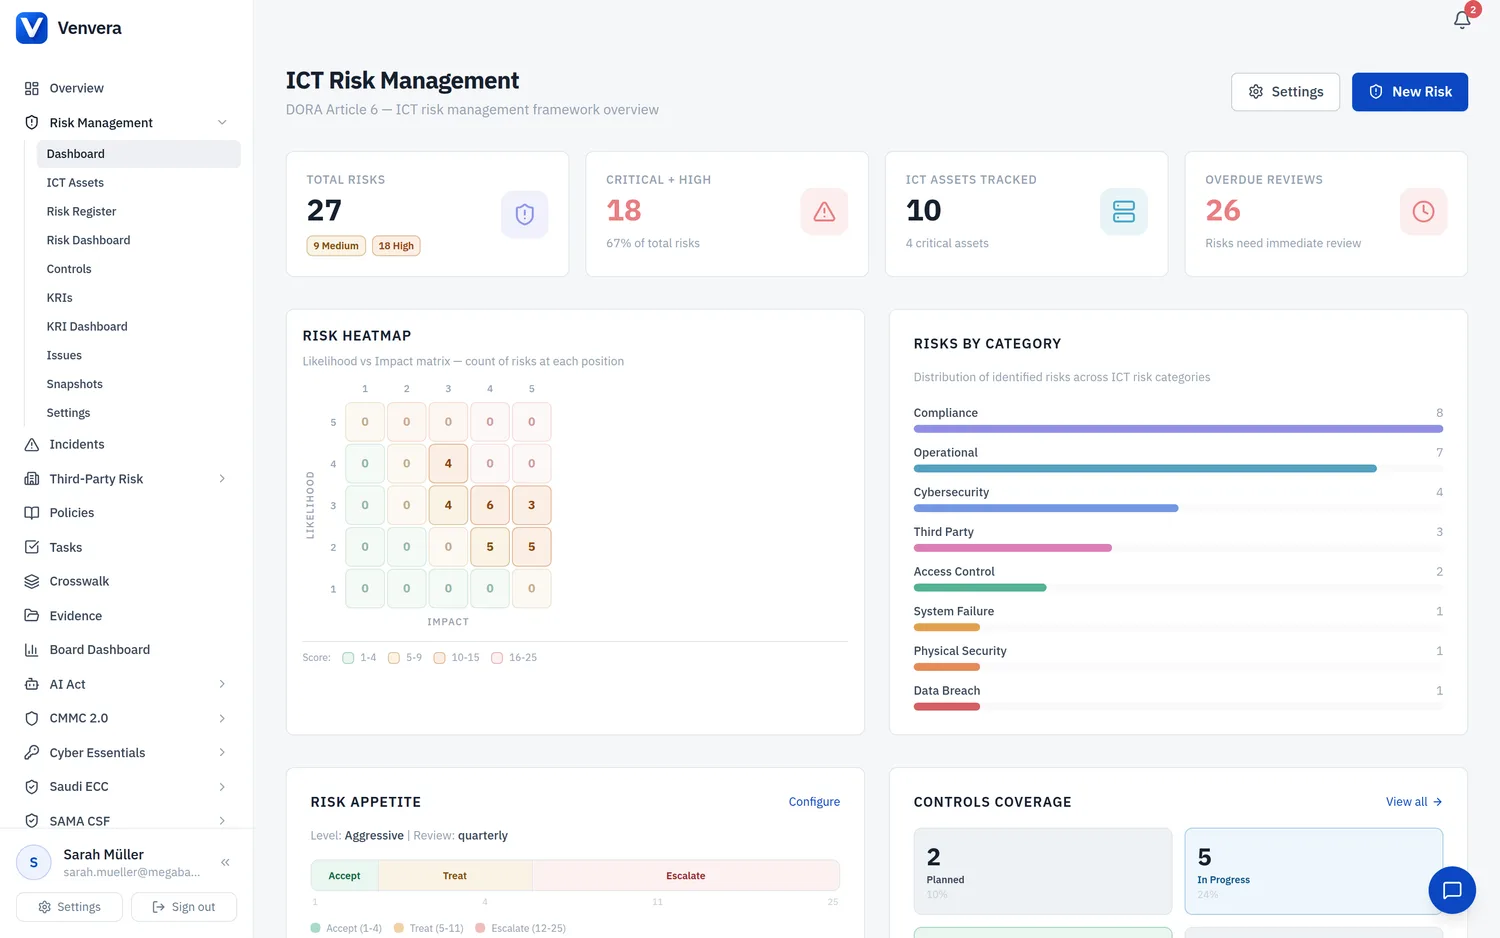
El panel ofrece una visión general de nivel ejecutivo de la postura de riesgo TIC de su organización mediante visualizaciones interactivas y estadísticas de resumen.
Tarjetas de estadísticas de resumen
| Tarjeta | Contenido |
|---|---|
| Riesgos totales | El recuento total de todos los riesgos del registro, con un desglose por nivel de riesgo: debajo se muestran los recuentos de los niveles Crítico, Alto, Medio y Bajo. |
| Crítico + Alto | El recuento combinado de los riesgos de nivel Crítico y Alto, junto con el porcentaje que representa sobre el total de riesgos. Esto pone de relieve su exposición al riesgo más urgente. |
| Activos TIC monitorizados | El número total de activos TIC del registro de activos, con el recuento de los activos clasificados como Crítico mostrado por separado. |
| Revisiones vencidas | El número de riesgos cuya Fecha de próxima revisión ha pasado sin una revisión actualizada. Requieren atención inmediata. |
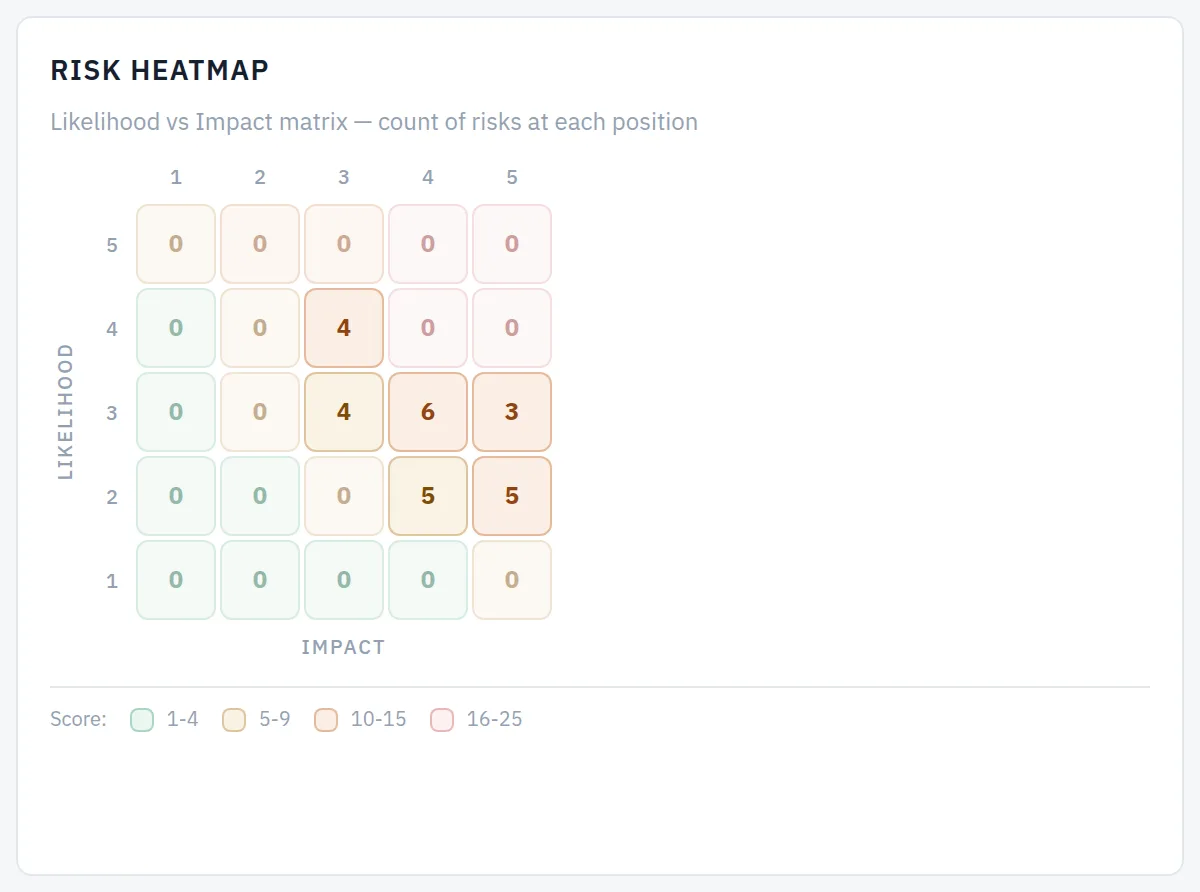
Mapa de calor de riesgos
Una matriz de 5x5 con el Impacto (1-5) en el eje X y la Probabilidad (5-1, de arriba abajo) en el eje Y. Cada celda muestra el recuento de riesgos que se sitúan en esa intersección de probabilidad e impacto. Las celdas están codificadas por colores según la puntuación de riesgo calculada (Probabilidad x Impacto):
| Rango de puntuación | Color | Nivel |
|---|---|---|
| 1 - 4 | Esmeralda / Verde | Bajo |
| 5 - 9 | Ámbar / Amarillo | Medio |
| 10 - 15 | Naranja | Alto |
| 16 - 25 | Rojo | Crítico |
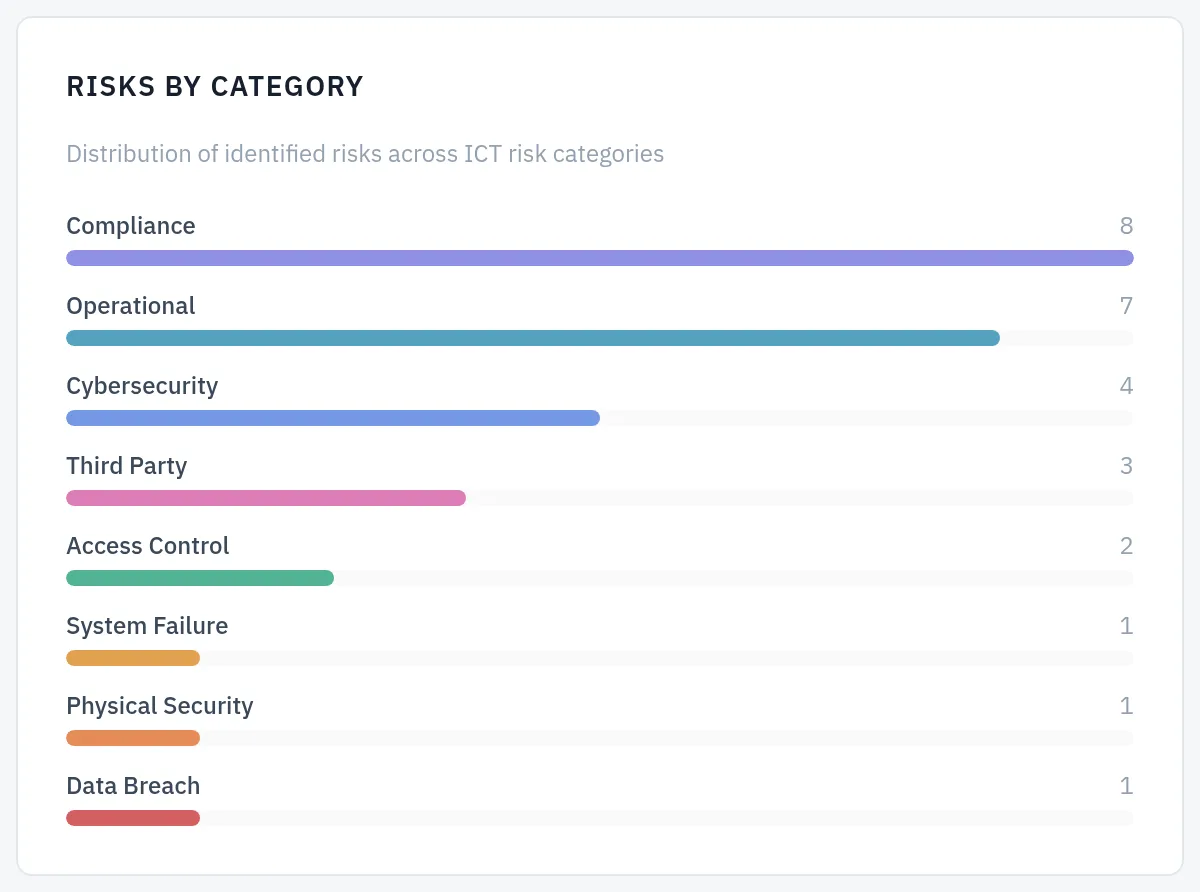
Distribución de riesgos por categoría
Un gráfico de barras horizontales que muestra cuántos riesgos existen en cada categoría (Ciberseguridad, Brecha de datos, Fallo de sistema, Terceros, etc.). Las barras tienen un tamaño proporcional, de modo que usted puede ver rápidamente qué categorías de riesgo predominan en su registro.
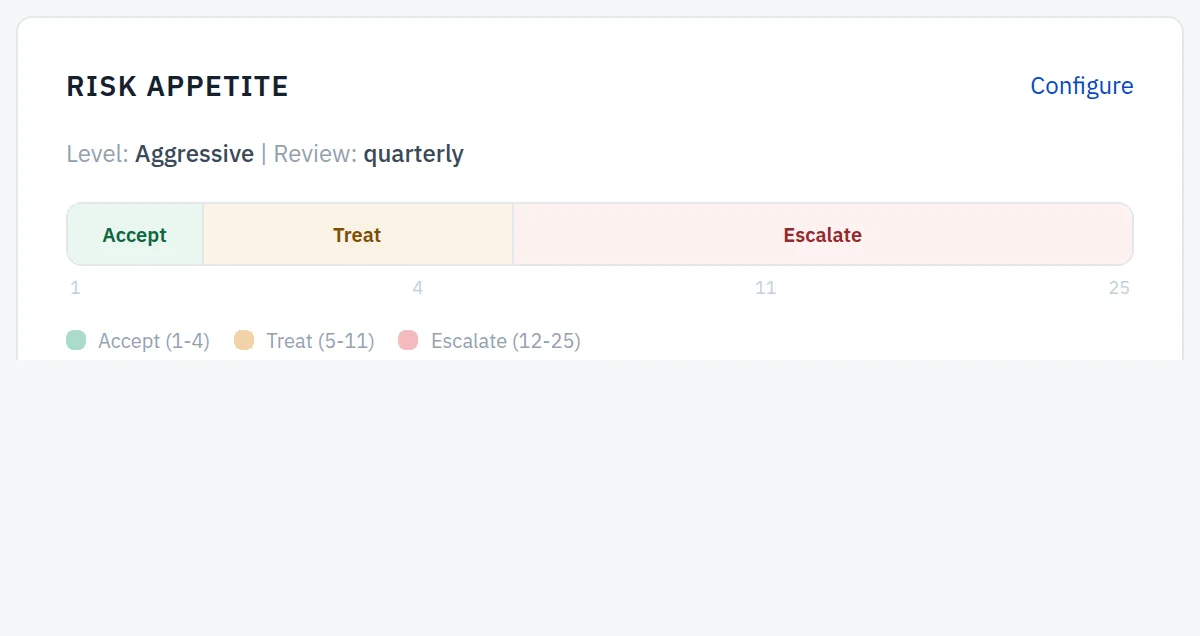
Indicador de apetito de riesgo
Muestra el nivel actual de apetito de riesgo de la organización (Conservador, Moderado o Agresivo) junto con los umbrales de aceptación y de escalado configurados. Esto aporta contexto para interpretar las puntuaciones de riesgo frente a la tolerancia declarada por la organización.
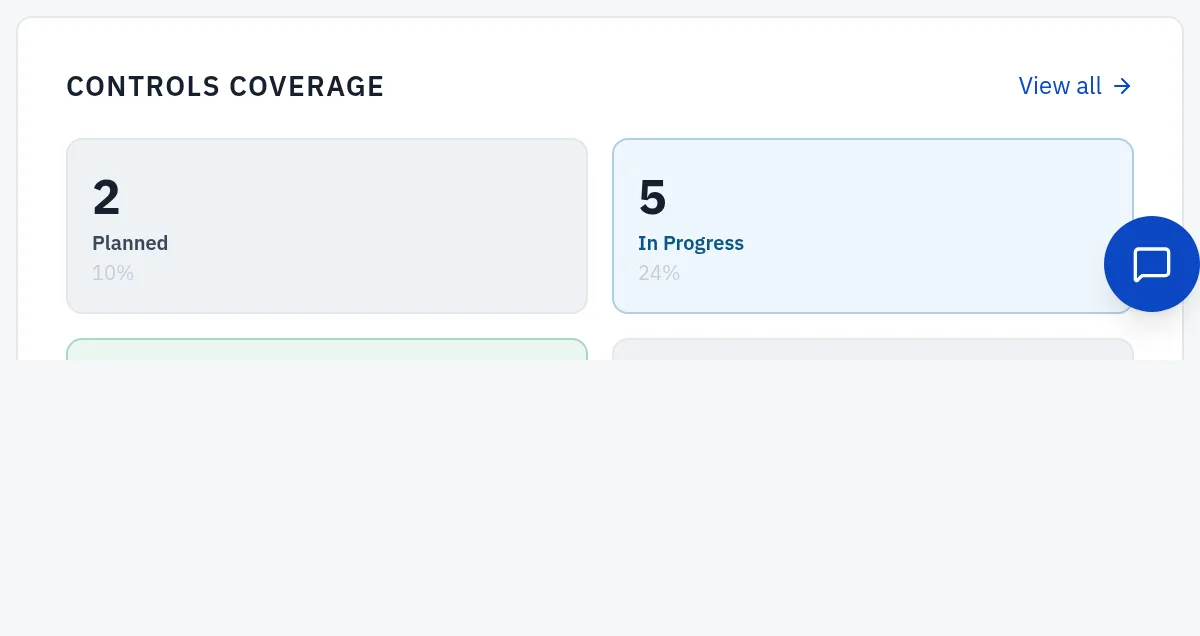
Cobertura de controles
Una visualización en cuadrícula que muestra cómo se asignan los controles TIC a las categorías de riesgo, lo que le ayuda a identificar las áreas con una cobertura de controles sólida y las brechas que requieren atención.
10 principales riesgos
Una tabla clasificada de los diez riesgos con mayor puntuación del registro, ordenados de forma descendente por puntuación de riesgo inherente. Ofrece una vista rápida de los riesgos más críticos que requieren la atención de la dirección.
Explore el módulo Gestión de riesgos
- Registro de riesgos y evaluación de riesgos: el registro de trabajo y el formulario completo de evaluación de riesgos.
- Indicadores clave de riesgo (KRI): métricas de alerta temprana ancladas a artículos normativos, con relojes de incumplimiento y el Panel de KRI.
- Gestión de activos TIC: el inventario de activos del artículo 8 de DORA.
- Controles TIC: el catálogo de controles y sus asignaciones normativas.
- Configuración del apetito de riesgo: los niveles de tolerancia y los umbrales de aceptación y de escalado.
- Instantáneas de riesgo y paquete para el consejo: capturas en un momento dado y el PDF listo para el consejo.
- Incidencias y acciones de remediación: el seguimiento de las debilidades y los hallazgos hasta su cierre.