
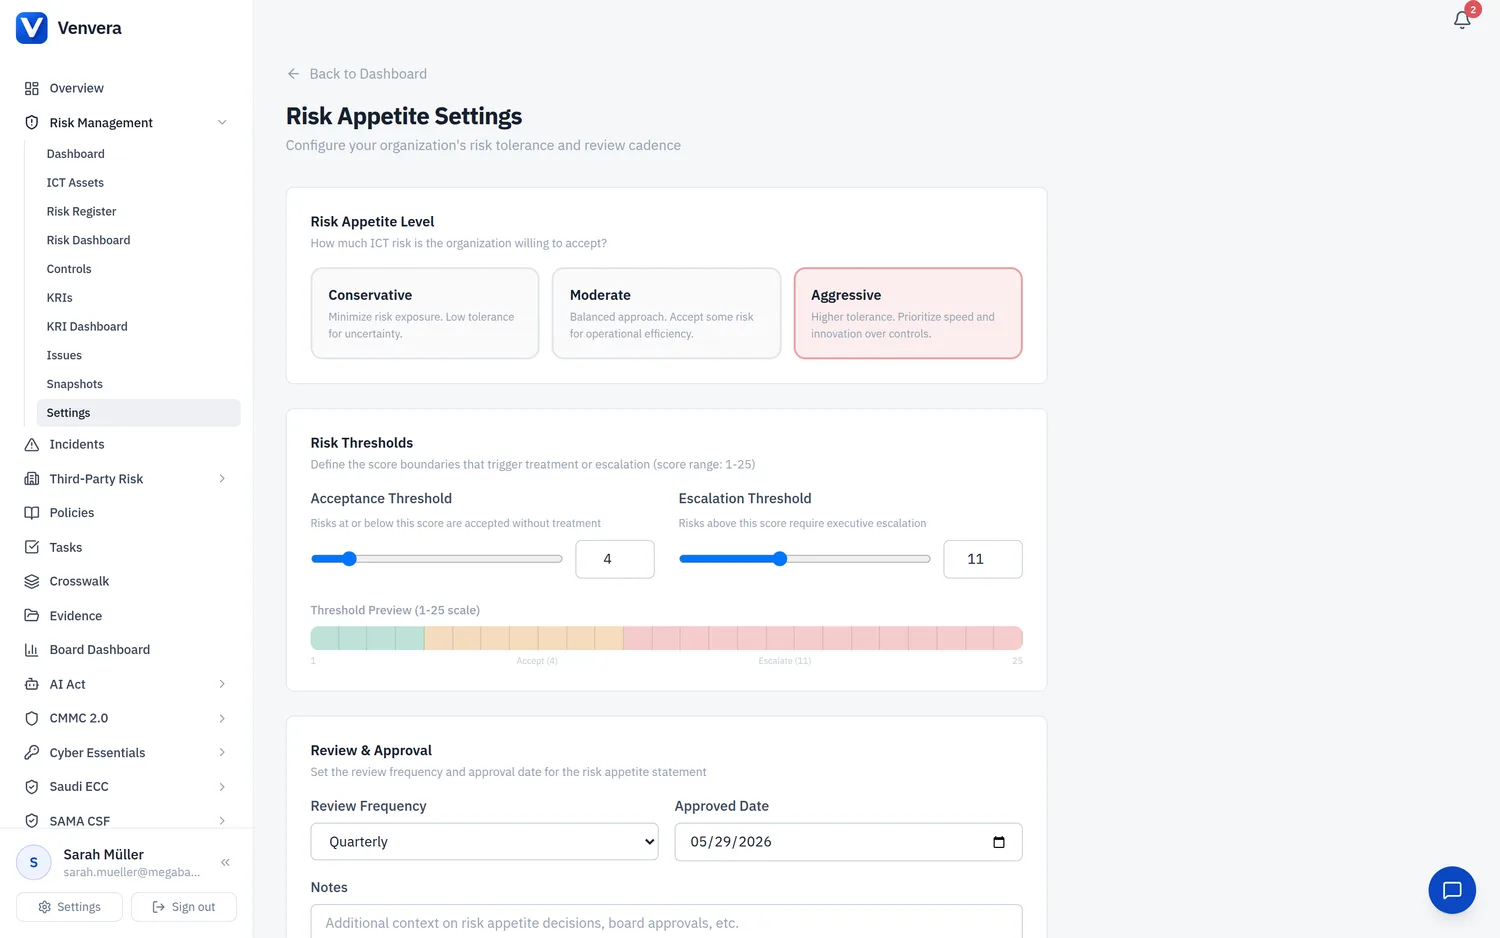
Auf der Seite Einstellungen zum Risikoappetit legt Ihre Organisation fest, wie viel IKT-Risiko sie zu akzeptieren bereit ist, konfiguriert die Punktwertschwellen, die eine Behandlung oder Eskalation auslösen, und bestimmt einen formalen Überprüfungsrhythmus. Dieser Artikel erläutert die Konzepte hinter dem Risikoappetit, geht jedes Feld der Einstellungsseite durch und zeigt, wie sich Ihre Schwellenwerte auf die täglichen Entscheidungen im Risikomanagement auswirken.
Risikoappetit verstehen
Risikoappetit, Risikotoleranz und Risikotragfähigkeit im Vergleich
Diese drei Begriffe werden oft verwechselt. Die Unterscheidung zu kennen, ist entscheidend, um die Einstellungen richtig zu konfigurieren:
| Begriff | Definition | Beispiel |
|---|---|---|
| Risikoappetit | Der Umfang und die Art des Risikos, das eine Organisation einzugehen oder zu tragen bereit ist, um ihre Ziele zu erreichen. Es handelt sich um eine Aussage auf strategischer Ebene. | „Wir akzeptieren ein moderates IKT-Risiko, wo es die operative Effizienz ermöglicht.“ |
| Risikotoleranz | Die Grenzen der akzeptablen Abweichung vom Risikoappetit. Sie beschreibt die Bandbreite an Risiko, die die Organisation tragen kann, bevor Handlungsbedarf entsteht. | „Einzelne Risiken mit einem Punktwert bis 6 werden akzeptiert; 7-15 erfordern eine Behandlung.“ |
| Risikotragfähigkeit | Das maximale Risiko, das die Organisation tragen kann, bevor ihr Fortbestand gefährdet ist. Es handelt sich um eine strukturelle Grenze. | „Ein einzelner Vorfall mit Kosten von mehr als 5 Mio. EUR würde unsere Solvenz gefährden.“ |
In Venvera legt die Risikoappetit-Stufe die strategische Haltung fest, während die Akzeptanzschwelle und die Eskalationsschwelle die operativen Toleranzgrenzen innerhalb Ihrer 5×5-Risikomatrix (Punktwerte 1-25) bestimmen.
Warum festgelegte Schwellenwerte wichtig sind
Ohne ausdrückliche Schwellenwerte werden Entscheidungen zur Risikobehandlung subjektiv und uneinheitlich. Aufsichtsbehörden erwarten einen dokumentierten Risikoappetit:
- DORA Art. 6(8) verpflichtet Finanzunternehmen, einen IKT-Risikomanagementrahmen einzurichten und aufrechtzuerhalten, der Risikotoleranzschwellen umfasst.
- NIS2 Art. 21 verlangt geeignete und verhältnismäßige Risikomanagementmaßnahmen im Bereich der Cybersicherheit, was einen festgelegten Risikoappetit voraussetzt, an dem sich die Verhältnismäßigkeit beurteilen lässt.
- ISO 27005 und ISO 31000 verlangen beide Risikokriterien, die festlegen, wie die Bedeutung eines Risikos beurteilt wird und ab welcher Stufe eine Behandlung erforderlich ist.
Einstellungen zum Risikoappetit aufrufen
Gehen Sie zu Risikomanagement → Einstellungen (Zahnradsymbol im Risikomanagement-Dashboard) oder klicken Sie auf den Link Einstellungen zum Risikoappetit. Die Seite hat drei Abschnitte: Risikoappetit-Stufe, Risikoschwellen sowie Überprüfung & Freigabe.
Risikoappetit-Stufe
Der erste Abschnitt bietet drei strategische Haltungen zur Auswahl. Wählen Sie diejenige, die dem Ansatz Ihrer Organisation am besten entspricht:
| Stufe | Beschreibung | Wann verwenden |
|---|---|---|
| Konservativ (grün) | Risikoexposition minimieren. Geringe Toleranz gegenüber Unsicherheit. Strenge Kontrollen in allen Betriebsabläufen. | Stark regulierte Unternehmen, Betreiber kritischer Infrastrukturen und Finanzinstitute, bei denen selbst geringfügige Störungen nicht hinnehmbar sind. In der Regel mit niedrigen Akzeptanzschwellen kombiniert (z. B. 3-4). |
| Moderat (gelb) | Ausgewogener Ansatz. Gewisse Risiken zugunsten operativer Effizienz akzeptieren. Kontrollen im Verhältnis zur Auswirkung. | Die meisten Organisationen. Bringt Investitionen in Sicherheit und geschäftliche Agilität ins Gleichgewicht. Typische Akzeptanzschwelle bei etwa 5-8. |
| Aggressiv (rot) | Höhere Toleranz. Geschwindigkeit und Innovation haben Vorrang vor Kontrollen. Größere Unsicherheit akzeptieren. | Start-ups, F&E-Einheiten und Organisationen in schnelllebigen Märkten, in denen die Markteinführungsgeschwindigkeit schwerer wiegt als der Kontrollaufwand. Die Akzeptanzschwelle kann bei 10-12 liegen. |
Schwellenwerte konfigurieren
Risikopunktwerte werden in Venvera als Wahrscheinlichkeit × Auswirkung auf einer 5×5-Matrix berechnet und reichen von 1 (niedrigster) bis 25 (höchster). Zwei Schwellenwerte teilen diesen Bereich in drei Handlungszonen:
Akzeptanzschwelle
| Eigenschaft | Wert |
|---|---|
| Bereich | 1 - 24 |
| Standardwert | 6 |
| Eingabe | Schieberegler + Zahlenfeld |
| Bedeutung | Risiken mit einem Punktwert bis einschließlich dieses Werts werden ohne verpflichtende Behandlung akzeptiert |
Beispiel: Bei einer Akzeptanzschwelle von 6 fällt ein Risiko mit Wahrscheinlichkeit 2 × Auswirkung 3 = 6 in die Zone „Akzeptieren“. Ein Behandlungsplan ist nicht erforderlich, das Risiko sollte aber weiterhin überwacht werden.
Eskalationsschwelle
| Eigenschaft | Wert |
|---|---|
| Bereich | 2 - 25 |
| Standardwert | 15 |
| Eingabe | Schieberegler + Zahlenfeld |
| Bedeutung | Risiken mit einem Punktwert über diesem Wert erfordern eine Eskalation an die Geschäftsleitung und eine Entscheidung auf Vorstandsebene |
Beispiel: Bei einer Eskalationsschwelle von 15 erfordert ein Risiko mit Wahrscheinlichkeit 4 × Auswirkung 5 = 20 die sofortige Eskalation an die Geschäftsleitung oder den Vorstand.
Schwellenwert-Vorschau mit 25 Feldern
Unter den Schiebereglern für die Schwellenwerte zeigt eine Leiste alle 25 möglichen Risikopunktwerte (1-25) mit farbcodierten Zonen:
| Zone | Punktwertbereich | Farbe | Erforderliche Maßnahme |
|---|---|---|---|
| Akzeptieren | 1 bis Akzeptanzschwelle | Grün (Smaragd) | Das Risiko liegt innerhalb des Risikoappetits. Überwachen, aber keine verpflichtende Behandlung. Begründung für die Akzeptanz dokumentieren. |
| Behandeln | Über der Akzeptanzschwelle bis zur Eskalationsschwelle | Gelb | Das Risiko erfordert einen Behandlungsplan. Kontrollen zuweisen, Zieltermine festlegen und den Fortschritt der Risikominderung verfolgen. |
| Eskalieren | Über der Eskalationsschwelle bis 25 | Rot | Das Risiko überschreitet die Toleranz. Erfordert eine Entscheidung der Geschäftsleitung oder des Vorstands. Kann sofortiges Handeln, zusätzliche Investitionen oder Risikovermeidung erfordern. |
Die Vorschau aktualisiert sich in Echtzeit, während Sie die Schieberegler bewegen, sodass Sie die Wirkung verschiedener Schwellenwert-Konfigurationen vor dem Speichern sehen. Grenzmarkierungen unter der Leiste zeigen den aktuellen Akzeptanz- und Eskalationswert.
Überprüfung & Freigabe
Der dritte Abschnitt formalisiert die Governance rund um Ihre Risikoappetit-Erklärung:
| Feld | Typ | Beschreibung |
|---|---|---|
| Überprüfungsfrequenz | Auswahlliste | Wie oft der Risikoappetit formal überprüft werden soll. Optionen: Vierteljährlich, Halbjährlich, Jährlich. Vierteljährlich wird für Organisationen in einem sich schnell verändernden Bedrohungsumfeld empfohlen. |
| Freigabedatum | Datum | Das Datum, an dem der aktuelle Risikoappetit von der Geschäftsleitung oder dem Vorstand formal freigegeben wurde. So entsteht ein Audit-Trail, der zeigt, dass der Risikoappetit aktiv gesteuert wird. |
| Notizen | Textbereich | Freitext für zusätzlichen Kontext: Verweise auf Vorstandsfreigaben, Begründungen für Schwellenwertänderungen, Links zu Sitzungsprotokollen oder Bedingungen, unter denen der Risikoappetit außerhalb des regulären Zyklus überprüft werden soll. |
Wie sich Schwellenwerte auf das Risikomanagement auswirken
Nach dem Speichern beeinflussen die Akzeptanz- und die Eskalationsschwelle, wie Risiken auf der gesamten Plattform behandelt werden:
Risiken mit einem Punktwert bis einschließlich der Akzeptanzschwelle fallen in die grüne Zone. Sie liegen innerhalb des Risikoappetits der Organisation und erfordern keinen formalen Behandlungsplan. Sie sollten dennoch im Risikoregister erfasst und regelmäßig überprüft werden. Dokumentieren Sie für jedes Risiko die Begründung der Akzeptanz.
Risiken mit einem Punktwert über der Akzeptanzschwelle, aber bis einschließlich der Eskalationsschwelle liegen in der gelben Zone. Sie erfordern einen Behandlungsplan: Weisen Sie Kontrollen zu, legen Sie einen Zielwert für das Restrisiko fest, bestimmen Sie einen Verantwortlichen und setzen Sie ein Überprüfungsdatum. Verfolgen Sie den Fortschritt der Risikominderung, bis der Restrisiko-Punktwert in die Akzeptanzzone fällt.
Risiken mit einem Punktwert über der Eskalationsschwelle liegen in der roten Zone. Sie überschreiten die Toleranz der Organisation und erfordern eine Entscheidung der Geschäftsleitung. Zu den Optionen gehören zusätzliche Investitionen in Kontrollen (mindern), die Änderung des Geschäftsprozesses (vermeiden), die Übertragung des Risikos (versichern) oder in seltenen Fällen die Akzeptanz des Risikos mit ausdrücklicher Freigabe durch den Vorstand und dokumentierter Begründung.
Konfiguration Schritt für Schritt
Gehen Sie über die Seitenleiste oder das Dashboard zu Risikomanagement → Einstellungen.
Klicken Sie auf eine der drei Karten zum Risikoappetit: Konservativ, Moderat oder Aggressiv.
Stellen Sie die Akzeptanzschwelle und die Eskalationsschwelle mit den Schiebereglern oder den Zahlenfeldern ein. Beobachten Sie die Vorschau mit 25 Feldern, um die Verteilung der Zonen zu sehen.
Wählen Sie die Überprüfungsfrequenz und tragen Sie das Freigabedatum ein.
Dokumentieren Sie die Begründung im Feld Notizen und klicken Sie auf Einstellungen speichern. Eine Erfolgsmeldung bestätigt, dass die Einstellungen gespeichert wurden.