
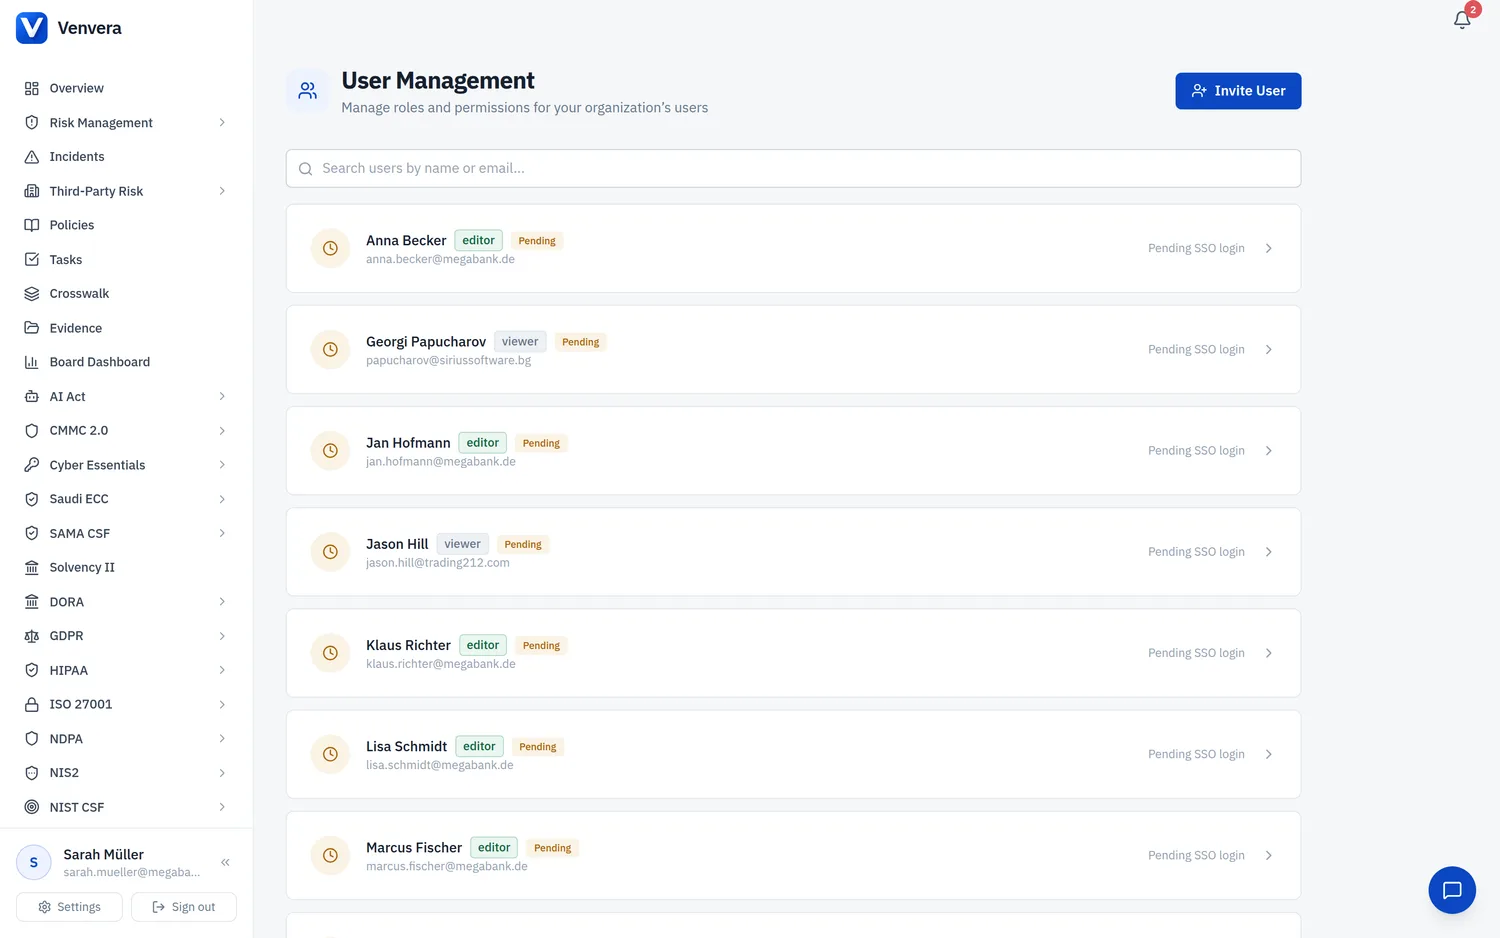
تستخدم Venvera نظام التحكم في الوصول المستند إلى الأدوار (RBAC). يعيّن لك المسؤول دورًا يحدد ما يمكنك رؤيته وفعله في أنحاء المنصة.
الأدوار
| الدور | يمكنه العرض | يمكنه التعديل | يمكنه الإدارة |
|---|---|---|---|
| مسؤول | كل شيء | كل شيء | المستخدمون والإعدادات وجميع الوحدات. يمكنه دعوة المستخدمين وإزالتهم، وتغيير الأدوار، وتفعيل الأطر، وضبط إعدادات المؤسسة. |
| محرر | جميع الوحدات المفعّلة | جميع الوحدات المفعّلة | لا يمكنه إدارة المستخدمين ولا إعدادات المؤسسة. يمكنه إنشاء السجلات وتعديلها وحذفها في جميع الوحدات. وصلاحية الإدارة لأي وحدة ليست جزءًا من قالب المحرر، ولذلك تبقى أربع عمليات استيراد مجمّعة بيد المسؤولين إلى أن تُمنح هذه الصلاحية: الاستيراد من منصة أخرى، ودليل الأشخاص، ومؤشرات المخاطر من Excel، وملف CSV لسجل DORA. |
| مشاهد | جميع الوحدات المفعّلة | لا شيء | وصول للقراءة فقط. لا يمكنه إنشاء أي سجلات ولا تعديلها ولا حذفها. مفيد للمدققين أو أصحاب المصلحة الذين يحتاجون إلى الاطلاع. |
ما يستطيع كل دور فعله
- المسؤولون: وصول كامل يشمل إدارة المستخدمين (الإعدادات → المستخدمون)، وتعديل الملف التعريفي للشركة، وتفعيل الأطر وتعطيلها، وجميع عمليات CRUD (الإنشاء والقراءة والتحديث والحذف) في كل وحدة.
- المحررون: يمكنهم إنشاء التقييمات، وإضافة المزوّدين، وتسجيل الحوادث، وإدارة السياسات، وتنفيذ جميع أعمال الامتثال اليومية. ولا يمكنهم الوصول إلى إدارة المستخدمين ولا تغيير الإعدادات على مستوى المؤسسة.
- المشاهدون: يرون جميع لوحات المعلومات والقوائم وصفحات التفاصيل في وضع القراءة فقط. وتكون حقول النماذج وأزرار الإجراءات مخفية أو معطّلة. وهذا الدور مثالي لأعضاء مجلس الإدارة، أو المدققين الخارجيين، أو أدوار الرقابة.
صلاحيات تفصيلية لكل وحدة
الأدوار الثلاثة أعلاه قوالب للبدء. أما في الواقع فيُضبط الوصول بصلاحيات دقيقة على صورة module.action، حيث الإجراءات هي عرض (قراءة فقط)، وتعديل (إنشاء وتحديث)، وإدارة (حذف وعمليات إدارية). ولكل وحدة مجموعتها الخاصة: الحوادث، والسياسات، وإدارة المخاطر، وتقييم الفجوات، ومخاطر الأطراف الخارجية، وكل إطار، والمهام، والتكاملات، والتقارير، وسجل التدقيق، وإدارة المستخدمين، وغيرها.
عندما يعدّل المسؤول مستخدمًا في الإعدادات - المستخدمون، يمكنه تجاوز القالب ومنح صلاحيات فردية أو سحبها لكل وحدة. وبذلك يمكنك مثلًا منح شخص صلاحية التعديل على السياسات مع صلاحية العرض فقط على سجل المخاطر. والصلاحية التي تتطلبها كل عملية استيراد مذكورة في استيراد بياناتك.
وصول المدقق الخارجي
إضافةً إلى الأدوار الداخلية، توفّر Venvera مسار وصول مخصصًا باسم المدقق للمقيّمين الخارجيين. يدعو المسؤول مدققًا، فيسجّل الدخول عبر رابط سحري ورمز تحقق إلى جلسة مدقق منفصلة للقراءة فقط، دون أن يشغل مقعد مستخدم عادي. وبذلك يبقى المدققون الخارجيون مفصولين تمامًا عن فريقك الداخلي مع منحهم الاطلاع الذي يحتاجونه لإجراء التقييم.
مجموعات الشركة
يمكن للمسؤولين تنظيم المستخدمين في مجموعات (فرق) من الإعدادات - المجموعات، وتعيين الأعضاء وقادة المجموعات، ونسخ مجموعات للقراءة فقط من Microsoft 365 / Entra ID اختياريًا. وتُستخدم المجموعات في الملكية والإسناد في أنحاء المنصة.
مسؤولو المنصة
إضافةً إلى أدوار المستأجر، لدى Venvera مستوى مسؤول المنصة. يمكن لمسؤولي المنصة إدارة جميع المؤسسات، وعرض المقاييس على مستوى النظام، والوصول إلى لوحة /admin. وهذا المستوى مخصص عادةً لموظفي Venvera.
إتاحة الأقسام بحسب الأطر
الأطر التنظيمية المفعّلة لمؤسستك (مثل DORA + GDPR) تحدد أقسام الشريط الجانبي التي تظهر. ويضبط الأطر المفعّلة مسؤول منصة Venvera، لا من داخل إعدادات المستأجر. وتظهر في صفحة الملف التعريفي للشركة على هيئة شارات للقراءة فقط. تواصل مع Venvera لتغيير الأطر المفعّلة.