
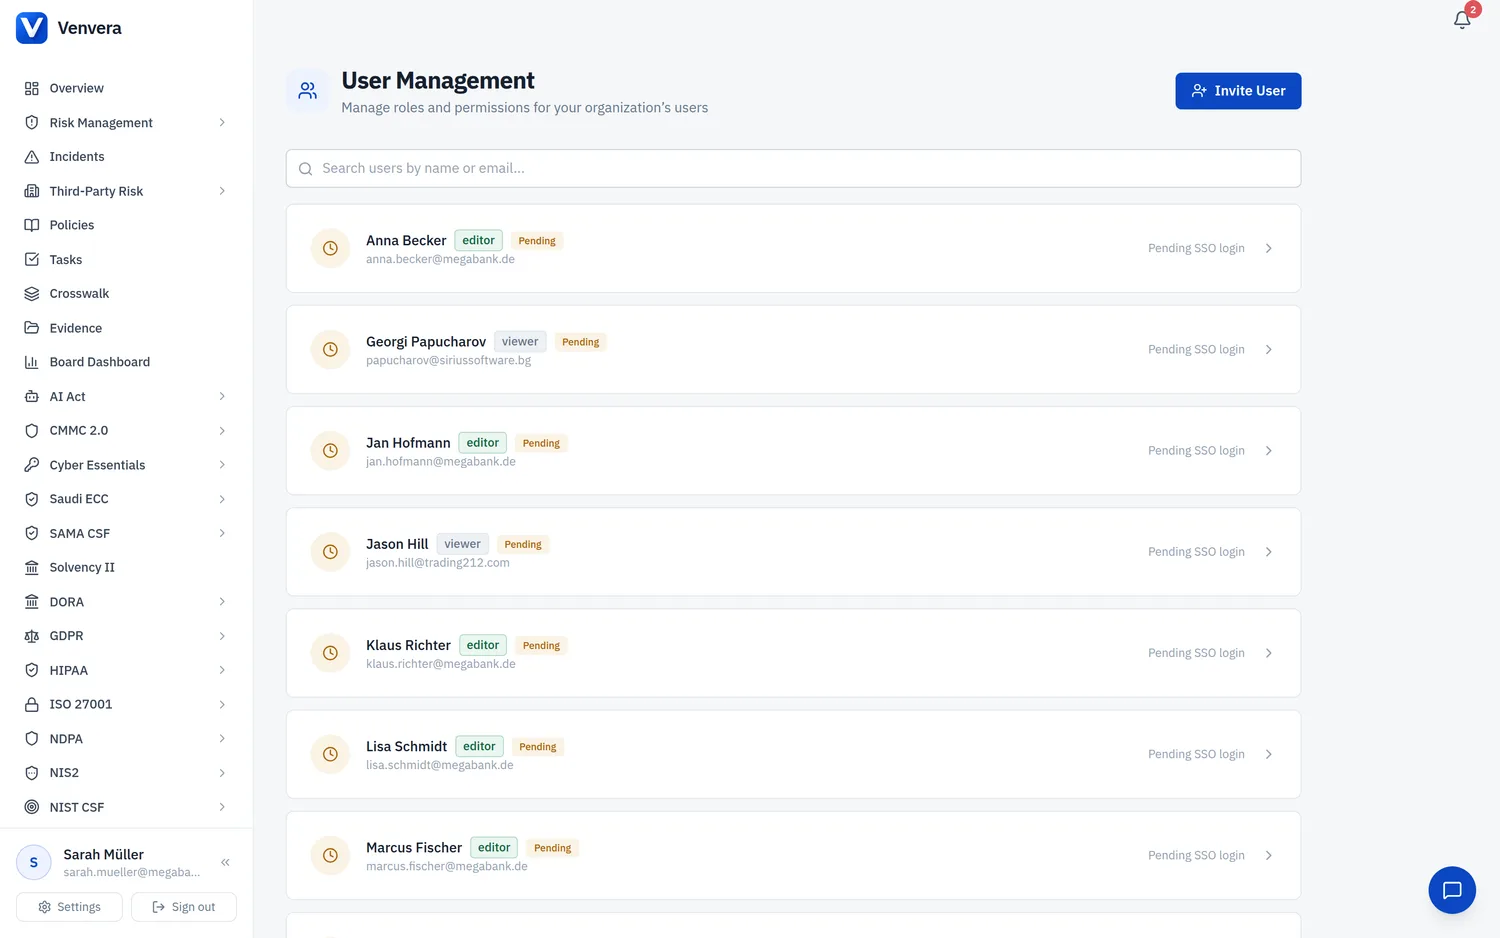
Venvera 采用基于角色的访问控制 (RBAC) 体系。管理员会为您分配一个角色,该角色决定您在整个平台中可以查看哪些内容、执行哪些操作。
角色
| 角色 | 可查看 | 可编辑 | 可管理 |
|---|---|---|---|
| 管理员 | 全部内容 | 全部内容 | 用户、设置和所有模块。可以邀请或移除用户、更改角色、启用框架以及配置组织设置。 |
| 编辑者 | 所有已启用的模块 | 所有已启用的模块 | 不能管理用户或组织设置。可以在所有模块中创建、编辑和删除记录。 |
| 查看者 | 所有已启用的模块 | 无 | 只读访问。不能创建、编辑或删除任何记录。适合需要了解情况的审计师或相关方。 |
各角色可执行的操作
- 管理员:拥有完整访问权限,包括用户管理(设置 → 用户)、编辑公司资料、启用或停用框架,以及在每个模块中执行所有增删改查操作。
- 编辑者:可以创建评估、添加服务提供商、记录事件、管理策略,并完成所有日常合规工作。不能访问用户管理,也不能更改组织级设置。
- 查看者:以只读模式查看所有仪表板、列表和详情页面。表单字段和操作按钮会被隐藏或禁用。适合董事会成员、外部审计师或承担监督职责的角色。
按模块细分的权限
上述三个角色是初始模板。在底层,访问权限由 module.action 形式的细粒度权限控制,其中操作包括查看(只读)、编辑(创建和更新)以及管理(删除和管理类操作)。每个模块都有自己的一组权限:事件、策略、风险管理、差距评估、第三方风险、各个框架、任务、集成、报告、审计追踪、用户管理等。
管理员在设置 → 用户中编辑用户时,可以覆盖模板,按模块授予或撤销单项权限。例如,您可以授予某人策略的编辑权限,而对风险登记册只授予查看权限。
管理员始终拥有所有权限。编辑者和查看者只是便捷模板:任何账户的实际权限集以该用户上保存的权限为准,可能与模板不同。
外部审计师访问
除内部角色外,Venvera 还为外部评估人员提供专用的审计师访问通道。管理员邀请审计师后,审计师通过魔法链接和验证码登录,进入一个独立的只读审计师会话,并且不占用普通用户席位。这样既能将外部审计师与您的内部团队清晰隔离,又能为他们提供评估所需的可见性。
公司组
管理员可以在设置 → 组中将用户组织为组(团队),分配成员和组负责人,还可以选择以只读方式镜像 Microsoft 365 / Entra ID 中的组。组用于在整个平台中确定负责人和分配工作。
平台管理员
除组织内的角色外,Venvera 还设有平台管理员层级。平台管理员可以管理所有组织、查看全系统指标,并访问 /admin 面板。该层级通常仅限 Venvera 员工使用。
按框架控制显示
您的组织已启用的监管框架(例如 DORA + GDPR)决定了侧边栏中显示哪些分区。已启用的框架由 Venvera 平台管理员配置,而不是在组织设置中配置。在公司资料页面上,这些框架显示为只读徽章。如需更改已启用的框架,请联系 Venvera。
如果您需要访问某个看不到的模块,请联系您组织的 Venvera 管理员。他们可以调整您的角色或启用更多框架。