
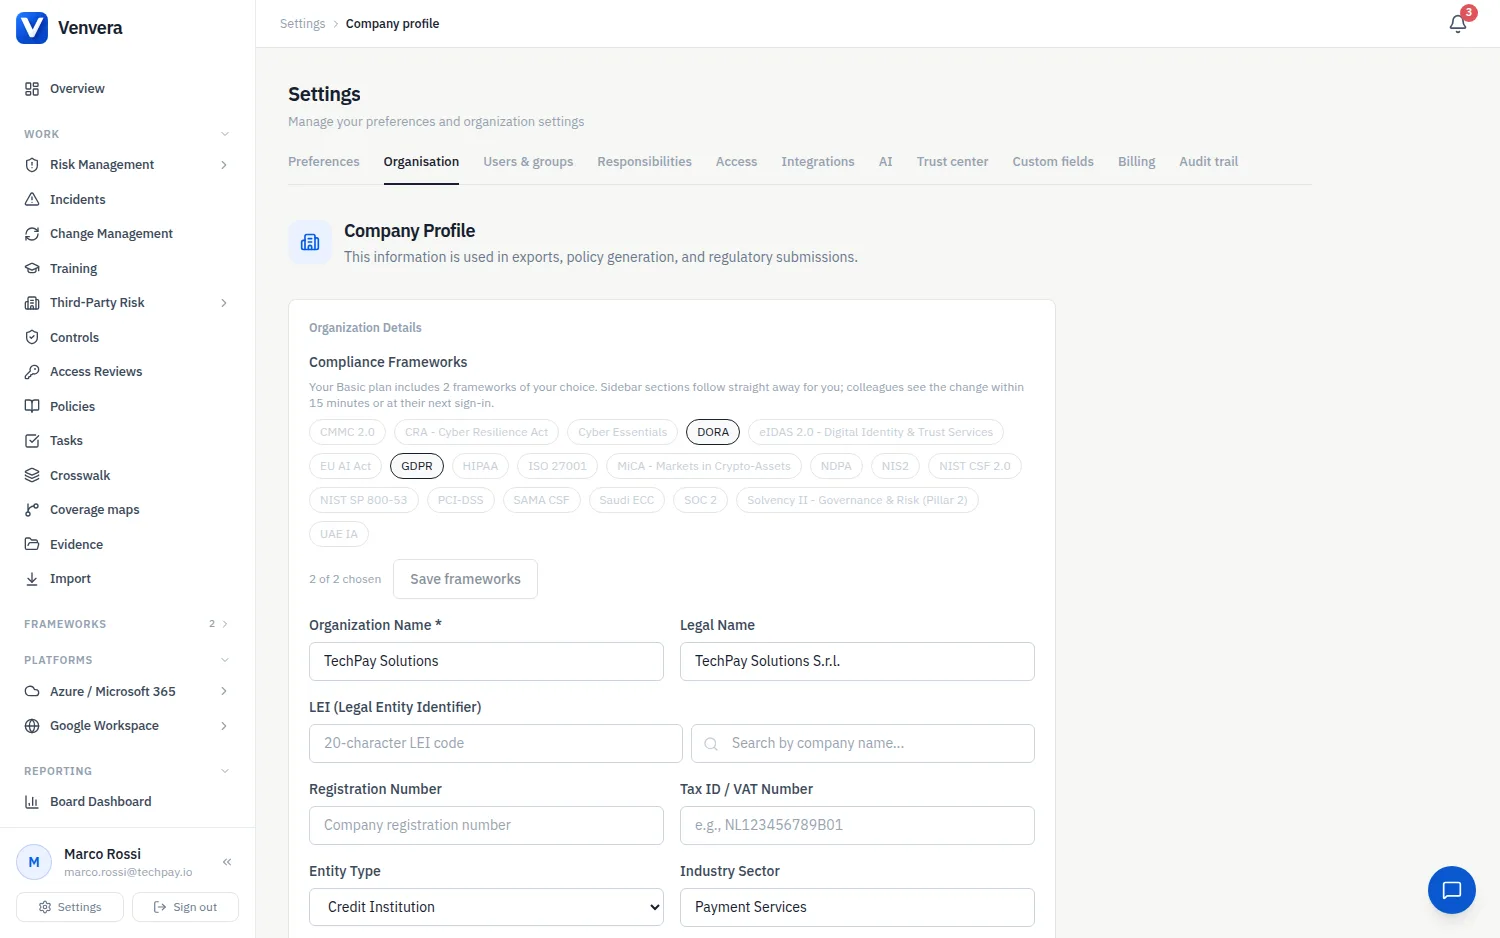
الأطر المفعّلة لديك تحدد الأقسام التي تظهر في الشريط الجانبي: فكل إطار يأتي بلوحة معلوماته وتقييم فجواته ومكتبة ضوابطه وتقاريره. في الخطتين الأساسية والاحترافية تختارها بنفسك من الكتالوج الكامل، حتى العدد الذي تشمله خطتك. وفي الخطة المؤسسية تضبطها Venvera معك لكل كيان قانوني.
| الخطة | الأطر |
|---|---|
| الأساسية | 2 من اختيارك من الكتالوج الكامل |
| الاحترافية | 5 من اختيارك من الكتالوج الكامل |
| المؤسسية | غير محدودة، تضبطها Venvera لكل كيان |
اختيار أطرك
انتقل إلى الإعدادات › الملف التعريفي للشركة. يعرض قسم أطر الامتثال في الأعلى كل إطار في الكتالوج، مع إبراز اختياراتك الحالية وعدّاد مثل 2 من 2 مختارة. وتحتاج إلى دور مسؤول.
انقر على إطار لاختياره، وانقر مرة أخرى لإزالته. وعندما تبلغ العدد الذي تشمله خطتك، تظهر الأطر المتبقية باهتة إلى أن تزيل أحد الأطر.
اضغط حفظ الأطر. يتحدّث الشريط الجانبي لديك فورًا؛ ويرى زملاؤك التغيير خلال 15 دقيقة أو عند تسجيل دخولهم التالي. والإطار الذي تفعّله لأول مرة تُنشأ مكتبة ضوابطه في تلك اللحظة، فتكون صفحاته جاهزة عندما تفتحها.
عندما تكون المؤسسة جديدة
تبدأ المؤسسة الجديدة بلا أطر. وتعرض صفحة نظرة عامة تنبيه اختر أطرك الذي يقود إلى الملف التعريفي للشركة؛ وتظهر لوحات المعلومات والتقييمات ومكتبات الضوابط فور حفظ أول إطار.
تغيير الخطة
الترقية أو الانتقال إلى خطة أدنى لا يغيّران أبدًا الأطر التي اخترتها. وإذا أبقاك الانتقال إلى خطة أدنى مع عدد يزيد على ما تشمله الخطة الجديدة، فإنك تحتفظ بها كلها؛ لكنك لا تستطيع إضافة إطار آخر إلى أن تعود ضمن العدد المسموح. وإذا أردت أطرًا أكثر مما تشمله خطتك، فغيّر الخطة من الإعدادات › الفوترة أو تواصل مع Venvera.
الأطر المدعومة
يضم الكتالوج 20 إطارًا:
- DORA: قانون المرونة التشغيلية الرقمية
- NIS2: توجيه أمن الشبكات والمعلومات
- ISO 27001: المعيار الدولي لنظام إدارة أمن المعلومات (ISMS)
- GDPR: اللائحة العامة لحماية البيانات
- EU AI Act: قانون الذكاء الاصطناعي
- SOC 2، NIST CSF 2.0، NIST SP 800-53، Cyber Essentials، CMMC 2.0، HIPAA، PCI-DSS
- NDPA (نيجيريا)، UAE IA، Saudi ECC، SAMA CSF
- Solvency II (حوكمة الركيزة 2)، eIDAS 2.0، CRA (قانون المرونة السيبرانية)، MiCA (أسواق الأصول المشفّرة)
لكل إطار قسمه الخاص في مركز المساعدة هذا، يصف ما تغطيه الوحدة.