
Un incidente, varios reguladores: el plazo de cada régimen se calcula a partir de su propio desencadenante, desde la cadencia de informes de DORA hasta las 72 horas del GDPR y el artículo 73 del AI Act. (51 segundos)
El módulo de gestión de incidentes de TIC ofrece un flujo de trabajo completo para detectar, clasificar, notificar y resolver incidentes relacionados con las TIC de conformidad con los requisitos de notificación DORA ITS y las obligaciones de notificación del artículo 23 de NIS2. Calcula automáticamente los plazos regulatorios, hace un seguimiento del estado de las notificaciones y genera informes descargables para cada fase de notificación obligatoria.
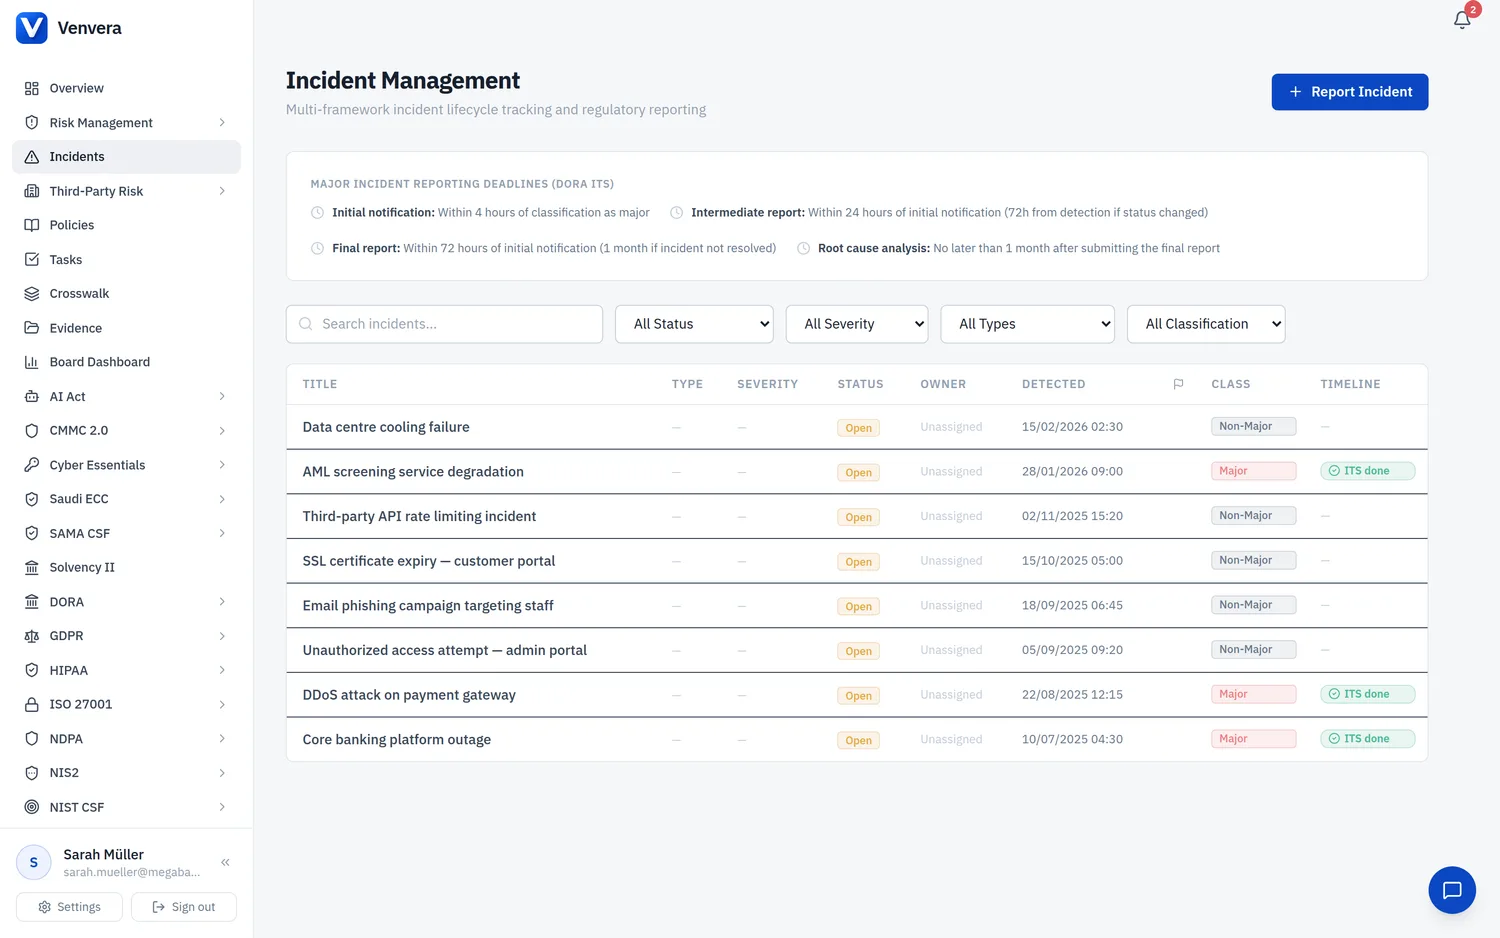
Página de la lista de incidentes
La página de la lista de incidentes muestra todos los incidentes registrados, con potentes filtros e indicadores de estado visibles de un vistazo.
Filtros
| Filtro | Opciones | Descripción |
|---|---|---|
| Estado | Todos, Abierto, En investigación, Contenido, Resuelto, Cerrado, Reabierto | Filtre por el estado actual del ciclo de vida del incidente. Los incidentes pasan por un ciclo de vida de seis etapas: Abierto, En investigación, Contenido, Resuelto, Cerrado y Reabierto. El estado se establece en una lista desplegable de la página de detalle del incidente y determina la insignia de estado en color de la lista. |
| Tipo | Todos, Grave, No grave | Filtre por la clasificación DORA. Los incidentes graves activan obligaciones de notificación ITS con plazos estrictos. Los incidentes no graves se siguen internamente, pero no requieren notificación regulatoria. |
| Buscar | Texto libre | Búsqueda de texto libre en los títulos de los incidentes. |
| Gravedad | Crítica, Alta, Media, Baja | Filtre por la gravedad interna, que es independiente de la clasificación DORA de Grave / No grave. |
| Tipo de incidente | Ciberseguridad, violación de datos y otros | Filtre por el tipo de incidente registrado en el incidente. |
Leyenda de la cronología ITS
En la parte superior de la lista de incidentes, una leyenda explica los cuatro plazos de notificación obligatorios que se aplican a los incidentes clasificados como Grave según DORA ITS:
| Plazo | Periodo | Tipo de informe |
|---|---|---|
| 4 h | 4 horas desde la detección | Notificación inicial: notifique a la autoridad competente que se ha producido un incidente grave relacionado con las TIC. |
| 24 h | 24 horas desde la detección | Informe intermedio: facilite información actualizada sobre el alcance del incidente, su impacto y las acciones de respuesta iniciales. |
| 72 h | 72 horas desde la detección | Informe final: presente una relación exhaustiva del incidente, que incluya la evaluación completa del impacto y el estado de la recuperación. |
| 1 mes | 1 mes desde la detección | Análisis de causa raíz: presente el análisis de causa raíz completado y el plan de subsanación a largo plazo. |
Columnas de la tabla
| Columna | Descripción |
|---|---|
| Título | El título descriptivo del incidente. Haga clic para abrir la página de detalle del incidente. |
| Clasificación | Muestra una insignia que indica Grave (rojo) o No grave (gris). Los incidentes graves conllevan obligaciones de notificación regulatoria. |
| Estado | Muestra una insignia en color con el estado actual del ciclo de vida: Abierto, En investigación, Contenido, Resuelto, Cerrado o Reabierto. |
| Hora de detección | La fecha y la hora en que se detectó el incidente por primera vez, mostradas en el formato de fecha que usted ha configurado. |
| Estado de la cronología | En los incidentes graves, unos indicadores de color muestran el estado de cumplimiento de las notificaciones: • Rojo (Vencido): uno o varios plazos de notificación han vencido sin que el informe se haya marcado como enviado. • Ámbar (Vence en X h): se aproxima un plazo de notificación dentro del número de horas indicado. • Verde (Todos los informes enviados): todos los informes ITS obligatorios se han presentado a tiempo. |
Crear un nuevo incidente
Haga clic en el botón Nuevo incidente para abrir el formulario de creación de incidentes. El formulario se divide en varias secciones que muestran dinámicamente campos adicionales en función de lo que usted seleccione.
Información básica
Indique un título claro y descriptivo que resuma el incidente. Este título aparece en la lista de incidentes y en todos los informes generados. Obligatorio
Redacte una descripción detallada del incidente que incluya qué ocurrió, qué sistemas se vieron afectados y cualquier observación inmediata. Esta descripción se incorpora a los informes regulatorios generados. Obligatorio
Seleccione la fecha y la hora exactas en que se detectó el incidente por primera vez mediante el selector de fecha y hora. Esta marca de tiempo es el punto de partida de todos los cálculos de plazos regulatorios. Obligatorio
Elija No grave o Grave en la lista desplegable. La clasificación Grave activa las obligaciones de notificación DORA ITS con plazos calculados. La sección Criterios de evaluación del impacto (más abajo) puede sugerir automáticamente esta clasificación. Obligatorio
Detalles adicionales del incidente
Más allá de lo básico, el formulario de creación recoge una imagen operativa más completa:
| Campo | Descripción |
|---|---|
| Responsable del incidente | El usuario responsable de gestionar el incidente hasta su resolución. |
| Fecha y hora de ocurrencia | Cuándo ocurrió realmente el incidente, a diferencia de cuándo se detectó. |
| Método de descubrimiento | Cómo salió a la luz el incidente (alerta de monitorización, informe de un usuario, un tercero, una auditoría y otros). |
| Tipo de incidente | Ciberseguridad, fallo de sistema de TI, violación de datos, fallo de proceso de negocio, interrupción de terceros, seguridad física, fraude u otro. |
| Gravedad | Crítica, Alta, Media o Baja: una gravedad interna independiente de la clasificación DORA de Grave / No grave. |
| Procesos de negocio afectados y Sistemas / activos afectados | Campos de etiquetas que registran el alcance del impacto. |
| Notificable | Indicador que marca el incidente como notificable externamente. |
| Marcos relacionados | Active los marcos a los que afecta el incidente (DORA, NIS2, GDPR, ISO 27001, SOC 2, NIST CSF, AI Act) para que aparezca en el contexto regulatorio adecuado. |
Incidente significativo NIS2
Marque la casilla Significativo NIS2 si el incidente se considera significativo conforme a la Directiva NIS2. Al activarla, aparecen campos adicionales específicos de NIS2:
| Campo | Tipo | Descripción |
|---|---|---|
| Categoría del incidente | Lista desplegable | Clasifique el tipo de incidente. Opciones: Ransomware, Violación de datos, DDoS, Phishing, Malware, Cadena de suministro, Amenaza interna, Acceso no autorizado, Fallo de sistema, Explotación de vulnerabilidad, Otro. |
| Impacto transfronterizo | Casilla de verificación | Márquela si el incidente afecta a servicios o datos en otros Estados miembros de la UE. Al marcarla, aparece el campo Estados miembros de la UE afectados. |
| Estados miembros de la UE afectados | Campo de etiquetas | Introduzca códigos de país ISO separados por comas (p. ej., DE, FR, NL). Pulse Enter o haga clic fuera del campo (pérdida de foco) para añadir cada código como etiqueta. Solo aparece cuando Impacto transfronterizo está marcado. |
| Indicadores de compromiso | Campo de texto con botón de añadir | Introduzca un valor de IoC (dirección IP, hash, dominio, URL, etc.) y haga clic en el botón + para añadirlo a la lista. Cada IoC aparece como un elemento que se puede quitar con un botón X. Utilícelo para documentar los indicadores forenses para el informe NIS2. |
Criterios de evaluación del impacto
Esta sección presenta una lista de casillas de verificación que corresponden a los criterios de evaluación del impacto de DORA ITS. Cada casilla describe una condición de umbral concreta de incidente grave.
Se muestra un recuento actualizado de los criterios activados. Cuando se cumplen 2 o más criterios, el sistema muestra una sugerencia para clasificar el incidente como Grave. Esto sigue la metodología de DORA ITS, según la cual la combinación de varias dimensiones de impacto indica un incidente grave.
Plazos de notificación DORA ITS
Esta sección aparece automáticamente cuando el incidente se clasifica como Grave y se ha establecido una Hora de detección. Muestra cuatro plazos calculados automáticamente:
| Informe | Cálculo del plazo | Descripción |
|---|---|---|
| Notificación inicial | Hora de detección + 4 horas | Debe notificarse a la autoridad competente en un plazo de 4 horas desde la detección de un incidente grave. |
| Informe intermedio | Hora de detección + 24 horas | Debe presentarse en un plazo de 24 horas un informe actualizado con el alcance, la evaluación del impacto y las acciones de respuesta. |
| Informe final | Hora de detección + 72 horas | Debe presentarse en un plazo de 72 horas un informe final exhaustivo que abarque el impacto completo, la recuperación y las lecciones aprendidas. |
| Análisis de causa raíz | Hora de detección + 1 mes | Debe presentarse en el plazo de un mes un análisis detallado de la causa raíz y un plan de subsanación a largo plazo. |
Plazos de notificación del Art. 23 de NIS2
Esta sección aparece cuando la casilla Significativo NIS2 está activada y se ha establecido una Hora de detección. Muestra los plazos de notificación del artículo 23 de la Directiva NIS2:
| Notificación | Plazo | Descripción |
|---|---|---|
| Alerta temprana | Hora de detección + 24 horas | Debe enviarse una alerta temprana al CSIRT o a la autoridad competente en un plazo de 24 horas desde que se tiene conocimiento del incidente significativo. |
| Notificación del incidente | Hora de detección + 72 horas | Una notificación detallada que actualiza la alerta temprana con una evaluación inicial de la gravedad, el impacto y los indicadores de compromiso. |
| Informe final | Hora de detección + 30 días | Un informe final que incluye una descripción detallada del incidente, el análisis de causa raíz, las medidas de mitigación aplicadas y el impacto transfronterizo cuando proceda. |
Página de detalle del incidente
Haga clic en cualquier incidente de la lista para abrir su página de detalle completa. La página de detalle es el centro desde el que se gestiona el ciclo de vida del incidente, se sigue el cumplimiento de las notificaciones y se documenta la resolución.
Sección de encabezado
El encabezado muestra el título del incidente junto con las insignias principales:
- Insignia de clasificación: Grave (rojo) o No grave (gris)
- Insignia NIS2: se muestra cuando el incidente está marcado como Significativo NIS2
- Insignia de estado: el estado actual del ciclo de vida (Abierto, En investigación, Contenido, Resuelto, Cerrado o Reabierto)
- Marca de tiempo de detección: cuándo se detectó el incidente por primera vez
- Marca de tiempo de resolución: cuándo se resolvió el incidente (solo se muestra en los incidentes resueltos)
Motor de clasificación
Cada página de detalle de incidente ejecuta un motor de clasificación automático que evalúa el incidente frente a DORA, NIS2, GDPR y el EU AI Act simultáneamente. Para cada marco muestra si el incidente es notificable, un nivel de confianza, los criterios que coincidieron, los plazos aplicables y las siguientes acciones sugeridas. El mismo motor ofrece sugerencias en tiempo real mientras usted rellena el formulario de creación, de modo que la clasificación recomendada se actualiza a medida que introduce los detalles del impacto.
Descargar informe
En los incidentes graves hay disponible un botón desplegable Descargar informe con cuatro opciones que corresponden a cada fase de notificación ITS:
- Notificación inicial (4 h): descarga el informe de notificación inicial
- Informe intermedio (24 h): descarga el informe intermedio
- Informe final (72 h): descarga el informe final
- Análisis de causa raíz (1 mes): descarga el informe de análisis de causa raíz
Exportar a Word
Junto a los cuatro informes de fase ITS, un botón Exportar a Word genera un único informe completo para la autoridad en forma de documento de Word, que reúne toda la información registrada del incidente en un solo archivo adecuado para su presentación o para los registros internos.
Cronología de notificación ITS
En los incidentes graves, una tabla muestra los cuatro pasos de notificación ITS con su estado de cumplimiento:
| Columna | Descripción |
|---|---|
| Paso | El nombre de la fase de notificación (Notificación inicial, Informe intermedio, Informe final, Análisis de causa raíz). |
| Icono de estado | Un icono con código de colores que indica el estado actual: • Marca de verificación verde: el informe se ha enviado a tiempo. • Exclamación roja: el plazo ha vencido y el informe no se ha enviado (vencido). • Icono de reloj: el plazo aún no ha llegado y el informe está pendiente. |
| Fecha/hora de vencimiento | El plazo calculado para esta fase de notificación. |
| Acción | Si el informe no se ha enviado, se muestra un botón "Marcar como enviado". Al hacer clic en él, se registra la marca de tiempo actual como hora de envío. Si ya se ha enviado, se muestra en su lugar la marca de tiempo del envío. |
Cronología del Art. 23 de NIS2
En los incidentes significativos NIS2, una tabla de cronología similar sigue los tres plazos de notificación de NIS2 (Alerta temprana, Notificación del incidente, Informe final) con los mismos iconos de estado y la misma función "Marcar como enviado" que la cronología ITS.
Sección de detalles NIS2
Cuando un incidente está marcado como Significativo NIS2, una sección específica muestra:
- Categoría: la categoría de incidente seleccionada (p. ej., Ransomware, Violación de datos)
- Impacto transfronterizo: muestra "Sí" o "No". Cuando es Sí, los códigos de los Estados miembros de la UE afectados se muestran como insignias individuales (p. ej., DE, FR, NL)
- Indicadores de compromiso: cada IoC se muestra en un bloque con formato monoespaciado para facilitar su copia y consulta
Sección de resolución
La sección de resolución se utiliza para cerrar un incidente una vez que se ha tratado por completo:
Introduzca una descripción detallada de la causa raíz en el área de texto Causa raíz. Explique el fallo técnico o de procedimiento subyacente que provocó el incidente.
En el área de texto Acciones de subsanación, describa todas las acciones correctivas adoptadas o previstas. Incluya tanto las correcciones inmediatas como las mejoras a largo plazo.
Haga clic en el botón Resolver para cambiar el estado del incidente de Abierto a Resuelto. La marca de tiempo actual se registra como hora de resolución. Esta acción puede realizarse en cualquier momento, pero se recomienda hacerlo solo después de haber enviado todos los informes ITS/NIS2.
Adjuntos
Adjunte archivos de evidencia directamente a un incidente: suba, descargue y elimine documentos como exportaciones forenses, capturas de pantalla y correspondencia. El encabezado de la sección muestra el número actual de adjuntos.
Registro de notificaciones
Registre cada notificación que envíe sobre el incidente (a un regulador, a un cliente o internamente). Cada entrada del registro recoge el destinatario, el método, la fase de notificación y las notas, lo que le proporciona un registro auditable de a quién se informó de qué y cuándo.
Métricas de respuesta
Venvera calcula los tiempos de respuesta a partir de las marcas de tiempo que usted registra (Tiempo hasta detectar, Tiempo hasta responder, Tiempo hasta contener y Tiempo hasta resolver), de modo que pueda demostrar la rapidez de su gestión de incidentes.
Impacto, alcance y detalles técnicos
La página de detalle también recoge el panorama completo de impacto y forense: descripciones del impacto operativo y del impacto en el negocio, impacto financiero directo e indirecto (EUR), interesados y tipos de datos afectados, vector de ataque, infraestructura afectada, indicadores de compromiso, marcas de tiempo de la respuesta (respuesta iniciada, contenido el), acciones tomadas e indicadores de incidentes recurrentes o vinculados.