
一个事件,多个监管机构:每种监管制度的时钟都从其自身的触发点开始计算,从 DORA 的报告节奏,到 GDPR 的 72 小时,再到 AI Act 第 73 条。(51 秒)
ICT 事件管理模块提供完整的工作流,用于检测、分类、报告和解决 ICT 相关事件,满足 DORA ITS 报告要求和 NIS2 第 23 条通知义务。它会自动计算监管截止期限、跟踪报告状态,并为每个强制报告阶段生成可下载的报告。
事件列表页面
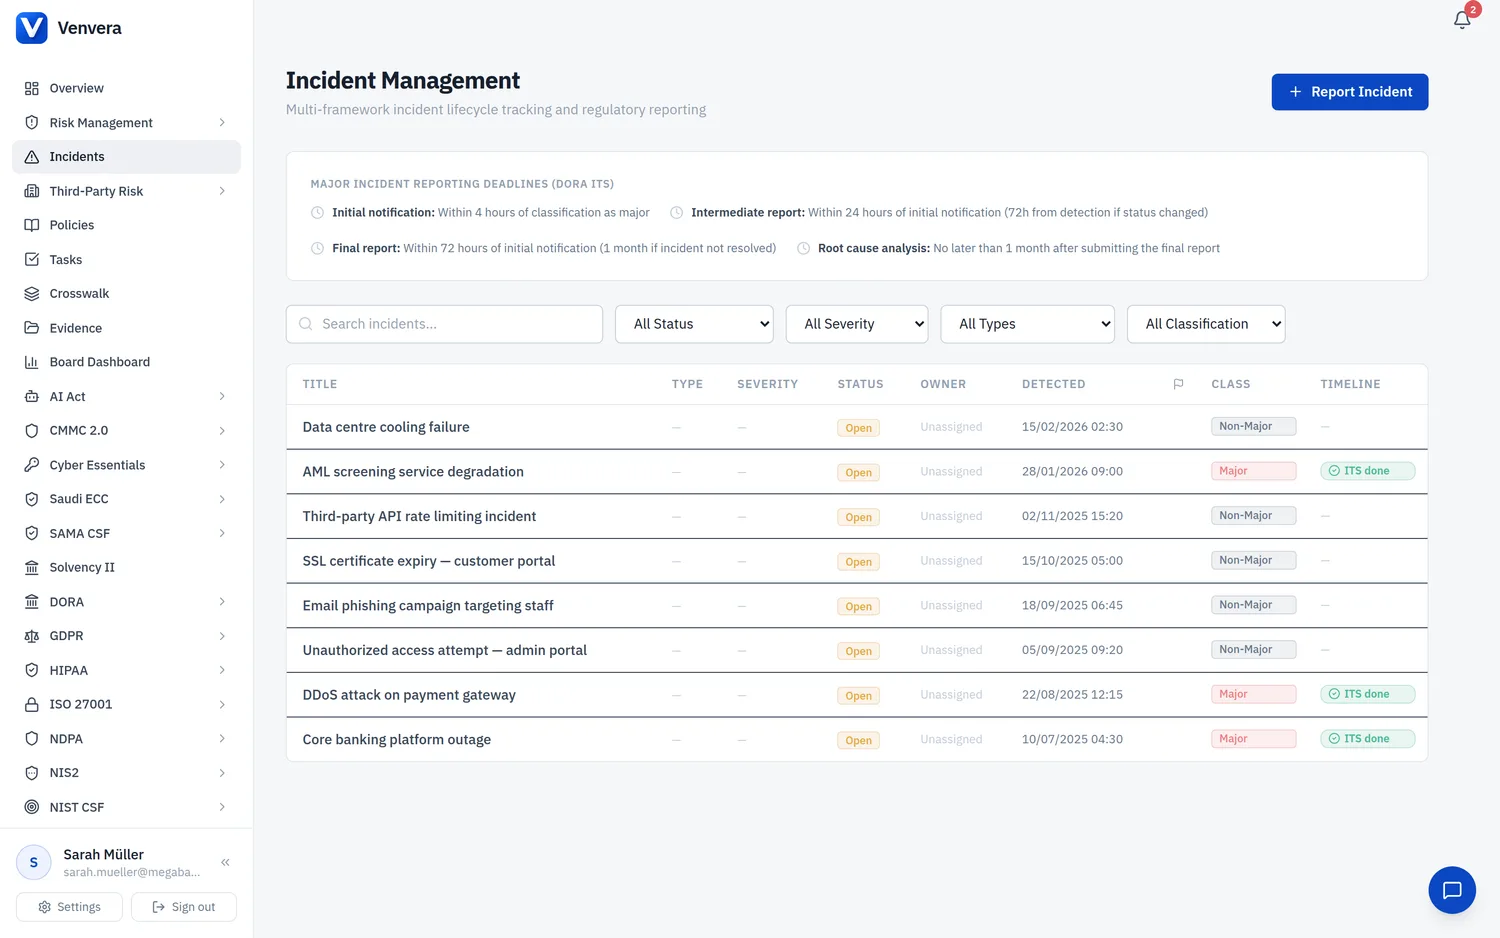
事件列表页面显示所有已记录的事件,并提供强大的筛选功能和一目了然的状态指示。
筛选器
| 筛选项 | 选项 | 说明 |
|---|---|---|
| 状态 | 全部、未处理、调查中、已遏制、已解决、已关闭、已重新打开 | 按事件当前的生命周期状态筛选。事件会经历六个阶段的生命周期:未处理、调查中、已遏制、已解决、已关闭和已重新打开。状态通过事件详情页面上的下拉列表设置,并决定列表中彩色状态徽章的显示。 |
| 类型 | 全部、重大、非重大 | 按 DORA 分类筛选。重大事件会触发 ITS 报告义务,并有严格的截止期限。非重大事件在内部跟踪,但无需向监管机构通知。 |
| 搜索 | 自由文本 | 在事件标题中进行自由文本搜索。 |
| 严重程度 | 危急、高、中、低 | 按内部严重程度筛选,它独立于 DORA 的重大 / 非重大分类。 |
| 事件类型 | 网络安全、数据泄露等 | 按事件上记录的事件类型筛选。 |
ITS 时间线图例
事件列表顶部有一个图例,说明 DORA ITS 下适用于重大事件的四个强制报告截止期限:
| 截止期限 | 时限 | 报告类型 |
|---|---|---|
| 4h | 检测后 4 小时 | 初始通知:通知主管机构已发生重大 ICT 相关事件。 |
| 24h | 检测后 24 小时 | 中期报告:提供有关事件范围、影响和初步响应行动的最新信息。 |
| 72h | 检测后 72 小时 | 最终报告:全面说明事件情况,包括完整的影响评估和恢复状态。 |
| 1mo | 检测后 1 个月 | 根本原因分析:提交完整的根本原因分析和长期补救计划。 |
表格列
| 列 | 说明 |
|---|---|
| 标题 | 事件的描述性标题。点击即可打开事件详情页面。 |
| 分类 | 显示一个徽章,标明重大(红色)或非重大(灰色)。重大事件负有监管报告义务。 |
| 状态 | 以彩色徽章显示当前的生命周期状态:未处理、调查中、已遏制、已解决、已关闭或已重新打开。 |
| 检测时间 | 首次检测到事件的日期和时间,按您配置的日期格式显示。 |
| 时间线状态 | 对于重大事件,彩色指示器会显示报告的合规状态: • 红色(已逾期):一个或多个报告截止期限已过,但报告尚未标记为已发送。 • 琥珀色(将在 Xh 后到期):某个报告截止期限将在所示的小时数内到来。 • 绿色(所有报告均已发送):所有必需的 ITS 报告均已按时提交。 |
创建新事件
点击新建事件按钮,打开事件创建表单。表单分为若干部分,会根据您的选择动态显示更多字段。
基本信息
提供一个清晰、具有描述性的标题来概括该事件。此标题会显示在事件列表和所有生成的报告中。必填
详细描述该事件,包括发生了什么、哪些系统受到影响,以及任何即时观察到的情况。此描述会被纳入生成的监管报告。必填
使用日期时间选择器,选择首次检测到该事件的确切日期和时间。此时间戳是所有监管截止期限计算的基准。必填
从下拉列表中选择非重大或重大。分类为重大会触发 DORA ITS 报告义务,并计算相应的截止期限。下方的“影响评估标准”部分可以自动建议这一分类。必填
其他事件详情
除基本信息外,创建表单还会记录更完整的运营情况:
| 字段 | 说明 |
|---|---|
| 事件负责人 | 负责管理该事件直至解决的用户。 |
| 发生日期和时间 | 事件实际发生的时间,区别于检测到事件的时间。 |
| 发现方法 | 事件是如何被发现的(监控告警、用户报告、第三方、审计等)。 |
| 事件类型 | 网络安全、IT 系统故障、数据泄露、业务流程故障、第三方中断、物理安全、欺诈或其他。 |
| 严重程度 | 危急、高、中或低:这是内部严重程度,独立于 DORA 的重大 / 非重大分类。 |
| 受影响的业务流程和受影响的系统 / 资产 | 以标签形式输入,用于记录影响范围。 |
| 可报告事件 | 将事件标记为需要对外报告的标志。 |
| 相关框架 | 切换该事件涉及的框架(DORA、NIS2、GDPR、ISO 27001、SOC 2、NIST CSF、AI Act),使其显示在正确的监管情境中。 |
NIS2 重大事件
如果该事件根据 NIS2 指令构成重大事件,请勾选 NIS2 重大事件复选框。启用后,会显示更多 NIS2 专用字段:
| 字段 | 类型 | 说明 |
|---|---|---|
| 事件类别 | 下拉选择 | 对事件类型进行分类。选项:勒索软件、数据泄露、DDoS 攻击、网络钓鱼 / 社会工程、恶意软件、供应链受损、内部威胁、未授权访问、系统 / 基础设施故障、漏洞利用、其他。 |
| 跨境影响 | 复选框 | 如果该事件影响其他 EU 成员国的服务或数据,请勾选此项。勾选后会显示“受影响的 EU 成员国”字段。 |
| 受影响的 EU 成员国 | 标签输入框 | 输入以逗号分隔的 ISO 国家代码(例如 DE, FR, NL)。按 Enter 键或点击其他位置(失去焦点),即可将每个代码添加为标签。仅在勾选“跨境影响”时显示。 |
| 失陷指标 | 带添加按钮的文本输入框 | 输入 IoC 值(IP 地址、哈希、域名、URL 等),然后点击 + 按钮将其添加到列表中。每个 IoC 显示为一个可移除的条目,并带有 X 按钮。可使用此字段为 NIS2 报告记录取证指标。 |
影响评估标准
此部分列出一组与 DORA ITS 影响评估标准相对应的复选框。每个复选框描述一项具体的重大事件阈值条件。
页面会实时显示已触发标准的数量。当满足 2 项或以上标准时,系统会建议将该事件分类为重大。这遵循 DORA ITS 的方法:多个影响维度同时出现即表明发生了重大事件。
DORA ITS 报告截止期限
当事件被分类为重大且已设置检测时间时,此部分会自动显示,其中列出四个自动计算的截止期限:
| 报告 | 截止期限计算方式 | 说明 |
|---|---|---|
| 初始通知 | 检测时间 + 4 小时 | 必须在检测到重大事件后 4 小时内通知主管机构。 |
| 中期报告 | 检测时间 + 24 小时 | 须在 24 小时内提交一份更新的报告,说明事件范围、影响评估和响应行动。 |
| 最终报告 | 检测时间 + 72 小时 | 须在 72 小时内提交一份全面的最终报告,涵盖完整影响、恢复情况和经验教训。 |
| 根本原因分析 | 检测时间 + 1 个月 | 必须在一个月内提交详细的根本原因分析和长期补救计划。 |
NIS2 Art. 23 通知截止期限
当勾选 NIS2 重大事件复选框并设置了检测时间时,会显示此部分。其中列出 NIS2 指令第 23 条规定的通知截止期限:
| 通知 | 截止期限 | 说明 |
|---|---|---|
| 早期预警 | 检测时间 + 24 小时 | 必须在知悉重大事件后 24 小时内向 CSIRT 或主管机构提交早期预警。 |
| 事件通知 | 检测时间 + 72 小时 | 一份详细通知,用于更新早期预警,并提供对严重程度、影响和失陷指标的初步评估。 |
| 最终报告 | 检测时间 + 30 天 | 一份最终报告,包括事件的详细描述、根本原因分析、已采取的缓解措施,以及(如适用)跨境影响。 |
事件详情页面
点击列表中的任意事件即可打开其完整的详情页面。详情页面是管理事件生命周期、跟踪报告合规情况和记录解决过程的中心。
页头区域
页头显示事件标题以及以下关键徽章:
- 分类徽章:重大(红色)或非重大(灰色)
- NIS2 徽章:当事件被标记为 NIS2 重大时显示
- 状态徽章:当前的生命周期状态(未处理、调查中、已遏制、已解决、已关闭或已重新打开)
- 检测时间戳:首次检测到事件的时间
- 解决时间戳:事件解决的时间(仅对已解决的事件显示)
分类引擎
每个事件详情页面都会运行自动分类引擎,同时依据 DORA、NIS2、GDPR 和 EU AI Act 评估该事件。对于每个框架,它会显示该事件是否需要报告、置信度、匹配的标准、适用的截止期限以及建议的后续操作。在您填写创建表单时,同一引擎也会提供实时建议,因此推荐的分类会随着您输入的影响详情而更新。
下载报告
对于重大事件,页面提供一个下载报告下拉按钮,其中有四个选项,分别对应各个 ITS 报告阶段:
- 初始通知(4 小时):下载初始通知报告
- 中期报告(24 小时):下载中期报告
- 最终报告(72 小时):下载最终报告
- 根本原因分析(1 个月):下载根本原因分析报告
导出到 Word
除四份 ITS 阶段报告外,导出到 Word 按钮会以 Word 文档形式生成一份完整的主管机构报告,将所有已记录的事件信息汇总到一个文件中,适合用于提交或作为内部记录。
ITS 报告时间线
对于重大事件,页面会以表格显示四个 ITS 报告步骤及其合规状态:
| 列 | 说明 |
|---|---|
| 步骤 | 报告阶段的名称(初始通知、中期报告、最终报告、根本原因分析)。 |
| 状态图标 | 以颜色区分的图标,表示当前状态: • 绿色对勾:报告已按时发送。 • 红色感叹号:截止期限已过,但报告尚未发送(已逾期)。 • 时钟图标:截止期限尚未到来,报告待发送。 |
| 截止日期/时间 | 为该报告阶段计算出的截止期限。 |
| 操作 | 如果报告尚未发送,会显示“标记为已发送”按钮。点击该按钮会将当前时间戳记录为发送时间。如果报告已发送,则改为显示发送时间戳。 |
NIS2 Art. 23 时间线
对于 NIS2 重大事件,类似的时间线表格会跟踪三个 NIS2 通知截止期限(早期预警、事件通知、最终报告),并提供与 ITS 时间线相同的状态图标和“标记为已发送”功能。
NIS2 详情部分
当事件被标记为 NIS2 重大时,会有一个专门的部分显示:
- 类别:所选的事件类别(例如勒索软件、数据泄露)
- 跨境影响:显示“是”或“否”。为“是”时,受影响的 EU 成员国代码会以单独的徽章显示(例如 DE、FR、NL)
- 失陷指标:每个 IoC 都以等宽格式的文本块显示,便于复制和引用
解决部分
解决部分用于在事件得到全面处理后将其结案:
在根本原因文本框中详细描述根本原因。说明导致该事件的深层技术或程序性故障。
在补救措施文本框中,描述已采取或计划采取的所有纠正措施。既包括即时修复,也包括长期改进。
点击解决事件按钮,将事件状态从“未处理”更改为“已解决”。当前时间戳会被记录为解决时间。此操作可随时执行,但建议在所有 ITS/NIS2 报告都已发送后再执行。
附件
可将证据文件直接附加到事件:上传、下载和删除取证导出文件、屏幕截图和往来函件等文档。该部分的标题会显示当前的附件数量。
通知日志
记录您就该事件发出的每一条通知(发给监管机构、客户或内部)。每条日志条目都会记录接收人、方式、报告阶段和备注,为您提供一份可审计的记录,表明在何时向谁通报了什么内容。
响应指标
Venvera 根据您记录的时间戳计算响应用时,包括检测用时、响应用时、遏制用时和解决用时,以便您证明事件处理的速度。
影响、范围与技术详情
详情页面还会记录完整的影响和取证情况:运营影响和业务影响的描述、直接和间接财务影响(EUR)、受影响的数据主体和数据类型、攻击向量、受影响基础设施、失陷指标、响应时间戳(响应开始时间、遏制时间)、已采取的行动,以及重复发生事件或关联事件的标志。