
Един инцидент, няколко регулатора: срокът по всеки режим се изчислява от собственото му начално събитие, от ритъма на докладване по DORA до 72 часа по GDPR и член 73 от AI Act. (51 секунди)
Модулът „Управление на ИКТ инциденти“ предоставя цялостен работен процес за откриване, класифициране, докладване и разрешаване на инциденти, свързани с ИКТ, в съответствие с изискванията за докладване по DORA ITS и задълженията за уведомяване по член 23 от NIS2. Той автоматично изчислява регулаторните срокове, проследява състоянието на докладването и генерира отчети за изтегляне за всеки задължителен етап на докладване.
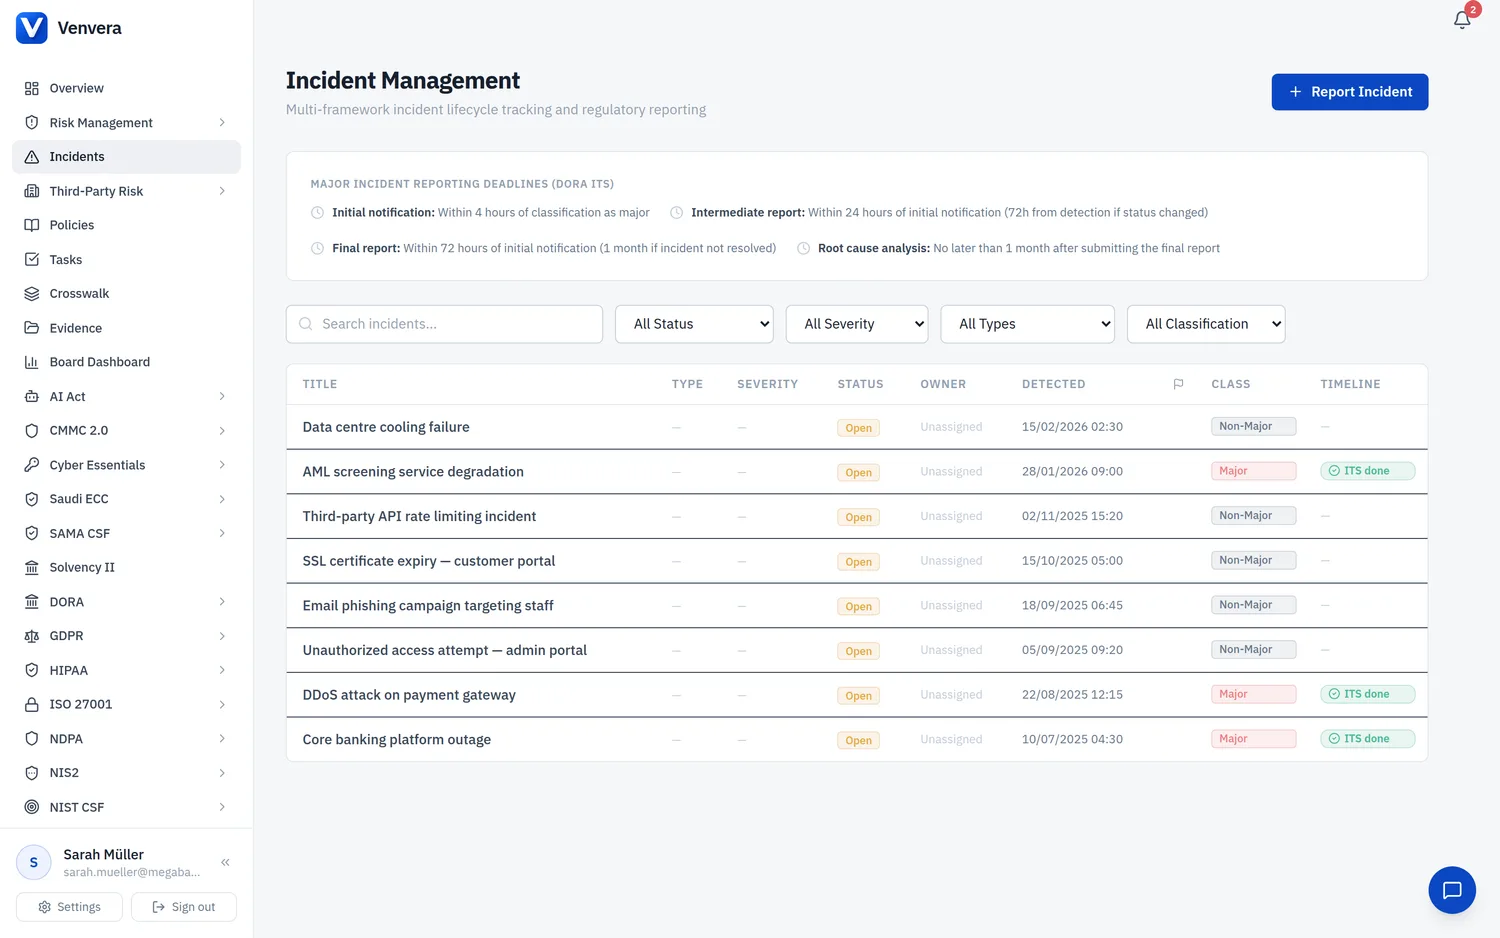
Страница със списъка на инцидентите
Страницата със списъка на инцидентите показва всички записани инциденти с мощни филтри и индикатори за състоянието, които се разчитат с един поглед.
Филтри
| Филтър | Опции | Описание |
|---|---|---|
| Състояние | Всички, Отворен, Разследва се, Овладян, Разрешен, Затворен, Отворен отново | Филтриране по текущото състояние в жизнения цикъл на инцидента. Инцидентите преминават през жизнен цикъл от шест етапа: Отворен, Разследва се, Овладян, Разрешен, Затворен и Отворен отново. Състоянието се задава от падащ списък на страницата с детайли за инцидента и определя цветната значка за състоянието в списъка. |
| Тип | Всички, Значителен, Незначителен | Филтриране по класификацията по DORA. Значителните инциденти пораждат задължения за докладване по ITS със строги срокове. Незначителните инциденти се проследяват вътрешно, но не изискват уведомяване на регулатора. |
| Търсене | Свободен текст | Търсене със свободен текст в заглавията на инцидентите. |
| Сериозност | Критична, Висока, Средна, Ниска | Филтриране по вътрешната сериозност, която е отделна от класификацията „Значителен / Незначителен“ по DORA. |
| Тип на инцидента | Киберсигурност, нарушение на сигурността на данните и други | Филтриране по типа на инцидента, записан в самия инцидент. |
Легенда за сроковете по ITS
В горната част на списъка с инциденти легенда обяснява четирите задължителни срока за докладване, които се прилагат за инцидентите с класификация Значителен по DORA ITS:
| Срок | Период | Вид на отчета |
|---|---|---|
| 4ч | 4 часа от откриването | Първоначално уведомление: уведомете компетентния орган, че е възникнал значителен инцидент, свързан с ИКТ. |
| 24ч | 24 часа от откриването | Междинен отчет: предоставете актуализирана информация за обхвата на инцидента, въздействието и първоначалните действия за реакция. |
| 72ч | 72 часа от откриването | Окончателен отчет: представете изчерпателно описание на инцидента, включително пълна оценка на въздействието и състоянието на възстановяването. |
| 1мес | 1 месец от откриването | Анализ на първопричината: подайте завършения анализ на първопричината и дългосрочния план за отстраняване. |
Колони на таблицата
| Колона | Описание |
|---|---|
| Заглавие | Описателното заглавие на инцидента. Щракнете, за да отворите страницата с детайли за инцидента. |
| Класификация | Показва значка Значителен (червена) или Незначителен (сива). За значителните инциденти има задължения за регулаторно докладване. |
| Състояние | Показва цветна значка за текущото състояние в жизнения цикъл: Отворен, Разследва се, Овладян, Разрешен, Затворен или Отворен отново. |
| Време на откриване | Датата и часът, в които инцидентът е открит за първи път, показани в избрания от вас формат на датата. |
| Състояние на времевата линия | За значителните инциденти цветни индикатори показват състоянието на спазване на сроковете за докладване: • Червено (Просрочен): един или повече срокове за докладване са изтекли, без отчетът да е маркиран като изпратен. • Кехлибарено (Срок след Xч): срок за докладване наближава в рамките на посочения брой часове. • Зелено (Всички отчети са изпратени): всички изисквани отчети по ITS са подадени навреме. |
Създаване на нов инцидент
Щракнете върху бутона Нов инцидент, за да отворите формуляра за създаване на инцидент. Формулярът е разделен на няколко секции, които динамично показват допълнителни полета според избора ви.
Основна информация
Въведете ясно, описателно заглавие, което обобщава инцидента. Това заглавие се показва в списъка с инциденти и във всички генерирани отчети. Задължително
Напишете подробно описание на инцидента, включително какво се е случило, кои системи са засегнати и какви са първите наблюдения. Това описание се използва в генерираните регулаторни отчети. Задължително
Изберете точната дата и час, в които инцидентът е открит за първи път, чрез полето за избор на дата и час. Този момент е отправната точка за изчисляването на всички регулаторни срокове. Задължително
Изберете Незначителен или Значителен от падащия списък. Класификацията „Значителен“ поражда задължения за докладване по DORA ITS с изчислени срокове. Секцията „Критерии за оценка на въздействието“ (по-долу) може автоматично да предложи тази класификация. Задължително
Допълнителни данни за инцидента
Освен основните данни формулярът за създаване събира по-пълна оперативна картина:
| Поле | Описание |
|---|---|
| Собственик на инцидента | Потребителят, който отговаря за управлението на инцидента до разрешаването му. |
| Дата и час на възникване | Кога инцидентът действително е възникнал, за разлика от момента, в който е открит. |
| Метод на откриване | Как инцидентът е станал известен (сигнал от мониторинг, доклад от потребител, трета страна, одит и други). |
| Тип на инцидента | Киберсигурност, отказ на ИТ система, нарушение на сигурността на данните, отказ на бизнес процес, прекъсване от трета страна, физическа сигурност, измама или друго. |
| Сериозност | Критична, Висока, Средна или Ниска: вътрешна сериозност, отделна от класификацията „Значителен / Незначителен“ по DORA. |
| Засегнати бизнес процеси и Засегнати системи / активи | Полета за етикети, в които се записва обхватът на въздействието. |
| Подлежащ на докладване | Флаг, който отбелязва, че инцидентът подлежи на външно докладване. |
| Свързани рамки | Включете рамките, които инцидентът засяга (DORA, NIS2, GDPR, ISO 27001, SOC 2, NIST CSF, AI Act), за да се появи той в правилния регулаторен контекст. |
Значителен инцидент по NIS2
Поставете отметка в квадратчето Значителен по NIS2, ако инцидентът се квалифицира като значителен съгласно Директивата NIS2. Когато е включено, се появяват допълнителни полета, специфични за NIS2:
| Поле | Тип | Описание |
|---|---|---|
| Категория на инцидента | Падащ списък | Класифицирайте вида на инцидента. Опции: Рансъмуер, Нарушение на сигурността на данните, DDoS, Фишинг, Зловреден софтуер, Верига за доставки, Вътрешна заплаха, Неоторизиран достъп, Отказ на система, Използване на уязвимост, Друго. |
| Трансгранично въздействие | Квадратче за отметка | Отбележете, ако инцидентът засяга услуги или данни в други държави членки на ЕС. Когато е отбелязано, се появява полето „Засегнати държави членки на ЕС“. |
| Засегнати държави членки на ЕС | Поле за етикети | Въведете ISO кодове на държави, разделени със запетая (напр. DE, FR, NL). Натиснете Enter или щракнете извън полето (blur), за да добавите всеки код като етикет. Показва се само когато е отбелязано „Трансгранично въздействие“. |
| Индикатори за компрометиране | Текстово поле с бутон за добавяне | Въведете стойност на IoC (IP адрес, хеш, домейн, URL и др.) и щракнете върху бутона +, за да я добавите в списъка. Всеки IoC се показва като елемент, който може да се премахне с бутон X. Използвайте това поле, за да документирате криминалистичните индикатори за отчета по NIS2. |
Критерии за оценка на въздействието
Тази секция съдържа списък с квадратчета за отметка, които съответстват на критериите за оценка на въздействието по DORA ITS. Всяко квадратче описва конкретно прагово условие за значителен инцидент.
Показва се текущ брой на изпълнените критерии. Когато са изпълнени 2 или повече критерия, системата показва предложение инцидентът да бъде класифициран като Значителен. Това следва методологията на DORA ITS, при която съчетанието от няколко измерения на въздействието показва значителен инцидент.
Срокове за докладване по DORA ITS
Тази секция се появява автоматично, когато инцидентът е класифициран като Значителен и е зададено Време на откриване. Тя показва четири автоматично изчислени срока:
| Отчет | Изчисляване на срока | Описание |
|---|---|---|
| Първоначално уведомление | Време на откриване + 4 часа | Компетентният орган трябва да бъде уведомен в рамките на 4 часа от откриването на значителен инцидент. |
| Междинен отчет | Време на откриване + 24 часа | Актуализиран отчет с обхвата, оценката на въздействието и действията за реакция се дължи в рамките на 24 часа. |
| Окончателен отчет | Време на откриване + 72 часа | Изчерпателен окончателен отчет, който обхваща пълното въздействие, възстановяването и извлечените поуки, се дължи в рамките на 72 часа. |
| Анализ на първопричината | Време на откриване + 1 месец | Подробен анализ на първопричината и дългосрочен план за отстраняване трябва да бъдат подадени в рамките на един месец. |
Срокове за уведомяване по чл. 23 от NIS2
Тази секция се появява, когато квадратчето Значителен по NIS2 е отметнато и е зададено време на откриване. Тя показва сроковете за уведомяване по член 23 от Директивата NIS2:
| Уведомление | Срок | Описание |
|---|---|---|
| Ранно предупреждение | Време на откриване + 24 часа | Ранно предупреждение трябва да бъде подадено до CSIRT или компетентния орган в рамките на 24 часа от узнаването за значителния инцидент. |
| Уведомление за инцидент | Време на откриване + 72 часа | Подробно уведомление, което актуализира ранното предупреждение с първоначална оценка на сериозността, въздействието и индикаторите за компрометиране. |
| Окончателен отчет | Време на откриване + 30 дни | Окончателен отчет, който включва подробно описание на инцидента, анализ на първопричината, приложените мерки за смекчаване и трансграничното въздействие, когато е приложимо. |
Страница с детайли за инцидента
Щракнете върху който и да е инцидент в списъка, за да отворите пълната му страница с детайли. Страницата с детайли е централното място за управление на жизнения цикъл на инцидента, проследяване на спазването на сроковете за докладване и документиране на разрешаването.
Заглавна секция
Заглавната секция показва заглавието на инцидента заедно с основните значки:
- Значка за класификация: Значителен (червена) или Незначителен (сива)
- Значка NIS2: показва се, когато инцидентът е отбелязан като значителен по NIS2
- Значка за състояние: текущото състояние в жизнения цикъл (Отворен, Разследва се, Овладян, Разрешен, Затворен или Отворен отново)
- Време на откриване: кога инцидентът е открит за първи път
- Време на разрешаване: кога инцидентът е разрешен (показва се само за разрешени инциденти)
Механизъм за класификация
Всяка страница с детайли за инцидент изпълнява автоматичен механизъм за класификация, който оценява инцидента едновременно спрямо DORA, NIS2, GDPR и EU AI Act. За всяка рамка той показва дали инцидентът подлежи на докладване, ниво на увереност, критериите, които са съвпаднали, приложимите срокове и предложени следващи действия. Същият механизъм дава предложения в реално време, докато попълвате формуляра за създаване, така че препоръчаната класификация се актуализира, докато въвеждате данните за въздействието.
Изтегляне на отчет
За значителните инциденти е наличен падащ бутон Изтегли отчет с четири опции, съответстващи на всеки етап на докладване по ITS:
- Първоначално уведомление (4ч): изтегля отчета за първоначалното уведомление
- Междинен отчет (24ч): изтегля междинния отчет
- Окончателен отчет (72ч): изтегля окончателния отчет
- Анализ на първопричината (1мес): изтегля отчета с анализа на първопричината
Експортиране в Word
Наред с четирите отчета по етапите на ITS бутонът Експортирай в Word генерира един изчерпателен отчет за компетентния орган като документ на Word, който обединява цялата събрана информация за инцидента в един файл, подходящ за подаване или за вътрешен архив.
Времева линия за докладване по ITS
За значителните инциденти таблица показва четирите стъпки за докладване по ITS и състоянието на спазването им:
| Колона | Описание |
|---|---|
| Стъпка | Името на етапа на докладване (Първоначално уведомление, Междинен отчет, Окончателен отчет, Анализ на първопричината). |
| Икона за състояние | Цветно кодирана икона, която показва текущото състояние: • Зелена отметка: отчетът е изпратен навреме. • Червен удивителен знак: срокът е изтекъл и отчетът не е изпратен (просрочен). • Икона на часовник: срокът предстои и отчетът се очаква. |
| Краен срок (дата и час) | Изчисленият краен срок за този етап на докладване. |
| Действие | Ако отчетът не е изпратен, се показва бутон „Маркирай като изпратен“. При щракване върху него текущият момент се записва като време на изпращане. Ако отчетът вече е изпратен, вместо това се показва времето на изпращане. |
Времева линия по чл. 23 от NIS2
За инцидентите, значителни по NIS2, подобна таблица с времева линия проследява трите срока за уведомяване по NIS2 (Ранно предупреждение, Уведомление за инцидент, Окончателен отчет) със същите икони за състояние и същата функция „Маркирай като изпратен“ като времевата линия по ITS.
Секция с данни по NIS2
Когато инцидент е отбелязан като значителен по NIS2, отделна секция показва:
- Категория: избраната категория на инцидента (напр. Рансъмуер, Нарушение на сигурността на данните)
- Трансгранично въздействие: показва „Да“ или „Не“. При „Да“ кодовете на засегнатите държави членки на ЕС се показват като отделни значки (напр. DE, FR, NL)
- Индикатори за компрометиране: всеки IoC се показва в блок с равноширок шрифт за лесно копиране и справка
Секция за разрешаване
Секцията за разрешаване се използва за приключване на инцидент, след като той е изцяло обработен:
Въведете подробно описание на първопричината в текстовата област Първопричина. Обяснете основния технически или процедурен пропуск, довел до инцидента.
В текстовата област Действия за отстраняване опишете всички предприети или планирани коригиращи действия. Включете както незабавните корекции, така и дългосрочните подобрения.
Щракнете върху бутона Разреши, за да промените състоянието на инцидента от „Отворен“ на „Разрешен“. Текущият момент се записва като време на разрешаване. Това действие може да бъде извършено по всяко време, но се препоръчва едва след като всички отчети по ITS/NIS2 са изпратени.
Прикачени файлове
Прикачвайте файлове с доказателства директно към инцидента: качвайте, изтегляйте и изтривайте документи като криминалистични експорти, екранни снимки и кореспонденция. Заглавието на секцията показва текущия брой прикачени файлове.
Дневник на уведомленията
Записвайте всяко уведомление, което изпращате за инцидента (до регулатор, до клиент или вътрешно). Всеки запис в дневника съдържа получателя, метода, етапа на докладване и бележки, което ви дава проследим при одит запис за това кой какво е научил и кога.
Показатели за реакция
Venvera изчислява времената за реакция от записаните от вас моменти („Време до откриване“, „Време до реакция“, „Време до овладяване“ и „Време до разрешаване“), така че да можете да докажете бързината, с която обработвате инцидентите.
Въздействие, обхват и технически детайли
Страницата с детайли събира и пълната картина на въздействието и криминалистичните данни: описания на оперативното и бизнес въздействието, пряко и косвено финансово въздействие (EUR), засегнати субекти на данни и типове данни, вектор на атака, засегната инфраструктура, индикатори за компрометиране, времена на реакцията (начало на реакцията, момент на овладяване), предприети действия и флагове за повтарящи се или свързани инциденти.