
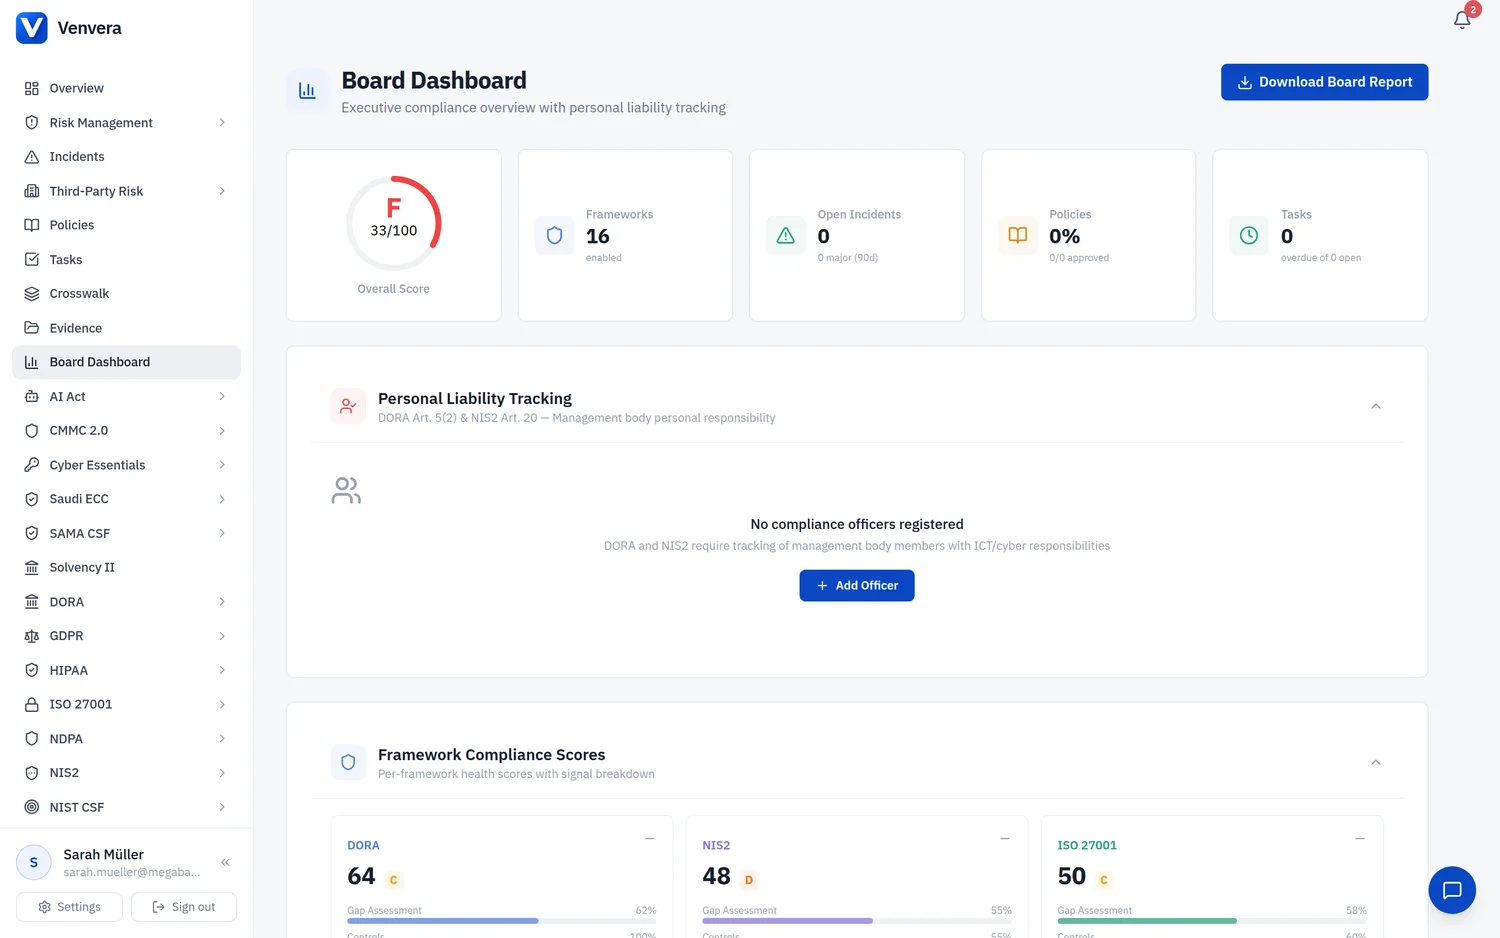
Informes a partir de datos en vivo: dosieres para el consejo, informes de preparación y de brechas por marco en DOCX y PDF, además de xBRL-CSV para el Registro de información. (38 segundos)
La página Informes del consejo ofrece informes de cumplimiento de nivel ejecutivo para todos sus marcos normativos. Cada informe se genera bajo demanda a partir de los datos actuales de su plataforma y se descarga como un documento de Microsoft Word (.docx) con formato profesional. Estos informes están pensados para presentarse directamente a su consejo de administración, a su órgano de dirección o a su autoridad de supervisión sin necesidad de darles más formato.
Su rol debe tener asignado el permiso
reports.generate para acceder a la página Informes del consejo y generar informes. Póngase en contacto con el administrador de su organización si no puede ver esta página.
Informes disponibles
La página Informes del consejo enumera en una tabla los informes ejecutivos disponibles. Cada fila indica el nombre del informe, su marco y el formato de descarga. Haga clic en el botón Descargar informe de una fila para generar y descargar ese informe.
| Informe | Marco | Formato |
|---|---|---|
| Informe unificado para el consejo | Todos los marcos habilitados | Word .docx |
| Informe DORA para el consejo | Reglamento de Resiliencia Operativa Digital | Word .docx |
| Informe NIS2 para el consejo | Directiva NIS2 | Word .docx |
| Informe ISO 27001 para el consejo | ISO/IEC 27001:2022 | Word .docx |
| Informe GDPR para el consejo | Reglamento General de Protección de Datos | Word .docx |
| Informe AI Act para el consejo | EU AI Act | Word .docx |
| Informe SOC 2 para el consejo | AICPA Trust Services Criteria | Word .docx |
| Informe NIST CSF para el consejo | NIST Cybersecurity Framework 2.0 | Word .docx |
| Informe HIPAA para el consejo | HIPAA Security / Privacy / Breach | Word .docx |
| Informe NDPA para el consejo | Nigeria Data Protection Act 2023 | Word .docx |
| Informe de gestión de riesgos para el consejo | Mapa de calor de riesgos de TIC y controles | Word .docx |
| Informe CMMC para el consejo | CMMC 2.0 | Word .docx |
| Informe ECC de Arabia Saudí para el consejo | NCA Essential Cybersecurity Controls | Word .docx |
| Informe Cyber Essentials para el consejo | UK NCSC Cyber Essentials / CE+ | Word .docx |
| Informe SAMA CSF para el consejo | SAMA Cyber Security Framework | Word .docx |
| Exportación de datos de gestión de riesgos | Registro de riesgos y controles | Excel .xlsx |
La lista de informes es una tabla, no una cuadrícula de tarjetas codificadas por colores. Los informes que aparecen no dependen de los marcos que tenga habilitados (se enumeran todos), pero el informe de un marco que usted no utiliza mostrará secciones en su mayoría vacías.
Informe unificado para el consejo
El Informe unificado para el consejo es un único documento multimarco para presentar al consejo. Junto con el estado de cumplimiento por marco y los principales riesgos, incluye una sección de Seguimiento de la responsabilidad personal que nombra a los responsables del órgano de dirección y sus obligaciones de cumplimiento pendientes con arreglo al artículo 5(2) de DORA y al artículo 20 de NIS2.
Exportaciones de datos (Excel y xBRL-CSV)
Dos de los resultados de esta página no son documentos de Word. La Exportación de datos de gestión de riesgos genera un libro de Excel (.xlsx) con su registro de riesgos, los controles, los activos de TIC, las puntuaciones de riesgo y las correspondencias cruzadas. Para la presentación normativa de DORA, la exportación del Registro de información (enlazada al pie de la página) genera el paquete xBRL-CSV que se remite a su autoridad competente.
Informe DORA para el consejo
El Informe DORA para el consejo ofrece una visión completa de la situación de cumplimiento de su organización con arreglo al Reglamento de Resiliencia Operativa Digital (Reglamento (UE) 2022/2554). Este informe está estructurado para satisfacer las obligaciones de supervisión que el artículo 5 de DORA impone al órgano de dirección.
Secciones del informe
- Puntuación de cumplimiento: una puntuación porcentual global que refleja la preparación de su organización para DORA. Esta puntuación se calcula a partir del grado de finalización de su Evaluación de brechas, la cobertura de políticas, la madurez de la respuesta a incidentes, la situación del riesgo de terceros y el estado del programa de pruebas de resiliencia. Un gráfico de desglose muestra las puntuaciones por capítulo de DORA.
- Resumen de la evaluación de brechas: un resumen detallado de los resultados de su evaluación de brechas de DORA, que incluye el número de requisitos evaluados, los elementos conformes, los parcialmente conformes, los no conformes y los no aplicables. Cada capítulo de DORA (Gestión de riesgos de TIC, Gestión de incidentes, Pruebas de resiliencia operativa digital, Riesgo de terceros, Intercambio de información) se presenta por separado con un porcentaje de cumplimiento.
- Visión general de los incidentes: estadísticas de los incidentes relacionados con las TIC notificados durante el periodo de informe en curso. Incluye el número total de incidentes, el desglose por clasificación (Grave, Significativo, Menor), el tiempo medio de detección (MTTD), el tiempo medio de resolución (MTTR), los incidentes notificados a las autoridades competentes y la comparación de la tendencia con el periodo anterior.
- Gestión de riesgos de terceros (TPRM): un resumen de su panorama de proveedores terceros de servicios de TIC. Indica el número total de proveedores, la distribución por criticidad (Crítica, Importante, Estándar), el estado de cumplimiento de los contratos, los indicadores de riesgo de concentración y los proveedores señalados para remediación o para planificar la salida.
- Pruebas de resiliencia: el estado de su programa de pruebas de resiliencia operativa digital. Abarca el número de pruebas planificadas, ejecutadas y pendientes; los tipos de prueba realizados (evaluaciones de vulnerabilidades, pruebas de penetración, pruebas basadas en escenarios, TLPT); la distribución de los hallazgos por gravedad; y el avance de la remediación de los problemas detectados.
Informe NIS2 para el consejo
El Informe NIS2 para el consejo responde a las obligaciones de información de la Directiva NIS2 (Directiva (UE) 2022/2555) y ofrece al órgano de dirección visibilidad sobre las medidas de gestión de riesgos de ciberseguridad y la gestión de incidentes.
Secciones del informe
- Medidas del artículo 21: el estado de implementación de cada una de las medidas de gestión de riesgos de ciberseguridad que exige el artículo 21, entre ellas las políticas de análisis de riesgos y de seguridad de los sistemas de información, la gestión de incidentes, la continuidad del negocio y la gestión de crisis, la seguridad de la cadena de suministro, la seguridad en la adquisición de redes y sistemas de información, las políticas y los procedimientos para evaluar la eficacia de las medidas, las prácticas básicas de ciberhigiene y la formación, las políticas de criptografía y cifrado, la seguridad de los recursos humanos, las políticas de control de acceso y la gestión de activos.
- Notificaciones de incidentes: un resumen de los incidentes significativos y de las notificaciones presentadas al CSIRT o a la autoridad competente. Abarca las alertas tempranas (en un plazo de 24 horas), las notificaciones de incidentes (en un plazo de 72 horas), los informes intermedios y los informes finales. Incluye los recuentos y el cumplimiento de los plazos de notificación.
- Seguridad de la cadena de suministro: una evaluación de las medidas de seguridad de la cadena de suministro y de las relaciones con los proveedores. Indica el número de proveedores críticos evaluados, las vulnerabilidades detectadas en la cadena de suministro y las medidas de mitigación establecidas.
- Evaluación de brechas: los resultados de la evaluación de brechas específica de NIS2, que muestran el estado de cumplimiento por cada medida del artículo 21, el porcentaje global de preparación y los elementos de remediación prioritarios.
Informe ISO 27001 para el consejo
El Informe ISO 27001 para el consejo sirve de apoyo a las reuniones de revisión por la dirección que exige la cláusula 9.3 de ISO/IEC 27001:2022. Ofrece un resumen estructurado del desempeño de su Sistema de Gestión de la Seguridad de la Información (SGSI).
Secciones del informe
- Controles del Anexo A: el estado de implementación de los controles del Anexo A de ISO/IEC 27001:2022. Se organiza por tema de control (Organizativos, Personas, Físicos, Tecnológicos) y muestra los recuentos de implementados, parcialmente implementados, no implementados y no aplicables para cada uno de los 93 controles.
- Auditorías: un resumen de los hallazgos de las auditorías internas y externas. Enumera las auditorías completadas, los hallazgos abiertos por gravedad, las acciones correctivas en curso y las acciones correctivas vencidas.
- No conformidades: el registro de las no conformidades mayores y menores detectadas durante las auditorías o las operaciones. Muestra las no conformidades abiertas, en curso y cerradas, con un análisis de antigüedad.
- Estado de certificación: el estado actual de la certificación, con el organismo de certificación, las fechas de validez del certificado, el calendario de auditorías de seguimiento y el estado de la transición a la revisión de 2022, si procede.
- Evaluación de brechas: los resultados de la evaluación de brechas de ISO 27001 cláusula por cláusula, que abarca las cláusulas 4 a 10, con un resumen aparte de la evaluación de aplicabilidad del Anexo A.
Informe GDPR para el consejo
El Informe GDPR para el consejo ofrece al delegado de protección de datos y a la dirección visibilidad sobre el cumplimiento en materia de protección de datos con arreglo al Reglamento (UE) 2016/679.
Secciones del informe
- Actividades de tratamiento: un resumen del Registro de Actividades de Tratamiento (ROPA) que se mantiene con arreglo al artículo 30. Indica el total de actividades de tratamiento, el desglose por base jurídica (consentimiento, contrato, obligación legal, intereses vitales, misión de interés público, intereses legítimos), las categorías de datos tratados y las actividades de tratamiento que incluyen datos de categorías especiales.
- Solicitudes de los interesados (DSR): estadísticas de las solicitudes de ejercicio de derechos de los interesados recibidas y tramitadas. Abarca los tipos de solicitud (acceso, rectificación, supresión, limitación, portabilidad, oposición), el total recibido, las completadas dentro del plazo de 30 días, las solicitudes vencidas y el tiempo medio de respuesta.
- Brechas: un resumen del registro de brechas de datos personales. Indica el total de brechas registradas, las brechas notificadas a la autoridad de supervisión (en un plazo de 72 horas con arreglo al artículo 33), las brechas comunicadas a los interesados (con arreglo al artículo 34), la distribución de las brechas por gravedad y el análisis de causa raíz.
- Evaluaciones de impacto relativas a la protección de datos (DPIA): el estado de las DPIA realizadas con arreglo al artículo 35. Enumera las evaluaciones completadas, las evaluaciones en curso, las actividades de tratamiento de alto riesgo que requieren una DPIA y los riesgos residuales detectados.
- Transferencias internacionales: una visión general de las transferencias de datos personales a terceros países o a organizaciones internacionales. Indica los mecanismos de transferencia utilizados (decisiones de adecuación, SCC, BCR, excepciones), los países destinatarios y las transferencias señaladas para revisión a raíz de las consideraciones de Schrems II.
Informe AI Act para el consejo
El Informe AI Act para el consejo aborda el cumplimiento del EU AI Act (Reglamento (UE) 2024/1689) y ofrece visibilidad de gobernanza sobre el despliegue de los sistemas de IA y la gestión de sus riesgos.
Secciones del informe
- Inventario de sistemas de IA: el inventario completo de los sistemas de IA que la organización ha desplegado, desarrollado o adquirido. Muestra el número total de sistemas, el estado de despliegue (producción, desarrollo, retirado), el desglose por rol de proveedor o de responsable del despliegue y los sistemas por función de negocio.
- Clasificación de riesgo: la distribución de los sistemas de IA por nivel de riesgo según lo define el AI Act: Riesgo inaceptable (prohibido), Alto riesgo (Anexo III), Riesgo limitado (obligaciones de transparencia) y Riesgo mínimo. Incluye resúmenes de la justificación de cada decisión de clasificación.
- Incidentes de IA: los incidentes en los que intervienen sistemas de IA, entre ellos los fallos de funcionamiento, los eventos de seguridad, los impactos en los derechos fundamentales y las detecciones de sesgo. Indica el número de incidentes, la gravedad, los sistemas afectados y las acciones correctivas adoptadas.
- Evaluaciones de conformidad: el estado de las evaluaciones de conformidad de los sistemas de IA de alto riesgo. Abarca las autoevaluaciones, las evaluaciones de terceros, la exhaustividad de la documentación técnica y la preparación para el marcado CE.
- IA de uso general (GPAI): el estado de cumplimiento de los modelos de IA de uso general que se utilicen, incluidas las obligaciones de transparencia, el cumplimiento en materia de derechos de autor, la documentación técnica y las evaluaciones de riesgo sistémico de los modelos que superan el umbral de capacidad de cálculo.
Descargar un informe
Abra la barra lateral y haga clic en Informes, en la sección Informes y configuración. La página Informes del consejo muestra las cinco tarjetas de informes por marco.
Localice el informe que necesita por su tarjeta codificada por colores y por el nombre del marco. Revise la breve descripción de la tarjeta para confirmar que abarca las secciones que usted necesita.
Haga clic en el botón Descargar informe de la tarjeta deseada. La plataforma empezará de inmediato a generar el informe a partir de sus datos actuales. Durante la generación aparece un indicador de carga en el botón.
Una vez generado, el archivo .docx se descarga automáticamente a través de su navegador. El nombre del archivo sigue este patrón: [Framework]-Board-Report-[YYYY-MM-DD].docx. Ábralo en Microsoft Word, en Google Docs o en cualquier procesador de textos compatible.
Revise el informe generado para comprobar que es exacto. El informe refleja los datos tal como estaban en el momento de la generación. Añada los comentarios manuales o el contexto específico del consejo que hagan falta antes de distribuirlo a su órgano de dirección.
Los informes se generan bajo demanda a partir de los datos en vivo de la plataforma. Para que el informe sea lo más exacto posible, asegúrese de que todos los módulos estén al día antes de generar un informe para el consejo. No hay límite en el número de veces que puede generar un informe.
Si un módulo no tiene datos (por ejemplo, no se ha registrado ningún incidente), la sección correspondiente del informe indicará que no hay registros disponibles. El informe se generará igualmente sin problemas; las secciones vacías se señalan con claridad en lugar de omitirse.
Formato de los informes
Todos los informes generados siguen un formato profesional coherente, adecuado para presentarlos al consejo:
- Portada con el nombre de su organización, el título del informe, el nombre del marco, la fecha de generación y la marca Venvera
- Índice con los encabezados de sección enlazados
- Resumen ejecutivo con las métricas clave y la puntuación de cumplimiento
- Secciones detalladas con tablas, descripción de gráficos y resúmenes narrativos
- Indicadores de estado codificados por colores que coinciden con el color del tema del marco
- Pie de página con los números de página y el aviso de confidencialidad
Preguntas frecuentes
¿Puedo programar la generación automática de informes?
Por ahora, los informes solo se generan bajo demanda. La generación programada está prevista para una versión futura.
¿Qué periodo abarca el informe?
Los informes incluyen todos los datos actuales de la plataforma en el momento de la generación. Los datos de comparación histórica (p. ej., las tendencias de incidentes) suelen abarcar el trimestre en curso frente al trimestre anterior.
¿Puedo personalizar el contenido del informe?
La estructura del informe es fija para cada marco, a fin de garantizar que esté completo desde el punto de vista normativo. Puede añadir contenido propio después de descargar el documento de Word.