
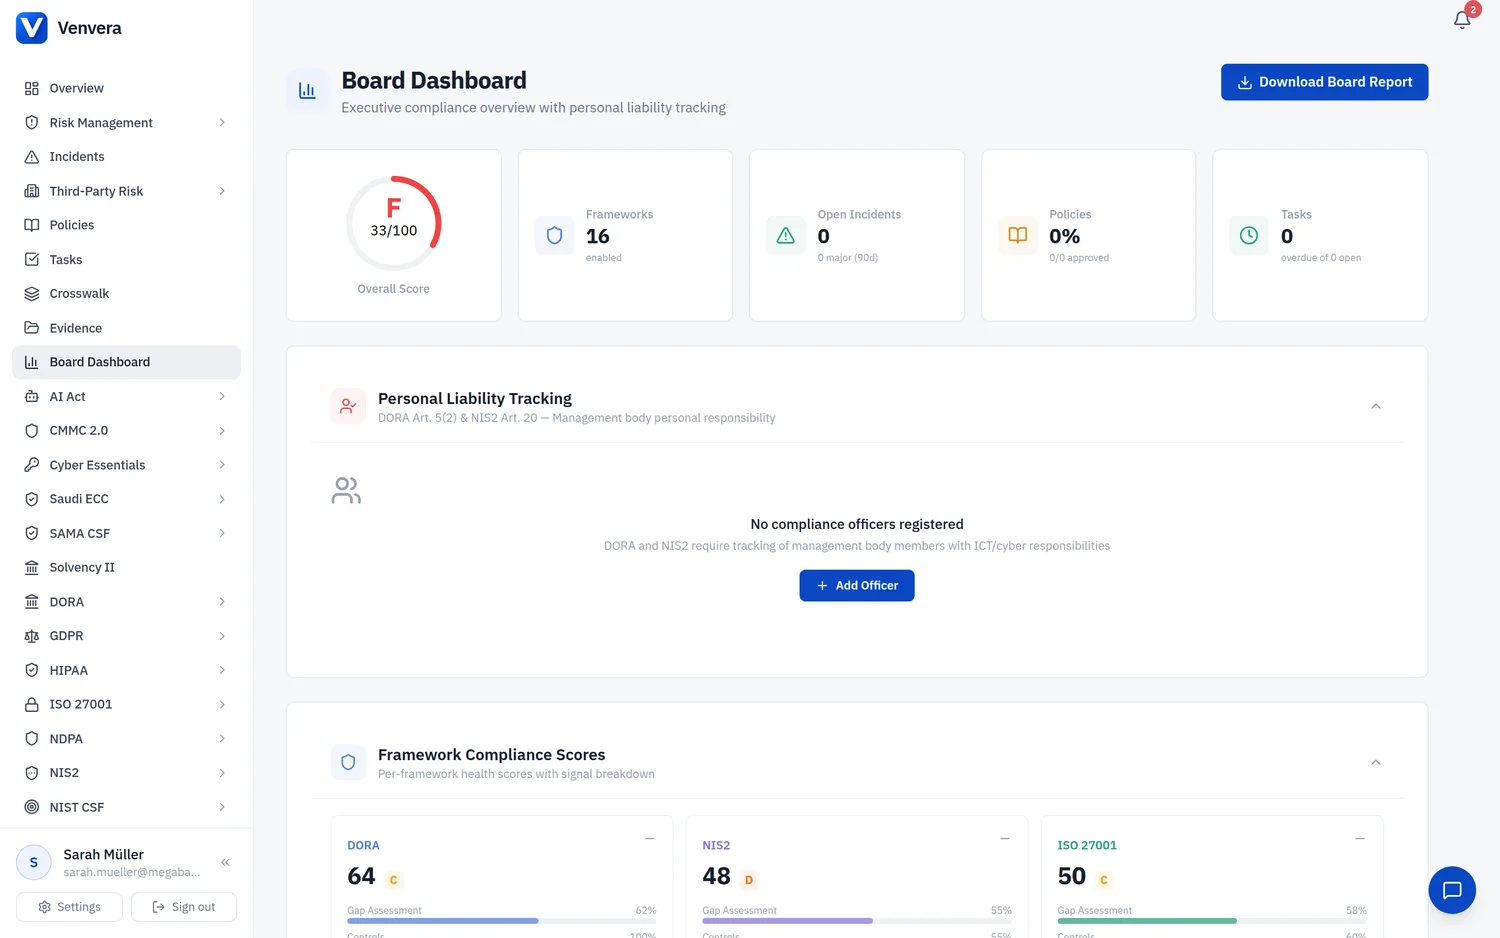
Berichte aus Live-Daten: Board-Packs, Berichte zur Rahmenwerk-Bereitschaft und Gap-Berichte in DOCX und PDF sowie xBRL-CSV für das Informationsregister. (38 Sekunden)
Die Seite Vorstandsberichte stellt Compliance-Berichte auf Führungsebene für Ihre aufsichtsrechtlichen Rahmenwerke bereit. Jeder Bericht wird bei Bedarf aus Ihren aktuellen Plattformdaten erzeugt und als professionell formatiertes Microsoft Word-Dokument (.docx) heruntergeladen. Diese Berichte sind dafür ausgelegt, ohne zusätzliche Formatierung direkt Ihrem Vorstand, Ihrem Leitungsorgan oder Ihrer Aufsichtsbehörde vorgelegt zu werden.
Ihrer Rolle muss die Berechtigung
reports.generate zugewiesen sein, damit Sie die Seite Vorstandsberichte aufrufen und Berichte erstellen können. Wenden Sie sich an den Administrator Ihrer Organisation, wenn Sie diese Seite nicht sehen können.
Verfügbare Berichte
Die Seite Vorstandsberichte listet die verfügbaren Berichte für die Geschäftsleitung in einer Tabelle auf. Jede Zeile nennt den Bericht, sein Rahmenwerk und das Download-Format. Klicken Sie in einer Zeile auf die Schaltfläche Bericht herunterladen, um diesen Bericht zu erstellen und herunterzuladen.
| Bericht | Rahmenwerk | Format |
|---|---|---|
| Konsolidierter Vorstandsbericht | Alle aktivierten Rahmenwerke | Word .docx |
| DORA Vorstandsbericht | Digital Operational Resilience Act | Word .docx |
| NIS2 Vorstandsbericht | NIS2-Richtlinie | Word .docx |
| ISO 27001 Vorstandsbericht | ISO/IEC 27001:2022 | Word .docx |
| GDPR Vorstandsbericht | General Data Protection Regulation | Word .docx |
| AI Act Vorstandsbericht | EU AI Act | Word .docx |
| SOC 2 Vorstandsbericht | AICPA Trust Services Criteria | Word .docx |
| NIST CSF Vorstandsbericht | NIST Cybersecurity Framework 2.0 | Word .docx |
| HIPAA Vorstandsbericht | HIPAA Security / Privacy / Breach | Word .docx |
| NDPA Vorstandsbericht | Nigeria Data Protection Act 2023 | Word .docx |
| Risikomanagement-Vorstandsbericht | IKT-Risiko-Heatmap und Kontrollen | Word .docx |
| CMMC Vorstandsbericht | CMMC 2.0 | Word .docx |
| Saudi ECC Vorstandsbericht | NCA Essential Cybersecurity Controls | Word .docx |
| Cyber Essentials Vorstandsbericht | UK NCSC Cyber Essentials / CE+ | Word .docx |
| SAMA CSF Vorstandsbericht | SAMA Cyber Security Framework | Word .docx |
| Risikomanagement-Datenexport | Risikoregister und Kontrollen | Excel .xlsx |
Die Berichtsliste ist eine Tabelle, kein Raster aus farbcodierten Karten. Welche Berichte erscheinen, hängt nicht von Ihren aktivierten Rahmenwerken ab (jeder Bericht wird aufgeführt), aber ein Bericht zu einem Rahmenwerk, das Sie nicht nutzen, zeigt überwiegend leere Abschnitte.
Konsolidierter Vorstandsbericht
Der Konsolidierte Vorstandsbericht ist ein einzelnes Dokument über mehrere Rahmenwerke hinweg für die Präsentation vor dem Vorstand. Neben dem Compliance-Status je Rahmenwerk und den größten Risiken enthält er einen Abschnitt Nachverfolgung der persönlichen Haftung, der die Verantwortlichen des Leitungsorgans und ihre offenen Compliance-Pflichten nach DORA Artikel 5(2) und NIS2 Artikel 20 nennt.
Datenexporte (Excel und xBRL-CSV)
Zwei Ausgaben auf dieser Seite sind keine Word-Dokumente. Der Risikomanagement-Datenexport erzeugt eine Excel-Arbeitsmappe (.xlsx) mit Ihrem Risikoregister, Ihren Kontrollen, IKT-Assets, Risikowerten und Querverweis-Zuordnungen. Für die aufsichtsrechtliche Meldung nach DORA erzeugt der Register-of-Information-Export (unten auf der Seite verlinkt) das xBRL-CSV-Paket zur Einreichung bei Ihrer zuständigen Behörde.
DORA Vorstandsbericht
Der DORA Vorstandsbericht bietet einen umfassenden Überblick über die Compliance-Lage Ihrer Organisation nach dem Digital Operational Resilience Act (Verordnung (EU) 2022/2554). Der Bericht ist so aufgebaut, dass er die Aufsichtspflichten des Leitungsorgans nach Artikel 5 DORA erfüllt.
Berichtsabschnitte
- Compliance-Score: Ein Gesamtwert in Prozent, der die DORA-Bereitschaft Ihrer Organisation widerspiegelt. Dieser Wert wird aus dem Abschluss Ihrer Gap-Analyse, der Richtlinienabdeckung, dem Reifegrad der Vorfallsreaktion, der Drittparteien-Risikolage und dem Status des Programms für Resilienztests berechnet. Ein Aufschlüsselungsdiagramm zeigt die Werte je DORA-Kapitel.
- Zusammenfassung der Gap-Analyse: Eine detaillierte Zusammenfassung der Ergebnisse Ihrer DORA-Gap-Analyse, einschließlich der Zahl der bewerteten Anforderungen sowie der konformen, teilweise konformen, nicht konformen und nicht anwendbaren Punkte. Jedes DORA-Kapitel (IKT-Risikomanagement, Vorfallmanagement, Tests der digitalen operationalen Resilienz, Drittparteienrisiko, Informationsaustausch) wird separat mit einem Compliance-Prozentsatz ausgewiesen.
- Vorfallsübersicht: Statistiken zu IKT-bezogenen Vorfällen, die im aktuellen Berichtszeitraum gemeldet wurden. Enthält die Gesamtzahl der Vorfälle, die Aufschlüsselung nach Klassifizierung (Schwerwiegend, Erheblich, Geringfügig), die mittlere Zeit bis zur Erkennung (MTTD), die mittlere Zeit bis zur Behebung (MTTR), die an zuständige Behörden gemeldeten Vorfälle und einen Trendvergleich mit dem Vorzeitraum.
- Drittparteien-Risikomanagement (TPRM): Eine Zusammenfassung Ihrer Landschaft an IKT-Drittdienstleistern. Ausgewiesen werden die Gesamtzahl der Dienstleister, die Verteilung nach Kritikalität (Kritisch, Wichtig, Standard), der Status der Vertragskonformität, Indikatoren für das Konzentrationsrisiko und alle Dienstleister, die für Abhilfemaßnahmen oder eine Ausstiegsplanung markiert sind.
- Resilienztests: Status Ihres Programms für Tests der digitalen operationalen Resilienz. Umfasst die Zahl der geplanten, durchgeführten und ausstehenden Tests; die durchgeführten Testarten (Schwachstellenbewertungen, Penetrationstests, szenariobasierte Tests, TLPT); die Verteilung der Feststellungen nach Schweregrad; und den Fortschritt bei der Behebung der erkannten Probleme.
NIS2 Vorstandsbericht
Der NIS2 Vorstandsbericht behandelt die Berichtspflichten nach der NIS2-Richtlinie (Richtlinie (EU) 2022/2555) und verschafft dem Leitungsorgan Einblick in die Risikomanagementmaßnahmen im Bereich der Cybersicherheit und in die Bewältigung von Vorfällen.
Berichtsabschnitte
- Maßnahmen nach Artikel 21: Umsetzungsstatus jeder der nach Artikel 21 geforderten Risikomanagementmaßnahmen im Bereich der Cybersicherheit, darunter Richtlinien zur Risikoanalyse und zur Sicherheit von Informationssystemen, Bewältigung von Vorfällen, Geschäftskontinuität und Krisenmanagement, Sicherheit der Lieferkette, Sicherheit bei der Beschaffung von Netz- und Informationssystemen, Richtlinien und Verfahren zur Bewertung der Wirksamkeit der Maßnahmen, grundlegende Praktiken der Cyberhygiene und Schulungen, Richtlinien zu Kryptografie und Verschlüsselung, Personalsicherheit, Richtlinien zur Zugriffskontrolle und Asset-Management.
- Vorfallsmeldungen: Zusammenfassung der erheblichen Vorfälle und der Meldungen, die beim CSIRT oder bei der zuständigen Behörde eingereicht wurden. Umfasst Frühwarnungen (innerhalb von 24 Stunden), Vorfallsmeldungen (innerhalb von 72 Stunden), Zwischenberichte und Abschlussberichte. Enthält die jeweilige Anzahl und die Einhaltung der Meldefristen.
- Sicherheit der Lieferkette: Bewertung der Sicherheitsmaßnahmen für die Lieferkette und die Lieferantenbeziehungen. Ausgewiesen werden die Zahl der bewerteten kritischen Lieferanten, die in der Lieferkette erkannten Schwachstellen und die vorhandenen Maßnahmen zur Risikominderung.
- Gap-Analyse: Ergebnisse der NIS2-spezifischen Gap-Analyse mit dem Compliance-Status je Maßnahme nach Artikel 21, dem Bereitschaftsgrad insgesamt in Prozent und den vorrangigen Abhilfemaßnahmen.
ISO 27001 Vorstandsbericht
Der ISO 27001 Vorstandsbericht unterstützt die Managementbewertungen, die Abschnitt 9.3 der ISO/IEC 27001:2022 verlangt. Er liefert eine strukturierte Zusammenfassung der Leistung Ihres Informationssicherheits-Managementsystems (ISMS).
Berichtsabschnitte
- Annex-A-Controls: Umsetzungsstatus der Kontrollen aus Anhang A der ISO/IEC 27001:2022. Gegliedert nach Kontrollthema (Organisatorisch, Personenbezogen, Physisch, Technologisch), mit der Zahl der umgesetzten, teilweise umgesetzten, nicht umgesetzten und nicht anwendbaren Kontrollen für jede der 93 Kontrollen.
- Audits: Zusammenfassung der Feststellungen aus internen und externen Audits. Führt abgeschlossene Audits, offene Feststellungen nach Schweregrad, laufende Korrekturmaßnahmen und überfällige Korrekturmaßnahmen auf.
- Nichtkonformitäten: Register der wesentlichen und geringfügigen Nichtkonformitäten, die bei Audits oder im laufenden Betrieb festgestellt wurden. Zeigt offene, in Bearbeitung befindliche und geschlossene Nichtkonformitäten mit einer Altersanalyse.
- Zertifizierungsstatus: Aktueller Zertifizierungsstatus einschließlich Zertifizierungsstelle, Gültigkeitsdaten des Zertifikats, Zeitplan der Überwachungsaudits und gegebenenfalls Stand der Umstellung auf die Revision 2022.
- Gap-Analyse: Ergebnisse der ISO 27001-Gap-Analyse, Abschnitt für Abschnitt, für die Abschnitte 4 bis 10, mit einer separaten Zusammenfassung der Anwendbarkeitsbewertung für Anhang A.
GDPR Vorstandsbericht
Der GDPR Vorstandsbericht verschafft dem Datenschutzbeauftragten und der Geschäftsleitung Einblick in die Datenschutz-Compliance nach der Verordnung (EU) 2016/679.
Berichtsabschnitte
- Verarbeitungstätigkeiten: Zusammenfassung des nach Artikel 30 geführten Verzeichnisses von Verarbeitungstätigkeiten (ROPA). Ausgewiesen werden die Gesamtzahl der Verarbeitungstätigkeiten, die Aufschlüsselung nach Rechtsgrundlage (Einwilligung, Vertrag, rechtliche Verpflichtung, lebenswichtige Interessen, öffentliche Aufgabe, berechtigte Interessen), die verarbeiteten Datenkategorien und die Verarbeitungstätigkeiten mit besonderen Kategorien personenbezogener Daten.
- Betroffenenanfragen (DSRs): Statistiken zu eingegangenen und bearbeiteten Anfragen zu Betroffenenrechten. Umfasst die Anfragearten (Auskunft, Berichtigung, Löschung, Einschränkung, Datenübertragbarkeit, Widerspruch), die Gesamtzahl der Eingänge, die innerhalb der 30-Tage-Frist erledigten Anfragen, überfällige Anfragen und die durchschnittliche Antwortzeit.
- Datenpannen: Zusammenfassung des Registers der Verletzungen des Schutzes personenbezogener Daten. Ausgewiesen werden die Gesamtzahl der erfassten Datenpannen, die der Aufsichtsbehörde gemeldeten Datenpannen (innerhalb von 72 Stunden nach Artikel 33), die den betroffenen Personen mitgeteilten Datenpannen (nach Artikel 34), die Verteilung nach Schweregrad und die Ursachenanalyse.
- Datenschutz-Folgenabschätzungen (DSFAs): Status der nach Artikel 35 durchgeführten DSFAs. Führt abgeschlossene Abschätzungen, laufende Abschätzungen, Verarbeitungstätigkeiten mit hohem Risiko, die eine DSFA erfordern, und die festgestellten Restrisiken auf.
- Internationale Übermittlungen: Überblick über Übermittlungen personenbezogener Daten an Drittländer oder internationale Organisationen. Ausgewiesen werden die genutzten Übermittlungsinstrumente (Angemessenheitsbeschlüsse, SCCs, BCRs, Ausnahmen), die Empfängerländer und alle Übermittlungen, die aufgrund von Erwägungen zu Schrems II zur Überprüfung markiert sind.
AI Act Vorstandsbericht
Der AI Act Vorstandsbericht behandelt die Einhaltung des EU AI Act (Verordnung (EU) 2024/1689) und schafft auf Governance-Ebene Transparenz über den Einsatz von KI-Systemen und das Risikomanagement.
Berichtsabschnitte
- Inventar der KI-Systeme: Vollständiges Inventar der KI-Systeme, die die Organisation einsetzt, entwickelt oder beschafft hat. Zeigt die Gesamtzahl der Systeme, den Einsatzstatus (Produktion, Entwicklung, ausgemustert), die Aufschlüsselung nach der Rolle als Anbieter oder Betreiber und die Systeme nach Geschäftsfunktion.
- Risikoklassifizierung: Verteilung der KI-Systeme nach Risikostufe, wie sie der AI Act definiert: Inakzeptables Risiko (verboten), Hochrisiko (Anhang III), Begrenztes Risiko (Transparenzpflichten) und Minimales Risiko. Enthält zusammengefasste Begründungen für jede Klassifizierungsentscheidung.
- KI-Vorfälle: Vorfälle unter Beteiligung von KI-Systemen, einschließlich Fehlfunktionen, Sicherheitsereignissen, Auswirkungen auf Grundrechte und erkannter Verzerrungen (Bias). Ausgewiesen werden die Zahl der Vorfälle, der Schweregrad, die betroffenen Systeme und die ergriffenen Korrekturmaßnahmen.
- Konformitätsbewertungen: Status der Konformitätsbewertungen für Hochrisiko-KI-Systeme. Umfasst Selbstbewertungen, Bewertungen durch Dritte, die Vollständigkeit der technischen Dokumentation und die Bereitschaft für die CE-Kennzeichnung.
- KI mit allgemeinem Verwendungszweck (GPAI): Compliance-Status für alle eingesetzten KI-Modelle mit allgemeinem Verwendungszweck, einschließlich Transparenzpflichten, Einhaltung des Urheberrechts, technischer Dokumentation und Bewertungen systemischer Risiken für Modelle, die den Schwellenwert für die Rechenleistung überschreiten.
Einen Bericht herunterladen
Öffnen Sie die Seitenleiste und klicken Sie im Abschnitt Berichte & Einstellungen auf Berichte. Die Seite Vorstandsberichte zeigt alle fünf Berichtskarten der Rahmenwerke.
Sie erkennen den benötigten Bericht an seiner farbcodierten Karte und dem Namen des Rahmenwerks. Lesen Sie die Kurzbeschreibung auf der Karte, um sicherzugehen, dass der Bericht die Abschnitte abdeckt, die Sie benötigen.
Klicken Sie auf der gewünschten Karte auf die Schaltfläche Bericht herunterladen. Die Plattform beginnt sofort, den Bericht aus Ihren aktuellen Daten zu erstellen. Während der Erstellung erscheint auf der Schaltfläche ein Ladesymbol.
Sobald der Bericht erstellt ist, wird die .docx-Datei automatisch über Ihren Browser heruntergeladen. Der Dateiname folgt dem Muster: [Framework]-Board-Report-[YYYY-MM-DD].docx. Öffnen Sie die Datei in Microsoft Word, Google Docs oder einem anderen kompatiblen Textverarbeitungsprogramm.
Prüfen Sie den erstellten Bericht auf Richtigkeit. Der Bericht gibt die Daten zum Zeitpunkt der Erstellung wieder. Ergänzen Sie eigene Kommentare oder vorstandsspezifischen Kontext, bevor Sie den Bericht an Ihr Leitungsorgan verteilen.
Berichte werden bei Bedarf aus den Live-Daten der Plattform erstellt. Für eine möglichst genaue Berichterstattung stellen Sie sicher, dass alle Module auf dem neuesten Stand sind, bevor Sie einen Vorstandsbericht erstellen. Es gibt keine Begrenzung, wie oft Sie einen Bericht erstellen können.
Enthält ein Modul keine Daten (zum Beispiel, weil keine Vorfälle erfasst wurden), weist der entsprechende Abschnitt im Bericht darauf hin, dass keine Datensätze vorhanden sind. Der Bericht wird dennoch erfolgreich erstellt; leere Abschnitte werden klar gekennzeichnet und nicht weggelassen.
Formatierung der Berichte
Alle erstellten Berichte folgen einem einheitlichen, professionellen Format, das sich für die Präsentation vor dem Vorstand eignet:
- Deckblatt mit dem Namen Ihrer Organisation, dem Berichtstitel, dem Namen des Rahmenwerks, dem Erstellungsdatum und dem Venvera-Branding
- Inhaltsverzeichnis mit verlinkten Abschnittsüberschriften
- Zusammenfassung für die Geschäftsleitung mit den wichtigsten Kennzahlen und dem Compliance-Score
- Detaillierte Abschnitte mit Tabellen, Diagrammbeschreibungen und erläuternden Zusammenfassungen
- Farbcodierte Statusanzeigen, passend zur Themenfarbe des Rahmenwerks
- Fußzeile mit Seitenzahlen und Vertraulichkeitshinweis
Häufig gestellte Fragen
Kann ich die automatische Berichtserstellung planen?
Derzeit werden Berichte nur bei Bedarf erstellt. Eine geplante Erstellung ist für eine künftige Version vorgesehen.
Welchen Zeitraum deckt der Bericht ab?
Berichte enthalten alle Daten, die zum Zeitpunkt der Erstellung in der Plattform vorhanden sind. Historische Vergleichsdaten (z. B. Vorfallstrends) decken in der Regel das aktuelle Quartal im Vergleich zum Vorquartal ab.
Kann ich den Berichtsinhalt anpassen?
Die Berichtsstruktur ist je Rahmenwerk festgelegt, um die aufsichtsrechtliche Vollständigkeit sicherzustellen. Nach dem Herunterladen des Word-Dokuments können Sie eigene Inhalte ergänzen.