
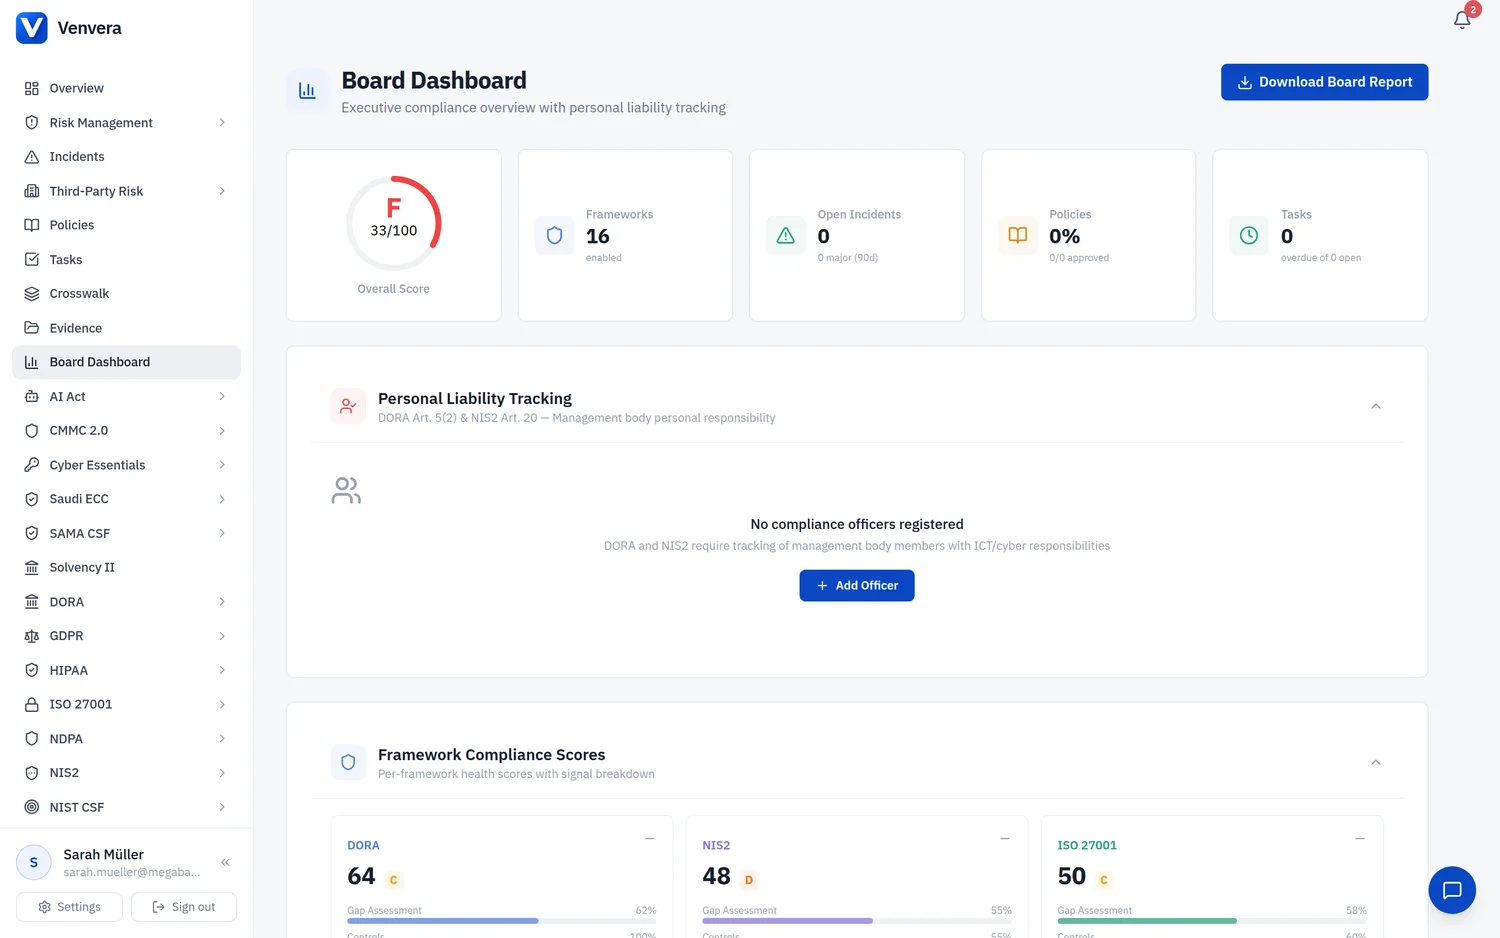
基于实时数据生成报告:DOCX 和 PDF 格式的董事会报告包、框架就绪度报告和差距报告,以及用于信息登记册的 xBRL-CSV。(38 秒)
董事会报告页面提供涵盖您各个监管框架的高管级合规报告。每份报告都根据您当前的平台数据按需生成,并以排版专业的 Microsoft Word 文档(.docx)形式下载。这些报告可直接提交给您的董事会、管理机构或监管机构,无需另行排版。
您的角色必须被分配
reports.generate 权限,才能访问董事会报告页面并生成报告。如果您看不到此页面,请联系您组织的管理员。
可用报告
董事会报告页面以表格形式列出可用的高管报告。每一行列出报告名称、所属框架和下载格式。单击某一行上的下载按钮,即可生成并下载该报告。
| 报告 | 框架 | 格式 |
|---|---|---|
| 统一董事会报告 | 所有已启用的框架 | Word .docx |
| DORA 董事会报告 | 《数字运营韧性法案》 | Word .docx |
| NIS2 董事会报告 | NIS2 指令 | Word .docx |
| ISO 27001 董事会报告 | ISO/IEC 27001:2022 | Word .docx |
| GDPR 董事会报告 | 《通用数据保护条例》 | Word .docx |
| AI Act 董事会报告 | EU AI Act | Word .docx |
| SOC 2 董事会报告 | AICPA 信任服务准则 | Word .docx |
| NIST CSF 董事会报告 | NIST 网络安全框架 2.0 | Word .docx |
| HIPAA 董事会报告 | HIPAA 安全 / 隐私 / 泄露通知 | Word .docx |
| NDPA 董事会报告 | 《2023 年尼日利亚数据保护法》 | Word .docx |
| 风险管理董事会报告 | ICT 风险热力图和控制措施 | Word .docx |
| CMMC 董事会报告 | CMMC 2.0 | Word .docx |
| Saudi ECC 董事会报告 | NCA 基本网络安全控制措施 | Word .docx |
| Cyber Essentials 董事会报告 | UK NCSC Cyber Essentials / CE+ | Word .docx |
| SAMA CSF 董事会报告 | SAMA 网络安全框架 | Word .docx |
| 风险管理数据导出 | 风险登记册和控制措施 | Excel .xlsx |
报告列表是一个表格,而不是按颜色区分的卡片网格。显示哪些报告与您启用了哪些框架无关(所有报告都会列出),但如果某个框架您并未使用,其报告的大部分章节将为空。
统一董事会报告
统一董事会报告是一份用于向董事会汇报的多框架综合文档。除各框架的合规状态和主要风险外,它还包含个人责任跟踪章节,列出管理机构成员的姓名,以及他们根据 DORA 第 5(2) 条和 NIS2 第 20 条尚未履行的合规义务。
数据导出(Excel 和 xBRL-CSV)
此页面上有两项输出不是 Word 文档。风险管理数据导出会生成一个 Excel(.xlsx)工作簿,其中包含您的风险登记册、控制措施、ICT 资产、风险评分和交叉引用映射。对于 DORA 监管报送,信息登记册导出(链接位于页面底部)会生成 xBRL-CSV 文件包,供您提交给主管当局。
DORA 董事会报告
DORA 董事会报告全面概述您的组织在《数字运营韧性法案》(Regulation (EU) 2022/2554)下的合规态势。该报告的结构旨在满足 DORA 第 5 条规定的管理机构监督义务。
报告章节
- 合规评分:反映您的组织 DORA 就绪度的总体百分比评分。该评分根据您的差距评估完成度、策略覆盖范围、事件响应成熟度、第三方风险态势以及韧性测试计划状态计算得出。细分图表显示 DORA 各章的评分。
- 差距评估摘要:DORA 差距评估结果的详细摘要,包括已评估的要求数量,以及合规项、部分合规项、不合规项和不适用项的数量。DORA 的每一章(ICT 风险管理、事件管理、数字运营韧性测试、第三方风险、信息共享)都单独报告,并附有合规百分比。
- 事件概览:当前报告期内所报告的 ICT 相关事件的统计数据。包括事件总数、分类细分(重大、显著、轻微)、平均检测时间 (MTTD)、平均解决时间 (MTTR)、已向主管当局报告的事件,以及与上一期的趋势对比。
- 第三方风险管理 (TPRM):您的 ICT 第三方服务提供商整体情况的摘要。报告服务提供商总数、关键性分布(关键、重要、标准)、合同合规状态、集中度风险指标,以及任何被标记为需要补救或制定退出计划的服务提供商。
- 韧性测试:您的数字运营韧性测试计划的状态。涵盖已计划、已执行和待执行的测试数量;已开展的测试类型(漏洞评估、渗透测试、基于场景的测试、TLPT);测试发现的严重程度分布;以及已识别问题的补救进度。
NIS2 董事会报告
NIS2 董事会报告针对 NIS2 指令(Directive (EU) 2022/2555)规定的报告义务,让管理机构能够清楚了解网络安全风险管理措施和事件处理情况。
报告章节
- Art. 21 措施:第 21 条要求的各项网络安全风险管理措施的实施状态,包括风险分析和信息系统安全策略、事件处理、业务连续性和危机管理、供应链安全、网络和信息系统获取过程中的安全、评估措施有效性的策略和程序、基本网络卫生实践和培训、密码学和加密策略、人力资源安全、访问控制策略以及资产管理。
- 事件通知:重大事件以及向 CSIRT 或主管当局提交的通知的摘要。涵盖早期预警(24 小时内)、事件通知(72 小时内)、中期报告和最终报告。包括各类通知的数量以及对通知时限的遵守情况。
- 供应链安全:对供应链及供应商关系安全措施的评估。报告已评估的关键供应商数量、在供应链中识别出的漏洞,以及已落实的缓解措施。
- 差距评估:NIS2 专属的差距评估结果,显示第 21 条每项措施的合规状态、总体就绪度百分比以及优先补救事项。
ISO 27001 董事会报告
ISO 27001 董事会报告为 ISO/IEC 27001:2022 条款 9.3 所要求的管理评审会议提供支持。它以结构化方式汇总您的信息安全管理体系 (ISMS) 的绩效。
报告章节
- Annex A 控制措施:ISO/IEC 27001:2022 Annex A 控制措施的实施状态。按控制措施主题(组织、人员、物理、技术)分组,针对全部 93 项控制措施显示已实施、部分实施、未实施和不适用的数量。
- 审计:内部和外部审计发现的摘要。列出已完成的审计、按严重程度划分的未关闭审计发现、正在进行的纠正措施以及逾期的纠正措施。
- 不符合项:在审计或运营过程中识别出的重大和轻微不符合项的登记册。显示未关闭、处理中和已关闭的不符合项,并附有存续时长分析。
- 认证状态:当前的认证状态,包括认证机构、证书有效期、监督审计计划,以及(如适用)向 2022 版过渡的状态。
- 差距评估:ISO 27001 逐条款的差距评估结果,涵盖条款 4 至条款 10,并另附一份 Annex A 适用性评估摘要。
GDPR 董事会报告
GDPR 董事会报告让数据保护官和管理层能够清楚了解 Regulation (EU) 2016/679 下的数据保护合规情况。
报告章节
- 处理活动:根据第 30 条维护的处理活动记录 (ROPA) 的摘要。报告处理活动总数、按法律依据的细分(同意、合同、法律义务、重大利益、公共任务、合法利益)、所处理的数据类别,以及涉及特殊类别数据的处理活动。
- 数据主体请求 (DSR):已接收和已处理的数据主体权利请求的统计数据。涵盖请求类型(访问、更正、删除、限制、可携带、反对)、收到的请求总数、在 30 天截止期限内完成的请求、逾期请求以及平均响应时间。
- 泄露:个人数据泄露登记册的摘要。报告已记录的泄露总数、已通知监管机构的泄露(根据第 33 条须在 72 小时内通知)、已告知数据主体的泄露(根据第 34 条)、泄露严重程度分布以及根本原因分析。
- 数据保护影响评估 (DPIA):根据第 35 条开展的 DPIA 的状态。列出已完成的评估、进行中的评估、需要开展 DPIA 的高风险处理活动,以及已识别的剩余风险。
- 国际传输:向第三国或国际组织传输个人数据的概览。报告所使用的传输机制(充分性决定、标准合同条款 (SCC)、有约束力的公司规则 (BCR)、例外情形)、接收国,以及出于 Schrems II 方面的考虑而被标记为需要审查的传输。
AI Act 董事会报告
AI Act 董事会报告针对 EU AI Act(Regulation (EU) 2024/1689)的合规情况,让治理层能够清楚了解 AI 系统的部署和风险管理。
报告章节
- AI 系统清单:组织部署、开发或采购的 AI 系统的完整清单。显示系统总数、部署状态(生产、开发、已退役)、提供者与部署者角色细分,以及按业务职能划分的系统。
- 风险分类:按 AI Act 所定义风险等级划分的 AI 系统分布:不可接受风险(禁止)、高风险(Annex III)、有限风险(透明度义务)和最低风险。包括每项分类决定的理由摘要。
- AI 事件:涉及 AI 系统的事件,包括故障、安全事件、对基本权利的影响以及检测到的偏见。报告事件数量、严重程度、受影响的系统以及已采取的纠正措施。
- 符合性评估:高风险 AI 系统的符合性评估状态。涵盖自评估、第三方评估、技术文档完整性以及 CE 标志就绪度。
- 通用 AI (GPAI):所使用的任何通用 AI 模型的合规状态,包括透明度义务、版权合规、技术文档,以及针对超过算力阈值的模型开展的系统性风险评估。
下载报告
打开侧边栏,在“报告与设置”分区下单击报告。董事会报告页面会显示全部五个框架的报告卡片。
根据按颜色区分的卡片和框架名称,找到您需要的报告。查看卡片上的简要说明,确认它涵盖您需要的章节。
单击所需卡片上的下载按钮。平台会立即开始根据您当前的数据生成报告。生成期间,按钮上会显示加载指示图标。
生成完成后,.docx 文件会通过您的浏览器自动下载。文件名遵循以下格式:[Framework]-Board-Report-[YYYY-MM-DD].docx。您可以使用 Microsoft Word、Google Docs 或任何兼容的文字处理软件打开该文件。
审阅生成的报告,确认其准确无误。报告反映的是生成那一刻的数据。在分发给管理机构之前,请添加任何人工评述或董事会特定的背景信息。
报告根据实时平台数据按需生成。为确保报告尽可能准确,请在生成董事会报告之前确认所有模块的数据都是最新的。生成报告的次数不受限制。
如果某个模块没有数据(例如尚未记录任何事件),报告中相应的章节会注明没有可用记录。报告仍会成功生成;空白章节会被清楚标注,而不会被省略。
报告格式
所有生成的报告都采用统一的专业格式,适合向董事会汇报:
- 封面页,包含您的组织名称、报告标题、框架名称、生成日期和 Venvera 品牌标识
- 目录,各章节标题均带有超链接
- 执行摘要,包含关键指标和合规评分
- 详细章节,包含表格、图表说明和叙述性摘要
- 按颜色区分的状态指示,与框架的主题色一致
- 页脚,包含页码和保密声明
常见问题
我可以设置自动定时生成报告吗?
目前,报告只能按需生成。定时生成功能计划在未来版本中提供。
报告涵盖哪个时间段?
报告包含生成时平台中的所有当前数据。历史对比数据(例如事件趋势)通常是当前季度与上一季度的对比。
我可以自定义报告内容吗?
每个框架的报告结构都是固定的,以确保满足监管要求的完整性。您可以在下载 Word 文档后添加自定义内容。