
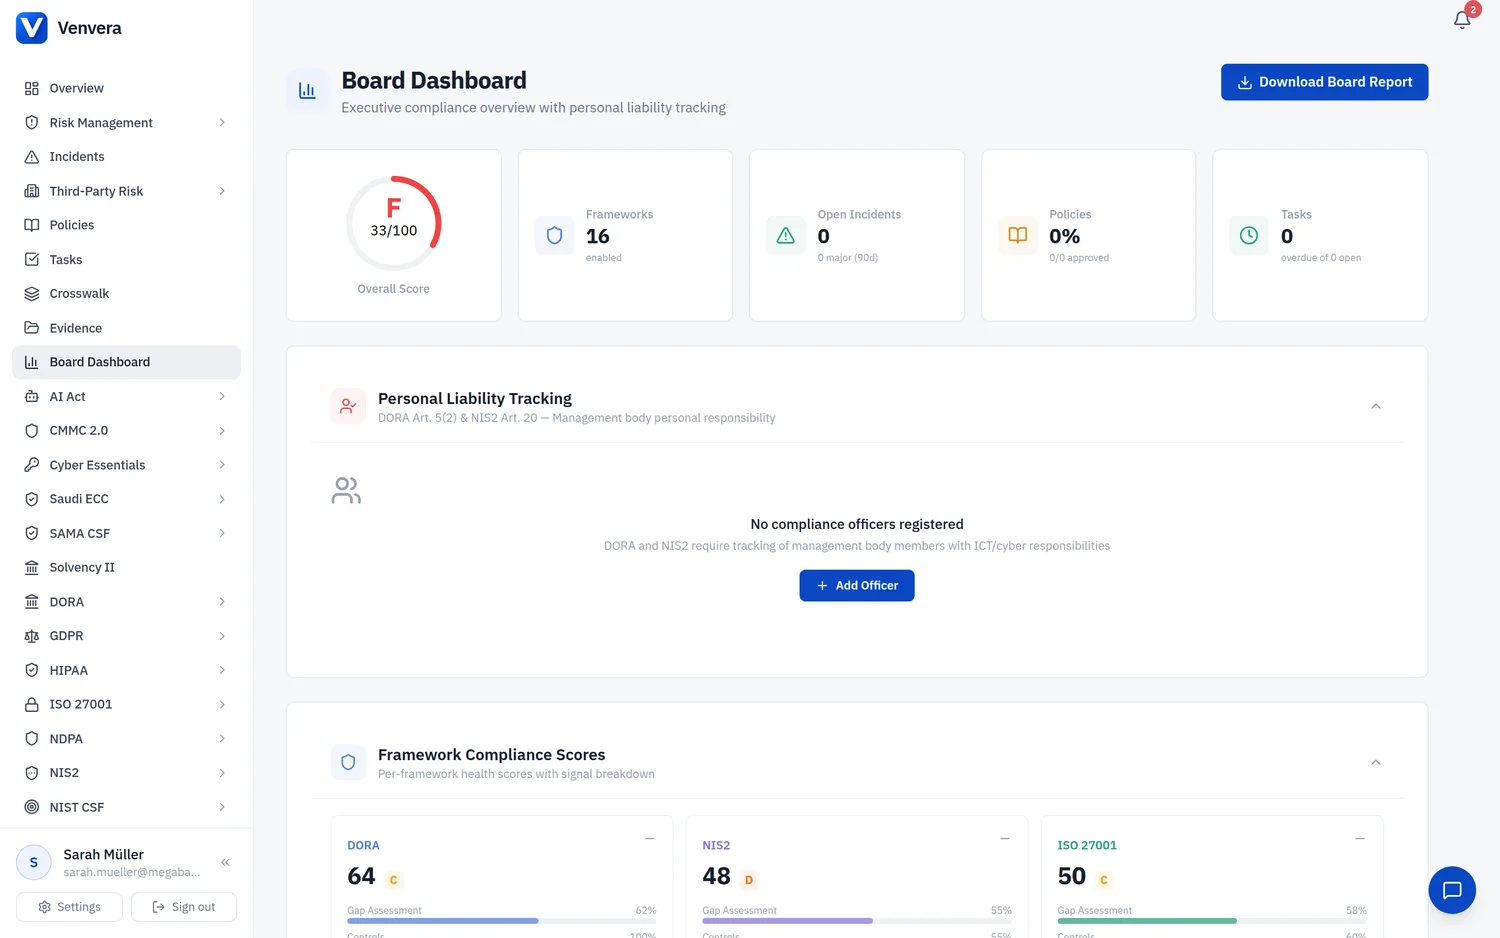
Отчитане от актуални данни: пакети за борда, отчети за готовността по рамки и за пропуските в DOCX и PDF, както и xBRL-CSV за Регистъра на информацията. (38 секунди)
Страницата Отчети за борда предоставя отчети за съответствието на ниво ръководство по вашите регулаторни рамки. Всеки отчет се генерира при поискване от текущите ви данни в платформата и се изтегля като професионално форматиран документ на Microsoft Word (.docx). Тези отчети са предназначени да бъдат представяни директно на вашия съвет на директорите, ръководен орган или надзорен орган без допълнително форматиране.
За достъп до страницата „Отчети за борда“ и за генериране на отчети на вашата роля трябва да е дадено разрешението
reports.generate. Свържете се с администратора на вашата организация, ако не виждате тази страница.
Налични отчети
Страницата „Отчети за борда“ изброява наличните отчети за ръководството в таблица. Всеки ред посочва отчета, неговата рамка и формата за изтегляне. Щракнете върху бутона Изтегли отчета на даден ред, за да генерирате и изтеглите този отчет.
| Отчет | Рамка | Формат |
|---|---|---|
| Единен отчет за борда | Всички активирани рамки | Word .docx |
| DORA отчет за борда | Digital Operational Resilience Act | Word .docx |
| NIS2 отчет за борда | Директива NIS2 | Word .docx |
| ISO 27001 отчет за борда | ISO/IEC 27001:2022 | Word .docx |
| GDPR отчет за борда | General Data Protection Regulation | Word .docx |
| AI Act отчет за борда | EU AI Act | Word .docx |
| SOC 2 отчет за борда | AICPA Trust Services Criteria | Word .docx |
| NIST CSF отчет за борда | NIST Cybersecurity Framework 2.0 | Word .docx |
| HIPAA отчет за борда | HIPAA Security / Privacy / Breach | Word .docx |
| NDPA отчет за борда | Nigeria Data Protection Act 2023 | Word .docx |
| Отчет за борда за управление на риска | Топлинна карта на ИКТ риска и контроли | Word .docx |
| CMMC отчет за борда | CMMC 2.0 | Word .docx |
| Saudi ECC отчет за борда | NCA Essential Cybersecurity Controls | Word .docx |
| Cyber Essentials отчет за борда | UK NCSC Cyber Essentials / CE+ | Word .docx |
| SAMA CSF отчет за борда | SAMA Cyber Security Framework | Word .docx |
| Експорт на данни за управление на риска | Регистър на рисковете и контроли | Excel .xlsx |
Списъкът с отчети е таблица, а не мрежа от цветно кодирани карти. Кои отчети се показват не зависи от активираните ви рамки (изброен е всеки отчет), но отчет за рамка, която не използвате, ще показва предимно празни секции.
Единен отчет за борда
Единният отчет за борда е един документ за множество рамки, предназначен за представяне пред борда. Наред със статуса на съответствието по рамки и основните рискове той включва секция Проследяване на личната отговорност, която посочва длъжностните лица от ръководния орган и техните неизпълнени задължения за съответствие по член 5(2) от DORA и член 20 от NIS2.
Експорти на данни (Excel и xBRL-CSV)
Два от резултатите на тази страница не са Word документи. Експорт на данни за управление на риска създава работна книга на Excel (.xlsx) с вашия регистър на рисковете, контролите, ИКТ активите, оценките на риска и кръстосаните съпоставяния. За регулаторното подаване по DORA Експорт на регистъра на информацията (с връзка в долната част на страницата) създава пакета xBRL-CSV за подаване до вашия компетентен орган.
DORA отчет за борда
DORA отчетът за борда предоставя изчерпателен преглед на състоянието на съответствието на вашата организация с Digital Operational Resilience Act (Регламент (ЕС) 2022/2554). Този отчет е структуриран така, че да изпълни задълженията за надзор на ръководния орган по член 5 от DORA.
Секции на отчета
- Оценка за съответствие: обща процентна оценка, която отразява готовността на вашата организация по DORA. Тази оценка се изчислява от степента на завършеност на оценката на пропуските, покритието с политики, зрелостта на реагирането при инциденти, състоянието на риска от трети страни и статуса на програмата за тестване на устойчивостта. Графика с разбивка показва оценките по глави на DORA.
- Обобщение на оценката на пропуските: подробно обобщение на резултатите от вашата оценка на пропуските по DORA, включително броя на оценените изисквания, съответстващите, частично съответстващите, несъответстващите и неприложимите елементи. Всяка глава на DORA (Управление на ИКТ риска, Управление на инциденти, Тестване на цифровата оперативна устойчивост, Риск от трети страни, Обмен на информация) се отчита отделно с процент на съответствие.
- Преглед на инцидентите: статистика за свързаните с ИКТ инциденти, докладвани през текущия отчетен период. Включва общия брой инциденти, разбивка по класификация (Значителен, Значим, Незначителен), средно време за откриване (MTTD), средно време за разрешаване (MTTR), инцидентите, докладвани на компетентните органи, и сравнение на тенденцията спрямо предходния период.
- Управление на риска от трети страни (TPRM): обобщение на картината на вашите доставчици на ИКТ услуги от трети страни. Отчита общия брой доставчици, разпределението по критичност (Критична, Важна, Стандартна), статуса на съответствие на договорите, индикаторите за риск от концентрация и всички доставчици, отбелязани за отстраняване на пропуски или за планиране на изход.
- Тестване на устойчивостта: статус на вашата програма за тестване на цифровата оперативна устойчивост. Обхваща броя на планираните, изпълнените и предстоящите тестове; видовете проведени тестове (оценки на уязвимостите, тестове за проникване, тестове по сценарии, TLPT); разпределението на констатациите по тежест; и напредъка по отстраняването на установените проблеми.
NIS2 отчет за борда
NIS2 отчетът за борда отговаря на задълженията за отчитане по Директивата NIS2 (Директива (ЕС) 2022/2555) и дава на ръководния орган видимост върху мерките за управление на риска за киберсигурността и обработването на инциденти.
Секции на отчета
- Мерки по член 21: статус на внедряването на всяка от мерките за управление на риска за киберсигурността, изисквани по член 21, включително политики за анализ на риска и сигурност на информационните системи, обработване на инциденти, непрекъснатост на дейността и управление на кризи, сигурност на веригата за доставки, сигурност при придобиването на мрежови и информационни системи, политики и процедури за оценка на ефективността на мерките, основни практики за киберхигиена и обучение, политики за криптография и криптиране, сигурност на човешките ресурси, политики за контрол на достъпа и управление на активите.
- Уведомления за инциденти: обобщение на значителните инциденти и уведомленията, подадени до CSIRT или компетентния орган. Обхваща ранните предупреждения (в рамките на 24 часа), уведомленията за инциденти (в рамките на 72 часа), междинните доклади и окончателните доклади. Включва брой и спазване на сроковете за уведомяване.
- Сигурност на веригата за доставки: оценка на мерките за сигурност на веригата за доставки и на отношенията с доставчиците. Отчита броя на оценените критични доставчици, уязвимостите, установени във веригата за доставки, и въведените мерки за смекчаване.
- Оценка на пропуските: резултати от оценката на пропуските специално за NIS2, показващи статуса на съответствие по всяка мярка от член 21, общия процент на готовност и приоритетните елементи за отстраняване.
ISO 27001 отчет за борда
ISO 27001 отчетът за борда подпомага заседанията за преглед от ръководството, както изисква клауза 9.3 от ISO/IEC 27001:2022. Той предоставя структурирано обобщение на резултатността на вашата система за управление на информационната сигурност (ISMS).
Секции на отчета
- Контроли от Приложение A: статус на внедряване на контролите от Приложение A на ISO/IEC 27001:2022. Организирани са по тема на контрола (Организационни, Свързани с хората, Физически, Технологични) и показват броя на внедрените, частично внедрените, невнедрените и неприложимите за всеки от 93-те контрола.
- Одити: обобщение на констатациите от вътрешни и външни одити. Изброява завършените одити, отворените констатации по тежест, коригиращите действия в ход и просрочените коригиращи действия.
- Несъответствия: регистър на големите и малките несъответствия, установени по време на одити или в хода на дейността. Показва отворените, текущите и затворените несъответствия с анализ на давността им.
- Статус на сертификацията: текущият статус на сертификацията, включително сертифициращия орган, датите на валидност на сертификата, графика на надзорните одити и статуса на прехода към редакцията от 2022 г., ако е приложимо.
- Оценка на пропуските: резултати от оценката на пропуските по ISO 27001 клауза по клауза, обхващащи клаузи от 4 до 10, с отделно обобщение на оценката на приложимостта на Приложение A.
GDPR отчет за борда
GDPR отчетът за борда дава на длъжностното лице по защита на данните и на ръководството видимост върху съответствието със защитата на данните по Регламент (ЕС) 2016/679.
Секции на отчета
- Дейности по обработване: обобщение на регистъра на дейностите по обработване (ROPA), поддържан по член 30. Отчита общия брой дейности по обработване, разбивка по правно основание (съгласие, договор, законово задължение, жизненоважни интереси, задача от обществен интерес, легитимни интереси), обработваните категории данни и дейностите по обработване, включващи специални категории данни.
- Искания на субекти на данни (DSR): статистика за получените и обработените искания за упражняване на правата на субектите на данни. Обхваща видовете искания (достъп, коригиране, изтриване, ограничаване, преносимост, възражение), общия брой получени, приключените в 30-дневния срок, просрочените искания и средното време за отговор.
- Нарушения: обобщение на регистъра на нарушенията на сигурността на личните данни. Отчита общия брой регистрирани нарушения, нарушенията, за които е уведомен надзорният орган (в рамките на 72 часа по член 33), нарушенията, съобщени на субектите на данни (по член 34), разпределението на нарушенията по тежест и анализа на първопричините.
- Оценки на въздействието върху защитата на данните (DPIA): статус на оценките DPIA, извършени по член 35. Изброява завършените оценки, оценките в ход, високорисковите дейности по обработване, които изискват DPIA, и установените остатъчни рискове.
- Международни трансфери: преглед на предаването на лични данни на трети държави или международни организации. Отчита използваните механизми за предаване (решения относно адекватното ниво на защита, SCC, BCR, дерогации), държавите получатели и всички трансфери, отбелязани за преглед с оглед на съображенията по Schrems II.
AI Act отчет за борда
AI Act отчетът за борда разглежда съответствието с EU AI Act (Регламент (ЕС) 2024/1689) и дава на управлението видимост върху внедряването на AI системи и управлението на риска.
Секции на отчета
- Инвентар на AI системите: пълен инвентар на AI системите, внедрени, разработени или закупени от организацията. Показва общия брой системи, статуса на внедряване (в експлоатация, в разработка, изведени от употреба), разбивка по роля на доставчик или внедрител и системите по бизнес функция.
- Класификация на риска: разпределение на AI системите по ниво на риск, както е определено в AI Act: Неприемлив риск (забранени), Висок риск (Annex III), Ограничен риск (задължения за прозрачност) и Минимален риск. Включва обобщени обосновки за всяко решение за класификация.
- Инциденти с AI: инциденти, свързани с AI системи, включително неизправности, събития, засягащи безопасността, въздействия върху основните права и открити случаи на предубеденост. Отчита броя на инцидентите, тежестта, засегнатите системи и предприетите коригиращи действия.
- Оценявания на съответствието: статус на оценяванията на съответствието за високорисковите AI системи. Обхваща самооценките, оценките от трети страни, пълнотата на техническата документация и готовността за CE маркировка.
- AI с общо предназначение (GPAI): статус на съответствието за всички използвани AI модели с общо предназначение, включително задълженията за прозрачност, спазването на авторското право, техническата документация и оценките на системния риск за моделите, които надвишават изчислителния праг.
Изтегляне на отчет
Отворете страничната лента и щракнете върху Отчети в секцията „Отчети и настройки“. Страницата „Отчети за борда“ показва всичките пет карти с отчети по рамки.
Намерете нужния ви отчет по неговата цветно кодирана карта и по името на рамката. Прегледайте краткото описание на картата, за да се уверите, че обхваща секциите, които ви трябват.
Щракнете върху бутона Изтегли отчета на желаната карта. Платформата веднага започва да генерира отчета от текущите ви данни. По време на генерирането върху бутона се показва индикатор за зареждане.
След като бъде генериран, файлът .docx се изтегля автоматично през вашия браузър. Името на файла следва модела: [Framework]-Board-Report-[YYYY-MM-DD].docx. Отворете го в Microsoft Word, Google Docs или друга съвместима програма за текстообработка.
Прегледайте генерирания отчет за точност. Отчетът отразява данните към момента на генерирането. Добавете ръчни коментари или контекст, специфичен за борда, преди да го разпространите до вашия ръководен орган.
Отчетите се генерират при поискване от актуалните данни в платформата. За най-точно отчитане се уверете, че всички модули са актуални, преди да генерирате отчет за борда. Няма ограничение колко пъти можете да генерирате отчет.
Ако даден модул няма данни (например не са регистрирани инциденти), съответната секция в отчета ще посочи, че няма налични записи. Отчетът пак ще се генерира успешно; празните секции са ясно обозначени, а не пропуснати.
Форматиране на отчета
Всички генерирани отчети следват последователен професионален формат, подходящ за представяне пред борда:
- Заглавна страница с името на вашата организация, заглавието на отчета, името на рамката, датата на генериране и марката Venvera
- Съдържание със заглавия на секциите като хипервръзки
- Резюме за ръководството с ключови показатели и оценка за съответствие
- Подробни секции с таблици, описания на графики и текстови обобщения
- Цветно кодирани индикатори за статус, съответстващи на цвета на рамката
- Долен колонтитул с номера на страниците и бележка за поверителност
Често задавани въпроси
Мога ли да насроча автоматично генериране на отчети?
В момента отчетите се генерират само при поискване. Генерирането по график е планирано за бъдеща версия.
Какъв период обхваща отчетът?
Отчетите включват всички текущи данни в платформата към момента на генерирането. Данните за историческо сравнение (напр. тенденции при инцидентите) обикновено обхващат текущото тримесечие спрямо предходното.
Мога ли да персонализирам съдържанието на отчета?
Структурата на отчета е фиксирана за всяка рамка, за да се гарантира регулаторна пълнота. Можете да добавите собствено съдържание, след като изтеглите Word документа.