
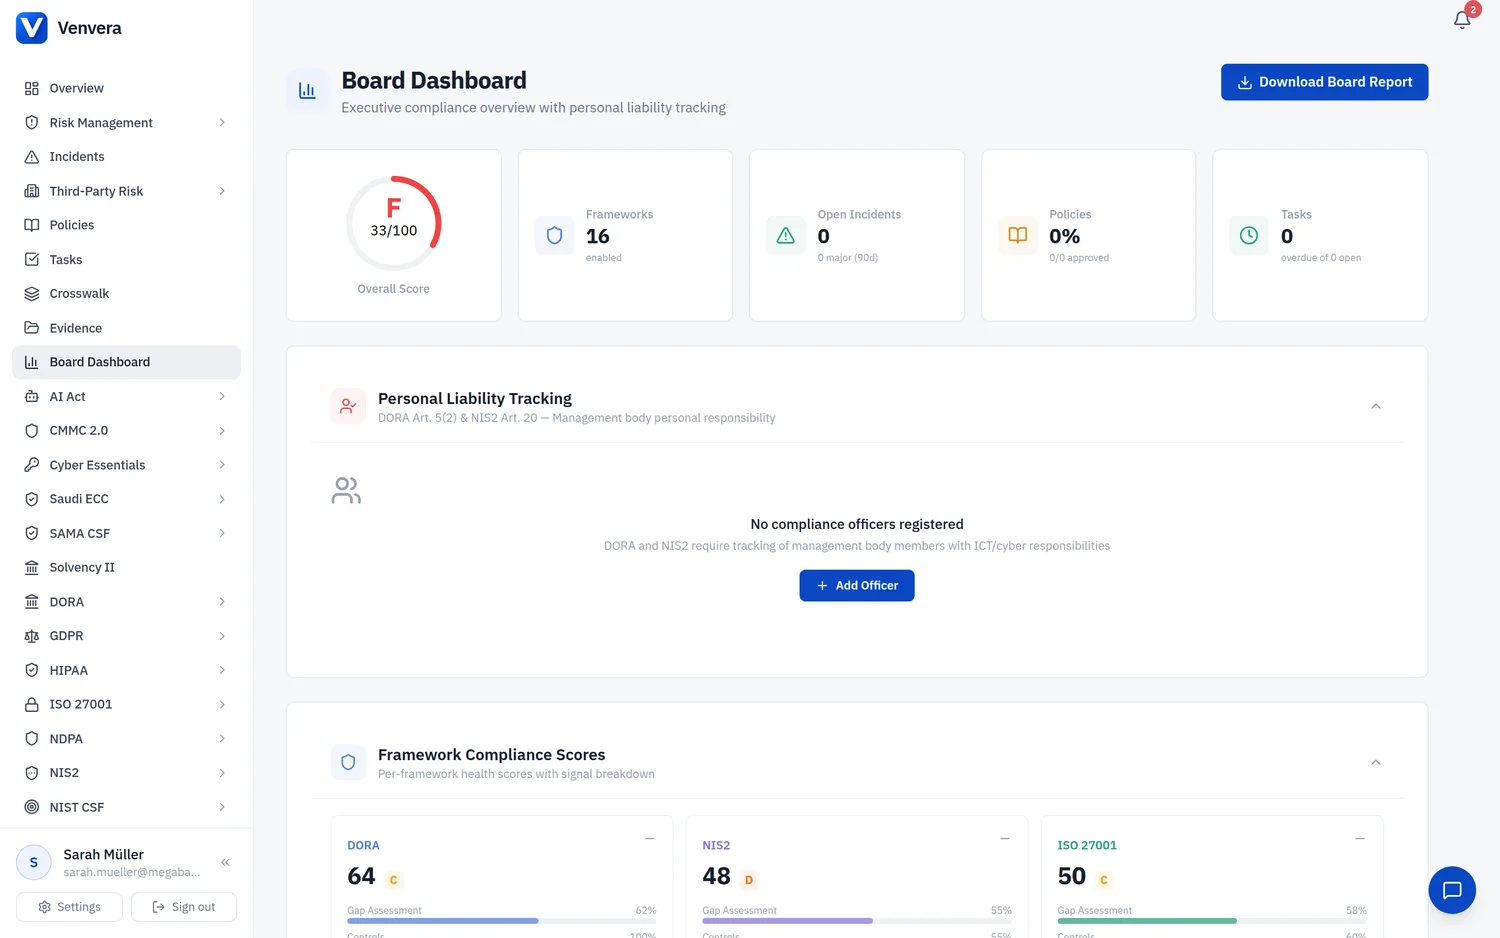
إعداد التقارير من البيانات الحية: ملفات مجلس الإدارة، وتقارير جاهزية الأطر والفجوات بصيغتي DOCX وPDF، إضافة إلى xBRL-CSV لسجل المعلومات. (38 ثانية)
تقدّم صفحة تقارير مجلس الإدارة تقارير امتثال على المستوى التنفيذي لجميع أطرك التنظيمية. يُنشأ كل تقرير عند الطلب من بياناتك الحالية في المنصة ويُنزَّل كمستند Microsoft Word (.docx) منسّق تنسيقًا احترافيًا. وهذه التقارير مصمَّمة لتُعرض مباشرةً على مجلس الإدارة أو هيئة الإدارة أو الجهة الإشرافية دون تنسيق إضافي.
يجب أن تكون صلاحية
reports.generate مسندة إلى دورك لتصل إلى صفحة تقارير مجلس الإدارة وتنشئ التقارير. تواصل مع مسؤول مؤسستك إذا لم تتمكن من رؤية هذه الصفحة.
التقارير المتاحة
تسرد صفحة تقارير مجلس الإدارة التقارير التنفيذية المتاحة في جدول. يذكر كل صف اسم التقرير وإطاره وصيغة التنزيل. انقر على زر تنزيل التقرير في أحد الصفوف لإنشاء ذلك التقرير وتنزيله.
| التقرير | الإطار | الصيغة |
|---|---|---|
| تقرير مجلس الإدارة الموحَّد | جميع الأطر المفعّلة | Word .docx |
| تقرير مجلس الإدارة لـ DORA | قانون المرونة التشغيلية الرقمية | Word .docx |
| تقرير مجلس الإدارة لـ NIS2 | توجيه NIS2 | Word .docx |
| تقرير مجلس الإدارة لـ ISO 27001 | ISO/IEC 27001:2022 | Word .docx |
| تقرير مجلس الإدارة لـ GDPR | اللائحة العامة لحماية البيانات | Word .docx |
| تقرير مجلس الإدارة لقانون الذكاء الاصطناعي | EU AI Act | Word .docx |
| تقرير مجلس الإدارة لـ SOC 2 | معايير خدمات الثقة من AICPA | Word .docx |
| تقرير مجلس الإدارة لـ NIST CSF | إطار الأمن السيبراني NIST 2.0 | Word .docx |
| تقرير مجلس الإدارة لـ HIPAA | HIPAA: الأمن / الخصوصية / الاختراق | Word .docx |
| تقرير مجلس الإدارة لـ NDPA | قانون حماية البيانات النيجيري 2023 | Word .docx |
| تقرير مجلس الإدارة لإدارة المخاطر | الخريطة الحرارية لمخاطر تقنية المعلومات والاتصالات والضوابط | Word .docx |
| تقرير مجلس الإدارة لـ CMMC | CMMC 2.0 | Word .docx |
| تقرير مجلس الإدارة للضوابط الأساسية للأمن السيبراني السعودية (ECC) | الضوابط الأساسية للأمن السيبراني الصادرة عن NCA | Word .docx |
| تقرير مجلس الإدارة لـ Cyber Essentials | Cyber Essentials / CE+ من NCSC البريطاني | Word .docx |
| تقرير مجلس الإدارة لإطار SAMA للأمن السيبراني | إطار الأمن السيبراني لـ SAMA | Word .docx |
| تصدير بيانات إدارة المخاطر | سجل المخاطر والضوابط | Excel .xlsx |
قائمة التقارير جدول، لا شبكة من البطاقات الملوّنة. ولا تتوقف التقارير الظاهرة على أطرك المفعّلة، فكل تقرير مدرج، لكن تقرير إطار لا تستخدمه سيعرض أقسامًا فارغة في معظمها.
تقرير مجلس الإدارة الموحَّد
تقرير مجلس الإدارة الموحَّد مستند واحد متعدد الأطر يُعرض على مجلس الإدارة. وإلى جانب حالة الامتثال لكل إطار وأبرز المخاطر، يتضمن قسم تتبُّع المسؤولية الشخصية الذي يسمّي مسؤولي هيئة الإدارة والتزامات الامتثال المعلّقة عليهم بموجب المادة 5(2) من DORA والمادة 20 من NIS2.
تصدير البيانات (Excel وxBRL-CSV)
مُخرَجان في هذه الصفحة ليسا مستندي Word. تصدير بيانات إدارة المخاطر ينتج مصنف Excel (.xlsx) يضم سجل المخاطر والضوابط وأصول تقنية المعلومات والاتصالات ودرجات المخاطر وربوطات المراجع المتقاطعة. ولأغراض الإيداع التنظيمي وفق DORA، ينتج تصدير سجل المعلومات (ورابطه في أسفل الصفحة) حزمة xBRL-CSV لتقديمها إلى السلطة المختصة.
تقرير مجلس الإدارة لـ DORA
يقدّم تقرير مجلس الإدارة لـ DORA نظرة شاملة على وضع امتثال مؤسستك بموجب قانون المرونة التشغيلية الرقمية (اللائحة (EU) 2022/2554). وهذا التقرير مبني بما يستوفي التزامات هيئة الإدارة الإشرافية بموجب المادة 5 من DORA.
أقسام التقرير
- درجة الامتثال: درجة مئوية إجمالية تعكس جاهزية مؤسستك لـ DORA. تُحتسب هذه الدرجة من مدى اكتمال تقييم الفجوات، وتغطية السياسات، ونضج الاستجابة للحوادث، ووضع مخاطر الأطراف الثالثة، وحالة برنامج اختبار المرونة. ويعرض مخطط تفصيلي الدرجات لكل فصل من فصول DORA.
- ملخص تقييم الفجوات: ملخص مفصّل لنتائج تقييم الفجوات وفق DORA، يشمل عدد المتطلبات المقيَّمة، والبنود الممتثلة، والبنود الممتثلة جزئيًا، والبنود غير الممتثلة، والبنود غير المنطبقة. ويُعرض كل فصل من فصول DORA (إدارة مخاطر تقنية المعلومات والاتصالات، وإدارة الحوادث، واختبار المرونة التشغيلية الرقمية، ومخاطر الأطراف الثالثة، وتبادل المعلومات) على حدة مع نسبة امتثال مئوية.
- نظرة عامة على الحوادث: إحصاءات عن الحوادث المتصلة بتقنية المعلومات والاتصالات المبلَّغ عنها خلال فترة إعداد التقرير الحالية. تشمل إجمالي عدد الحوادث، وتوزيعها حسب التصنيف (كبيرة، مهمة، طفيفة)، ومتوسط زمن الاكتشاف (MTTD)، ومتوسط زمن الحل (MTTR)، والحوادث المبلَّغ عنها إلى السلطات المختصة، ومقارنة الاتجاه بالفترة السابقة.
- إدارة مخاطر الأطراف الثالثة (TPRM): ملخص لمشهد مزوّدي خدمات تقنية المعلومات والاتصالات من الأطراف الثالثة لديك. يعرض إجمالي عدد المزوّدين، وتوزيعهم حسب الأهمية (حرج، مهم، قياسي)، وحالة امتثال العقود، ومؤشرات خطر التركّز، وأي مزوّدين مؤشَّر عليهم للمعالجة أو لتخطيط الخروج.
- اختبار المرونة: حالة برنامج اختبار المرونة التشغيلية الرقمية لديك. يغطي عدد الاختبارات المخططة والمنفَّذة والمعلّقة؛ وأنواع الاختبارات المُجراة (تقييمات الثغرات، واختبارات الاختراق، والاختبارات القائمة على السيناريوهات، وTLPT)؛ وتوزيع الملاحظات حسب الخطورة؛ والتقدم في معالجة المشكلات المكتشفة.
تقرير مجلس الإدارة لـ NIS2
يتناول تقرير مجلس الإدارة لـ NIS2 التزامات الإبلاغ بموجب توجيه NIS2 (التوجيه (EU) 2022/2555) ويمنح هيئة الإدارة رؤية واضحة لتدابير إدارة مخاطر الأمن السيبراني ومعالجة الحوادث.
أقسام التقرير
- تدابير المادة 21: حالة تنفيذ كل تدبير من تدابير إدارة مخاطر الأمن السيبراني المطلوبة بموجب المادة 21، ومنها سياسات تحليل المخاطر وأمن نظم المعلومات، ومعالجة الحوادث، واستمرارية الأعمال وإدارة الأزمات، وأمن سلسلة التوريد، والأمن في اقتناء الشبكات ونظم المعلومات، وسياسات وإجراءات تقييم فعالية التدابير، وممارسات النظافة السيبرانية الأساسية والتدريب، وسياسات التعمية والتشفير، وأمن الموارد البشرية، وسياسات التحكم في الوصول، وإدارة الأصول.
- إشعارات الحوادث: ملخص للحوادث الجسيمة والإشعارات المقدَّمة إلى CSIRT أو السلطة المختصة. يغطي الإنذارات المبكرة (خلال 24 ساعة)، وإشعارات الحوادث (خلال 72 ساعة)، والتقارير المرحلية، والتقارير النهائية. ويتضمن الأعداد ومدى الالتزام بالمهل الزمنية للإشعار.
- أمن سلسلة التوريد: تقييم لتدابير أمن سلسلة التوريد والعلاقات مع المورّدين. يعرض عدد المورّدين الحرجين الذين جرى تقييمهم، والثغرات المكتشفة في سلسلة التوريد، وتدابير التخفيف المعمول بها.
- تقييم الفجوات: نتائج تقييم الفجوات الخاص بـ NIS2، وتبيّن حالة الامتثال لكل تدبير من تدابير المادة 21، ونسبة الجاهزية الإجمالية، وبنود المعالجة ذات الأولوية.
تقرير مجلس الإدارة لـ ISO 27001
يدعم تقرير مجلس الإدارة لـ ISO 27001 اجتماعات مراجعة الإدارة التي يتطلبها البند 9.3 من ISO/IEC 27001:2022. ويقدّم ملخصًا منظّمًا لأداء نظام إدارة أمن المعلومات (ISMS) لديك.
أقسام التقرير
- ضوابط الملحق A: حالة تنفيذ ضوابط الملحق A من ISO/IEC 27001:2022. مرتّبة حسب محور الضوابط (التنظيمية، والمتعلقة بالأشخاص، والمادية، والتقنية)، وتبيّن أعداد الضوابط المنفّذة والمنفّذة جزئيًا وغير المنفّذة وغير المنطبقة من بين الضوابط الـ 93.
- عمليات التدقيق: ملخص لملاحظات التدقيق الداخلي والخارجي. يسرد عمليات التدقيق المكتملة، والملاحظات المفتوحة حسب الخطورة، والإجراءات التصحيحية الجارية، والإجراءات التصحيحية المتأخرة.
- حالات عدم المطابقة: سجل لحالات عدم المطابقة الجوهرية والطفيفة المكتشفة أثناء عمليات التدقيق أو التشغيل. يعرض الحالات المفتوحة والجارية والمغلقة مع تحليل لأعمارها.
- حالة الشهادة: حالة الشهادة الحالية، وتشمل جهة منح الشهادات، وتواريخ صلاحية الشهادة، وجدول تدقيقات المراقبة، وحالة الانتقال إلى إصدار 2022 إن انطبق ذلك.
- تقييم الفجوات: نتائج تقييم الفجوات وفق ISO 27001 بندًا بندًا، وتغطي البنود من 4 إلى 10، مع ملخص مستقل لتقييم انطباق الملحق A.
تقرير مجلس الإدارة لـ GDPR
يمنح تقرير مجلس الإدارة لـ GDPR مسؤول حماية البيانات والإدارة رؤية واضحة للامتثال لحماية البيانات بموجب اللائحة (EU) 2016/679.
أقسام التقرير
- أنشطة المعالجة: ملخص لسجل أنشطة المعالجة (ROPA) المحتفَظ به بموجب المادة 30. يعرض إجمالي أنشطة المعالجة، وتوزيعها حسب الأساس القانوني (الموافقة، والعقد، والالتزام القانوني، والمصالح الحيوية، والمهمة العامة، والمصالح المشروعة)، وفئات البيانات المعالَجة، وأنشطة المعالجة التي تتضمن بيانات من الفئات الخاصة.
- طلبات أصحاب البيانات (DSRs): إحصاءات عن طلبات حقوق أصحاب البيانات المستلَمة والمعالَجة. تغطي أنواع الطلبات (الوصول، والتصحيح، والمحو، والتقييد، وقابلية النقل، والاعتراض)، وإجمالي المستلَم، والمكتمل ضمن مهلة 30 يومًا، والطلبات المتأخرة، ومتوسط زمن الاستجابة.
- الاختراقات: ملخص لسجل اختراقات البيانات الشخصية. يعرض إجمالي الاختراقات المسجَّلة، والاختراقات التي أُشعرت بها الجهة الإشرافية (خلال 72 ساعة بموجب المادة 33)، والاختراقات التي أُبلغ بها أصحاب البيانات (بموجب المادة 34)، وتوزيع الاختراقات حسب الخطورة، وتحليل السبب الجذري.
- تقييمات أثر حماية البيانات (DPIAs): حالة تقييمات DPIA المُجراة بموجب المادة 35. يسرد التقييمات المكتملة، والتقييمات الجارية، وأنشطة المعالجة العالية المخاطر التي تتطلب DPIA، والمخاطر المتبقية المحدَّدة.
- عمليات النقل الدولية: نظرة عامة على عمليات نقل البيانات الشخصية إلى بلدان ثالثة أو منظمات دولية. يعرض آليات النقل المستخدمة (قرارات الكفاية، وSCCs، وBCRs، والاستثناءات)، والبلدان المتلقّية، وأي عمليات نقل مؤشَّر عليها للمراجعة في ضوء اعتبارات Schrems II.
تقرير مجلس الإدارة لقانون الذكاء الاصطناعي
يتناول تقرير مجلس الإدارة لقانون الذكاء الاصطناعي الامتثال لـ EU AI Act (اللائحة (EU) 2024/1689) ويوفّر رؤية حوكمية لنشر أنظمة الذكاء الاصطناعي وإدارة مخاطرها.
أقسام التقرير
- جرد أنظمة الذكاء الاصطناعي: جرد كامل لأنظمة الذكاء الاصطناعي التي تنشرها المؤسسة أو تطوّرها أو تقتنيها. يعرض إجمالي عدد الأنظمة، وحالة النشر (الإنتاج، التطوير، مُتقاعد)، وتوزيع الأدوار بين المزوّد والمُنشِر، والأنظمة حسب وظيفة الأعمال.
- تصنيف المخاطر: توزيع أنظمة الذكاء الاصطناعي حسب مستوى المخاطر كما يعرّفه AI Act: مخاطر غير مقبولة (محظورة)، ومخاطر عالية (الملحق III)، ومخاطر محدودة (التزامات الشفافية)، ومخاطر ضئيلة. ويتضمن ملخصات لمبررات كل قرار تصنيف.
- حوادث الذكاء الاصطناعي: الحوادث المتعلقة بأنظمة الذكاء الاصطناعي، ومنها الأعطال، وأحداث السلامة، والآثار على الحقوق الأساسية، وحالات اكتشاف التحيّز. يعرض عدد الحوادث، وخطورتها، والأنظمة المتأثرة، والإجراءات التصحيحية المتخذة.
- تقييمات المطابقة: حالة تقييمات المطابقة لأنظمة الذكاء الاصطناعي العالية المخاطر. تغطي التقييمات الذاتية، وتقييمات الأطراف الثالثة، واكتمال الوثائق التقنية، والجاهزية لعلامة CE.
- الذكاء الاصطناعي للأغراض العامة (GPAI): حالة الامتثال لأي نماذج ذكاء اصطناعي للأغراض العامة مستخدَمة، وتشمل التزامات الشفافية، والامتثال لحقوق المؤلف، والوثائق التقنية، وتقييمات المخاطر النظامية للنماذج التي تتجاوز العتبة الحسابية.
تنزيل تقرير
افتح الشريط الجانبي وانقر على التقارير ضمن قسم التقارير والإعدادات. تعرض صفحة تقارير مجلس الإدارة بطاقات تقارير الأطر الخمسة جميعها.
حدّد التقرير الذي تحتاج إليه من بطاقته الملوّنة واسم إطاره. وراجع الوصف الموجز على البطاقة للتأكد من أنه يغطي الأقسام التي تريدها.
انقر على زر تنزيل التقرير في البطاقة المطلوبة. تبدأ المنصة فورًا إنشاء التقرير من بياناتك الحالية. ويظهر مؤشر تحميل دوّار على الزر أثناء الإنشاء.
بعد الإنشاء يُنزَّل ملف .docx تلقائيًا عبر متصفحك. ويتبع اسم الملف النمط: [Framework]-Board-Report-[YYYY-MM-DD].docx. افتحه في Microsoft Word أو Google Docs أو أي معالج نصوص متوافق.
راجع التقرير المُنشأ للتأكد من دقته. يعكس التقرير البيانات كما كانت لحظة الإنشاء. أضف أي تعليقات يدوية أو سياق خاص بمجلس الإدارة قبل توزيعه على هيئة الإدارة.
تُنشأ التقارير عند الطلب من بيانات المنصة الحية. وللحصول على أدق التقارير، تأكد من أن جميع الوحدات محدَّثة قبل إنشاء تقرير مجلس الإدارة. ولا يوجد حد لعدد مرات إنشاء التقرير.
إذا لم تكن في وحدة ما بيانات (كأن لا تكون أي حوادث قد سُجّلت)، فسيبيّن القسم المقابل في التقرير أنه لا توجد سجلات متاحة. ومع ذلك يُنشأ التقرير بنجاح؛ فالأقسام الفارغة تُوسَم بوضوح ولا تُحذف.
تنسيق التقرير
تتبع جميع التقارير المُنشأة تنسيقًا احترافيًا موحّدًا يناسب العرض على مجلس الإدارة:
- صفحة غلاف تحمل اسم مؤسستك، وعنوان التقرير، واسم الإطار، وتاريخ الإنشاء، وهوية Venvera
- جدول محتويات بعناوين أقسام مرتبطة بروابط تشعبية
- ملخص تنفيذي يضم المقاييس الرئيسية ودرجة الامتثال
- أقسام مفصّلة تضم جداول، ووصفًا للرسوم البيانية، وملخصات سردية
- مؤشرات حالة ملوّنة تطابق اللون المميّز للإطار
- تذييل يضم أرقام الصفحات وإشعار السرية
الأسئلة الشائعة
هل يمكنني جدولة إنشاء التقارير تلقائيًا؟
حاليًا تُنشأ التقارير عند الطلب فقط. والإنشاء المجدول مخطط له في إصدار قادم.
ما الفترة التي يغطيها التقرير؟
تتضمن التقارير جميع البيانات الحالية في المنصة وقت الإنشاء. أما بيانات المقارنة التاريخية (مثل اتجاهات الحوادث) فتغطي عادةً الربع الحالي مقارنةً بالربع السابق.
هل يمكنني تخصيص محتوى التقرير؟
بنية التقرير ثابتة لكل إطار ضمانًا للاكتمال التنظيمي. ويمكنك إضافة محتوى مخصص بعد تنزيل مستند Word.