
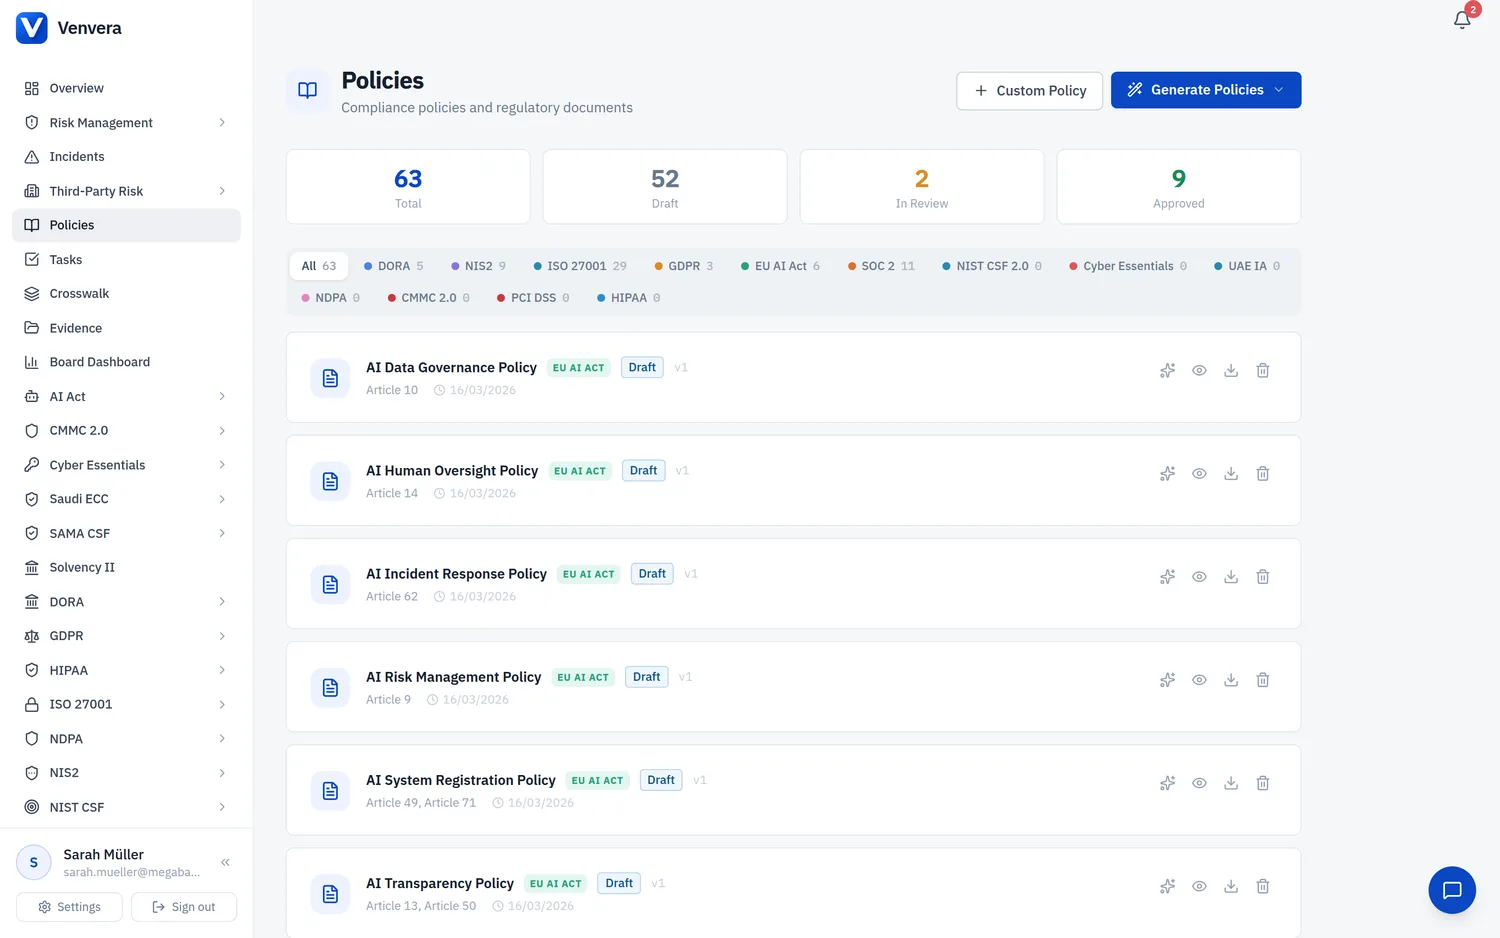
El requisito 12 de PCI-DSS exige que las organizaciones mantengan un conjunto completo de políticas y procedimientos de seguridad de la información que respalden la seguridad del entorno de datos del titular de la tarjeta. Las políticas deben revisarse cada año, distribuirse a todo el personal pertinente y contar con la confirmación de lectura del personal.
Políticas exigidas
PCI-DSS exige o recomienda encarecidamente las siguientes políticas:
Política de seguridad de la información
La política general que establece el compromiso de la organización con la seguridad de la información (requisito 12.1). Esta política debe:
- Abordar todos los requisitos de PCI-DSS
- Revisarse al menos una vez al año y actualizarse cuando cambie el entorno
- Definir las responsabilidades de seguridad de la información de todo el personal
- Incluir un proceso anual de evaluación de riesgos
Política de uso aceptable
Define el uso aceptable de las tecnologías críticas, entre ellas (requisito 12.2):
- Tecnologías de acceso remoto
- Tecnologías inalámbricas
- Soportes electrónicos extraíbles
- Ordenadores portátiles y dispositivos móviles
- Uso del correo electrónico y de internet
- Aprobación explícita de las partes autorizadas para el uso de las tecnologías
- Requisitos de autenticación para el uso de las tecnologías
Política de acceso remoto
Regula todo el acceso remoto al CDE y a las redes que pueden afectar al CDE:
- Autenticación multifactor obligatoria para todo acceso remoto (requisito 8.4.2)
- Cifrado de todas las sesiones de acceso remoto
- Desconexión automática de las sesiones de acceso remoto tras un periodo de inactividad
- Activación solo cuando sea necesario, con desactivación inmediata después del uso en el caso del acceso de proveedores
Política de gestión de proveedores
Requisitos de gestión de proveedores de servicios (requisito 12.8):
- Mantener una lista de todos los proveedores de servicios con los que se comparten datos de cuentas o que podrían afectar a la seguridad de los CHD
- Acuerdos por escrito con los proveedores de servicios en los que reconozcan sus responsabilidades en materia de PCI-DSS
- Proceso de diligencia debida antes de contratar a proveedores de servicios
- Supervisar cada año el estado de cumplimiento de PCI-DSS de los proveedores de servicios
- Registrar qué requisitos de PCI-DSS gestiona cada proveedor y cuáles gestiona la organización
Política de respuesta a incidentes
El plan de respuesta a incidentes que exige el requisito 12.10 (consulte el artículo Respuesta a incidentes para ver todos los detalles):
- Funciones, responsabilidades y procedimientos de comunicación y notificación
- Procedimientos específicos de respuesta a incidentes
- Procedimientos de recuperación y continuidad de negocio
- Referencia a los requisitos de notificación de las marcas de tarjetas
- Prueba anual del plan de respuesta a incidentes
Política de conservación de datos
El requisito 3.1 exige una política de conservación y eliminación de datos que:
- Defina la finalidad y el periodo de conservación de todo almacenamiento de datos del titular de la tarjeta
- Identifique todas las ubicaciones donde se almacenan datos del titular de la tarjeta
- Exija el borrado o la destrucción seguros de los datos que superen el periodo de conservación definido
- Incluya un proceso trimestral para identificar y borrar de forma segura los CHD almacenados que superen el periodo de conservación definido
- Especifique que los SAD no deben almacenarse nunca después de la autorización
Requisito de revisión anual
El requisito 12.1.2 de PCI-DSS exige que la política de seguridad de la información (y, por extensión, las políticas que la respaldan) se revise al menos una vez cada 12 meses y se actualice cuando sea necesario para reflejar los cambios en:
- Los objetivos de negocio o el entorno de riesgo
- El entorno de datos del titular de la tarjeta (nuevos sistemas, conexiones o flujos de datos)
- Los estándares de seguridad del sector o los requisitos de cumplimiento
- La estructura organizativa, las funciones o las responsabilidades
Confirmación de lectura del personal
El requisito 12.6 de PCI-DSS exige un programa formal de concienciación en seguridad. Como parte de él:
- Todo el personal debe recibir formación de concienciación en seguridad al incorporarse y al menos una vez al año
- El personal debe confirmar al menos una vez al año que ha leído y comprendido la política y los procedimientos de seguridad de la información
- La formación debe incluir la concienciación sobre las amenazas a la seguridad de los datos del titular de la tarjeta (phishing, ingeniería social)
- Haga seguimiento de los registros de confirmación en Venvera: el módulo Documentación registra quién ha revisado y confirmado cada política
Ciclo de vida de las políticas en Venvera
Gestione todo el ciclo de vida de las políticas:
- Borrador: se crea o se actualiza el documento de la política
- En revisión: se envía a revisión al equipo de seguridad y a las partes interesadas
- Aprobado: la política se aprueba formalmente y entra en vigor
- Distribuido: la política se comparte con todo el personal pertinente
- Confirmado: la confirmación de lectura del personal se sigue y queda registrada
- Reemplazado: la versión anterior se archiva cuando se aprueba una nueva
- Retirado: la política ya no es aplicable y se archiva