
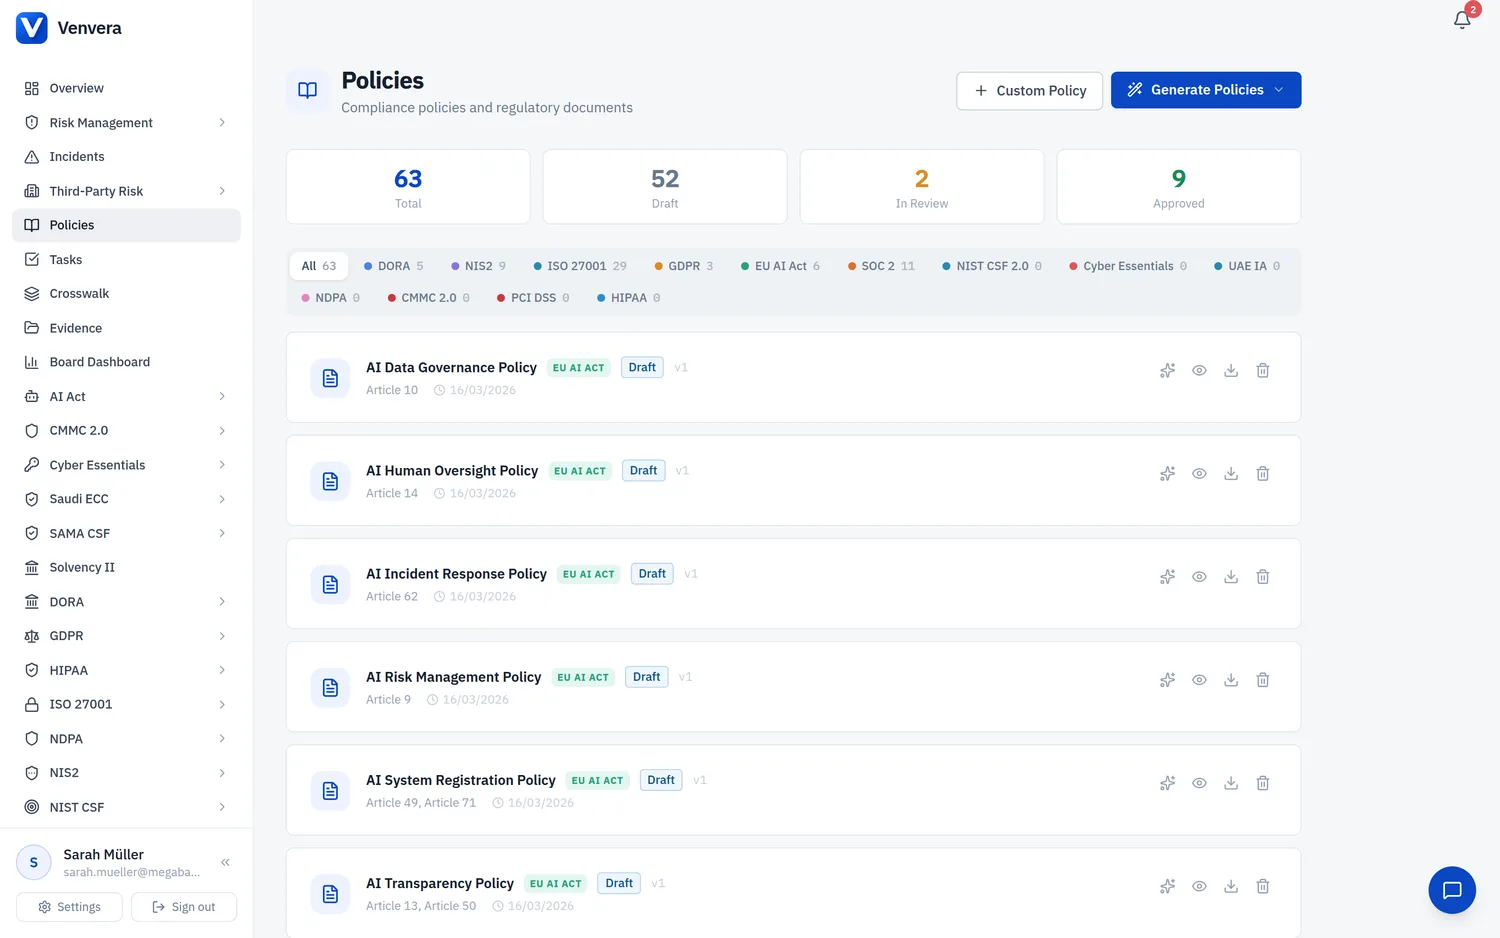
يفرض المتطلب 12 من PCI-DSS على المؤسسات الاحتفاظ بمجموعة شاملة من سياسات أمن المعلومات وإجراءاته لدعم أمن بيئة بيانات حاملي البطاقات. ويجب مراجعة السياسات سنويًا، وتوزيعها على جميع العاملين المعنيين، وإقرار الموظفين بها.
السياسات المطلوبة
السياسات الآتية مطلوبة أو موصى بها بشدة بموجب PCI-DSS:
سياسة أمن المعلومات
السياسة الجامعة التي ترسّخ التزام المؤسسة بأمن المعلومات (المتطلب 12.1). ويجب في هذه السياسة أن:
- تتناول جميع متطلبات PCI-DSS
- تُراجَع مرة واحدة سنويًا على الأقل وتُحدَّث عند تغيّر البيئة
- تحدّد مسؤوليات أمن المعلومات لجميع العاملين
- تتضمن عملية سنوية لتقييم المخاطر
سياسة الاستخدام المقبول
تحدّد الاستخدام المقبول للتقنيات الحرجة، ومنها (المتطلب 12.2):
- تقنيات الوصول عن بُعد
- التقنيات اللاسلكية
- الوسائط الإلكترونية القابلة للإزالة
- الحواسيب المحمولة والأجهزة الجوّالة
- استخدام البريد الإلكتروني والإنترنت
- موافقة صريحة من الجهات المخوَّلة على استخدام التقنيات
- متطلبات المصادقة لاستخدام التقنيات
سياسة الوصول عن بُعد
تحكم كل وصول عن بُعد إلى بيئة CDE وإلى الشبكات التي قد تؤثر فيها:
- المصادقة متعددة العوامل إلزامية لكل وصول عن بُعد (المتطلب 8.4.2)
- تشفير جميع جلسات الوصول عن بُعد
- قطع جلسات الوصول عن بُعد تلقائيًا بعد فترة من عدم النشاط
- في وصول المورّدين: التفعيل عند الحاجة فقط، مع التعطيل فور انتهاء الاستخدام
سياسة إدارة المورّدين
متطلبات إدارة مزوّدي الخدمات (المتطلب 12.8):
- احتفظ بقائمة بجميع مزوّدي الخدمات الذين تُشارَك معهم بيانات الحساب أو الذين قد يؤثرون في أمن بيانات CHD
- اتفاقيات مكتوبة مع مزوّدي الخدمات يقرّون فيها بمسؤولياتهم تجاه PCI-DSS
- عملية للعناية الواجبة قبل التعاقد مع مزوّدي الخدمات
- راقب حالة امتثال مزوّدي الخدمات لـ PCI-DSS سنويًا
- تتبَّع أي متطلبات PCI-DSS يديرها كل مزوّد وأيها تديرها المؤسسة
سياسة الاستجابة للحوادث
خطة الاستجابة للحوادث التي يشترطها المتطلب 12.10 (راجع مقالة الاستجابة للحوادث للتفاصيل الكاملة):
- الأدوار والمسؤوليات وإجراءات التواصل والإشعار
- إجراءات محددة للاستجابة للحوادث
- إجراءات تعافي الأعمال واستمراريتها
- الإشارة إلى متطلبات إشعار علامات البطاقات
- اختبار سنوي لخطة الاستجابة للحوادث
سياسة الاحتفاظ بالبيانات
يفرض المتطلب 3.1 وجود سياسة للاحتفاظ بالبيانات والتخلص منها:
- تحدّد الغرض من كل تخزين لبيانات حاملي البطاقات ومدة الاحتفاظ بها
- تحصر جميع مواقع تخزين بيانات حاملي البطاقات
- توجب الحذف أو الإتلاف الآمن للبيانات التي تجاوزت مدة الاحتفاظ المحددة
- تتضمن عملية ربع سنوية لتحديد بيانات CHD المخزَّنة التي تجاوزت مدة الاحتفاظ المحددة وحذفها حذفًا آمنًا
- تنص على أن بيانات SAD يجب ألا تُخزَّن أبدًا بعد التفويض
شرط المراجعة السنوية
يفرض المتطلب 12.1.2 من PCI-DSS مراجعة سياسة أمن المعلومات (ومعها السياسات الداعمة تبعًا لذلك) مرة واحدة على الأقل كل 12 شهرًا، وتحديثها عند الحاجة لتعكس التغيرات في:
- أهداف العمل أو بيئة المخاطر
- بيئة بيانات حاملي البطاقات (أنظمة أو اتصالات أو تدفقات بيانات جديدة)
- معايير الأمن في الصناعة أو متطلبات الامتثال
- الهيكل التنظيمي أو الأدوار أو المسؤوليات
إقرار الموظفين
يشترط المتطلب 12.6 من PCI-DSS برنامجًا رسميًا للتوعية الأمنية. وضمن ذلك:
- يجب أن يتلقى جميع العاملين تدريبًا على التوعية الأمنية عند التعيين ومرة واحدة سنويًا على الأقل
- يجب أن يقرّ العاملون مرة واحدة سنويًا على الأقل بأنهم قرأوا سياسة أمن المعلومات وإجراءاته وفهموها
- يجب أن يتضمن التدريب التوعية بالتهديدات التي تمسّ أمن بيانات حاملي البطاقات (التصيّد الاحتيالي، والهندسة الاجتماعية)
- تتبَّع سجلات الإقرار في Venvera: تسجّل وحدة تقارير الامتثال من راجع كل سياسة وأقرّ بها
دورة حياة السياسة في Venvera
أدر دورة حياة السياسة كاملة:
- مسودة: أنشئ مستند السياسة أو حدّثه
- قيد المراجعة: أحِل السياسة إلى فريق الأمن والأطراف المعنية لمراجعتها
- معتمد: السياسة معتمدة رسميًا وسارية
- موزَّع: السياسة مُشارَكة مع جميع العاملين المعنيين
- مُقَرّ به: إقرار الموظفين يُتتبَّع ويُسجَّل
- مُستبدَل: يُؤرشَف الإصدار السابق عند اعتماد إصدار جديد
- مُتقاعَد: السياسة لم تعد منطبقة وتُؤرشَف