
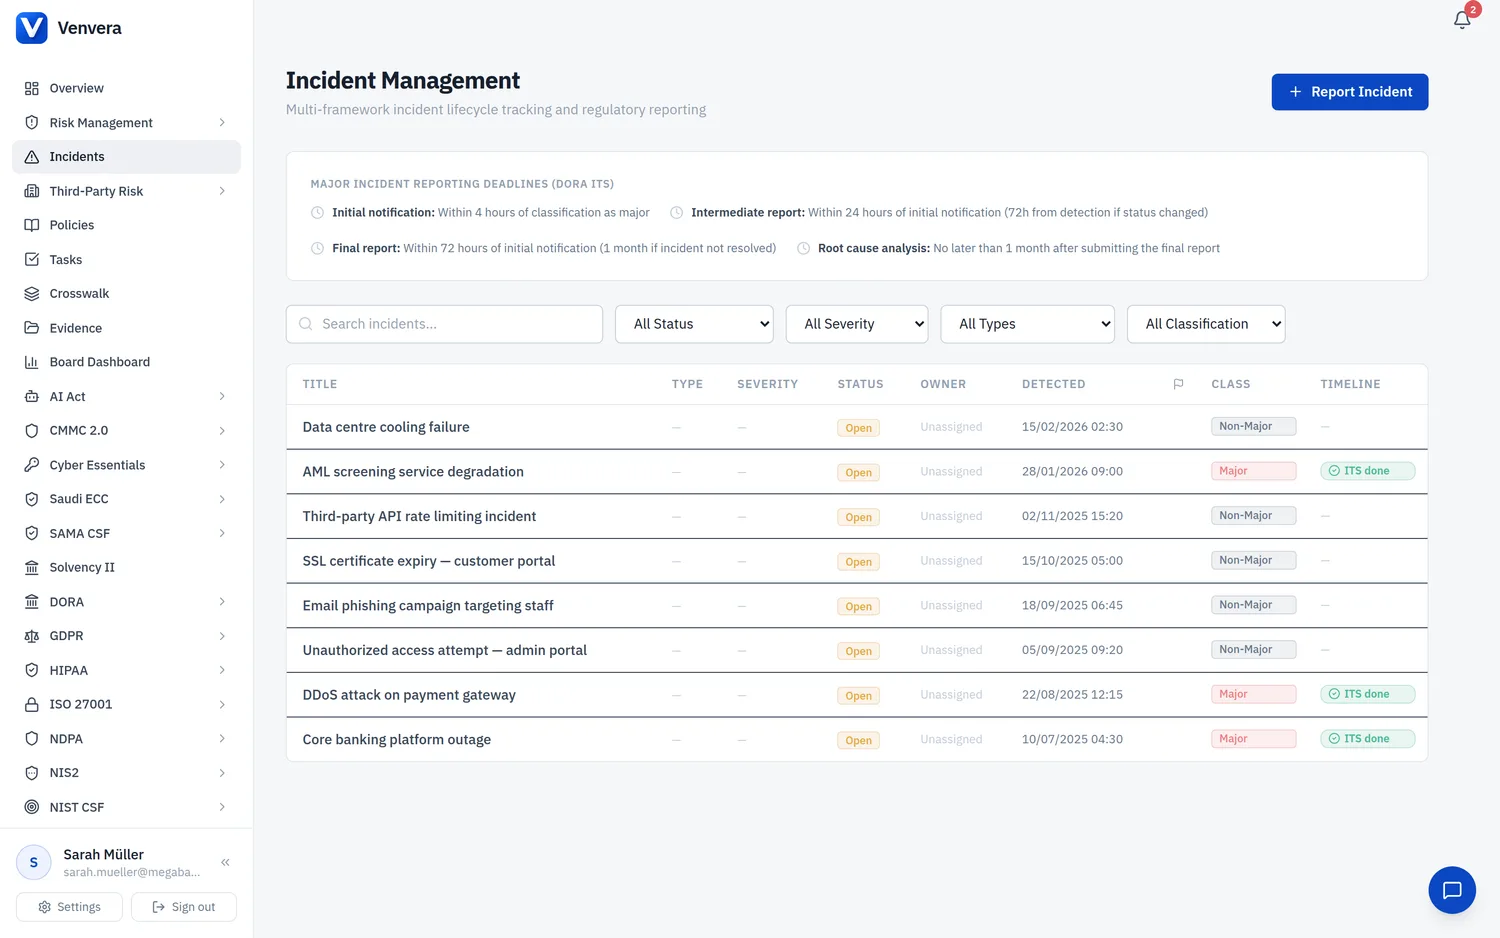
El requisito 12.10 de PCI-DSS exige que las organizaciones implanten un plan de respuesta a incidentes listo para activarse de inmediato en caso de una brecha en un sistema que afecte a datos del titular de la tarjeta. El módulo Respuesta a incidentes de Venvera le ayuda a gestionar todo el ciclo de vida de los incidentes de seguridad de tarjetas de pago.
Requisitos del plan de respuesta a incidentes
PCI-DSS exige que el plan de respuesta a incidentes incluya, como mínimo:
- Funciones, responsabilidades y estrategias de comunicación (incluida la notificación a las marcas de tarjetas)
- Procedimientos específicos de respuesta a incidentes adaptados al entorno de la organización
- Procedimientos de recuperación y continuidad de negocio
- Procesos de copia de seguridad de los datos
- Análisis de los requisitos legales de notificación de compromisos de datos
- Cobertura de todos los componentes críticos del sistema
- Referencia a los procedimientos de respuesta a incidentes de las marcas de tarjetas, o su inclusión
Requisitos de notificación de brechas
Cuando se confirma una brecha de datos de tarjetas de pago, hay que notificar a varias partes. Venvera hace seguimiento de cada canal de notificación:
| Parte | Plazo | Detalles |
|---|---|---|
| Marcas de tarjetas | Inmediatamente tras la confirmación | Cada marca de tarjetas (Visa, Mastercard, Amex, Discover, JCB) tiene su propio proceso de notificación. Visa exige la notificación en un plazo de 3 días hábiles; Mastercard exige la notificación inmediata a través de su programa Account Data Compromise (ADC) |
| Adquirente / procesador de pagos | Inmediatamente | Debe notificarse de inmediato a su banco adquirente, ya que es el principal punto de contacto con las marcas de tarjetas |
| Autoridades | Según se requiera | Informe a las autoridades policiales competentes, sobre todo si se sospecha de actividad delictiva. En EE. UU., contacte con el FBI y/o el Servicio Secreto en caso de brechas a gran escala |
| Personas afectadas | Según la legislación aplicable | Las leyes estatales o nacionales de notificación de brechas pueden exigir que se notifique a los titulares de tarjetas afectados. El plazo varía según la jurisdicción (p. ej., de 30 a 60 días en muchos estados de EE. UU., 72 horas con arreglo al GDPR) |
Contratación de un PFI
Tras una brecha confirmada o sospechada, las marcas de tarjetas suelen exigir la contratación de un PCI Forensic Investigator (PFI):
- Los PFI están certificados por el PCI SSC para investigar brechas de tarjetas de pago
- Realizan un análisis forense para determinar el alcance, la causa y la duración del compromiso
- La contratación de un PFI es obligatoria para los comercios de nivel 1 y nivel 2 que sufran una brecha
- El informe del PFI se presenta a las marcas de tarjetas y a los adquirentes
- Registre el estado de la contratación del PFI en el registro del incidente en Venvera
Pasos de contención
Cuando se detecte un incidente relacionado con datos del titular de la tarjeta, siga estos procedimientos de contención:
- Aislar: aísle de inmediato de la red los sistemas afectados sin apagarlos (para conservar la evidencia forense)
- Conservar la evidencia: recoja los registros del sistema, las capturas de tráfico de red y los volcados de memoria antes de la remediación
- Bloquear el acceso: desactive las cuentas comprometidas, revoque los tokens de acceso y bloquee las direcciones IP maliciosas
- Evaluar el alcance: determine qué sistemas, cuentas y datos se han visto afectados
- Notificar: inicie los procedimientos de notificación (adquirente, marcas de tarjetas y autoridades, según corresponda)
- Contratar un PFI: contacte con un PCI Forensic Investigator si las marcas de tarjetas lo exigen
- Remediar: corrija la causa raíz (aplique parches a las vulnerabilidades, cierre los accesos no autorizados, actualice las configuraciones)
- Validar: confirme que la remediación es eficaz y vuelva a evaluar la seguridad del entorno
Investigación forense
La investigación forense debe determinar:
- Cómo se produjo el compromiso (vector de ataque, vulnerabilidades explotadas)
- La duración del compromiso (cuándo empezó y cuándo se detectó)
- El número de cuentas o tarjetas potencialmente afectadas
- Los tipos de datos comprometidos (PAN, nombre del titular, caducidad, SAD)
- Si los datos se exfiltraron realmente o solo se accedió a ellos
- La causa raíz y los factores que contribuyeron
- Las acciones de remediación recomendadas
Lecciones aprendidas
Una vez resuelto cada incidente, realice una revisión de lecciones aprendidas:
- Documente qué funcionó bien y qué debe mejorar en el proceso de respuesta
- Actualice el plan de respuesta a incidentes a partir de los hallazgos
- Corrija las causas raíz para evitar que se repita
- Pruebe el plan de respuesta actualizado una vez al año (requisito 12.10.2)
- Imparta formación adicional al personal cuando sea necesario