
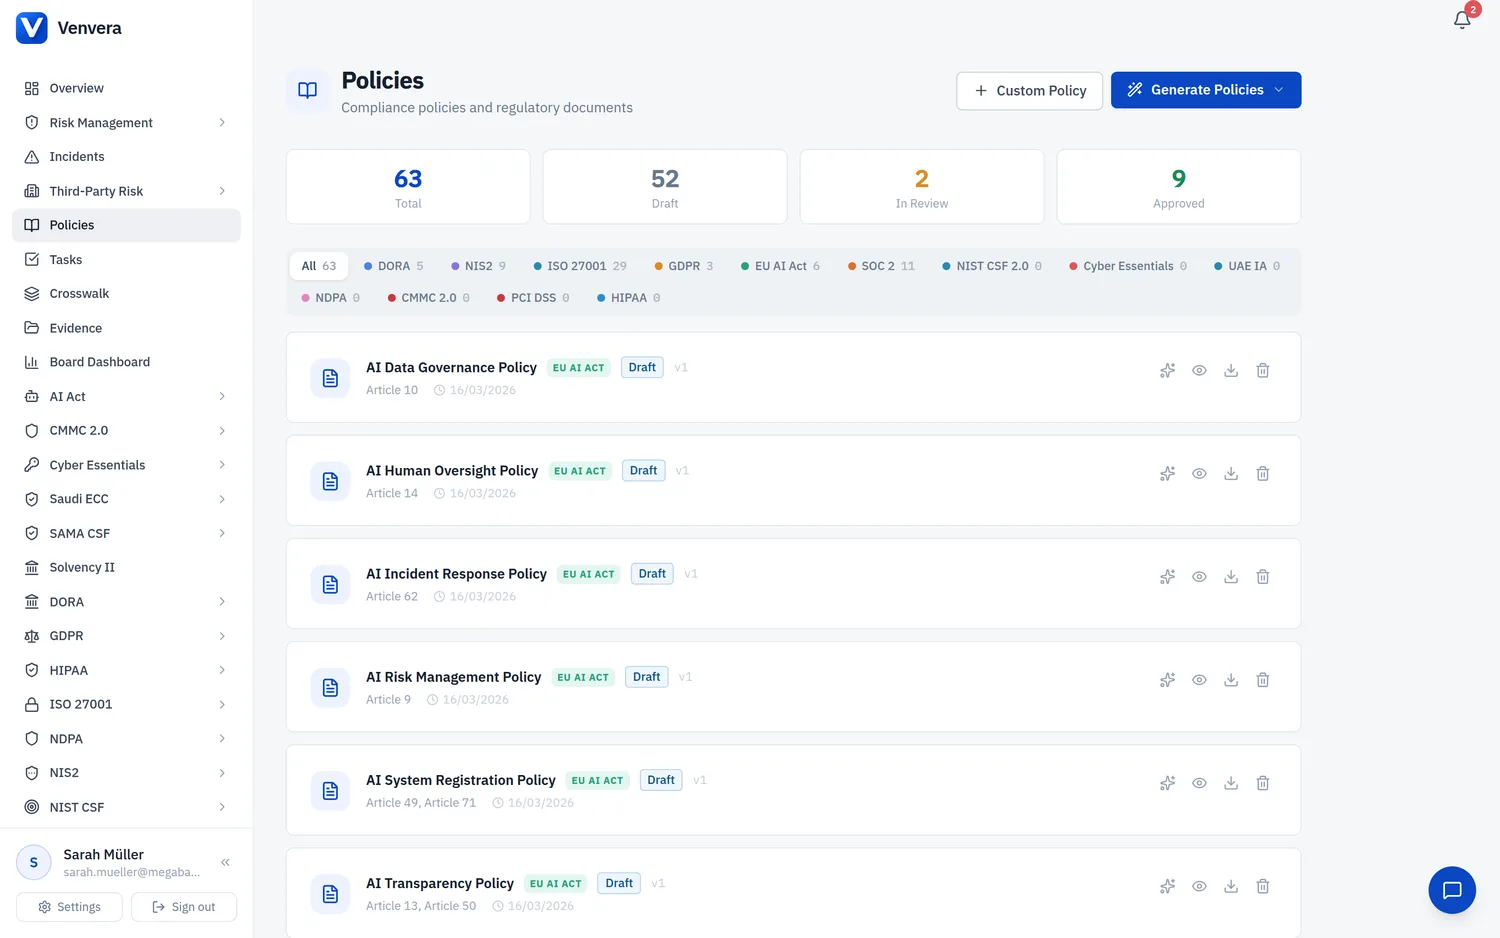
Anforderung 12 von PCI-DSS schreibt vor, dass Organisationen einen umfassenden Satz von Richtlinien und Verfahren zur Informationssicherheit pflegen, der die Sicherheit der Karteninhaberdaten-Umgebung unterstützt. Richtlinien müssen jährlich überprüft, an alle relevanten Mitarbeitenden verteilt und von den Mitarbeitenden zur Kenntnis genommen werden.
Erforderliche Richtlinien
Die folgenden Richtlinien sind nach PCI-DSS erforderlich oder werden dringend empfohlen:
Informationssicherheitsrichtlinie
Die übergeordnete Richtlinie, die das Bekenntnis der Organisation zur Informationssicherheit festschreibt (Anforderung 12.1). Diese Richtlinie muss:
- alle PCI-DSS-Anforderungen behandeln
- mindestens jährlich überprüft und bei Änderungen der Umgebung aktualisiert werden
- die Verantwortlichkeiten für Informationssicherheit für alle Mitarbeitenden festlegen
- einen jährlichen Prozess zur Risikobewertung enthalten
Richtlinie zur zulässigen Nutzung
Legt die zulässige Nutzung kritischer Technologien fest, darunter (Anforderung 12.2):
- Technologien für den Fernzugriff
- Drahtlose Technologien
- Elektronische Wechseldatenträger
- Laptops und mobile Geräte
- Nutzung von E-Mail und Internet
- Ausdrückliche Genehmigung der Nutzung von Technologien durch befugte Stellen
- Authentifizierungsanforderungen für die Nutzung von Technologien
Richtlinie für den Fernzugriff
Regelt jeden Fernzugriff auf die CDE und auf Netzwerke, die sich auf die CDE auswirken können:
- Multi-Faktor-Authentifizierung ist für jeden Fernzugriff erforderlich (Anforderung 8.4.2)
- Verschlüsselung aller Fernzugriffssitzungen
- Automatische Trennung von Fernzugriffssitzungen nach einer Zeit der Inaktivität
- Bei Zugriffen von Lieferanten: Aktivierung nur bei Bedarf und sofortige Deaktivierung nach der Nutzung
Richtlinie zum Lieferantenmanagement
Anforderungen an die Steuerung von Dienstleistern (Anforderung 12.8):
- Führen Sie eine Liste aller Dienstleister, mit denen Kontodaten geteilt werden oder die die Sicherheit von CHD beeinträchtigen könnten
- Schriftliche Vereinbarungen mit Dienstleistern, in denen diese ihre PCI-DSS-Verantwortlichkeiten anerkennen
- Sorgfaltsprüfung (Due Diligence) vor der Beauftragung von Dienstleistern
- Überwachen Sie den PCI-DSS-Compliance-Status der Dienstleister jährlich
- Halten Sie fest, welche PCI-DSS-Anforderungen der jeweilige Dienstleister und welche die Organisation selbst verantwortet
Richtlinie zur Vorfallsreaktion
Der von Anforderung 12.10 verlangte Vorfallsreaktionsplan (alle Einzelheiten finden Sie im Artikel Vorfallsreaktion):
- Rollen, Verantwortlichkeiten sowie Kommunikations- und Benachrichtigungsverfahren
- Konkrete Verfahren zur Vorfallsreaktion
- Verfahren zur Wiederherstellung und Fortführung des Geschäftsbetriebs
- Verweis auf die Benachrichtigungspflichten gegenüber den Kartenmarken
- Jährlicher Test des Vorfallsreaktionsplans
Richtlinie zur Datenaufbewahrung
Anforderung 3.1 schreibt eine Richtlinie zur Aufbewahrung und Löschung von Daten vor, die:
- den Zweck und die Aufbewahrungsfrist für jede Speicherung von Karteninhaberdaten festlegt
- alle Speicherorte von Karteninhaberdaten benennt
- die sichere Löschung oder Vernichtung von Daten verlangt, deren festgelegte Aufbewahrungsfrist überschritten ist
- einen vierteljährlichen Prozess enthält, mit dem gespeicherte CHD jenseits der festgelegten Aufbewahrungsfrist ermittelt und sicher gelöscht werden
- festlegt, dass SAD nach der Autorisierung niemals gespeichert werden dürfen
Pflicht zur jährlichen Überprüfung
Anforderung 12.1.2 von PCI-DSS schreibt vor, dass die Informationssicherheitsrichtlinie (und damit auch die unterstützenden Richtlinien) mindestens einmal alle 12 Monate überprüft und bei Bedarf aktualisiert wird, um Änderungen in folgenden Bereichen abzubilden:
- Geschäftsziele oder Risikoumfeld
- Die Karteninhaberdaten-Umgebung (neue Systeme, Verbindungen oder Datenflüsse)
- Sicherheitsstandards der Branche oder Compliance-Anforderungen
- Organisationsstruktur, Rollen oder Verantwortlichkeiten
Kenntnisnahme durch die Mitarbeitenden
Anforderung 12.6 von PCI-DSS verlangt ein formales Programm zur Sicherheitssensibilisierung. Dazu gehört:
- Alle Mitarbeitenden müssen bei der Einstellung und danach mindestens jährlich eine Security-Awareness-Schulung erhalten
- Die Mitarbeitenden müssen mindestens jährlich bestätigen, dass sie die Informationssicherheitsrichtlinie und die zugehörigen Verfahren gelesen und verstanden haben
- Die Schulung muss für Bedrohungen der Sicherheit von Karteninhaberdaten sensibilisieren (Phishing, Social Engineering)
- Verfolgen Sie die Kenntnisnahmen in Venvera: Das Modul Compliance-Berichterstattung protokolliert, wer welche Richtlinie geprüft und zur Kenntnis genommen hat
Lebenszyklus von Richtlinien in Venvera
Steuern Sie den gesamten Lebenszyklus einer Richtlinie:
- Entwurf - Erstellen oder aktualisieren Sie das Richtliniendokument
- In Prüfung - Leiten Sie es zur Prüfung an das Sicherheitsteam und die Stakeholder weiter
- Genehmigt - Die Richtlinie ist förmlich genehmigt und in Kraft
- Verteilt - Die Richtlinie wurde an alle relevanten Mitarbeitenden weitergegeben
- Zur Kenntnis genommen - Die Kenntnisnahme durch die Mitarbeitenden wird nachverfolgt und aufgezeichnet
- Ersetzt - Die vorherige Version wird archiviert, sobald eine neue Version genehmigt ist
- Außer Kraft - Die Richtlinie ist nicht mehr anwendbar und wird archiviert