
PCI-DSS 要求 12 规定,组织必须维护一套全面的信息安全策略和程序,以支持持卡人数据环境的安全。策略必须每年评审,分发给所有相关人员,并由员工确认。
必备策略
根据 PCI-DSS,以下策略是必需的或强烈建议制定的:
信息安全策略
这是确立组织对信息安全所作承诺的总体策略(要求 12.1)。该策略必须:
- 涵盖所有 PCI-DSS 要求
- 至少每年评审一次,并在环境发生变化时更新
- 明确所有人员的信息安全职责
- 包含年度风险评估流程
可接受使用策略
界定关键技术的可接受使用方式,涉及以下内容(要求 12.2):
- 远程访问技术
- 无线技术
- 可移动电子介质
- 笔记本电脑和移动设备
- 电子邮件和互联网使用
- 技术的使用须经授权方明确批准
- 使用技术的身份认证要求
远程访问策略
管理对 CDE 以及可能影响 CDE 的网络的所有远程访问:
- 所有远程访问均须使用多因素认证(要求 8.4.2)
- 对所有远程访问会话进行加密
- 远程访问会话在一段时间无活动后自动断开
- 供应商访问仅在需要时启用,使用后立即停用
供应商管理策略
服务提供商管理要求(要求 12.8):
- 维护一份清单,列出与之共享账户数据或可能影响 CHD 安全的所有服务提供商
- 与服务提供商签订书面协议,确认其承担的 PCI-DSS 责任
- 在聘用服务提供商之前执行尽职调查流程
- 每年监控服务提供商的 PCI-DSS 合规状态
- 跟踪哪些 PCI-DSS 要求由各服务提供商管理,哪些由组织自身管理
事件响应策略
要求 12.10 所要求的事件响应计划(完整详情请参阅事件响应一文):
- 角色、职责以及沟通/通知程序
- 具体的事件响应程序
- 业务恢复和连续性程序
- 引用卡组织的通知要求
- 每年测试事件响应计划
数据保留策略
要求 3.1 规定须制定数据保留与处置策略,该策略应:
- 规定所有持卡人数据存储的目的和保留期限
- 识别持卡人数据的所有存储位置
- 要求安全删除/销毁超过规定保留期限的数据
- 包含季度流程,用于识别并安全删除超过规定保留期限的已存储 CHD
- 明确规定授权完成后绝不能存储 SAD
年度评审要求
PCI-DSS 要求 12.1.2 规定,信息安全策略(以及相应的支持性策略)必须至少每 12 个月评审一次,并根据需要进行更新,以反映以下方面的变化:
- 业务目标或风险环境
- 持卡人数据环境(新的系统、连接或数据流)
- 行业安全标准或合规要求
- 组织架构、角色或职责
员工确认
PCI-DSS 要求 12.6 要求建立正式的安全意识计划。作为该计划的一部分:
- 所有人员必须在入职时以及此后至少每年接受一次安全意识培训
- 人员必须至少每年确认一次,表明其已阅读并理解信息安全策略和程序
- 培训必须包括对持卡人数据安全所面临威胁(网络钓鱼、社会工程)的认识
- 在 Venvera 中跟踪确认记录:文档模块会记录谁已审阅并确认了每项策略
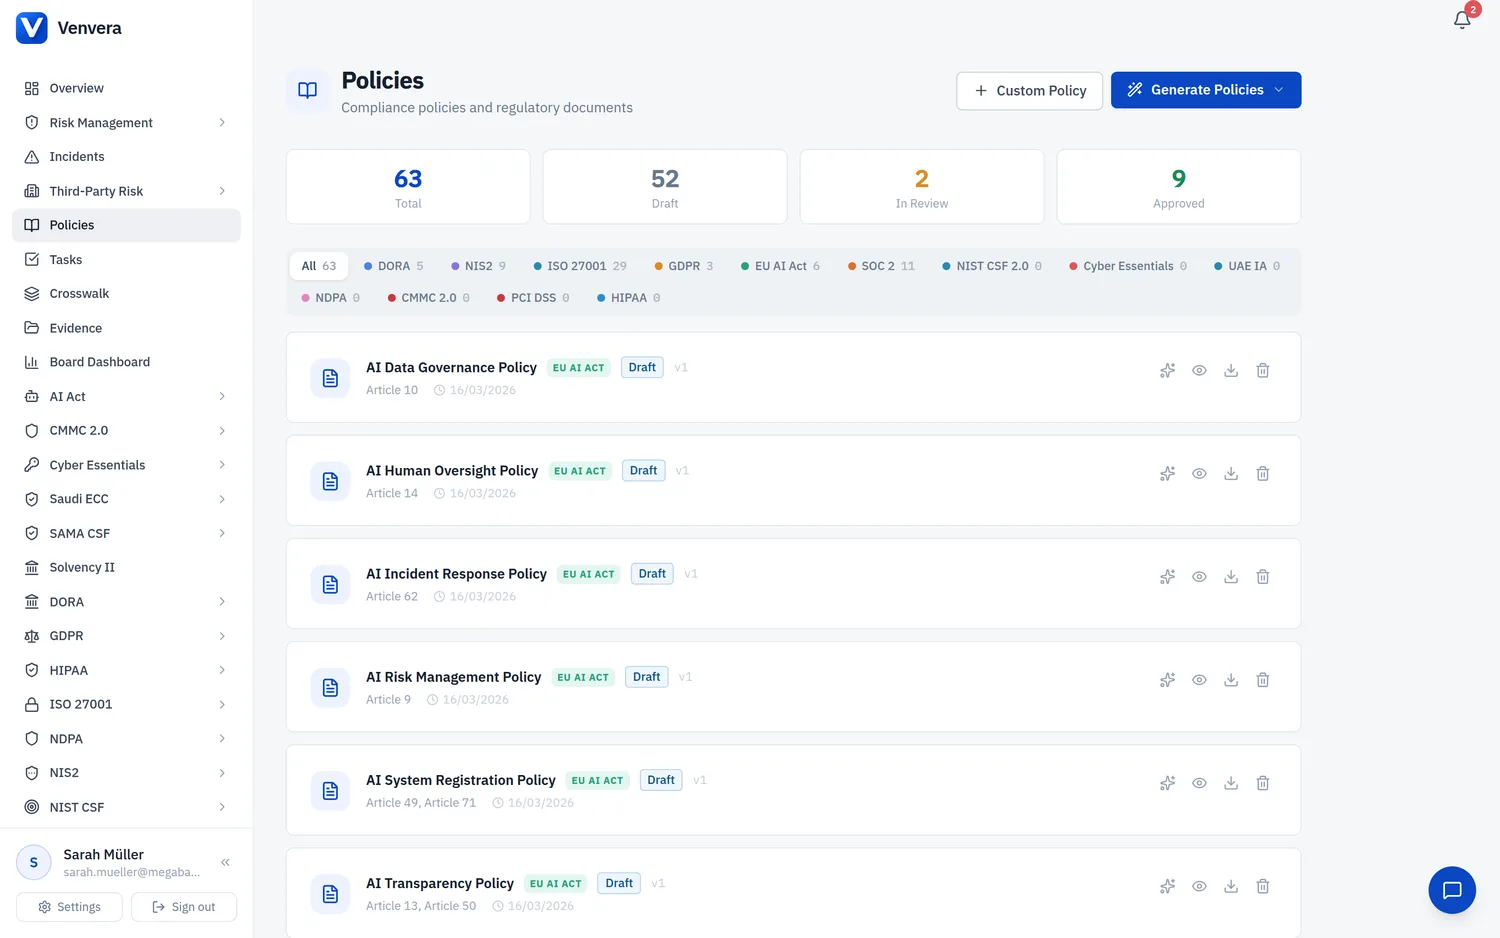
Venvera 中的策略生命周期
管理策略的完整生命周期:
- 草稿:创建或更新策略文档
- 审核中:提交给安全团队和利益相关方审核
- 已批准:策略已获正式批准并生效
- 已分发:策略已分享给所有相关人员
- 已确认:员工的确认情况已被跟踪和记录
- 已被取代:新版本获批后,旧版本将被归档
- 已停用:策略不再适用并已归档