
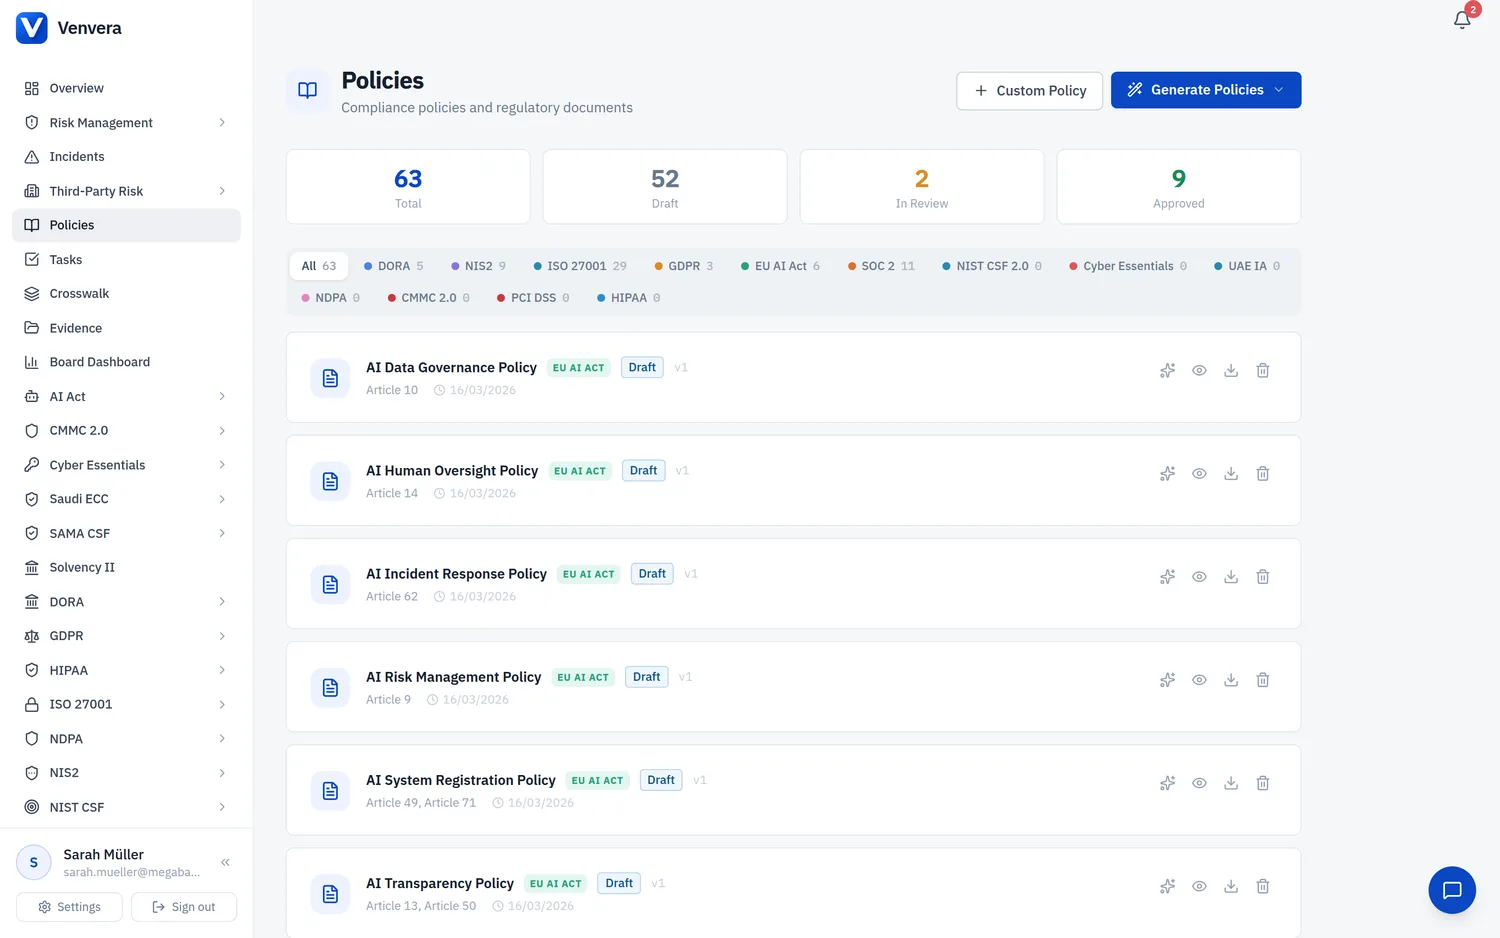
Изискване 12 на PCI-DSS налага организациите да поддържат изчерпателен набор от политики и процедури за информационна сигурност, които подкрепят сигурността на средата на данните на картодържателя. Политиките трябва да се преглеждат ежегодно, да се разпространяват сред целия съответен персонал и да бъдат потвърждавани от служителите.
Задължителни политики
Следните политики са задължителни или силно препоръчителни по PCI-DSS:
Политика за информационна сигурност
Общата политика, която установява ангажимента на организацията към информационната сигурност (изискване 12.1). Тази политика трябва:
- Да обхваща всички изисквания на PCI-DSS
- Да се преглежда поне веднъж годишно и да се актуализира при промяна на средата
- Да определя отговорностите за информационната сигурност на целия персонал
- Да включва годишен процес за оценка на риска
Политика за допустимо използване
Определя допустимото използване на критичните технологии, включително (изискване 12.2):
- Технологии за отдалечен достъп
- Безжични технологии
- Преносими електронни носители
- Лаптопи и мобилни устройства
- Използване на имейл и интернет
- Изрично одобрение от упълномощени лица за използването на технологиите
- Изисквания за удостоверяване при използването на технологиите
Политика за отдалечен достъп
Урежда целия отдалечен достъп до CDE и до мрежите, които могат да повлияят на CDE:
- Многофакторно удостоверяване, задължително за целия отдалечен достъп (изискване 8.4.2)
- Криптиране на всички сесии за отдалечен достъп
- Автоматично прекъсване на сесиите за отдалечен достъп след период на неактивност
- Активиране само при нужда, с незабавно деактивиране след използване, когато достъпът е за доставчици
Политика за управление на доставчиците
Изисквания за управление на доставчиците на услуги (изискване 12.8):
- Поддържайте списък на всички доставчици на услуги, с които се споделят данни за акаунти или които биха могли да повлияят на сигурността на CHD
- Писмени споразумения с доставчиците на услуги, в които те признават своите отговорности по PCI-DSS
- Процес на надлежна проверка преди ангажирането на доставчици на услуги
- Наблюдавайте ежегодно статуса на съответствие на доставчиците на услуги с PCI-DSS
- Проследявайте кои изисквания на PCI-DSS се управляват от всеки доставчик и кои от организацията
Политика за реакция при инциденти
Планът за реакция при инциденти, изискван от изискване 12.10 (за пълни подробности вижте статията Реакция при инциденти):
- Роли, отговорности и процедури за комуникация/уведомяване
- Конкретни процедури за реакция при инциденти
- Процедури за възстановяване и непрекъснатост на дейността
- Препратка към изискванията на картовите марки за уведомяване
- Ежегодно тестване на плана за реакция при инциденти
Политика за съхранение на данни
Изискване 3.1 налага политика за съхранение и унищожаване на данни, която:
- Определя целта и срока на съхранение за всяко съхранение на данни на картодържателя
- Идентифицира всички места, на които се съхраняват данни на картодържателя
- Изисква сигурно изтриване/унищожаване на данните, които надхвърлят определения срок на съхранение
- Включва тримесечен процес за откриване и сигурно изтриване на съхраняваните CHD, които надхвърлят определения срок
- Посочва, че SAD никога не трябва да се съхраняват след авторизацията
Изискване за годишен преглед
Изискване 12.1.2 на PCI-DSS налага политиката за информационна сигурност (а оттам и поддържащите я политики) да се преглежда поне веднъж на всеки 12 месеца и да се актуализира при необходимост, за да отразява промените в:
- Бизнес целите или рисковата среда
- Средата на данните на картодържателя (нови системи, връзки или потоци от данни)
- Стандартите за сигурност в бранша или изискванията за съответствие
- Организационната структура, ролите или отговорностите
Потвърждение от служителите
Изискване 12.6 на PCI-DSS изисква официална програма за осведоменост по сигурността. Като част от нея:
- Целият персонал трябва да преминава обучение за осведоменост по сигурността при постъпване на работа и поне веднъж годишно
- Персоналът трябва поне веднъж годишно да потвърждава, че е прочел и разбрал политиката и процедурите за информационна сигурност
- Обучението трябва да включва осведоменост за заплахите за сигурността на данните на картодържателя (фишинг, социално инженерство)
- Проследявайте записите за потвържденията във Venvera: модулът „Отчитане на съответствието“ записва кой е прегледал и потвърдил всяка политика
Жизнен цикъл на политиките във Venvera
Управлявайте целия жизнен цикъл на политиките:
- Чернова: създайте или актуализирайте документа на политиката
- В процес на преглед: изпратете я за преглед от екипа по сигурността и заинтересованите страни
- Одобрено: политиката е официално одобрена и е в сила
- Разпространено: политиката е споделена с целия съответен персонал
- Потвърдено: потвържденията от служителите се проследяват и записват
- Заменено: предишната версия се архивира, когато бъде одобрена нова версия
- Изведено от употреба: политиката вече не е приложима и е архивирана