
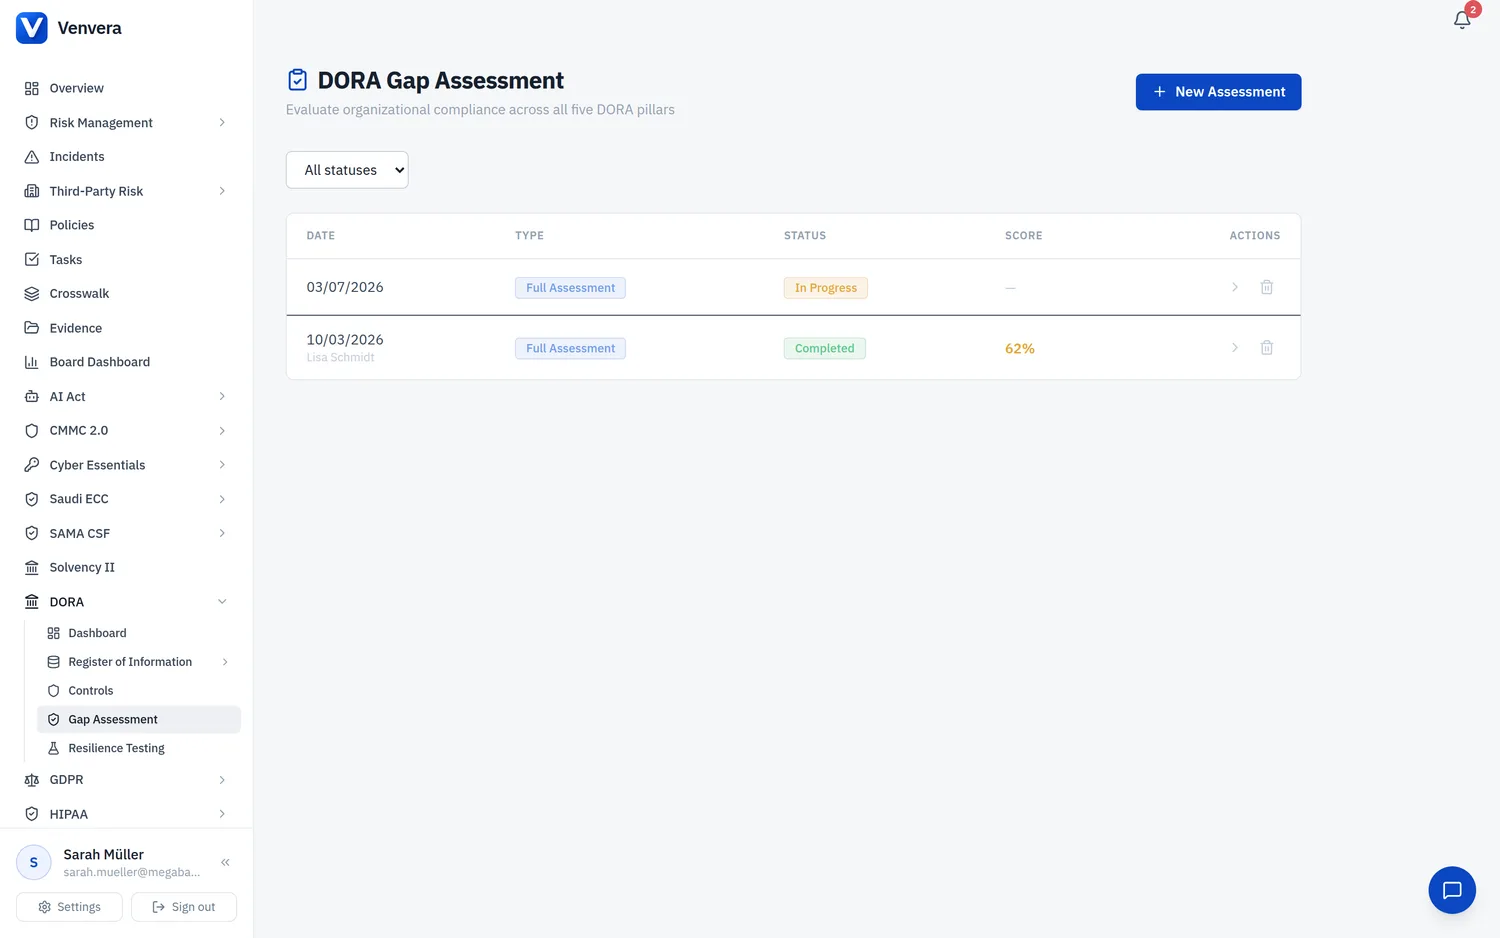
El módulo Evaluación de brechas ofrece una evaluación estructurada de la madurez del cumplimiento de PCI-DSS de su organización en los 12 requisitos. La evaluación consta de 60 preguntas organizadas en 12 capítulos (uno por cada requisito de PCI-DSS), y cada respuesta se puntúa en una escala de madurez.
Puntuación de madurez
Cada pregunta se puntúa en una escala de 0 a 4:
| 0 - Inexistente | No existen controles, procesos ni conocimiento de este requisito |
| 1 - Inicial / Ad hoc | Existe cierto conocimiento, pero los procesos son informales, irregulares o no están documentados |
| 2 - En desarrollo | Los procesos están documentados y parcialmente implementados, pero no se siguen ni se supervisan de forma sistemática |
| 3 - Definido / Gestionado | Los controles están totalmente implementados, documentados, se siguen de forma sistemática y se revisan periódicamente |
| 4 - Optimizado | Los controles se mejoran continuamente mediante métricas, automatización y lecciones aprendidas. Se superan las mejores prácticas |
Realizar una evaluación
- Vaya a PCI-DSS → Evaluación de brechas
- Haga clic en Nueva evaluación o retome una evaluación existente que esté en curso
- Recorra cada uno de los 12 capítulos y responda a las preguntas de cada requisito de PCI-DSS
- Para cada pregunta, seleccione una puntuación de madurez y añada notas o referencias a la evidencia
- Guarde el progreso en cualquier momento: las evaluaciones pueden completarse en varias sesiones
- Cuando todas las preguntas estén respondidas, marque la evaluación como Completada
Capítulos de la evaluación
| Capítulo | Requisito de PCI-DSS | Preguntas |
|---|---|---|
| 1 | Controles de seguridad de red | 5 |
| 2 | Configuraciones seguras | 5 |
| 3 | Proteger los datos de cuentas almacenados | 5 |
| 4 | Proteger los datos en tránsito | 5 |
| 5 | Antimalware | 5 |
| 6 | Desarrollo seguro | 5 |
| 7 | Control de acceso | 5 |
| 8 | Autenticación de usuarios | 5 |
| 9 | Seguridad física | 5 |
| 10 | Registro y monitorización | 5 |
| 11 | Pruebas de seguridad | 5 |
| 12 | Políticas y programas de seguridad | 5 |
Interpretar las puntuaciones
Una vez completada la evaluación, la puntuación global de cumplimiento se calcula como porcentaje de la puntuación máxima posible (4 × 60 = 240):
- 85-100%: postura de cumplimiento sólida. Céntrese en la mejora continua y en mantener los controles
- 70-84%: buena base con algunas brechas. Aborde los elementos de prioridad media para reforzar el cumplimiento
- 50-69%: existen brechas significativas. Dé prioridad a la remediación de las áreas críticas y de alto riesgo
- Por debajo del 50%: brechas de cumplimiento importantes. Se requiere actuar de inmediato en varios requisitos
Brechas prioritarias
Venvera destaca automáticamente las brechas más críticas en función de:
- Requisitos puntuados con 0 o 1 (controles inexistentes o ad hoc)
- Requisitos relacionados con la protección del CDE (requisitos 1, 3 y 4): máxima prioridad
- Brechas en pruebas y supervisión (requisitos 10 y 11): citadas con frecuencia en los hallazgos de los QSA
- Deficiencias en el control de acceso (requisitos 7 y 8): vectores de brecha habituales
Propagación entre marcos
Los resultados de la evaluación de brechas de PCI-DSS pueden servir de base para las evaluaciones de sus otros marcos habilitados. Muchos requisitos de PCI-DSS se solapan con:
- ISO 27001: controles del Anexo A que abarcan el control de acceso, la criptografía, la seguridad de red y la seguridad de las operaciones
- NIST CSF: las funciones Identificar, Proteger, Detectar, Responder y Recuperar se corresponden ampliamente con los requisitos de PCI-DSS
- SOC 2: los Criterios de servicios de confianza de seguridad, disponibilidad y confidencialidad se solapan con PCI-DSS
- DORA: los requisitos de gestión de riesgos de TIC, notificación de incidentes y pruebas de resiliencia tienen equivalentes en PCI-DSS