
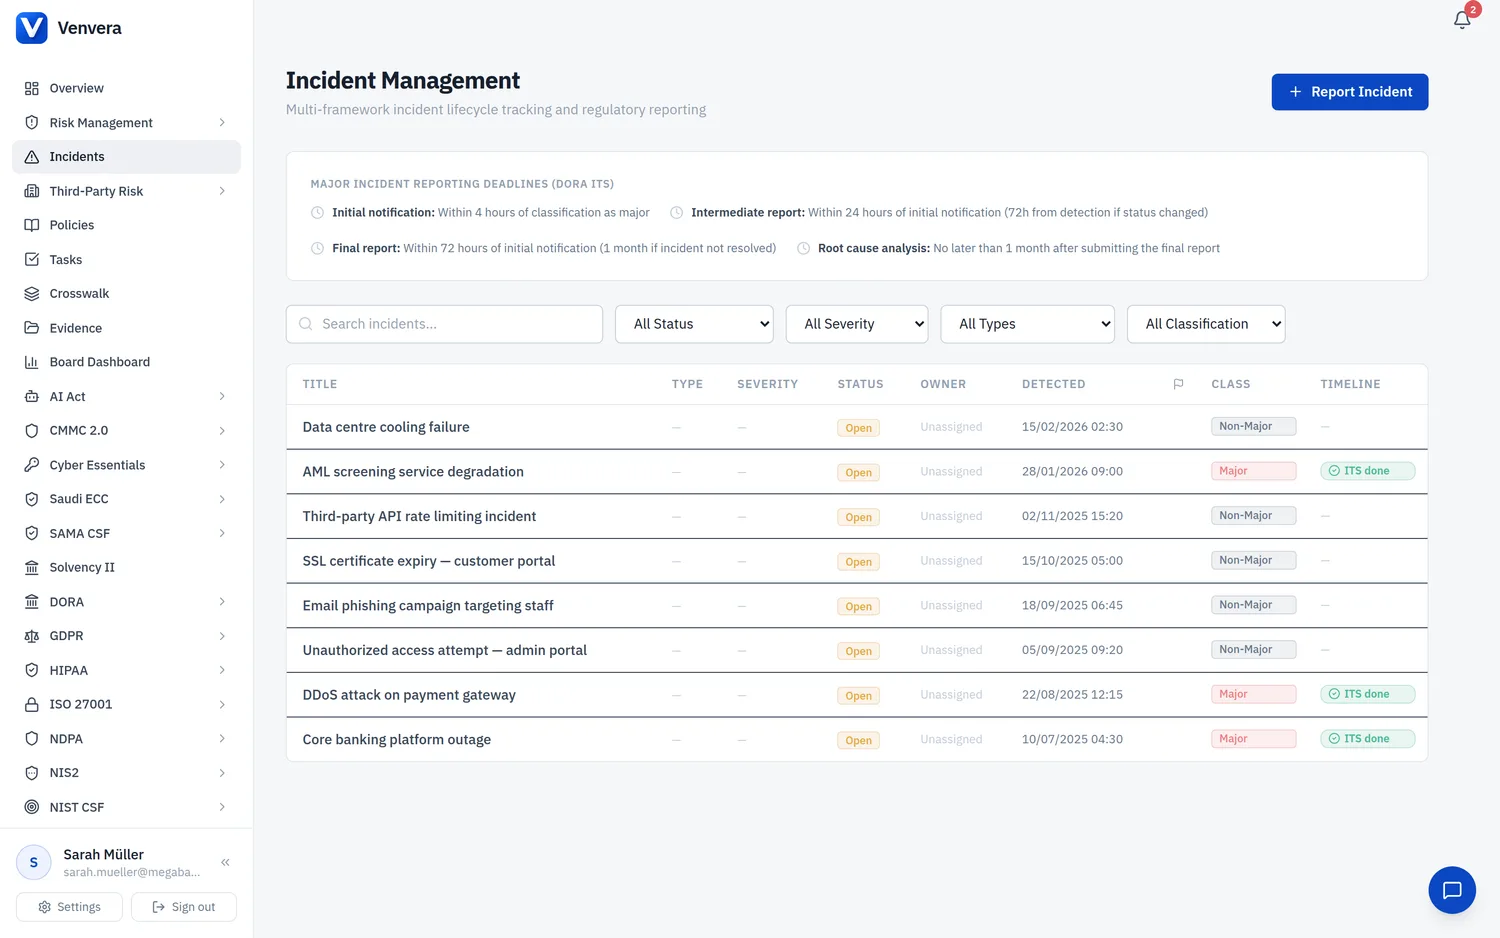
Anforderung 12.10 von PCI-DSS schreibt vor, dass Organisationen einen Vorfallsreaktionsplan einführen, der bei einer Sicherheitsverletzung an Systemen mit Karteninhaberdaten sofort aktiviert werden kann. Das Modul Vorfallsreaktion in Venvera hilft Ihnen, den gesamten Lebenszyklus von Sicherheitsvorfällen mit Zahlungskarten zu steuern.
Anforderungen an den Vorfallsreaktionsplan
PCI-DSS verlangt, dass der Vorfallsreaktionsplan mindestens Folgendes enthält:
- Rollen, Verantwortlichkeiten und Kommunikationsstrategien (einschließlich der Benachrichtigung der Kartenmarken)
- Konkrete Verfahren zur Vorfallsreaktion, abgestimmt auf die Umgebung der Organisation
- Verfahren zur Wiederherstellung und Fortführung des Geschäftsbetriebs
- Prozesse zur Datensicherung
- Analyse der gesetzlichen Anforderungen an die Meldung von Kompromittierungen
- Abdeckung aller kritischen Systemkomponenten
- Verweis auf die Verfahren der Kartenmarken zur Vorfallsreaktion oder deren Aufnahme in den Plan
Benachrichtigungspflichten bei einer Kompromittierung
Wenn eine Kompromittierung von Zahlungskartendaten bestätigt ist, müssen mehrere Parteien benachrichtigt werden. Venvera verfolgt jeden Benachrichtigungsweg:
| Partei | Zeitpunkt | Details |
|---|---|---|
| Kartenmarken | Unmittelbar nach Bestätigung | Jede Kartenmarke (Visa, Mastercard, Amex, Discover, JCB) hat ihr eigenes Benachrichtigungsverfahren. Visa verlangt die Benachrichtigung innerhalb von 3 Geschäftstagen, Mastercard verlangt die sofortige Benachrichtigung über sein Programm Account Data Compromise (ADC) |
| Acquirer / Zahlungsabwickler | Sofort | Ihre Acquirer-Bank muss sofort benachrichtigt werden, da sie der wichtigste Ansprechpartner gegenüber den Kartenmarken ist |
| Strafverfolgungsbehörden | Nach Bedarf | Melden Sie den Vorfall den zuständigen Strafverfolgungsbehörden, insbesondere bei Verdacht auf eine Straftat. In den USA wenden Sie sich bei groß angelegten Kompromittierungen an das FBI und/oder den Secret Service |
| Betroffene | Nach geltendem Recht | Gesetze der Bundesstaaten oder nationale Gesetze zur Meldung von Datenschutzverletzungen können die Benachrichtigung der betroffenen Karteninhaber vorschreiben. Die Fristen unterscheiden sich je nach Rechtsordnung (z. B. 30-60 Tage in vielen US-Bundesstaaten, 72 Stunden nach der GDPR) |
Einbindung eines PFI
Nach einer bestätigten oder vermuteten Kompromittierung verlangen die Kartenmarken in der Regel die Einbindung eines PCI Forensic Investigator (PFI):
- PFIs sind vom PCI SSC für die Untersuchung von Kompromittierungen von Zahlungskartendaten zertifiziert
- Sie führen forensische Analysen durch, um Umfang, Ursache und Dauer der Kompromittierung zu ermitteln
- Für Händler der Stufe 1 und der Stufe 2, bei denen es zu einer Kompromittierung kommt, ist die Einbindung eines PFI verpflichtend
- Der PFI-Bericht wird den Kartenmarken und den Acquirern vorgelegt
- Verfolgen Sie den Status der PFI-Einbindung im Vorfalleintrag in Venvera
Schritte zur Eindämmung
Wenn ein Vorfall mit Karteninhaberdaten erkannt wird, gehen Sie zur Eindämmung wie folgt vor:
- Isolieren - Trennen Sie betroffene Systeme sofort vom Netzwerk, ohne sie auszuschalten (forensische Beweise bleiben erhalten)
- Beweise sichern - Sichern Sie Systemprotokolle, Mitschnitte des Netzwerkverkehrs und Speicherabbilder, bevor Sie mit der Behebung beginnen
- Zugriff sperren - Deaktivieren Sie kompromittierte Konten, widerrufen Sie Zugriffstoken und sperren Sie schädliche IP-Adressen
- Umfang bewerten - Ermitteln Sie, welche Systeme, Konten und Daten betroffen waren
- Benachrichtigen - Leiten Sie die Benachrichtigungsverfahren ein (Acquirer, Kartenmarken und gegebenenfalls Strafverfolgungsbehörden)
- PFI einbinden - Wenden Sie sich an einen PCI Forensic Investigator, wenn die Kartenmarken dies verlangen
- Beheben - Beseitigen Sie die Grundursache (Schwachstellen patchen, unbefugte Zugänge schließen, Konfigurationen aktualisieren)
- Validieren - Bestätigen Sie, dass die Behebung wirksam ist, und bewerten Sie die Sicherheit der Umgebung erneut
Forensische Untersuchung
Die forensische Untersuchung sollte Folgendes klären:
- Wie es zu der Kompromittierung kam (Angriffsvektor, ausgenutzte Schwachstellen)
- Dauer der Kompromittierung (wann sie begann und wann sie erkannt wurde)
- Anzahl der möglicherweise betroffenen Konten und Karten
- Arten der kompromittierten Daten (PAN, Name des Karteninhabers, Ablaufdatum, SAD)
- Ob Daten tatsächlich abgeflossen sind oder nur darauf zugegriffen wurde
- Grundursache und begünstigende Faktoren
- Empfohlene Maßnahmen zur Behebung
Gewonnene Erkenntnisse
Führen Sie nach der Lösung jedes Vorfalls eine Nachbetrachtung der gewonnenen Erkenntnisse durch:
- Dokumentieren Sie, was im Reaktionsprozess gut funktioniert hat und was verbessert werden muss
- Aktualisieren Sie den Vorfallsreaktionsplan auf Grundlage der Ergebnisse
- Beseitigen Sie die Grundursachen, damit sich der Vorfall nicht wiederholt
- Testen Sie den aktualisierten Reaktionsplan jährlich (Anforderung 12.10.2)
- Schulen Sie die Mitarbeitenden bei Bedarf zusätzlich