
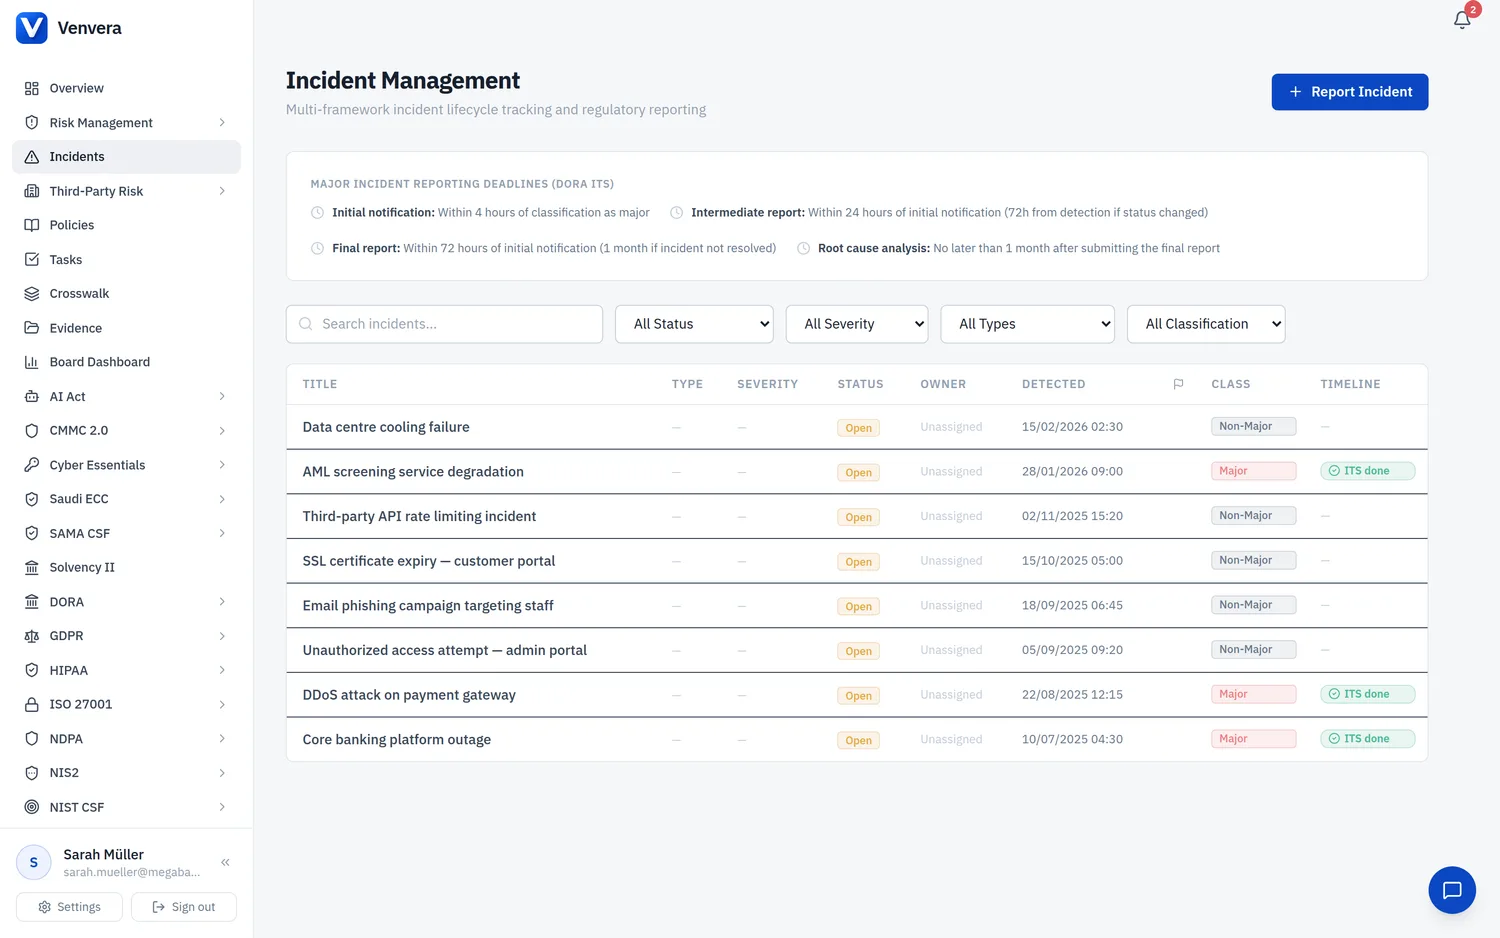
يفرض المتطلب 12.10 من PCI-DSS على المؤسسات تطبيق خطة للاستجابة للحوادث تكون جاهزة للتفعيل فورًا عند وقوع اختراق لنظام يمسّ بيانات حاملي البطاقات. وتساعدك وحدة الاستجابة للحوادث في Venvera على إدارة دورة الحياة الكاملة للحوادث الأمنية المتعلقة ببطاقات الدفع.
متطلبات خطة الاستجابة للحوادث
يشترط PCI-DSS أن تتضمن خطة الاستجابة للحوادث، حدًّا أدنى، ما يلي:
- الأدوار والمسؤوليات واستراتيجيات التواصل (ومنها إشعار علامات البطاقات)
- إجراءات محددة للاستجابة للحوادث متوائمة مع بيئة المؤسسة
- إجراءات تعافي الأعمال واستمراريتها
- عمليات النسخ الاحتياطي للبيانات
- تحليل المتطلبات القانونية للإبلاغ عن الاختراقات
- تغطية جميع مكونات النظام الحرجة
- الإشارة إلى إجراءات الاستجابة للحوادث الصادرة عن علامات البطاقات أو تضمينها
متطلبات الإشعار بالاختراق
عند تأكيد وقوع اختراق لبيانات بطاقات الدفع، يجب إشعار عدة أطراف. وتتتبع Venvera كل قناة إشعار:
| الطرف | التوقيت | التفاصيل |
|---|---|---|
| علامات البطاقات | فور التأكيد | لكل علامة بطاقات (Visa، Mastercard، Amex، Discover، JCB) إجراء إشعار خاص بها. تشترط Visa الإشعار خلال 3 أيام عمل؛ وتشترط Mastercard الإشعار الفوري عبر برنامجها Account Data Compromise (ADC) |
| البنك المستحوذ / معالج الدفع | فورًا | يجب إشعار البنك المستحوذ الذي تتعامل معه فورًا، فهو جهة الاتصال الأساسية مع علامات البطاقات |
| جهات إنفاذ القانون | حسب الاقتضاء | أبلغ جهات إنفاذ القانون المختصة، خصوصًا عند الاشتباه في نشاط إجرامي. في الولايات المتحدة، تواصل مع FBI و/أو Secret Service في الاختراقات الواسعة النطاق |
| الأفراد المتأثرون | وفق القانون المنطبق | قد توجب قوانين الإشعار بالاختراق في الولاية أو الدولة إشعار حاملي البطاقات المتأثرين. ويختلف التوقيت باختلاف الولاية القضائية (مثلًا: 30-60 يومًا في كثير من الولايات الأمريكية، و72 ساعة بموجب GDPR) |
إشراك PFI
بعد اختراق مؤكَّد أو مشتبه فيه، تشترط علامات البطاقات عادةً إشراك محقق جنائي رقمي معتمد من PCI (PFI):
- محققو PFI معتمدون من PCI SSC للتحقيق في اختراقات بطاقات الدفع
- يجرون تحليلًا جنائيًا رقميًا لتحديد نطاق الاختراق وسببه ومدته
- إشراك PFI إلزامي لتجار المستوى 1 والمستوى 2 الذين يتعرضون لاختراق
- يُقدَّم تقرير PFI إلى علامات البطاقات والبنوك المستحوذة
- تتبَّع حالة إشراك PFI في سجل الحادثة في Venvera
خطوات الاحتواء
عند اكتشاف حادثة تمسّ بيانات حاملي البطاقات، اتبع إجراءات الاحتواء الآتية:
- العزل: اعزل الأنظمة المتأثرة عن الشبكة فورًا دون إيقاف تشغيلها (للحفاظ على الأدلة الجنائية الرقمية)
- حفظ الأدلة: التقط سجلات النظام، ولقطات حركة الشبكة، ونسخ محتوى الذاكرة قبل المعالجة
- حظر الوصول: عطّل الحسابات المخترَقة، وألغِ رموز الوصول، واحظر عناوين IP الخبيثة
- تقييم النطاق: حدّد الأنظمة والحسابات والبيانات التي تأثرت
- الإشعار: ابدأ إجراءات الإشعار (البنك المستحوذ، وعلامات البطاقات، وجهات إنفاذ القانون حسب الاقتضاء)
- إشراك PFI: تواصل مع محقق PFI إذا اشترطت علامات البطاقات ذلك
- المعالجة: عالج السبب الجذري (صحّح الثغرات، وأغلق منافذ الوصول غير المصرَّح به، وحدّث الإعدادات)
- التحقق: تأكد من فعالية المعالجة وأعد تقييم أمن البيئة
التحقيق الجنائي الرقمي
ينبغي أن يحدّد التحقيق الجنائي الرقمي:
- كيف وقع الاختراق (مسار الهجوم، والثغرات المستغَلة)
- مدة الاختراق (متى بدأ ومتى اكتُشف)
- عدد الحسابات أو البطاقات التي يُحتمل تأثرها
- أنواع البيانات المخترَقة (PAN، اسم حامل البطاقة، تاريخ الانتهاء، SAD)
- هل سُرّبت البيانات فعلًا إلى الخارج أم جرى الوصول إليها فقط
- السبب الجذري والعوامل المساهمة
- إجراءات المعالجة الموصى بها
الدروس المستفادة
بعد حلّ كل حادثة، أجرِ مراجعة للدروس المستفادة:
- وثّق ما نجح وما يحتاج إلى تحسين في عملية الاستجابة
- حدّث خطة الاستجابة للحوادث بناءً على ما خلصت إليه المراجعة
- عالج الأسباب الجذرية لمنع التكرار
- اختبر خطة الاستجابة المحدَّثة سنويًا (المتطلب 12.10.2)
- قدّم للموظفين تدريبًا إضافيًا عند الحاجة