
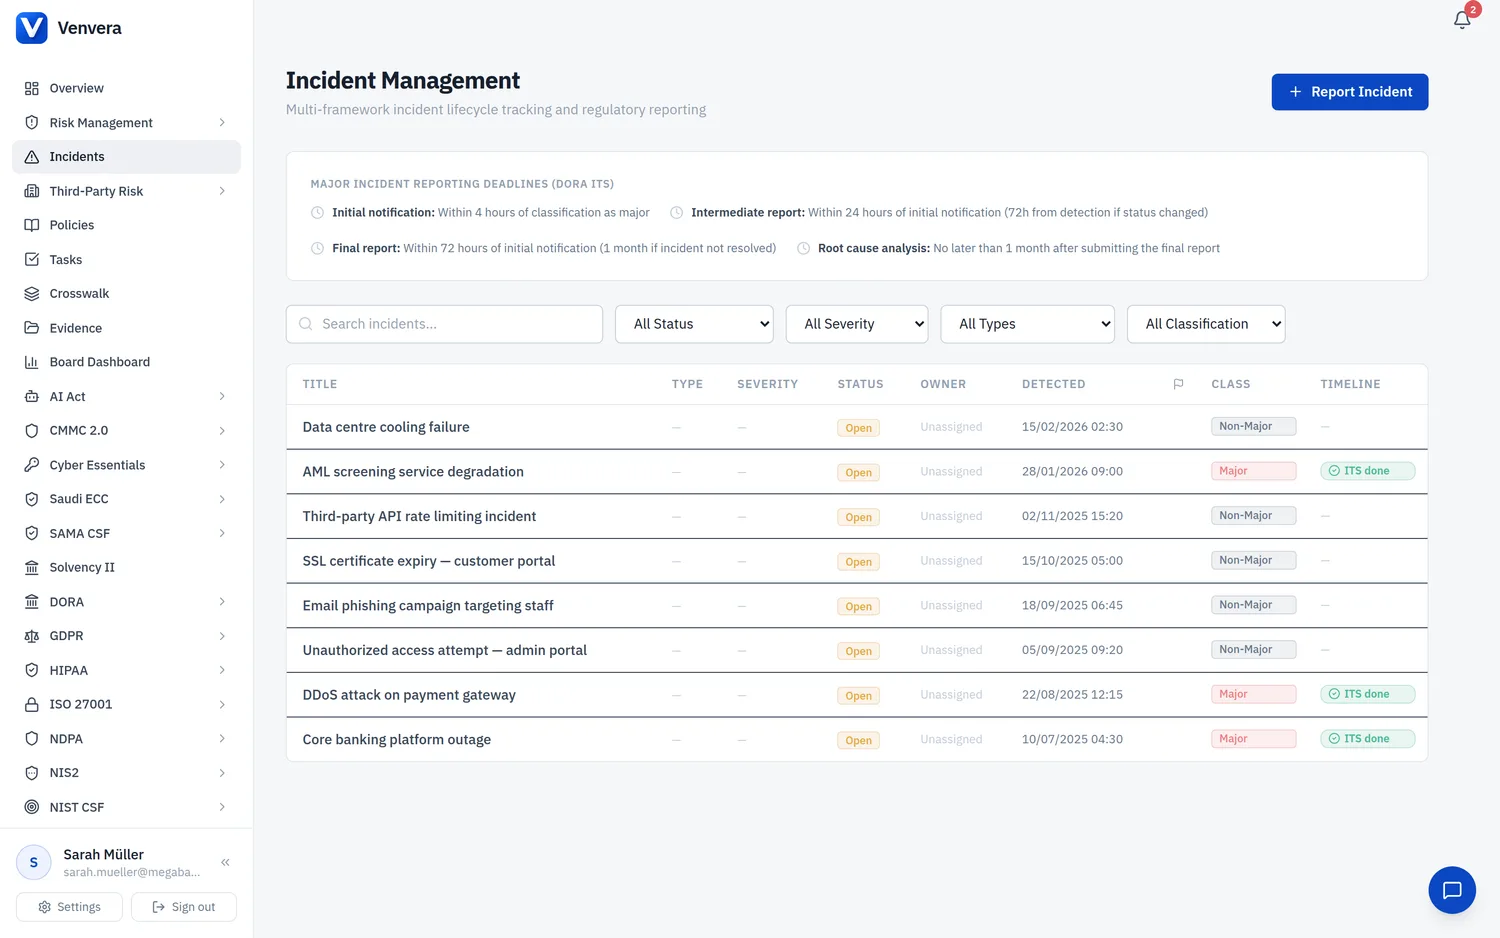
Изискване 12.10 на PCI-DSS налага организациите да въведат план за реакция при инциденти, който е готов да бъде задействан незабавно при пробив в система, засягащ данни на картодържателя. Модулът Реакция при инциденти във Venvera ви помага да управлявате целия жизнен цикъл на инцидентите със сигурността на платежните карти.
Изисквания към плана за реакция при инциденти
PCI-DSS изисква планът за реакция при инциденти да включва като минимум:
- Роли, отговорности и стратегии за комуникация (включително уведомяване на картовите марки)
- Конкретни процедури за реакция при инциденти, съобразени със средата на организацията
- Процедури за възстановяване и непрекъснатост на дейността
- Процеси за архивиране на данните
- Анализ на правните изисквания за докладване на компрометиране
- Покритие на всички критични системни компоненти
- Препратка към процедурите за реакция при инциденти на картовите марки или включването им
Изисквания за уведомяване при пробив
Когато бъде потвърден пробив с данни от платежни карти, трябва да бъдат уведомени няколко страни. Venvera проследява всеки канал за уведомяване:
| Страна | Срок | Подробности |
|---|---|---|
| Картови марки | Незабавно след потвърждаването | Всяка картова марка (Visa, Mastercard, Amex, Discover, JCB) има собствен процес за уведомяване. Visa изисква уведомяване в рамките на 3 работни дни; Mastercard изисква незабавно уведомяване чрез своята програма Account Data Compromise (ADC) |
| Приемащ доставчик / платежен процесор | Незабавно | Вашата приемаща банка трябва да бъде уведомена незабавно, тъй като тя е основната точка за контакт с картовите марки |
| Правоохранителни органи | Според изискванията | Докладвайте на съответните правоохранителни органи, особено при съмнение за престъпна дейност. В САЩ при мащабни пробиви се свържете с ФБР и/или с Тайната служба на САЩ (Secret Service) |
| Засегнати физически лица | Съгласно приложимото право | Щатските/националните закони за уведомяване при пробив могат да изискват уведомяване на засегнатите картодържатели. Срокът зависи от юрисдикцията (напр. 30-60 дни в много щати на САЩ, 72 часа по GDPR) |
Ангажиране на PFI
След потвърден или предполагаем пробив картовите марки обикновено изискват ангажирането на криминалистичен разследващ по PCI (PCI Forensic Investigator, PFI):
- PFI са сертифицирани от PCI SSC да разследват пробиви с платежни карти
- Те извършват криминалистичен анализ, за да определят обхвата, причината и продължителността на компрометирането
- Ангажирането на PFI е задължително за търговци от ниво 1 и ниво 2, претърпели пробив
- Докладът на PFI се предоставя на картовите марки и на приемащите доставчици
- Проследявайте статуса на ангажирането на PFI в записа за инцидента във Venvera
Стъпки за ограничаване
Когато бъде открит инцидент с данни на картодържателя, следвайте тези процедури за ограничаване:
- Изолирайте: незабавно изолирайте засегнатите системи от мрежата, без да ги изключвате от захранването (за да запазите криминалистичните доказателства)
- Запазете доказателствата: съберете системните журнали, записите на мрежовия трафик и дъмповете на паметта преди отстраняването
- Блокирайте достъпа: деактивирайте компрометираните акаунти, отменете токените за достъп, блокирайте зловредните IP адреси
- Оценете обхвата: определете кои системи, акаунти и данни са били засегнати
- Уведомете: започнете процедурите за уведомяване (приемащ доставчик, картови марки, правоохранителни органи според случая)
- Ангажирайте PFI: свържете се с криминалистичен разследващ по PCI, ако картовите марки го изискват
- Отстранете: адресирайте първопричината (приложете корекции за уязвимостите, прекратете неразрешения достъп, актуализирайте конфигурациите)
- Валидирайте: потвърдете, че отстраняването е ефективно, и оценете отново сигурността на средата
Криминалистично разследване
Криминалистичното разследване трябва да установи:
- Как е настъпило компрометирането (вектор на атаката, използвани уязвимости)
- Продължителността на компрометирането (кога е започнало и кога е открито)
- Броя на потенциално засегнатите акаунти/карти
- Типовете компрометирани данни (PAN, име на картодържателя, срок на валидност, SAD)
- Дали данните действително са били изнесени, или само е имало достъп до тях
- Първопричината и допринасящите фактори
- Препоръчителните действия за отстраняване
Извлечени поуки
След разрешаването на всеки инцидент проведете преглед на извлечените поуки:
- Документирайте какво е работило добре и какво трябва да се подобри в процеса на реакция
- Актуализирайте плана за реакция при инциденти въз основа на констатациите
- Адресирайте първопричините, за да предотвратите повторение
- Тествайте актуализирания план за реакция веднъж годишно (изискване 12.10.2)
- Осигурете допълнително обучение на персонала при необходимост