
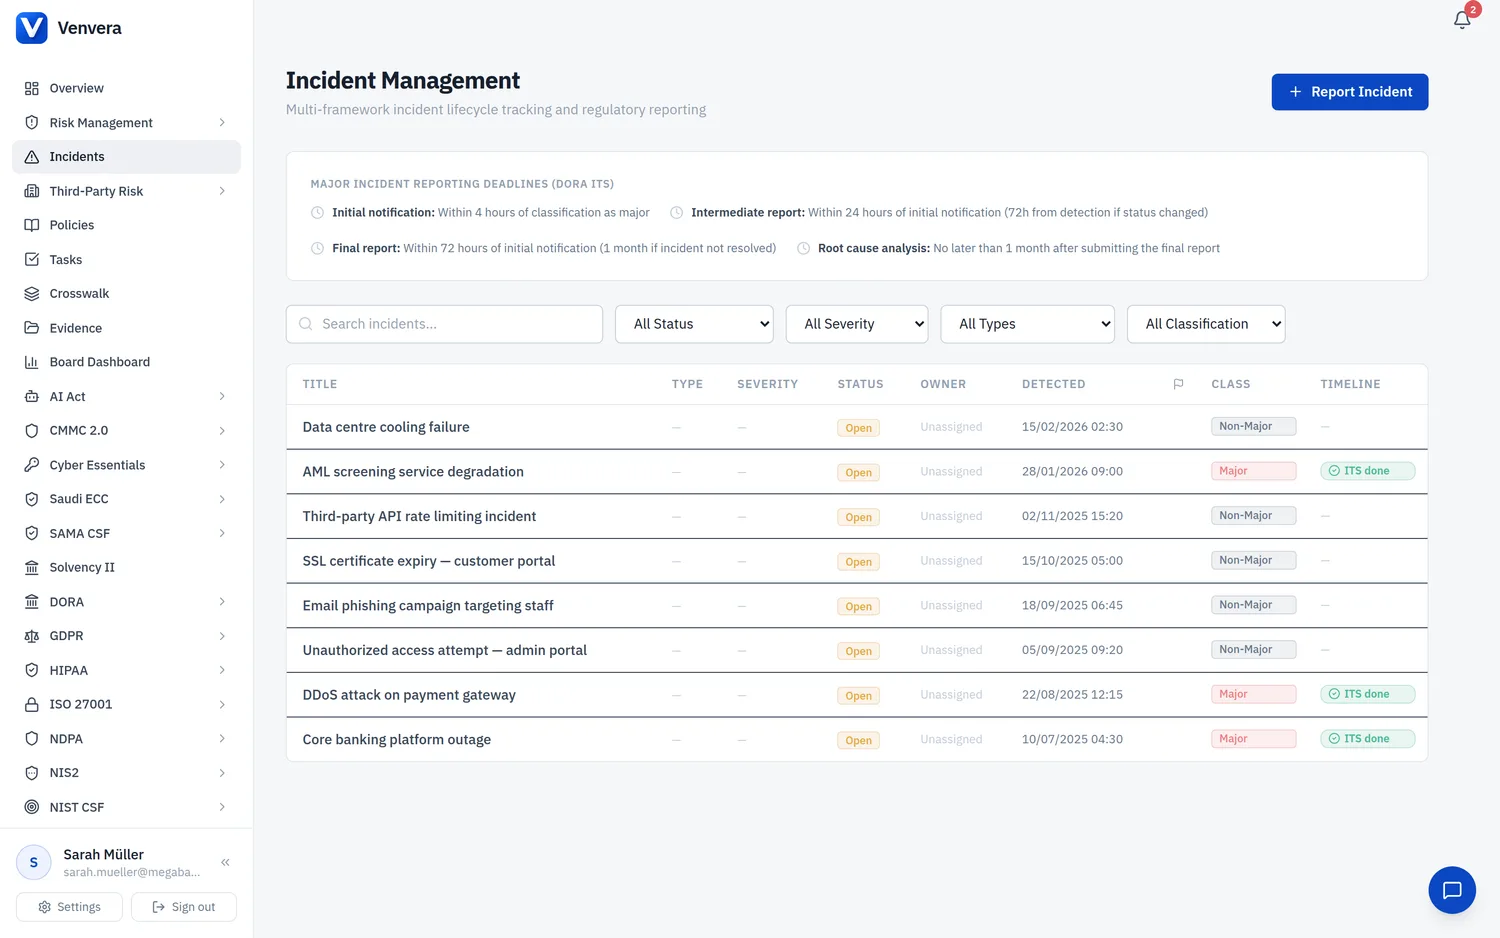
PCI-DSS 要求 12.10 规定,组织必须实施事件响应计划,并确保在发生涉及持卡人数据的系统入侵时能够立即启动。Venvera 中的事件响应模块可帮助您管理支付卡安全事件的完整生命周期。
事件响应计划要求
PCI-DSS 要求事件响应计划至少包含以下内容:
- 角色、职责和沟通策略(包括通知卡组织)
- 与组织环境相适应的具体事件响应程序
- 业务恢复和连续性程序
- 数据备份流程
- 对报告入侵事件的法律要求进行分析
- 覆盖所有关键系统组件
- 引用或纳入卡组织的事件响应程序
泄露通知要求
确认发生支付卡数据泄露后,必须通知多个相关方。Venvera 会跟踪每个通知渠道:
| 相关方 | 时限 | 详情 |
|---|---|---|
| 卡组织 | 确认后立即通知 | 每个卡组织(Visa、Mastercard、Amex、Discover、JCB)都有各自的通知流程。Visa 要求在 3 个工作日内通知;Mastercard 要求通过其账户数据泄露 (ADC) 计划立即通知 |
| 收单机构/支付处理机构 | 立即 | 必须立即通知您的收单银行,因为它是与卡组织联络的主要联系方 |
| 执法机构 | 根据需要 | 向相应的执法机构报告,尤其是在怀疑存在犯罪活动时。在美国,发生大规模泄露时应联系 FBI 和/或特勤局 (Secret Service) |
| 受影响的个人 | 依据适用法律 | 州或国家层面的泄露通知法律可能要求通知受影响的持卡人。时限因司法管辖区而异(例如,美国许多州为 30-60 天,GDPR 下为 72 小时) |
聘请 PFI
在确认或怀疑发生泄露后,卡组织通常会要求聘请 PCI 取证调查员 (PFI):
- PFI 经 PCI SSC 认证,负责调查支付卡泄露事件
- PFI 会开展取证分析,以确定入侵的范围、原因和持续时间
- 发生泄露的 1 级和 2 级商户必须聘请 PFI
- PFI 报告将提交给卡组织和收单机构
- 在 Venvera 的事件记录中跟踪 PFI 聘请状态
遏制步骤
检测到持卡人数据事件时,请遵循以下遏制程序:
- 隔离:立即将受影响的系统与网络隔离,但不要关闭电源(以保全取证证据)
- 保全证据:在修复之前采集系统日志、网络流量抓包和内存转储
- 阻断访问:禁用已失陷的账户,撤销访问令牌,封禁恶意 IP 地址
- 评估范围:确定哪些系统、账户和数据受到影响
- 通知:启动通知程序(视情况通知收单机构、卡组织和执法机构)
- 聘请 PFI:如卡组织要求,联系 PCI 取证调查员
- 修复:解决根本原因(修补漏洞、关闭未经授权的访问、更新配置)
- 验证:确认修复有效,并重新评估环境的安全性
取证调查
取证调查应确定以下内容:
- 入侵是如何发生的(攻击途径、被利用的漏洞)
- 入侵的持续时间(何时开始、何时被检测到)
- 可能受影响的账户/卡片数量
- 泄露的数据类型(PAN、持卡人姓名、有效期、SAD)
- 数据是否确实被窃取,还是仅被访问
- 根本原因和促成因素
- 建议的修复措施
经验教训
每起事件解决后,开展经验教训总结审查:
- 记录响应过程中哪些做法行之有效、哪些方面需要改进
- 根据审查结果更新事件响应计划
- 解决根本原因,防止再次发生
- 每年测试更新后的响应计划(要求 12.10.2)
- 根据需要为员工提供额外培训