
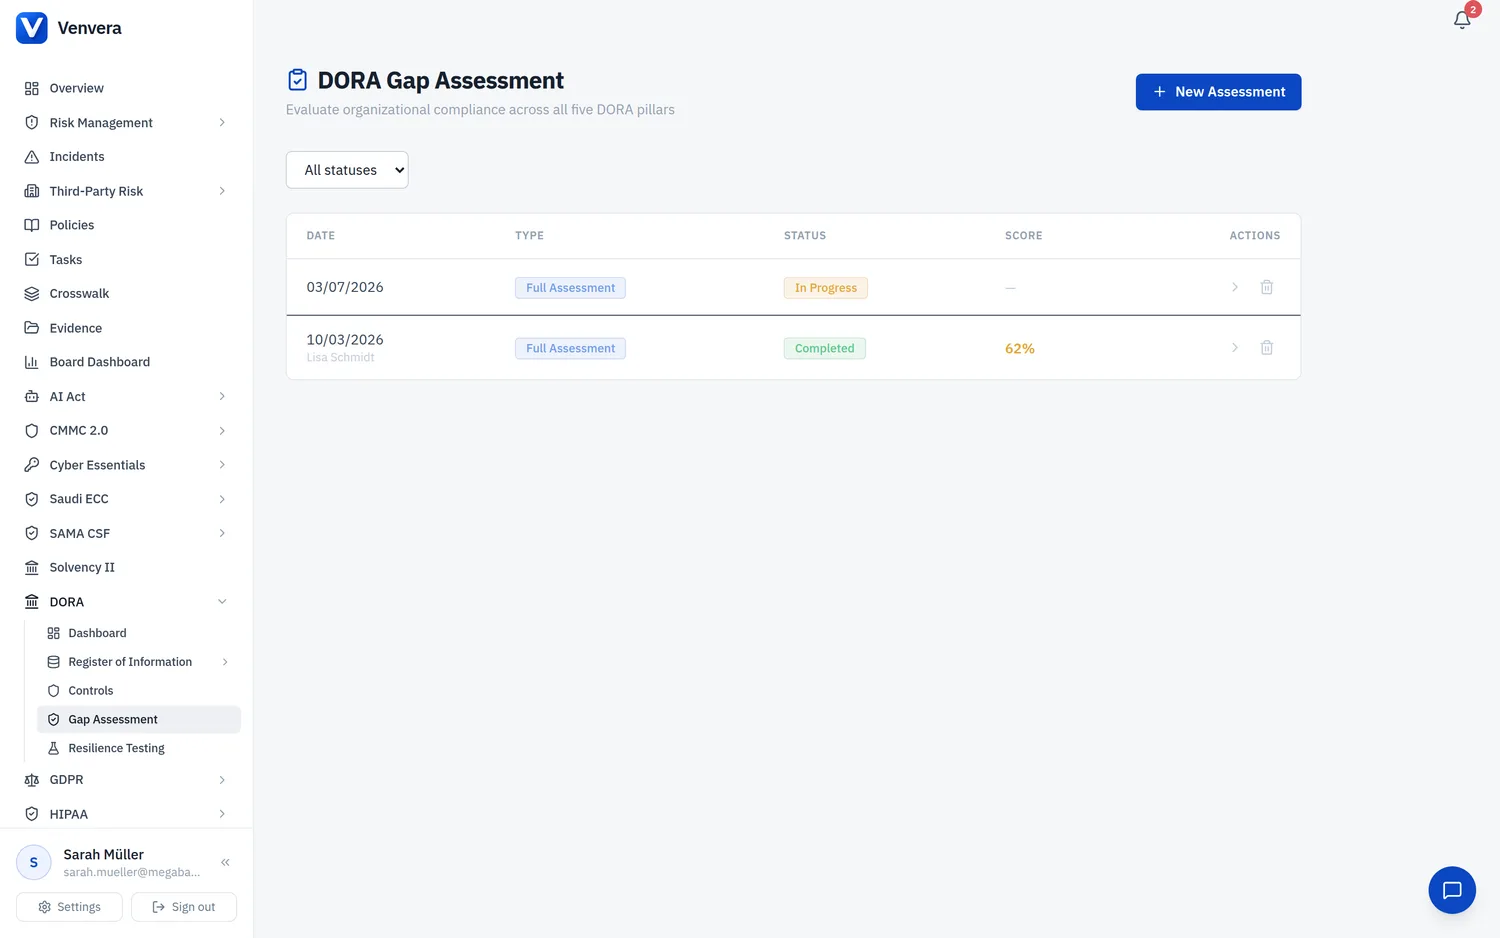
Das Modul Gap-Analyse bietet eine strukturierte Bewertung des Reifegrads Ihrer Organisation bei der PCI-DSS-Compliance über alle 12 Anforderungen. Die Bewertung besteht aus 60 Fragen, gegliedert in 12 Kapitel (eines je PCI-DSS-Anforderung), und jede Antwort wird auf einer Reifegradskala bewertet.
Reifegradbewertung
Jede Frage wird auf einer Skala von 0-4 bewertet:
| 0 - Nicht umgesetzt | Für diese Anforderung gibt es keine Kontrollen, keine Prozesse und kein Bewusstsein |
| 1 - Initial / Ad hoc | Ein gewisses Bewusstsein ist vorhanden, aber die Prozesse sind informell, uneinheitlich oder nicht dokumentiert |
| 2 - In Entwicklung | Die Prozesse sind dokumentiert und teilweise umgesetzt, werden aber nicht durchgängig eingehalten oder überwacht |
| 3 - Definiert / Gesteuert | Die Kontrollen sind vollständig umgesetzt, dokumentiert, werden durchgängig eingehalten und regelmäßig überprüft |
| 4 - Optimiert | Die Kontrollen werden durch Kennzahlen, Automatisierung und gewonnene Erkenntnisse fortlaufend verbessert. Bewährte Verfahren werden übertroffen |
Eine Bewertung durchführen
- Navigieren Sie zu PCI-DSS → Gap-Analyse
- Klicken Sie auf Neues Assessment oder setzen Sie eine bereits begonnene Bewertung fort
- Arbeiten Sie alle 12 Kapitel durch und beantworten Sie die Fragen zu jeder PCI-DSS-Anforderung
- Wählen Sie zu jeder Frage eine Reifegradstufe und ergänzen Sie Notizen oder Verweise auf Nachweise
- Speichern Sie Ihren Fortschritt jederzeit: Bewertungen können über mehrere Sitzungen hinweg abgeschlossen werden
- Wenn alle Fragen beantwortet sind, kennzeichnen Sie die Bewertung als Abgeschlossen
Kapitel der Bewertung
| Kapitel | PCI-DSS-Anforderung | Fragen |
|---|---|---|
| 1 | Netzwerksicherheitskontrollen | 5 |
| 2 | Sichere Konfigurationen | 5 |
| 3 | Gespeicherte Kontodaten schützen | 5 |
| 4 | Daten bei der Übertragung schützen | 5 |
| 5 | Anti-Malware | 5 |
| 6 | Sichere Entwicklung | 5 |
| 7 | Zugriffskontrolle | 5 |
| 8 | Benutzerauthentifizierung | 5 |
| 9 | Physische Sicherheit | 5 |
| 10 | Protokollierung & Überwachung | 5 |
| 11 | Sicherheitstests | 5 |
| 12 | Sicherheitsrichtlinien & Programme | 5 |
Ergebnisse interpretieren
Nach Abschluss der Bewertung wird der Gesamt-Compliance-Score als Prozentsatz der maximal erreichbaren Punktzahl berechnet (4 × 60 = 240):
- 85-100% - Starke Compliance-Lage. Konzentrieren Sie sich auf die fortlaufende Verbesserung und die Aufrechterhaltung der Kontrollen
- 70-84% - Gute Grundlage mit einigen Lücken. Bearbeiten Sie Punkte mittlerer Priorität, um die Compliance zu stärken
- 50-69% - Es bestehen erhebliche Lücken. Priorisieren Sie die Behebung in kritischen Bereichen und in Bereichen mit hohem Risiko
- Unter 50% - Schwerwiegende Compliance-Lücken. Sofortiges Handeln ist bei mehreren Anforderungen erforderlich
Vorrangige Lücken
Venvera hebt die kritischsten Lücken automatisch hervor, und zwar anhand folgender Kriterien:
- Anforderungen mit der Bewertung 0 oder 1 (nicht vorhandene oder Ad-hoc-Kontrollen)
- Anforderungen zum Schutz der CDE (Anforderungen 1, 3, 4): höchste Priorität
- Lücken bei Tests und Überwachung (Anforderungen 10, 11): häufig in QSA-Feststellungen genannt
- Mängel bei der Zugriffskontrolle (Anforderungen 7, 8): verbreitete Einfallstore für Sicherheitsverletzungen
Rahmenwerkübergreifende Übertragung
Die Ergebnisse der PCI-DSS Gap-Analyse können in die Bewertungen Ihrer anderen aktivierten Rahmenwerke einfließen. Viele PCI-DSS-Anforderungen überschneiden sich mit:
- ISO 27001 - Kontrollen aus Anhang A zu Zugriffskontrolle, Kryptografie, Netzwerksicherheit und Betriebssicherheit
- NIST CSF - Die Funktionen Identifizieren, Schützen, Erkennen, Reagieren und Wiederherstellen lassen sich in großem Umfang den PCI-DSS-Anforderungen zuordnen
- SOC 2 - Die Trust Services Criteria für Sicherheit, Verfügbarkeit und Vertraulichkeit überschneiden sich mit PCI-DSS
- DORA - Die Anforderungen an IKT-Risikomanagement, Vorfallsmeldung und Resilienztests haben Entsprechungen in PCI-DSS