
„Управление на риска“ от край до край: остатъчната експозиция на дашборда, регистърът под него, KRI със собствени прагове на апетита и моментни снимки, които замразяват регистъра във времето. (56 секунди)
Модулът „Управление на риска“ предоставя цялостна рамка за идентифициране, оценяване, третиране и наблюдение на рисковете във всяка област, за която организацията отговаря: ИКТ и кибер, регулаторни и съответствие, оперативни, финансови престъпления / AML, стратегически и бизнес, поведение и репутация, измами, трети страни и концентрация и ESG / климат. Той работи с всяка рамка, която активирате във Venvera (DORA, NIS2, ISO 27001, GDPR, SOC 2, NIST CSF, EU AI Act, AMLD, PCI DSS, HIPAA, CMMC, UAE IA и други), и включва визуален дашборд за надзор от ръководството, подробен регистър на рисковете и конфигурируеми настройки за апетита за риск.
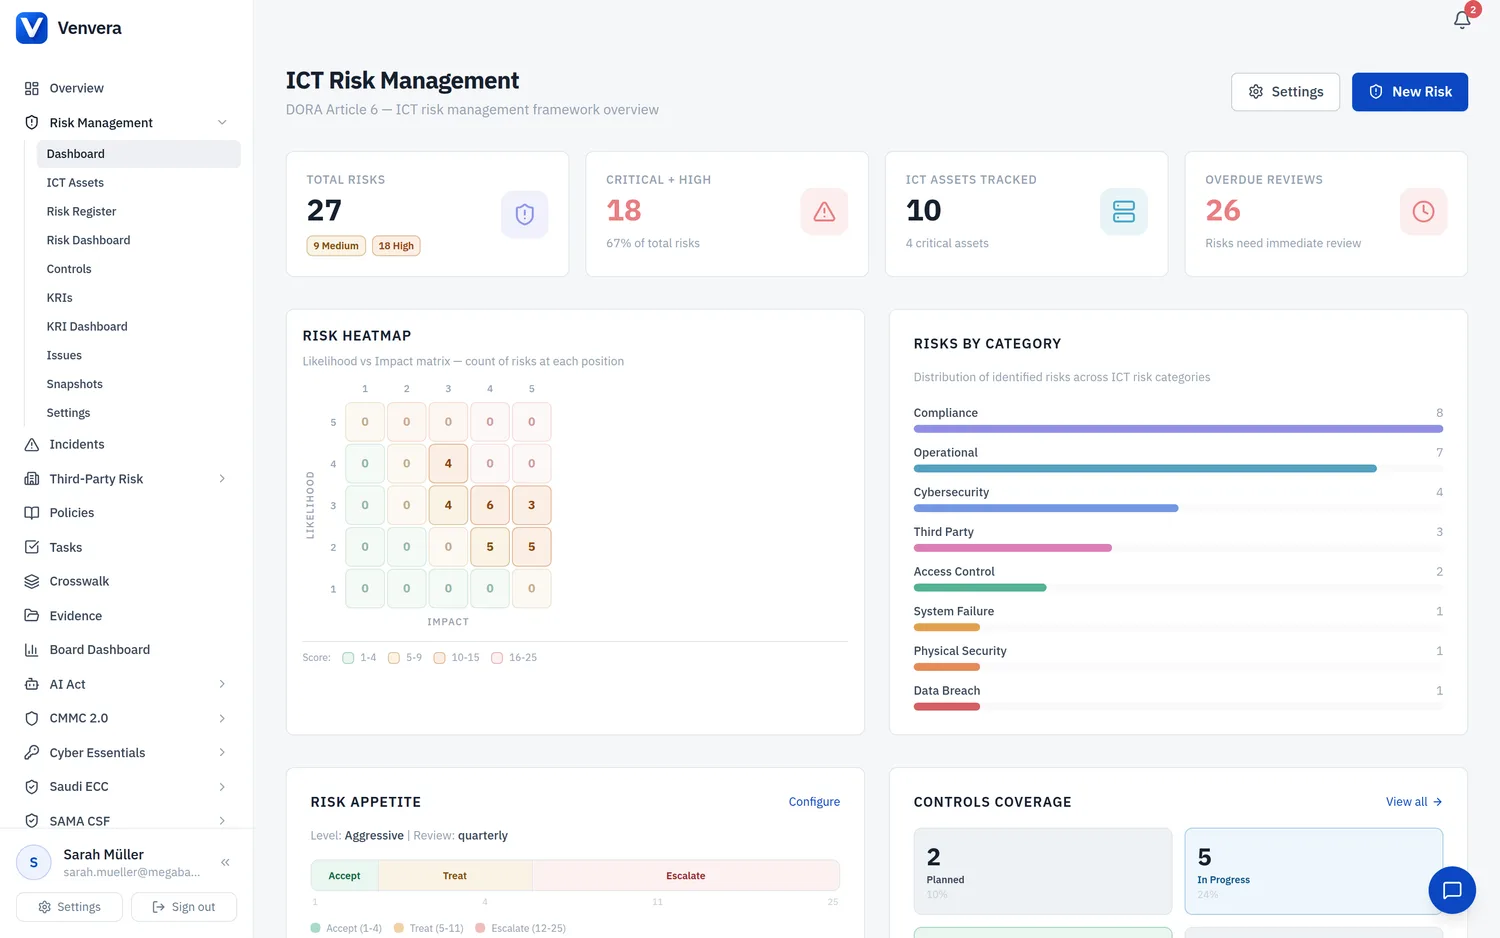
Дашборд за риска
Дашбордът предоставя преглед на ниво ръководство на състоянието на ИКТ риска във вашата организация чрез интерактивни визуализации и обобщена статистика.
Карти с обобщена статистика
| Карта | Съдържание |
|---|---|
| Общо рискове | Общият брой на всички рискове в регистъра с разбивка по ниво на риска: отдолу се показва броят на критичните, високите, средните и ниските. |
| Критични + високи | Сборният брой на рисковете с ниво „Критичен“ и „Висок“, заедно с процента, който те представляват от всички рискове. Това откроява най-неотложната ви рискова експозиция. |
| Проследявани ICT активи | Общият брой на ИКТ активите в регистъра на активите, като броят на активите, класифицирани като критични, е показан отделно. |
| Просрочени прегледи | Броят на рисковете, чиято „Дата на следващ преглед“ е отминала без актуализиран преглед. Те изискват незабавно внимание. |
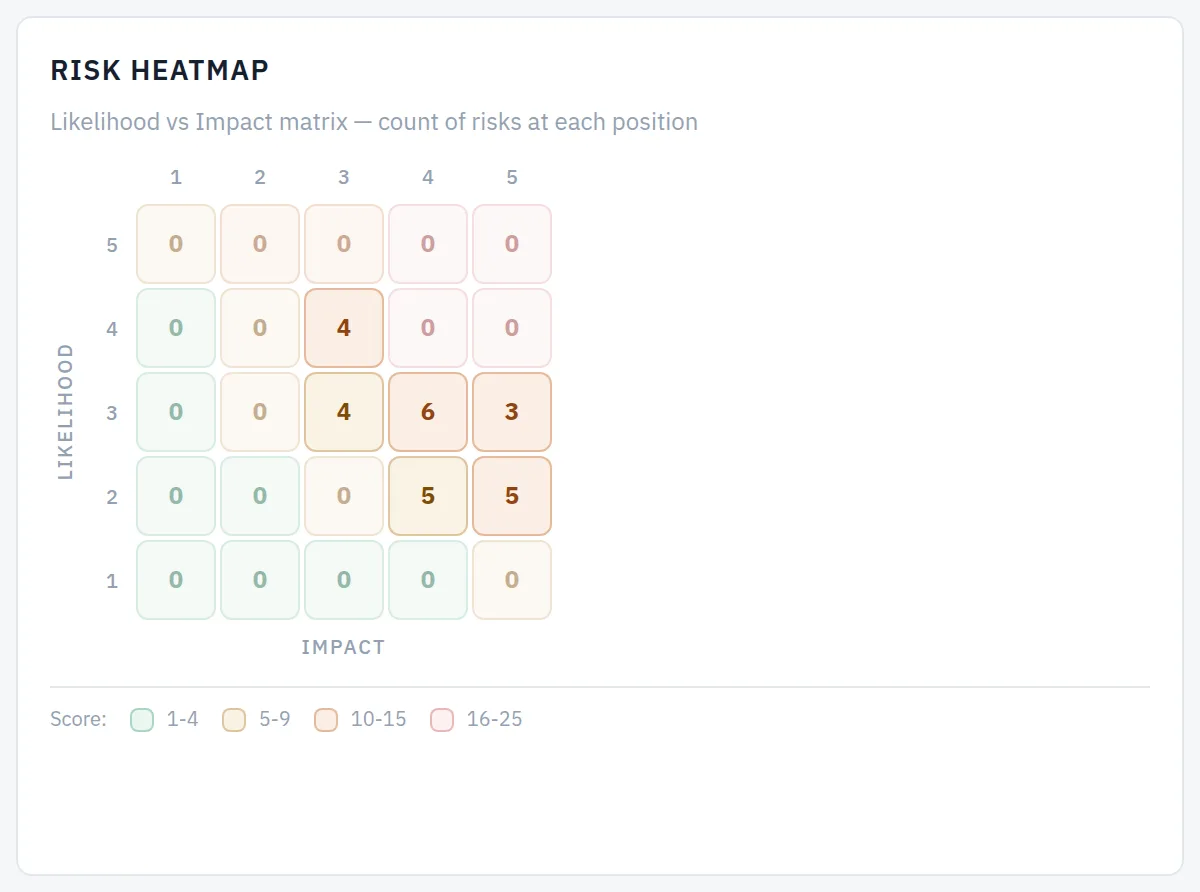
Топлинна карта на риска
Матрица 5x5 с Въздействие (1-5) по оста X и Вероятност (5-1, отгоре надолу) по оста Y. Всяка клетка показва броя на рисковете, попадащи в това пресичане на вероятност и въздействие. Клетките са оцветени според изчисления резултат за риска (Вероятност x Въздействие):
| Диапазон на резултата | Цвят | Ниво |
|---|---|---|
| 1 - 4 | Изумрудено / зелено | Нисък |
| 5 - 9 | Кехлибарено / жълто | Среден |
| 10 - 15 | Оранжево | Висок |
| 16 - 25 | Червено | Критичен |
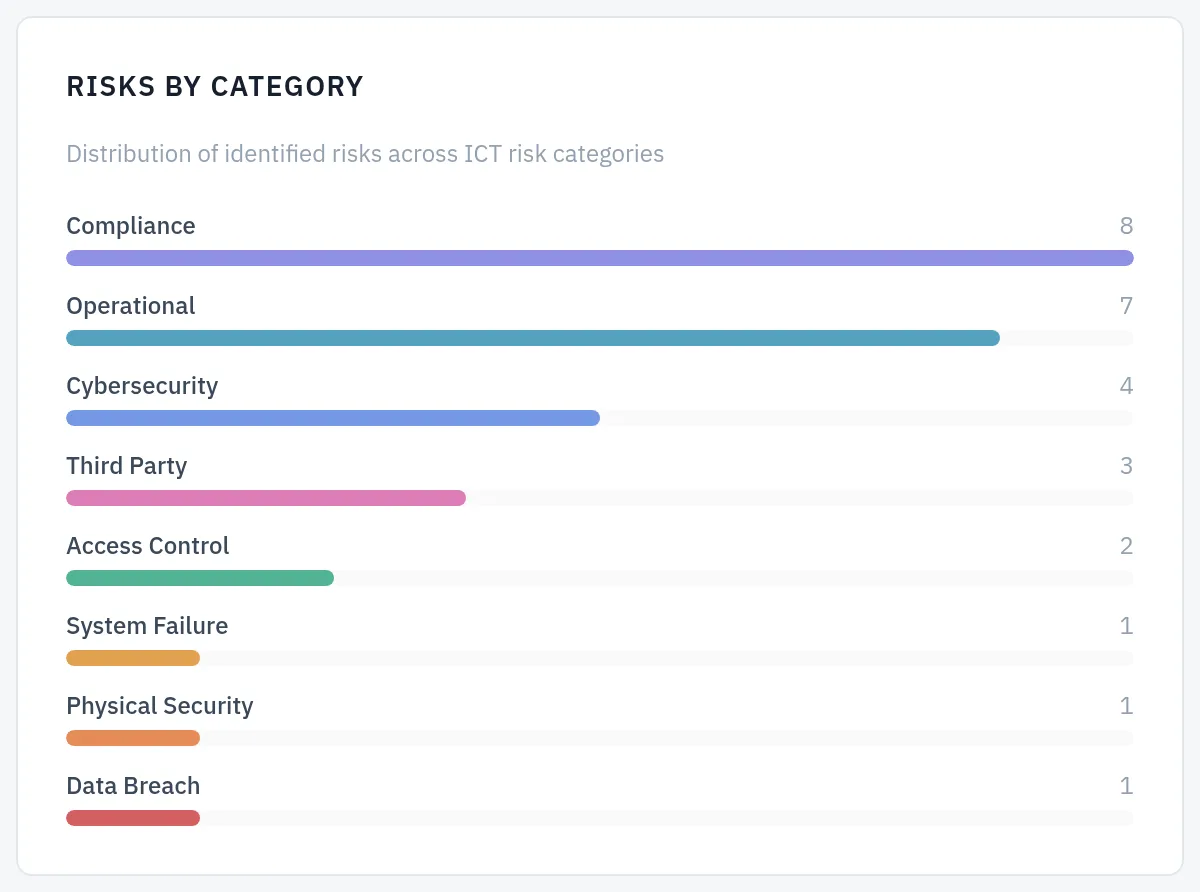
Разпределение на рисковете по категория
Хоризонтална стълбовидна диаграма, която показва колко риска има във всяка категория („Киберсигурност“, „Нарушение на сигурността на данните“, „Отказ на система“, „Трети страни“ и др.). Стълбовете са с пропорционален размер, така че бързо да видите кои категории рискове преобладават във вашия регистър.
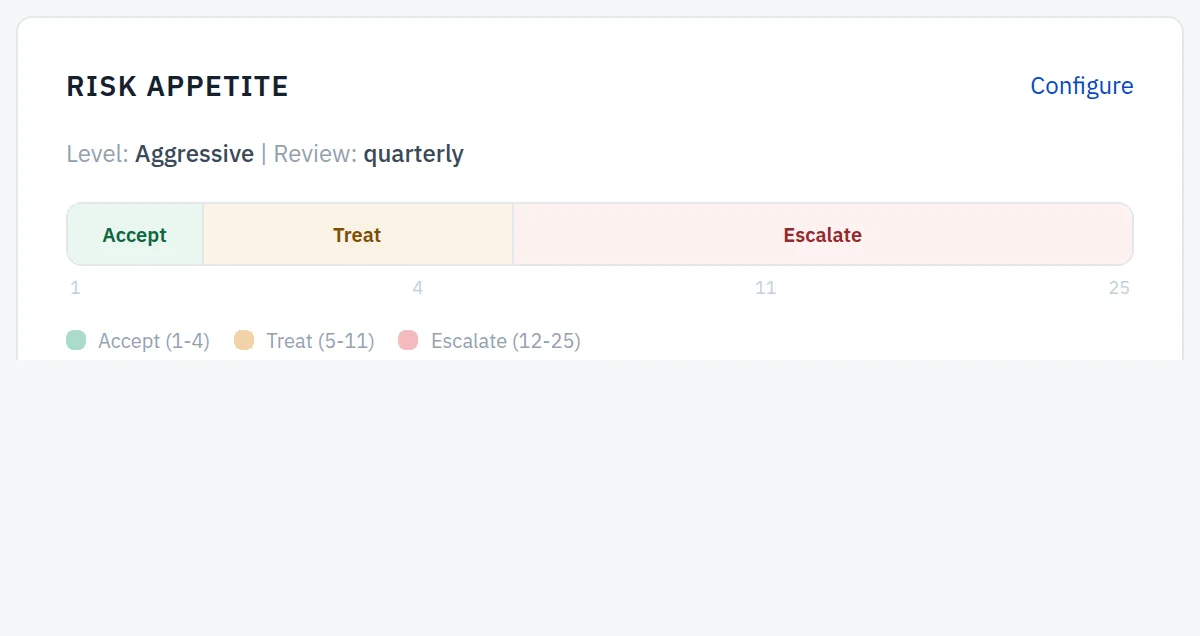
Индикатор за апетита за риск
Показва текущото ниво на апетита за риск на организацията („Консервативен“, „Умерен“ или „Агресивен“) заедно с конфигурираните прагове на приемане и ескалиране. Това дава контекст за тълкуване на резултатите за риска спрямо заявения толеранс на организацията.
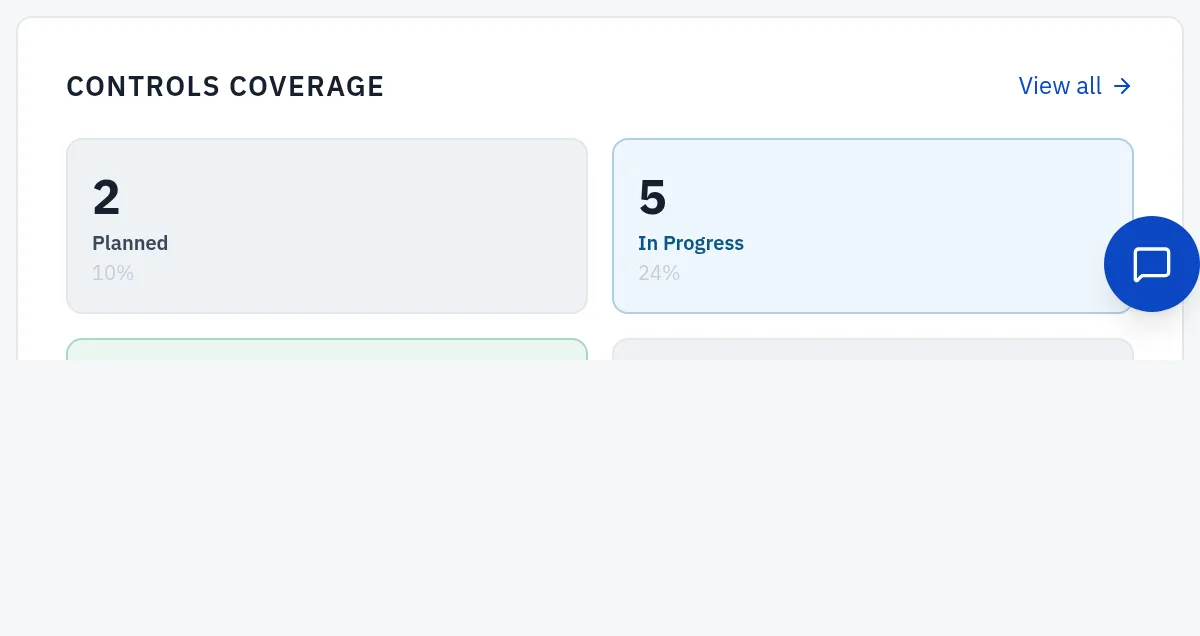
Покритие на контролите
Визуализация тип мрежа, която показва как ИКТ контролите се съпоставят с категориите рискове и ви помага да откриете областите със силно покритие от контроли и пропуските, които изискват внимание.
Топ 10 рискове
Класирана таблица с десетте риска с най-висок резултат в регистъра, подредени по резултата за присъщ риск в низходящ ред. Тя дава бърз поглед върху най-критичните рискове, които изискват вниманието на ръководството.
Разгледайте модула „Управление на риска“
- Регистър на рисковете и оценяване на рисковете: работният регистър и пълният формуляр за оценка на риска.
- Ключови индикатори за риск (KRI): показатели за ранно предупреждение, обвързани с регулаторни членове, с часовници при преминаване на праг и „Дашборд за KRI“.
- Управление на ИКТ активите: инвентарът на активите по чл. 8 от DORA.
- ИКТ контроли: каталогът с контроли и неговите регулаторни съпоставяния.
- Настройки за апетит за риск: нива на толеранс и праговете на приемане и ескалиране.
- Снимки на риска и пакет за борда: снимки към определен момент и PDF, готов за борда.
- Проблеми и действия за отстраняване: проследяване на слабости и констатации до тяхното затваряне.