
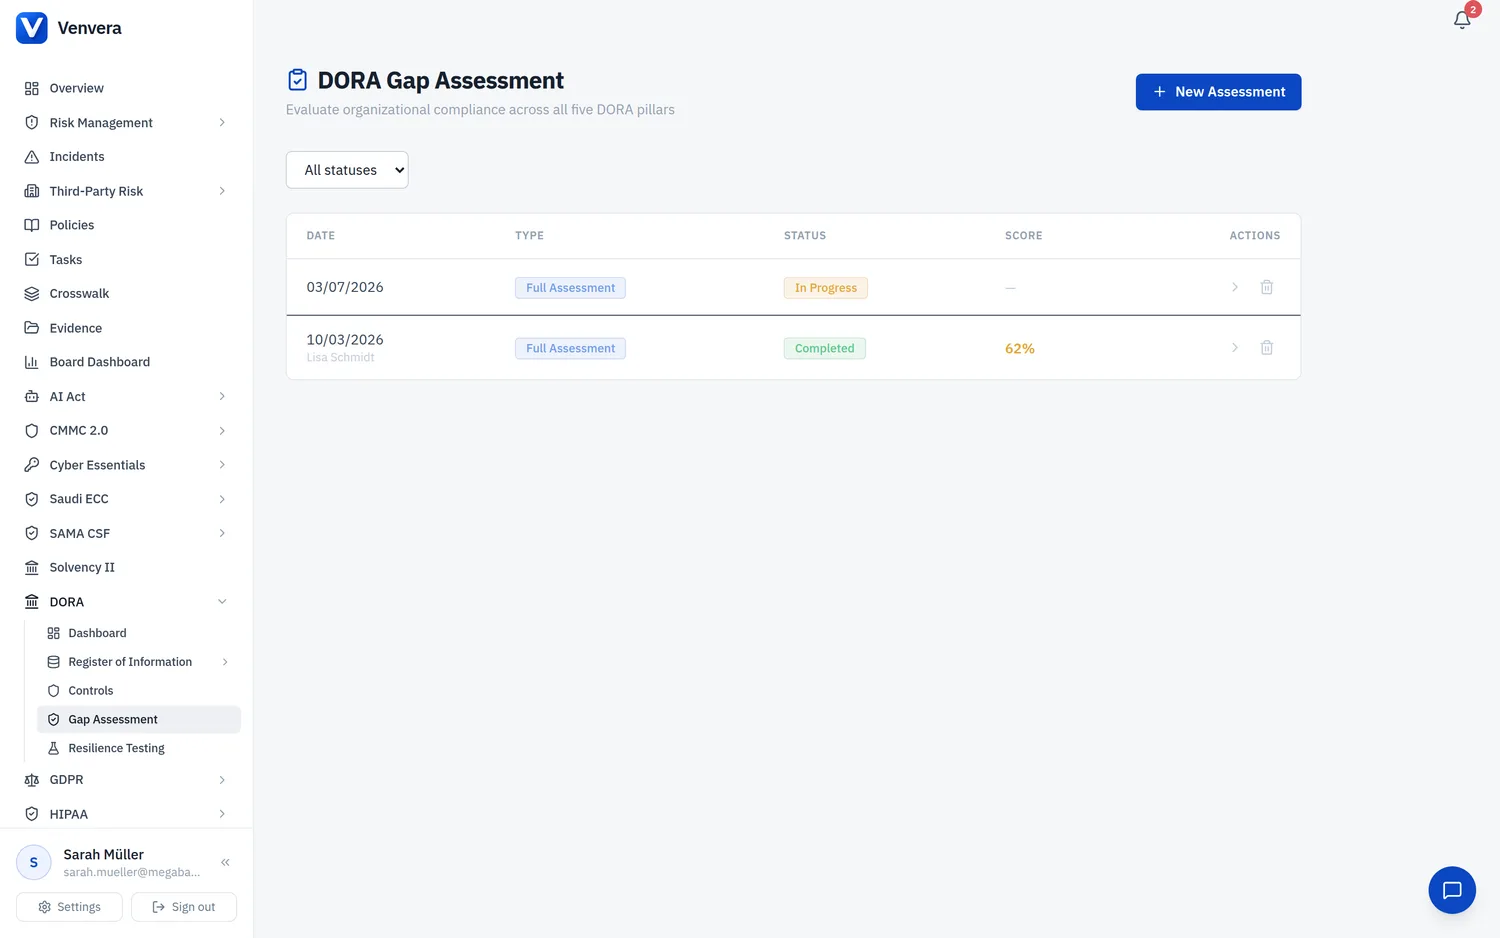
Модулът Оценка на пропуските предоставя структурирана оценка на зрелостта на съответствието на вашата организация с PCI-DSS по всичките 12 изисквания. Оценката се състои от 60 въпроса, подредени в 12 глави (по една за всяко изискване на PCI-DSS), като всеки отговор се оценява по скала на зрелост.
Оценяване на зрелостта
Всеки въпрос се оценява по скала от 0 до 4:
| 0 - Не е внедрено | За това изискване не съществуват контроли, процеси или осведоменост |
| 1 - Начално / ad hoc | Има известна осведоменост, но процесите са неформални, непоследователни или недокументирани |
| 2 - Развиващо се | Процесите са документирани и частично внедрени, но не се спазват или наблюдават последователно |
| 3 - Дефинирано / управлявано | Контролите са напълно внедрени, документирани, спазват се последователно и се преглеждат редовно |
| 4 - Оптимизирано | Контролите се подобряват непрекъснато чрез показатели, автоматизация и извлечени поуки. Най-добрите практики са надхвърлени |
Провеждане на оценка
- Отворете PCI-DSS → Оценка на пропуски
- Щракнете върху Нова оценка или продължете съществуваща оценка, която е в процес
- Преминете през всяка от 12-те глави, като отговаряте на въпросите за всяко изискване на PCI-DSS
- За всеки въпрос изберете оценка за зрелост и добавете бележки или препратки към доказателства
- Запазвайте напредъка по всяко време: оценките могат да се попълват в рамките на няколко сесии
- Когато отговорите на всички въпроси, маркирайте оценката като Завършено
Глави на оценката
| Глава | Изискване на PCI-DSS | Въпроси |
|---|---|---|
| 1 | Контроли за мрежова сигурност | 5 |
| 2 | Сигурни конфигурации | 5 |
| 3 | Защита на съхраняваните данни за акаунти | 5 |
| 4 | Защита на данните при пренос | 5 |
| 5 | Защита от зловреден софтуер | 5 |
| 6 | Сигурна разработка | 5 |
| 7 | Контрол на достъпа | 5 |
| 8 | Удостоверяване на потребителите | 5 |
| 9 | Физическа сигурност | 5 |
| 10 | Регистриране и наблюдение | 5 |
| 11 | Тестване на сигурността | 5 |
| 12 | Политики и програми за сигурност | 5 |
Тълкуване на резултатите
След завършване на оценката общият резултат за съответствие се изчислява като процент от максималния възможен резултат (4 × 60 = 240):
- 85-100%: силно състояние на съответствието. Съсредоточете се върху непрекъснатото подобряване и поддържането на контролите
- 70-84%: добра основа с някои пропуски. Адресирайте елементите със среден приоритет, за да укрепите съответствието
- 50-69%: има значителни пропуски. Дайте приоритет на отстраняването в критичните и високорисковите области
- Под 50%: сериозни пропуски в съответствието. Необходими са незабавни действия по няколко изисквания
Приоритетни пропуски
Venvera автоматично откроява най-критичните пропуски въз основа на:
- Изисквания с оценка 0 или 1 (несъществуващи или ad hoc контроли)
- Изисквания, свързани със защитата на CDE (изисквания 1, 3, 4): най-висок приоритет
- Пропуски в тестването и наблюдението (изисквания 10, 11): често посочвани в констатациите на QSA
- Недостатъци в контрола на достъпа (изисквания 7, 8): чести вектори на пробиви
Пренасяне между рамки
Резултатите от оценката на пропуските по PCI-DSS могат да послужат за оценките в другите ви активирани рамки. Много изисквания на PCI-DSS се припокриват със:
- ISO 27001: контролите от Приложение A, които обхващат контрола на достъпа, криптографията, мрежовата сигурност и оперативната сигурност
- NIST CSF: функциите „Идентифициране“, „Защита“, „Откриване“, „Реагиране“ и „Възстановяване“ се съпоставят в голяма степен с изискванията на PCI-DSS
- SOC 2: критериите за доверителни услуги за сигурност, наличност и поверителност се припокриват с PCI-DSS
- DORA: изискванията за управление на ИКТ риска, докладване на инциденти и тестване на устойчивостта имат съответствия в PCI-DSS