
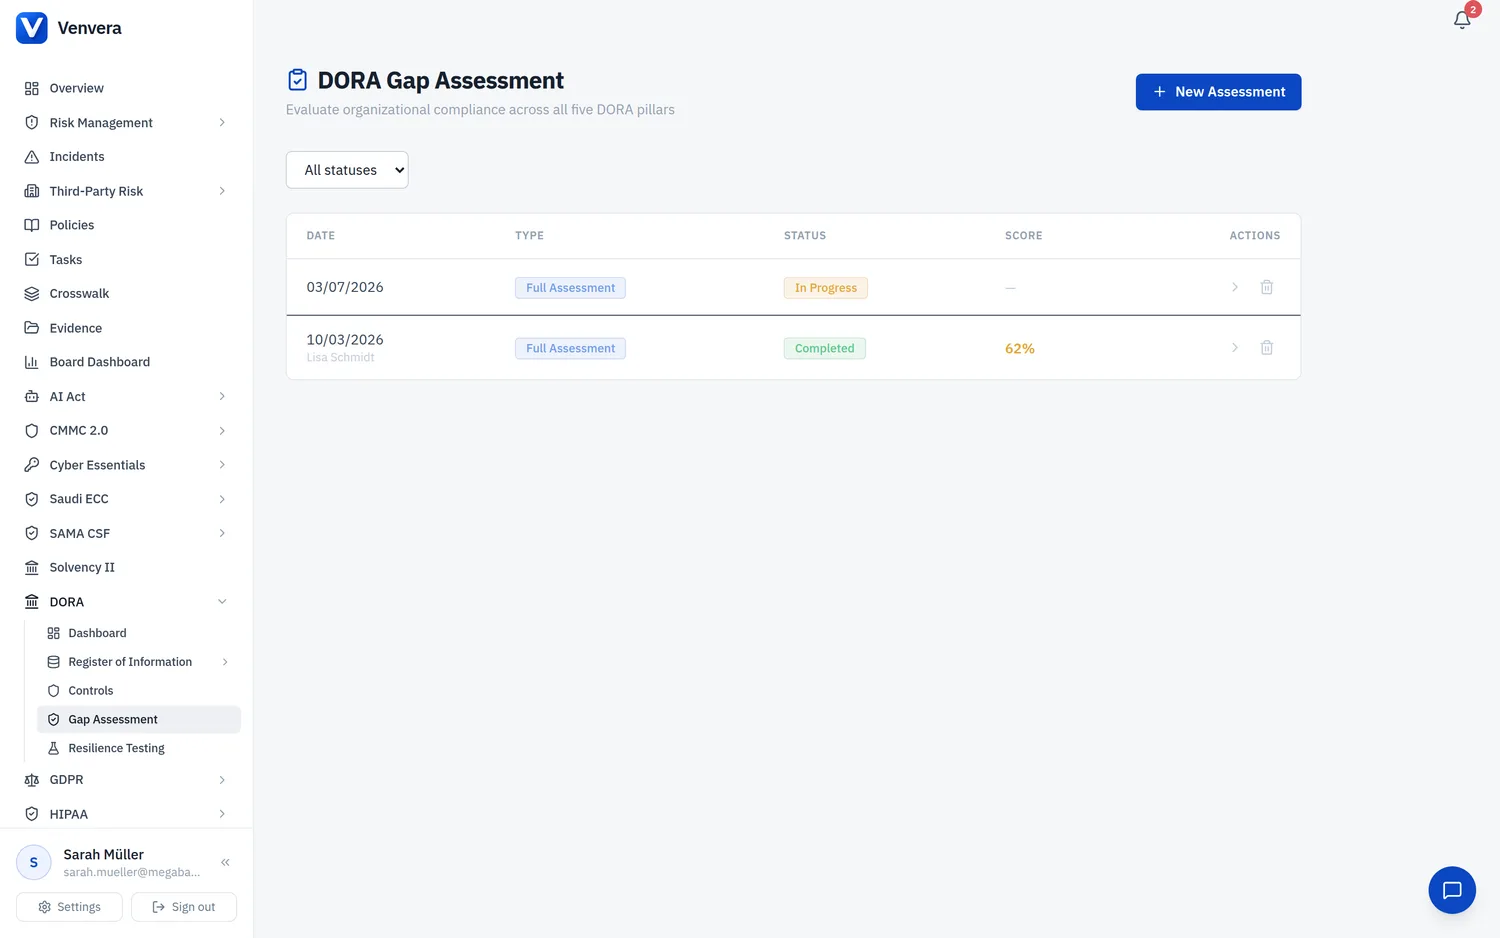
توفر وحدة تقييم الفجوات تقييمًا منظَّمًا لنضج امتثال مؤسستك لـ PCI-DSS في المتطلبات الـ 12 كلها. يتألف التقييم من 60 سؤالًا موزَّعة على 12 فصلًا (فصل لكل متطلب من متطلبات PCI-DSS)، وتُمنح كل إجابة درجة على مقياس للنضج.
درجات النضج
يُمنح كل سؤال درجة على مقياس من 0 إلى 4:
| 0 - غير مُطبَّق | لا توجد ضوابط ولا عمليات ولا وعي بهذا المتطلب |
| 1 - أولي / ارتجالي | يوجد بعض الوعي، لكن العمليات غير رسمية أو غير متسقة أو غير موثَّقة |
| 2 - قيد التطوير | العمليات موثَّقة ومطبَّقة جزئيًا، لكنها لا تُتَّبع ولا تُراقَب باتساق |
| 3 - معرَّف / مُدار | الضوابط مطبَّقة بالكامل وموثَّقة ومتَّبعة باتساق وتُراجَع بانتظام |
| 4 - محسَّن | الضوابط تُحسَّن باستمرار بالمقاييس والأتمتة والدروس المستفادة. والأداء يتجاوز أفضل الممارسات |
إجراء تقييم
- انتقل إلى PCI-DSS → تقييم الفجوات
- انقر على تقييم جديد أو استأنف تقييمًا قائمًا قيد التنفيذ
- مرّ على الفصول الـ 12 واحدًا تلو الآخر، وأجب عن أسئلة كل متطلب من متطلبات PCI-DSS
- لكل سؤال، اختر درجة نضج وأضف ملاحظات أو إشارات إلى الأدلة
- احفظ تقدّمك في أي وقت: يمكن إكمال التقييمات على عدة جلسات
- عند الإجابة عن جميع الأسئلة، ضع على التقييم علامة مكتمل
فصول التقييم
| الفصل | متطلب PCI-DSS | الأسئلة |
|---|---|---|
| 1 | ضوابط أمن الشبكة | 5 |
| 2 | الإعدادات الآمنة | 5 |
| 3 | حماية بيانات الحساب المخزَّنة | 5 |
| 4 | حماية البيانات أثناء النقل | 5 |
| 5 | مكافحة البرمجيات الخبيثة | 5 |
| 6 | التطوير الآمن | 5 |
| 7 | التحكم في الوصول | 5 |
| 8 | مصادقة المستخدمين | 5 |
| 9 | الأمن المادي | 5 |
| 10 | التسجيل والمراقبة | 5 |
| 11 | الاختبار الأمني | 5 |
| 12 | السياسات والبرامج الأمنية | 5 |
تفسير الدرجات
بعد إكمال التقييم، تُحسب درجة الامتثال الإجمالية نسبةً مئوية من أقصى درجة ممكنة (4 × 60 = 240):
- 85-100%: وضع امتثال قوي. ركّز على التحسين المستمر والمحافظة على الضوابط
- 70-84%: أساس جيد مع بعض الفجوات. عالج البنود المتوسطة الأولوية لتقوية الامتثال
- 50-69%: توجد فجوات جوهرية. أعطِ الأولوية لمعالجة المجالات الحرجة والعالية الخطورة
- أقل من 50%: فجوات امتثال كبرى. يلزم اتخاذ إجراء فوري في عدة متطلبات
الفجوات ذات الأولوية
تبرز Venvera تلقائيًا أشد الفجوات خطورة استنادًا إلى:
- المتطلبات التي حصلت على الدرجة 0 أو 1 (ضوابط غير موجودة أو ارتجالية)
- المتطلبات المتعلقة بحماية بيئة CDE (المتطلبات 1 و3 و4): الأولوية القصوى
- فجوات الاختبار والمراقبة (المتطلبان 10 و11): كثيرًا ما ترد في ملاحظات مقيّمي QSA
- أوجه القصور في التحكم في الوصول (المتطلبان 7 و8): مسارات شائعة للاختراق
الانتشار عبر الأطر
يمكن أن تفيد نتائج تقييم فجوات PCI-DSS في تقييمات أطرك المفعّلة الأخرى. فكثير من متطلبات PCI-DSS يتداخل مع:
- ISO 27001: ضوابط الملحق A التي تغطي التحكم في الوصول والتشفير وأمن الشبكات وأمن العمليات
- NIST CSF: وظائف التعريف والحماية والكشف والاستجابة والتعافي ترتبط ارتباطًا واسعًا بمتطلبات PCI-DSS
- SOC 2: معايير خدمات الثقة الخاصة بالأمن والتوافر والسرية تتداخل مع PCI-DSS
- DORA: متطلبات إدارة مخاطر تقنية المعلومات والاتصالات والإبلاغ عن الحوادث واختبار المرونة لها نظائر في PCI-DSS