
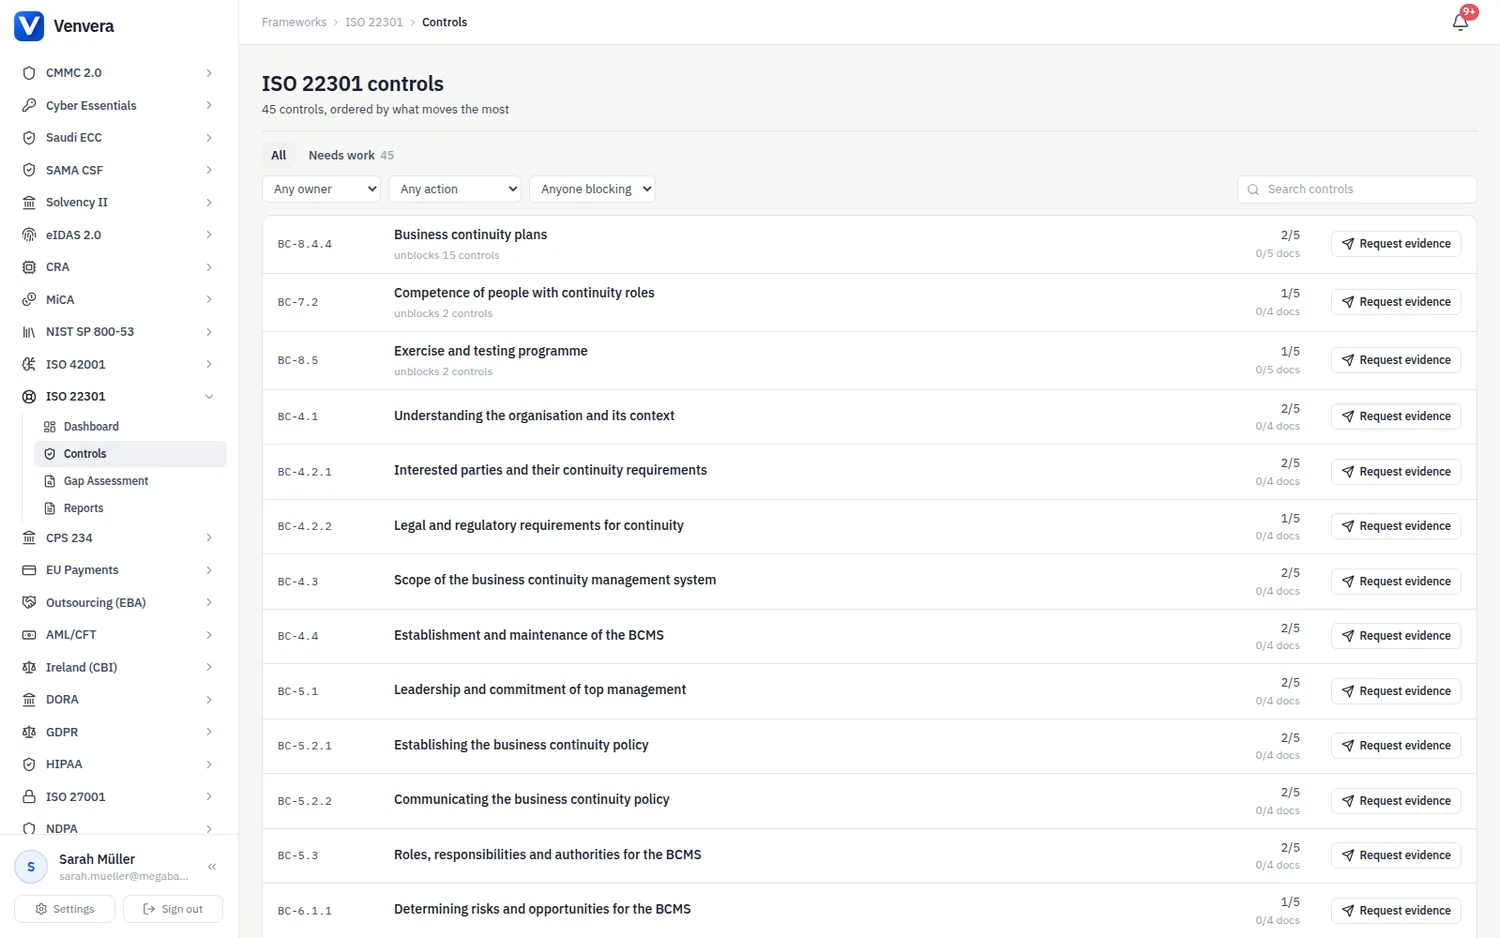
要求页面列出 ISO 22301:2019 的全部 45 个要求条款。每一项都带有实施状态、负责人、实施说明、证据和审核日期,并配有专门编写的指引,说明怎样才能满足该要求、认证审核员会否定哪些内容、常见差距,以及对小型企业和集团而言什么是相称的做法。
状态值
与 Venvera 所有框架通用的四个值相同:未实施、部分实施、已实施和不适用。只有对于确实不在您 BCMS 范围之内的要求才使用“不适用”,并在适用性说明中记录理由:第 4.3 条允许对限定范围进行认证,但如果排除项移除了其他活动所依赖的职能,就是一项审计发现,而且管理体系条款(第 4 至 7、9 和 10 条)永远不能排除。
要求文本
ISO 22301 受版权保护,因此 Venvera 中的要求文本以平台自己的措辞写成认证审核员所核实的内容,而不是转载自该标准。唯一的量化表述是 MTPD 与 RTO 之间的关系,它们属于定义性内容。凡文本中写明“至少每年一次”之处,都是认证实践而非该标准的要求,您可以在合规日历中设定自己的周期。
证据指引
每项要求都有一个专门编写的指引块,分为四个部分:审核人员会索取的预期证据材料,每项都说明其必须包含的内容以及会被否定的内容;常见陷阱;供内部审计人员逐项核对的核对清单;以及规模说明,写明对小型企业而言什么是相称的做法,以及大型企业或集团企业应当展示什么。在附加文档之前,请将证据材料清单作为验收测试使用,并将核对清单作为您自身内部审计的议程。
首次审计通常不通过的要求
认证审核员会集中关注少数几个条款,因为该标准留给企业自行判断的要点正是在那里出问题。请先检查这些条款。
| 要求 | 问题所在 |
|---|---|
| BC-4.3 范围 | 按组织架构图而非按产品和服务确定,或排除了优先活动所依赖的集团职能或数据中心 |
| BC-8.2.2 业务影响分析 | RTO 等于或长于 MTPD;供应商或 ICT 恢复目标长于其所支持的 RTO;时限由连续性团队设定而未经业务负责人确认;数据没有 RPO |
| BC-8.3.1 至 BC-8.3.3 战略 | 没有战略文件,只有计划;把现有安排写成唯一的选项;解决方案无法满足 RTO 且未记录剩余风险接受决定 |
| BC-8.1 供应商 | 关键供应商的合同中没有连续性义务,也没有其自身计划确实有效的鉴证 |
| BC-8.4.4 计划 | 没有启动准则或解除响应流程;计划与 BIA 时限不一致;计划只保存在其本应恢复的系统上 |
| BC-8.5 演练 | 只有桌面演练,从未进行技术测试;没有演练后报告;提出了行动项却从未关闭;每年都是同一个轻松的情景 |
| BC-9.2.1 内部审计 | BCMS 负责人审计自己的体系;审计只核对文件是否存在而不检验有效性 |
| BC-10.1 不符合项 | 审计发现未经原因分析就直接纠正,导致同一发现在下次审计时再次出现 |
负责人
职责路由会根据要求的类别指派默认负责人:治理和业务流程条款指派给合规负责人,第 6 条以及 BIA 和风险评估指派给风险经理,监控条款指派给安全运营,第 10 条指派给内部审计。大多数企业会将第 8 条的要求重新指派给业务连续性负责人,将 ICT 解决方案要求重新指派给 IT 运营;十四项日历义务已按角色路由至业务连续性负责人、风险经理、IT 运营、合规负责人、采购、HR、内部审计和 CEO。
证据与框架映射
请将证据附加到其所支持的要求上。有三项 ISO 22301 要求进入了框架映射,附加到这些要求的证据会传播到关联的要求:业务连续性计划(BC-8.4.4)与 DORA、NIS2、ISO 27001、SOC 2、NIST CSF、NIST SP 800-53、HIPAA、GDPR、NDPA、Saudi ECC 和 UAE IA 的计划要求同属业务连续性映射组;连续性角色的能力(BC-7.2)关联到 NIST SP 800-53 CP-3;演练方案(BC-8.5)关联到 NIST SP 800-53 CP-4。其余要求有意不建立关联:BIA 不是 ICT 风险评估,演练也不是 DORA 数字运营韧性测试方案,ISMS 审计或管理评审不能作为 BCMS 审计的证据,因此自动关联会声称认证审核员不会认可的覆盖范围。如某份文件确实同时满足两个框架,请将其分别附加到每项要求上。
策略模板
十个策略模板涵盖 BCMS 所需的文件:业务连续性策略、BIA 方法论、连续性风险评估程序、业务连续性战略、业务连续性计划模板、ICT 灾难恢复计划、危机沟通计划、演练与测试方案、供应商连续性要求以及管理评审程序。每个模板的每一节都引用其所满足的要求,因此生成的策略会出现在其所覆盖的每项要求的“策略”选项卡上,十个模板合在一起覆盖全部 45 项要求。