
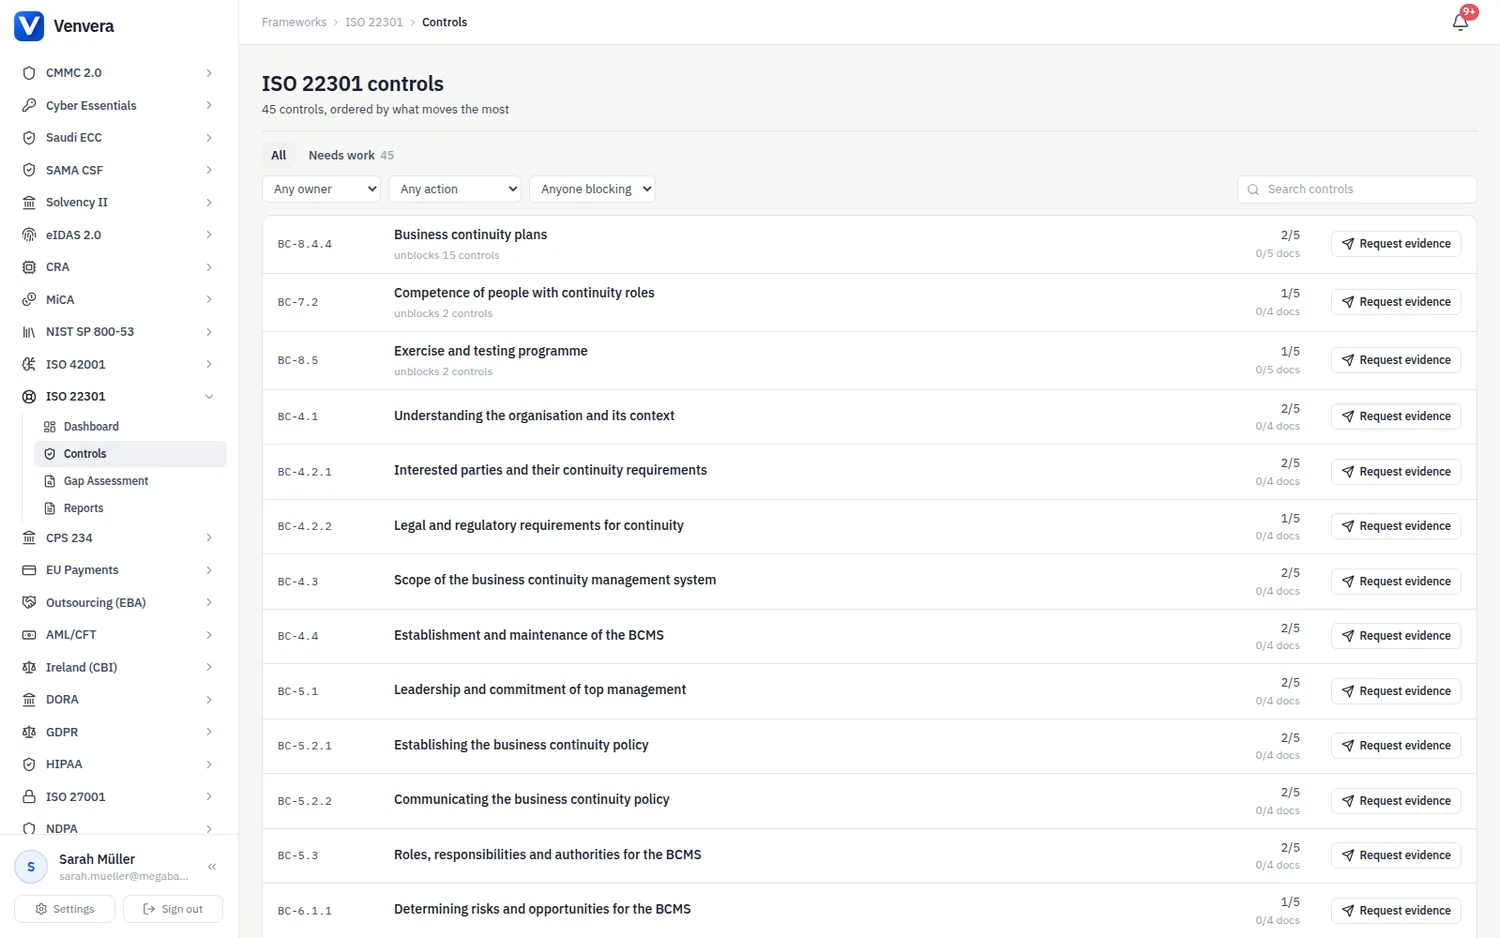
Страницата с изискванията изброява всичките 45 клаузи с изисквания на ISO 22301:2019. Всяко изискване има статус на внедряване, отговорник, бележки по внедряването, доказателства и дата на преглед, както и авторски насоки, които описват какво го удовлетворява, какво отхвърля сертифициращият одитор, честите пропуски и какво е пропорционално за малко дружество и за група.
Стойности на статуса
Същите четири стойности, които се използват във всяка рамка на Venvera: Невнедрено, Частично, Внедрено и Неприложимо. Използвайте „Неприложимо“ само за изискване, което действително е извън обхвата на вашата BCMS, и запишете обосновката в бележката за приложимост: клауза 4.3 допуска сертификация с ограничен обхват, но изключване, което премахва функция, от която зависят други дейности, е констатация, а клаузите за системата за управление (4 до 7, 9 и 10) никога не могат да бъдат изключени.
Текстът на изискванията
ISO 22301 е защитен с авторско право, затова текстът на изискванията във Venvera е написан със собствени думи на платформата като това, което сертифициращият одитор проверява, а не е възпроизведен от стандарта. Единствените количествени твърдения са съотношенията между MTPD и RTO, които произтичат от самите определения. Където текстът казва „поне веднъж годишно“, това е сертификационна практика, а не изискване на стандарта, и календарът на съответствието ви позволява да зададете собствена периодичност.
Насоките за доказателствата
Всяко изискване има авторски блок с насоки от четири части: очакваните артефакти, които проверяващият изисква, всеки с описание какво трябва да съдържа и какво се отхвърля; честите грешки; контролен списък, който вътрешният одитор може да отмята; и бележки за размера, които посочват какво е пропорционално за малко дружество и какво се очаква да покаже голямо дружество или група. Използвайте списъка с артефакти като критерий за приемане, преди да прикачите документ, а контролния списък като дневен ред на собствения си вътрешен одит.
Изискванията, които обикновено не издържат първия одит
Сертифициращите одитори се съсредоточават върху малък брой клаузи, защото именно там преценките, които стандартът оставя на дружеството, се оказват погрешни. Проверете първо тях.
| Изискване | Какво се обърква |
|---|---|
| BC-4.3 Обхват | Определен по организационната структура, а не по продукти и услуги, или изключващ групова функция или център за данни, от които зависят приоритетни дейности |
| BC-8.2.2 Анализ на въздействието върху бизнеса | RTO, равно на MTPD или по-дълго от него; цел за възстановяване на доставчик или на ИКТ, по-дълга от RTO, което поддържа; срокове, определени от екипа по непрекъснатост без потвърждение от собствениците от бизнеса; липса на RPO за данните |
| BC-8.3.1 до BC-8.3.3 Стратегия | Няма документ за стратегията, а само планове; съществуващите договорености са описани като единствения вариант; решение, което не може да постигне RTO, без да е записано приемане на остатъчния риск |
| BC-8.1 Доставчици | Критични доставчици без задължение за непрекъснатост в договора и без увереност, че собствените им планове работят |
| BC-8.4.4 Планове | Липсват критерии за активиране или процес за прекратяване на реакцията; плановете не са съгласувани със сроковете от BIA; плановете се съхраняват единствено в системите, които трябва да възстановят |
| BC-8.5 Упражнения | Само настолни упражнения, никога технически тест; няма доклад след упражнението; действията са заведени, но никога не са затворени; един и същ удобен сценарий всяка година |
| BC-9.2.1 Вътрешен одит | Собственикът на BCMS одитира собствената си система; одити, които проверяват дали документите съществуват, без да тестват ефективността |
| BC-10.1 Несъответствие | Констатациите се коригират без анализ на причините, затова същата констатация се повтаря при следващия одит |
Отговорници
Насочването по отговорности определя отговорник по подразбиране според категорията на изискването: ръководителя по съответствието за клаузите за управление и бизнес процеси, риск мениджъра за клауза 6, BIA и оценката на риска, операциите по сигурността за клаузите за наблюдение и вътрешния одит за клауза 10. Повечето дружества преразпределят изискванията по клауза 8 към ръководителя по непрекъснатост на дейността, а изискванията за ИКТ решенията към ИТ операциите; четиринадесетте задължения в календара вече се насочват по роля към ръководителя по непрекъснатост на дейността, риск мениджъра, ИТ операциите, ръководителя по съответствието, снабдяването, човешките ресурси, вътрешния одит и изпълнителния директор.
Доказателства и съответствия
Прикачвайте доказателствата към изискването, което те подкрепят. Три изисквания на ISO 22301 участват в съответствията, където доказателствата се пренасят към свързаните изисквания: плановете за непрекъснатост на дейността (BC-8.4.4) са в групата „Непрекъснатост на дейността“ заедно с изискванията за планове на DORA, NIS2, ISO 27001, SOC 2, NIST CSF, NIST SP 800-53, HIPAA, GDPR, NDPA, саудитската рамка ECC и UAE IA; компетентността за ролите по непрекъснатостта (BC-7.2) е свързана с NIST SP 800-53 CP-3; а програмата за упражнения (BC-8.5) с NIST SP 800-53 CP-4. Всичко останало умишлено е оставено несвързано: BIA не е оценка на ИКТ риска, упражненията не са програмата за изпитване на цифровата оперативна устойчивост по DORA, а одит или преглед от ръководството на системата за управление на информационната сигурност (СУИС, ISMS) не доказва одит на BCMS, така че автоматична връзка би заявила покритие, което сертифициращият одитор не би приел. Когато един документ действително отговаря и на двете рамки, прикачете го към всяко от изискванията.
Шаблони за политики
Десет шаблона за политики обхващат документите, от които една BCMS се нуждае: политиката за непрекъснатост на дейността, методологията за BIA, процедурата за оценка на риска за непрекъснатостта, стратегията за непрекъснатост на дейността, шаблона на план за непрекъснатост на дейността, плана за възстановяване на ИКТ след бедствие, плана за кризисна комуникация, програмата за упражнения и тестване, изискванията за непрекъснатост към доставчиците и процедурата за преглед от ръководството. Всеки раздел на всеки шаблон посочва изискванията, които удовлетворява, така че генерираната политика се появява в раздела „Политики“ на всяко изискване, което обхваща, а заедно десетте шаблона обхващат всичките 45 изисквания.