
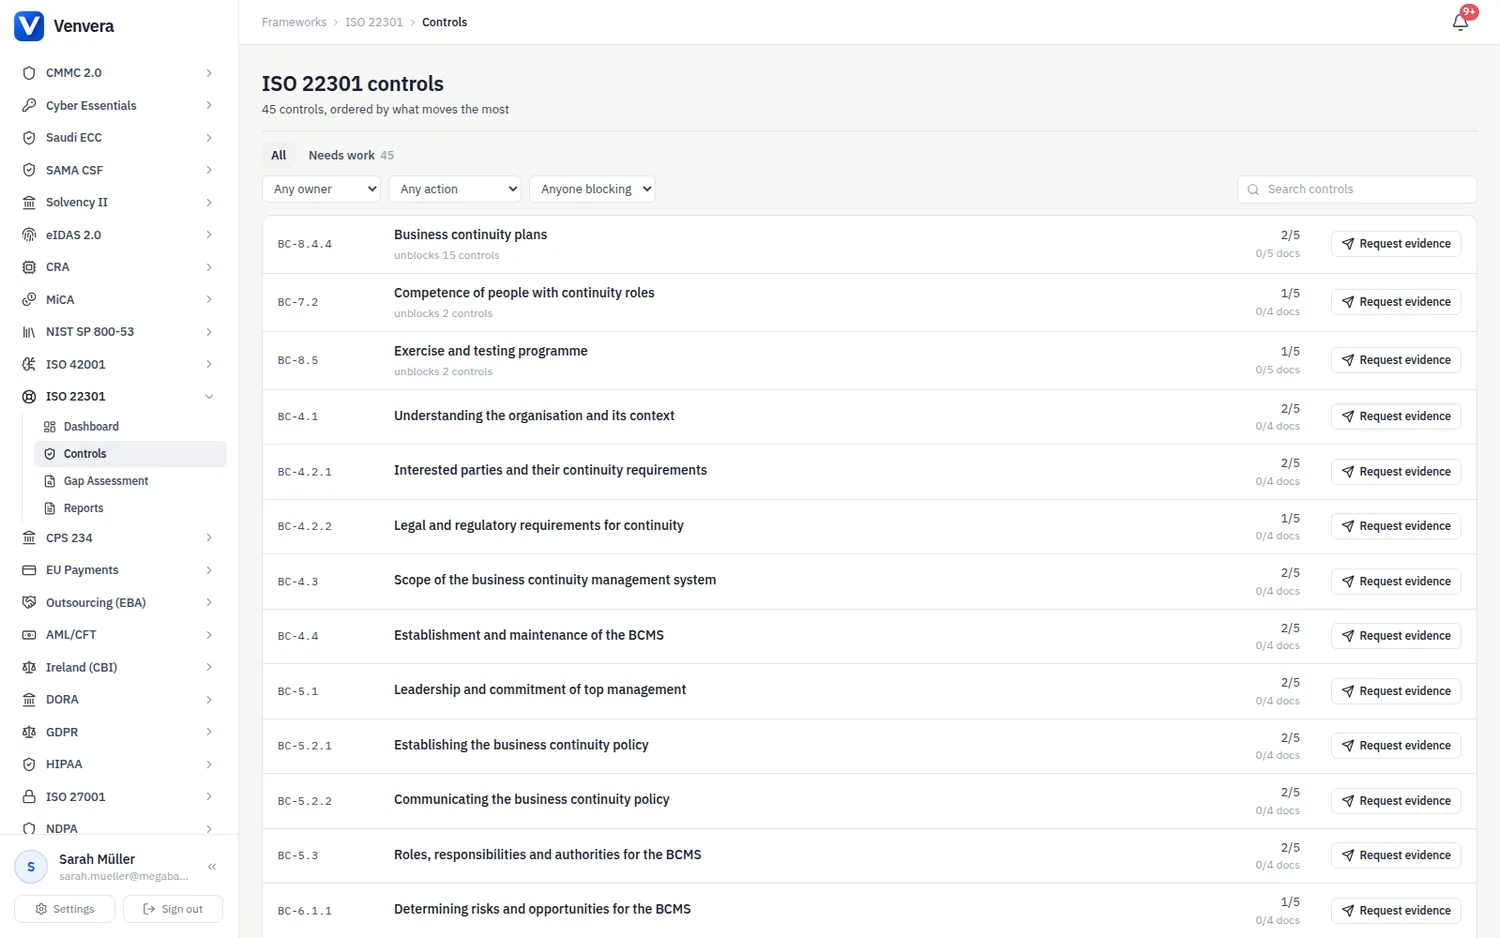
La página de requisitos enumera las 45 cláusulas de requisitos de ISO 22301:2019. Cada una lleva un estado de implementación, un responsable, notas de implementación, evidencia y una fecha de revisión, y cada una cuenta con una orientación redactada que describe qué la satisface, qué rechaza un auditor de certificación, las brechas habituales y qué resulta proporcionado para una empresa pequeña y para un grupo.
Valores de estado
Los mismos cuatro valores que se utilizan en todos los marcos de Venvera: No implementado, Parcial, Implementado y No aplicable. Utilice No aplicable únicamente para un requisito que quede realmente fuera del alcance de su SGCN, y registre la justificación en la nota de aplicabilidad: la cláusula 4.3 permite una certificación con alcance acotado, pero una exclusión que deje fuera una función de la que dependen otras actividades es un hallazgo, y las cláusulas del sistema de gestión (4 a 7, 9 y 10) nunca pueden excluirse.
El texto de los requisitos
ISO 22301 está protegida por derechos de autor, por lo que el texto de los requisitos en Venvera está redactado con las propias palabras de la plataforma, como aquello que verifica un auditor de certificación, y no reproducido de la norma. Las únicas afirmaciones cuantitativas son las relaciones entre el MTPD y el RTO, que forman parte de la definición. Cuando el texto dice "al menos una vez al año", se trata de la práctica de certificación, no de un requisito de la norma, y el calendario de cumplimiento le permite fijar su propia periodicidad.
La orientación sobre evidencia
Cada requisito tiene un bloque de orientación redactado con cuatro partes: los artefactos esperados que pide un revisor, cada uno con una descripción de lo que debe contener y de lo que se rechaza; los errores comunes; una lista de verificación que un auditor interno puede ir marcando; y unas notas de dimensionamiento que indican qué resulta proporcionado para una empresa pequeña y qué se espera que demuestre una empresa grande o un grupo. Utilice la lista de artefactos como prueba de aceptación antes de adjuntar un documento, y utilice la lista de verificación como orden del día de su propia auditoría interna.
Los requisitos en los que suele fallar una primera auditoría
Los auditores de certificación se concentran en un número reducido de cláusulas porque es ahí donde fallan las decisiones de criterio que la norma deja a la empresa. Compruebe estas primero.
| Requisito | Qué falla |
|---|---|
| BC-4.3 Alcance | Definido a partir del organigrama en lugar de los productos y servicios, o que excluye una función del grupo o un centro de datos de los que dependen las actividades priorizadas |
| BC-8.2.2 Análisis de impacto en el negocio | Un RTO igual o superior al MTPD; un objetivo de recuperación de un proveedor o de las TIC más largo que el RTO al que da soporte; plazos fijados por el equipo de continuidad sin la validación del responsable de negocio; ningún RPO para los datos |
| BC-8.3.1 a BC-8.3.3 Estrategia | No hay documento de estrategia, solo planes; las disposiciones existentes se presentan como la única opción; una solución que no puede cumplir el RTO sin que se haya registrado la aceptación del riesgo residual |
| BC-8.1 Proveedores | Proveedores críticos sin obligación de continuidad en el contrato y sin garantías de que sus propios planes funcionan |
| BC-8.4.4 Planes | Sin criterios de activación ni proceso de desactivación; planes incoherentes con los plazos del BIA; planes guardados únicamente en los sistemas que deben recuperar |
| BC-8.5 Ejercicios | Solo ejercicios teóricos, nunca una prueba técnica; sin informe posterior al ejercicio; acciones planteadas pero nunca cerradas; el mismo escenario cómodo todos los años |
| BC-9.2.1 Auditoría interna | El responsable del SGCN audita su propio sistema; auditorías que comprueban que los documentos existen sin probar su eficacia |
| BC-10.1 No conformidad | Hallazgos corregidos sin análisis de causas, de modo que el mismo hallazgo reaparece en la siguiente auditoría |
Responsables
El enrutamiento de Responsabilidades asigna un responsable predeterminado a partir de la categoría del requisito: el responsable de cumplimiento para las cláusulas de gobernanza y de procesos de negocio, el gestor de riesgos para la cláusula 6 y para el BIA y la evaluación de riesgos, operaciones de seguridad para las cláusulas de seguimiento y auditoría interna para la cláusula 10. La mayoría de las empresas reasignan los requisitos de la cláusula 8 al responsable de continuidad de negocio y los requisitos de las soluciones de TIC a operaciones de TI; las catorce obligaciones del calendario ya se enrutan, por rol, al responsable de continuidad de negocio, al gestor de riesgos, a operaciones de TI, al responsable de cumplimiento, a compras, a recursos humanos, a auditoría interna y al CEO.
La evidencia y las correspondencias
Adjunte la evidencia al requisito que respalda. Tres requisitos de ISO 22301 están en las correspondencias, donde la evidencia se propaga a los requisitos vinculados: los planes de continuidad de negocio (BC-8.4.4) se sitúan en el grupo de continuidad del negocio junto con los requisitos de planes de DORA, NIS2, ISO 27001, SOC 2, NIST CSF, NIST SP 800-53, HIPAA, GDPR, NDPA, Saudi ECC y UAE IA; la competencia para los roles de continuidad (BC-7.2) está vinculada a NIST SP 800-53 CP-3; y el programa de ejercicios (BC-8.5), a NIST SP 800-53 CP-4. Todo lo demás se deja deliberadamente sin vincular: el BIA no es una evaluación de riesgos de TIC, los ejercicios no son el programa de pruebas de resiliencia operativa digital de DORA, y una auditoría o una revisión por la dirección del SGSI no acreditan una auditoría del SGCN, de modo que un vínculo automático declararía una cobertura que un auditor de certificación no aceptaría. Cuando un mismo documento responda realmente a ambos marcos, adjúntelo a cada requisito.
Plantillas de políticas
Diez plantillas de políticas cubren los documentos que necesita un SGCN: la política de continuidad de negocio, la metodología del BIA, el procedimiento de evaluación de riesgos de continuidad, la estrategia de continuidad de negocio, la plantilla de plan de continuidad de negocio, el plan de recuperación ante desastres de las TIC, el plan de comunicación de crisis, el programa de ejercicios y pruebas, los requisitos de continuidad para proveedores y el procedimiento de revisión por la dirección. Cada sección de cada plantilla cita los requisitos que satisface, de modo que una política generada aparece en la pestaña Políticas de todos los requisitos que cubre, y en conjunto las diez plantillas cubren los 45 requisitos.