
ISO 22301 模块用于对照 ISO 22301:2019《安全与韧性 业务连续性管理体系 要求》跟踪业务连续性管理体系(BCMS)。该标准可用于认证,任何需要向客户、卡组织或监管机构证明其最重要的活动能够在中断期间持续运行或得到恢复的组织都会采用它:支付机构和电子货币机构、银行和保险公司、云服务和托管服务提供商、基本服务运营者及其供应商。
ISO 22301 本身并不是一项法律义务。它是建立并证明其他法规所预设的连续性能力的公认方法:DORA 第 11 条和第 12 条要求金融实体具备的业务连续性策略、业务影响分析、经过测试的计划、危机职能以及对恢复计划的内部审计,NIS2 第 21(2)(c) 条的业务连续性和危机管理措施,以及 ISO 27001 附录 A 中以 BIA 和经过测试的 ICT 连续性为前提的四项控制措施。
Venvera 跟踪的内容
该标准共有十个条款。第 1 至 3 条是范围、规范性引用文件和术语,不产生任何义务;该标准没有附录。第 4 至 10 条包含 45 个要求条款,Venvera 将这 45 项作为要求条目提供,按条款编号引用并加上前缀 BC(例如,业务影响分析对应 BC-8.2.2)。它们按照 BCMS 的生命周期而非条款编号分为八个领域。
| 领域 | 条款 | 涵盖内容 |
|---|---|---|
| 范围与背景 | 4.1 至 4.4 | 组织及其背景、相关方及其要求、连续性相关的法律法规要求、BCMS 的范围以及体系本身 |
| 领导力与资源 | 5.1 至 7.5.3 | 领导力、策略及其传达、角色和权限、BCMS 的风险和机遇、目标及其实现计划、变更的策划、资源、能力、意识、沟通和成文信息 |
| 业务影响分析 | 8.2.1 至 8.2.2 | BIA 和风险评估流程,以及 BIA 本身:随时间变化的影响、MTPD、RTO、RPO、最低可接受能力、资源和依赖关系 |
| 风险评估与战略 | 8.2.3 至 8.3.5 | 中断风险评估,以及连续性战略和解决方案的识别、选择、资源配置、实施和维护 |
| 计划与响应结构 | 8.4.1 至 8.4.5 | 响应结构和团队、预警与沟通程序、业务连续性计划以及回归正常运营 |
| 供应商与依赖关系 | 8.1 | 运行策划和控制,包括外包流程和供应链 |
| 演练与评价 | 8.5 至 8.6 | 演练与测试方案,以及在测试、事件和变更之后对 BIA、战略、计划和程序的评价 |
| 绩效、审计与改进 | 9.1 至 10.2 | 监控和测量、内部审计及其方案、管理评审(输入和输出)、不符合项和纠正措施、持续改进 |
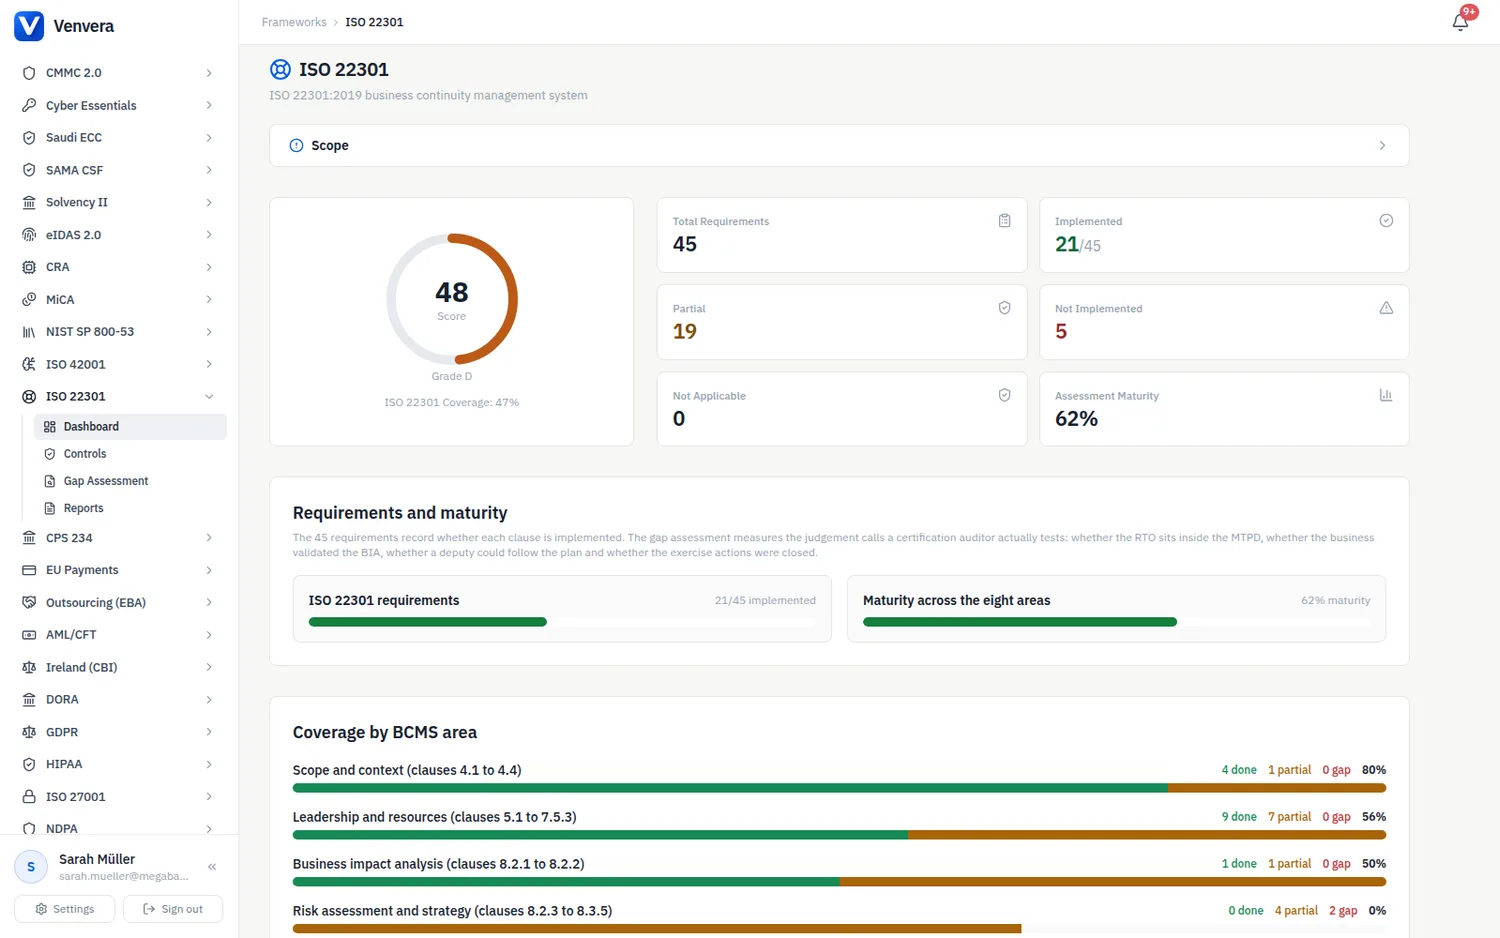
仪表板
仪表板显示 45 项要求的实施覆盖范围、按八个领域划分的明细,以及差距评估得出的成熟度评分(如果已完成差距评估)。覆盖范围和成熟度回答的是不同的问题:覆盖范围说明某项要求是否已实施,成熟度则说明其背后的判断要点处理得如何。根据第 4.3 条排除在 BCMS 范围之外并记录了理由的要求,在标记为不适用后计为已覆盖。
三个时间值
第 8.2.2 条为每项优先活动产生三个时间值和一个能力值,它们贯穿整个模块。最大可容忍中断时间(MTPD)是指不执行该活动所造成的影响变得不可接受的时间点。恢复时间目标(RTO)是以最低可接受能力恢复该活动的目标时间,它必须落在 MTPD 之内并留有余量。恢复点目标(RPO)是可接受的最大数据损失,它决定备份间隔和复制延迟。最低可接受能力是恢复期间以可测量方式表述的服务水平。两条一致性规则使这些值可供审计:每项活动的 RTO 都短于 MTPD,并且任何支持性系统、供应商或站点的恢复目标都不长于依赖它的活动的 RTO。差距评估对这两条规则都会提问。
周期性职责
该标准处处写的是“按计划的时间间隔”,没有规定任何日期,因此下列每个周期都是认证实践中的默认值;如果您的周期不同,请按义务逐项调整。十四项义务会连同负责人、日期和提醒一起出现在合规日历上,每项义务都注明了其所对应的条款。
每年一次,对应第 8.2.2 和 8.6 条。与活动负责人确认影响准则、MTPD、RTO、RPO、最低能力和依赖关系,并由最高管理层批准结果。
每年一次,对应第 8.2.3 和 8.3 条。重新评估中断风险,并确认每个所选解决方案仍能满足当前 BIA 中的 RTO 和最低能力。
每年一次,对应第 8.5 和 8.3.5 条。开展演练,使每个团队、活动和解决方案都在周期内得到验证,并将 ICT 解决方案实际达到的恢复时间和数据损失与 RTO 和 RPO 进行比较。
每年一次,对应第 8.4.4、4.2.2 和 8.1 条。连同团队和联系人数据重新批准每份计划,评审连续性义务登记册,并更新每家关键供应商能够履行其承诺的鉴证。
每年一次(绩效报告每季度一次),对应第 7.2、7.3、9.1、9.2 和 9.3 条。培训角色承担者,报告指标,由独立的审计人员审计整个范围,并对照完整的输入清单举行管理评审。
每年一次,对应第 5.2.1、6.2.1 和 4.1 至 4.3 条。最高管理层确认或修订策略和目标,背景、相关方和范围重新获得批准,任何排除项都须说明理由。
DORA 证据的来源
对于金融实体,DORA ICT 连续性文件是 BCMS 文件的一个子集。总体业务连续性策略(第 11(1) 条)、业务影响分析(第 11(5) 条)、ICT 业务连续性计划(第 11(2) 和 (4) 条)、年度测试(第 11(6) 条)、危机管理职能(第 11(7) 条)、备份和恢复程序(第 12 条)以及对响应和恢复计划的内部审计(第 11(3) 条),全部由本模块中的条款产出。在框架映射中,计划要求(BC-8.4.4)与 DORA、NIS2 和 ISO 27001 同属业务连续性映射组;其余 DORA 关联需由您自行建立,因为 DORA 审查人员会检查 ICT 方面的具体内容,所以如某份文件确实满足 DORA 要求,请将其同时附加到该 DORA 要求上。