
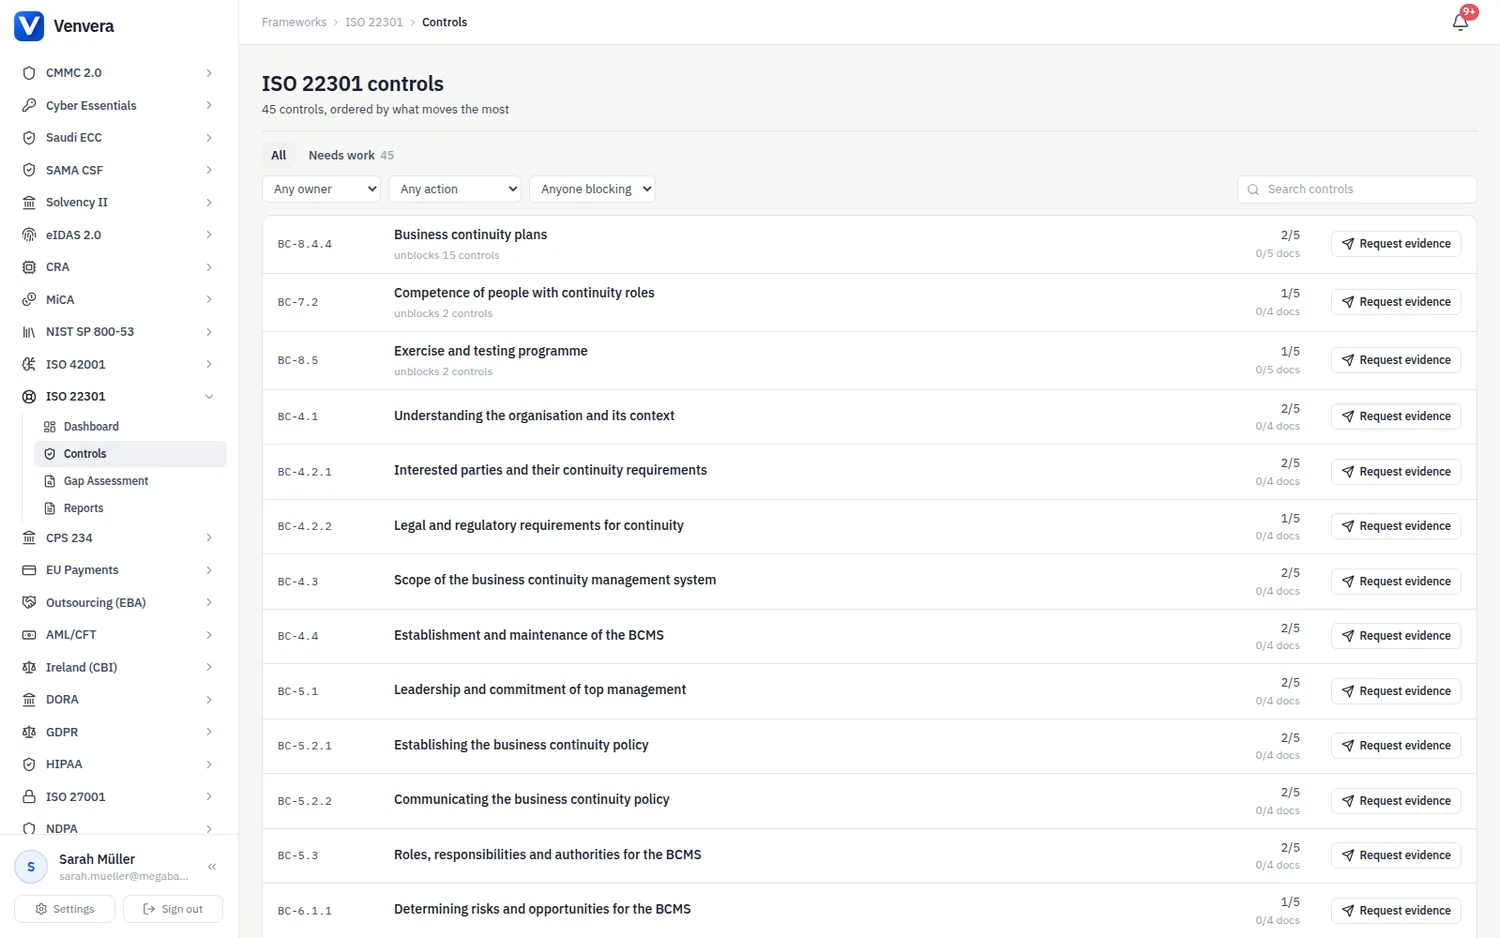
تسرد صفحة المتطلبات جميع بنود المتطلبات الـ 45 في ISO 22301:2019. يحمل كلٌّ منها حالة تطبيق ومالكًا وملاحظات تطبيق وأدلة وتاريخ مراجعة، ولكلٍّ منها إرشادات مُعدّة تصف ما يستوفيه، وما يرفضه مدقق الاعتماد، والفجوات الشائعة، وما هو متناسب لشركة صغيرة ولمجموعة.
قيم الحالة
هي القيم الأربع نفسها المستخدمة في جميع أطر Venvera: غير مُطبّق وجزئي ومُطبّق وغير منطبق. استخدم غير منطبق فقط لمتطلب يقع فعلًا خارج نطاق نظام إدارة استمرارية الأعمال (BCMS) لديك، وسجِّل المبرّر في ملاحظة قابلية التطبيق: يسمح البند 4.3 باعتماد محدَّد النطاق، لكن الاستثناء الذي يُخرج وظيفة تعتمد عليها أنشطة أخرى يُعدّ ملاحظة تدقيق، ولا يمكن أبدًا استثناء بنود نظام الإدارة (4 إلى 7، و9 و10).
نص المتطلب
ISO 22301 محمي بحقوق النشر، ولذلك كُتب نص المتطلب في Venvera بصياغة المنصة الخاصة بوصفه ما يتحقق منه مدقق الاعتماد، ولم يُستنسخ من المعيار. والعبارات الكمية الوحيدة هي العلاقات بين الحد الأقصى المقبول لفترة التعطّل (MTPD) وهدف زمن التعافي (RTO)، وهي علاقات تعريفية. وحيثما يقول النص "مرة واحدة سنويًا على الأقل"، فتلك ممارسة اعتماد لا متطلب من المعيار، ويتيح لك تقويم الامتثال تحديد وتيرتك الخاصة.
إرشادات الأدلة
لكل متطلب قسم إرشادات مُعدّ من أربعة أجزاء: المخرجات المتوقعة التي يطلبها المراجع، ولكل منها وصف لما يجب أن يتضمنه وما يُرفض؛ والأخطاء الشائعة؛ وقائمة تحقق يستطيع المدقق الداخلي التأشير على بنودها؛ وملاحظات عن الحجم تبيّن ما هو متناسب لشركة صغيرة وما يُتوقع أن تُظهره شركة كبيرة أو تابعة لمجموعة. استخدم قائمة المخرجات اختبارَ قبول قبل أن ترفق مستندًا، واستخدم قائمة التحقق جدولَ أعمال لتدقيقك الداخلي.
المتطلبات التي يُخفق فيها التدقيق الأول عادةً
يركّز مدققو الاعتماد على عدد قليل من البنود لأنها الموضع الذي تخطئ فيه القرارات التقديرية التي يتركها المعيار للمؤسسة. تحقَّق من هذه أولًا.
| المتطلب | مواضع الخلل |
|---|---|
| BC-4.3 النطاق | يُحدَّد وفق الهيكل التنظيمي لا وفق المنتجات والخدمات، أو يستثني وظيفة من وظائف المجموعة أو مركز بيانات تعتمد عليه الأنشطة ذات الأولوية |
| BC-8.2.2 تحليل أثر الأعمال | RTO يساوي MTPD أو يزيد عليه؛ هدف تعافٍ لمورّد أو لتقنية المعلومات والاتصالات أطول من RTO الذي يدعمه؛ أطر زمنية حدّدها فريق الاستمرارية دون مصادقة مالكي الأعمال؛ غياب هدف نقطة التعافي (RPO) للبيانات |
| BC-8.3.1 إلى BC-8.3.3 الاستراتيجية | لا يوجد مستند استراتيجية بل خطط فقط؛ الترتيبات القائمة دُوِّنت على أنها الخيار الوحيد؛ حل لا يستطيع استيفاء RTO دون تسجيل قبول للمخاطر المتبقية |
| BC-8.1 الموردون | مورّدون حرجون بلا التزام استمرارية في العقد وبلا تأكيد أن خططهم الخاصة تعمل |
| BC-8.4.4 الخطط | لا توجد معايير تفعيل ولا إجراء لإنهاء حالة الطوارئ؛ خطط لا تتسق مع الأطر الزمنية في تحليل أثر الأعمال؛ خطط محفوظة فقط على الأنظمة التي يُفترض أن تستعيدها |
| BC-8.5 التمارين | تمارين مكتبية فقط دون أي اختبار تقني؛ لا يوجد تقرير بعد التمرين؛ إجراءات سُجِّلت ولم تُغلق قط؛ السيناريو المريح نفسه كل سنة |
| BC-9.2.1 التدقيق الداخلي | مالك نظام إدارة استمرارية الأعمال يدقّق نظامه بنفسه؛ عمليات تدقيق تتحقق من وجود المستندات دون اختبار الفعالية |
| BC-10.1 عدم المطابقة | ملاحظات صُحِّحت دون تحليل السبب، فتتكرر الملاحظة نفسها في التدقيق التالي |
المالكون
يعيّن توجيه المسؤوليات مالكًا افتراضيًا بحسب فئة المتطلب: رئيس الامتثال لبنود الحوكمة وعمليات الأعمال، ومدير المخاطر للبند 6 ولتحليل أثر الأعمال وتقييم المخاطر، ومسؤول عمليات الأمن لبنود المراقبة، والتدقيق الداخلي للبند 10. تعيد معظم المؤسسات إسناد متطلبات البند 8 إلى مسؤول استمرارية الأعمال، ومتطلبات حلول تقنية المعلومات والاتصالات إلى رئيس عمليات تقنية المعلومات؛ أما التزامات التقويم الأربعة عشر فتُوجَّه أصلًا بحسب الدور إلى مسؤول استمرارية الأعمال، ومدير المخاطر، ورئيس عمليات تقنية المعلومات، ورئيس الامتثال، ومسؤول مخاطر الأطراف الثالثة / الموردين، ومسؤول الموارد البشرية، والتدقيق الداخلي، والرئيس التنفيذي.
الأدلة والربط المرجعي
أرفِق الدليل بالمتطلب الذي يدعمه. ثلاثة من متطلبات ISO 22301 موجودة في الربط المرجعي، حيث ينتشر الدليل إلى المتطلبات المرتبطة: خطط استمرارية الأعمال (BC-8.4.4) تقع في مجموعة استمرارية الأعمال مع متطلبات الخطط في DORA وNIS2 وISO 27001 وSOC 2 وNIST CSF وNIST SP 800-53 وHIPAA وGDPR وNDPA وSaudi ECC وUAE IA؛ والكفاءة في أدوار الاستمرارية (BC-7.2) مرتبطة بـ NIST SP 800-53 CP-3؛ وبرنامج التمارين (BC-8.5) مرتبط بـ NIST SP 800-53 CP-4. وكل ما عدا ذلك تُرك دون ربط عمدًا: فتحليل أثر الأعمال ليس تقييمًا لمخاطر تقنية المعلومات والاتصالات، والتمارين ليست برنامج اختبار المرونة التشغيلية الرقمية في DORA، وتدقيق نظام إدارة أمن المعلومات (ISMS) أو مراجعة الإدارة الخاصة به لا يثبتان تدقيق نظام إدارة استمرارية الأعمال (BCMS)، ومن ثَم فإن الربط التلقائي سيدّعي تغطية لا يقبلها مدقق الاعتماد. وحيثما يجيب مستند واحد فعلًا عن الإطارين كليهما، فأرفِقه بكل متطلب.
قوالب السياسات
تغطي عشرة قوالب سياسات المستندات التي يحتاج إليها نظام إدارة استمرارية الأعمال: سياسة استمرارية الأعمال، ومنهجية تحليل أثر الأعمال، وإجراء تقييم مخاطر الاستمرارية، واستراتيجية استمرارية الأعمال، وقالب خطة استمرارية الأعمال، وخطة تعافي تقنية المعلومات والاتصالات من الكوارث، وخطة التواصل في الأزمات، وبرنامج التمارين والاختبارات، ومتطلبات استمرارية المورّدين، وإجراء مراجعة الإدارة. يذكر كل قسم في كل قالب المتطلبات التي يستوفيها، فتظهر السياسة المُنشأة في علامة التبويب السياسات لكل متطلب تغطيه، وتغطي القوالب العشرة معًا المتطلبات الـ 45 جميعها.