
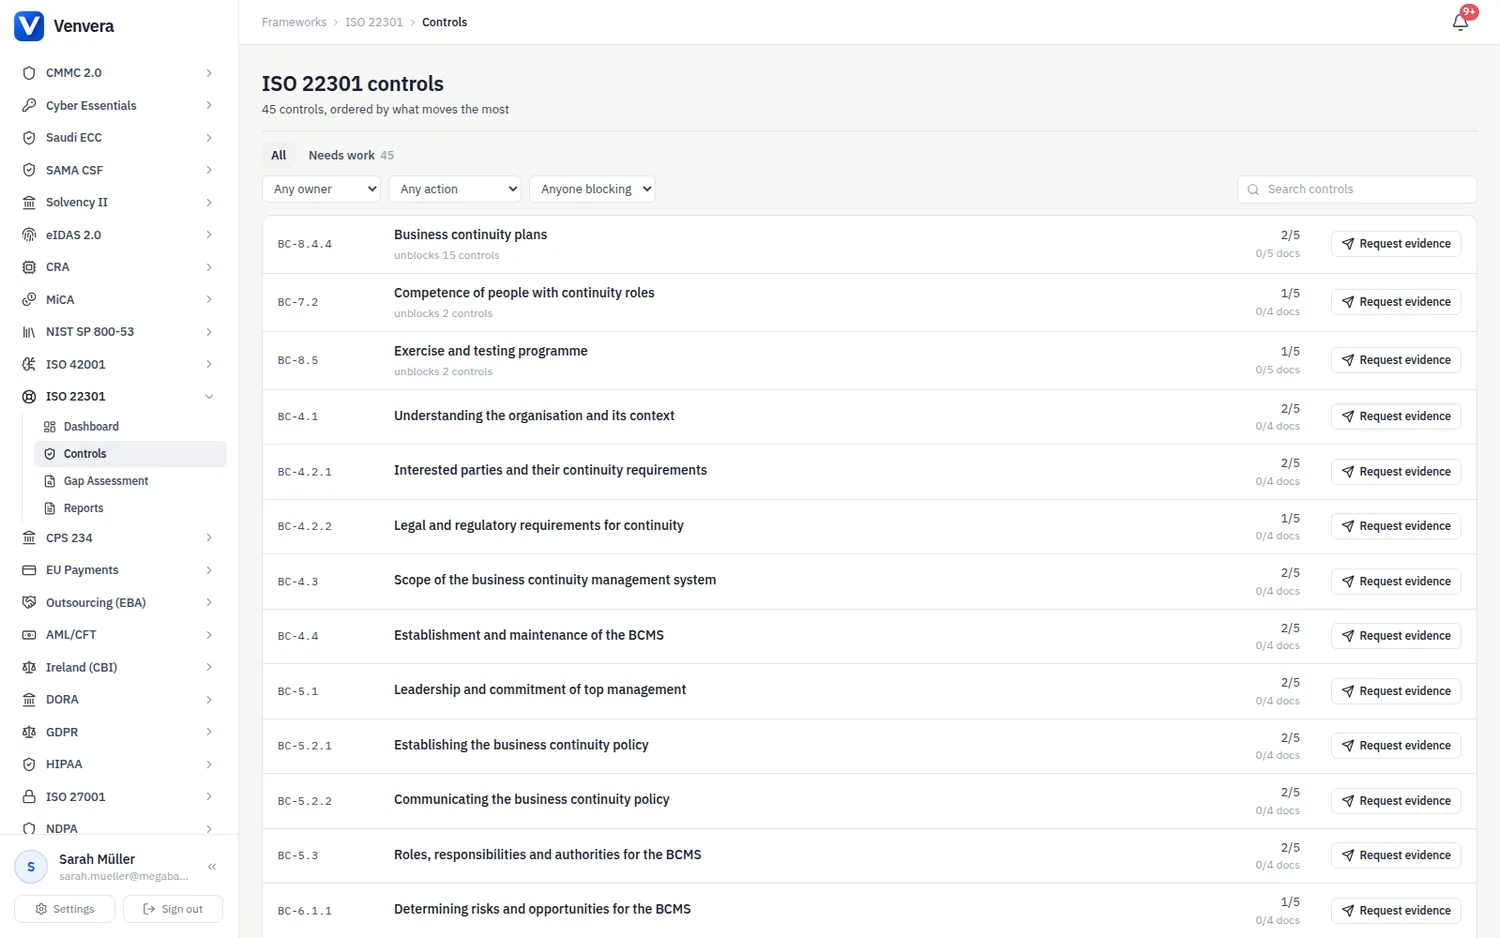
Die Seite Anforderungen führt alle 45 Abschnitte mit Anforderungen der ISO 22301:2019 auf. Jede Anforderung hat einen Umsetzungsstatus, eine verantwortliche Person, Umsetzungsnotizen, Nachweise und ein Überprüfungsdatum sowie einen redaktionell erstellten Leitfaden, der beschreibt, was die Anforderung erfüllt, was ein Zertifizierungsauditor zurückweist, welche Lücken häufig sind und was für ein kleines Unternehmen und für einen Konzern verhältnismäßig ist.
Statuswerte
Es gelten dieselben vier Werte wie in jedem Rahmenwerk in Venvera: Nicht umgesetzt, Teilweise, Umgesetzt und Nicht anwendbar. Verwenden Sie Nicht anwendbar nur für eine Anforderung, die tatsächlich außerhalb des Anwendungsbereichs Ihres BCMS liegt, und halten Sie die Begründung in der Notiz zur Anwendbarkeit fest: Abschnitt 4.3 erlaubt eine Zertifizierung mit eingegrenztem Anwendungsbereich, aber ein Ausschluss, der eine Funktion entfernt, von der andere Aktivitäten abhängen, ist eine Feststellung, und die Abschnitte zum Managementsystem (4 bis 7, 9 und 10) können nie ausgeschlossen werden.
Der Anforderungstext
ISO 22301 ist urheberrechtlich geschützt. Der Anforderungstext in Venvera ist deshalb in den eigenen Worten der Plattform als das formuliert, was ein Zertifizierungsauditor prüft, und gibt den Wortlaut der Norm nicht wieder. Die einzigen quantitativen Aussagen sind die Beziehungen zwischen MTPD und RTO, die sich aus den Definitionen ergeben. Wo der Text „mindestens jährlich“ sagt, ist das Zertifizierungspraxis und keine Anforderung der Norm, und im Compliance-Kalender können Sie Ihren eigenen Rhythmus festlegen.
Der Nachweis-Leitfaden
Jede Anforderung hat einen redaktionell erstellten Leitfaden mit vier Teilen: die erwarteten Artefakte, nach denen ein Prüfer fragt, jeweils mit einer Beschreibung, was sie enthalten müssen und was zurückgewiesen wird; die häufigen Fallstricke; eine Checkliste, die ein interner Auditor abhaken kann; und Hinweise zur Unternehmensgröße, die angeben, was für ein kleines Unternehmen verhältnismäßig ist und was von einem großen Unternehmen oder einem Konzern erwartet wird. Nutzen Sie die Liste der Artefakte als Abnahmetest, bevor Sie ein Dokument anhängen, und die Checkliste als Agenda für Ihr eigenes internes Audit.
Die Anforderungen, an denen ein Erstaudit meist scheitert
Zertifizierungsauditoren konzentrieren sich auf wenige Abschnitte, weil dort die Ermessensentscheidungen misslingen, die die Norm dem Unternehmen überlässt. Prüfen Sie diese zuerst.
| Anforderung | Was schiefgeht |
|---|---|
| BC-4.3 Anwendungsbereich | Nach dem Organigramm statt nach Produkten und Dienstleistungen festgelegt, oder eine Konzernfunktion oder ein Rechenzentrum ausgeschlossen, von dem priorisierte Aktivitäten abhängen |
| BC-8.2.2 Business-Impact-Analyse | RTO gleich lang wie die MTPD oder länger; ein Wiederherstellungsziel eines Lieferanten oder der IKT, das länger ist als die RTO, die es unterstützt; Zeitvorgaben, die das Kontinuitätsteam ohne Validierung durch die fachlich Verantwortlichen festgelegt hat; kein RPO für Daten |
| BC-8.3.1 bis BC-8.3.3 Strategie | Kein Strategiedokument, nur Pläne; bestehende Vorkehrungen als einzige Option niedergeschrieben; eine Lösung, die die RTO nicht erfüllen kann, ohne dass die Akzeptanz des Restrisikos dokumentiert ist |
| BC-8.1 Lieferanten | Kritische Lieferanten ohne Kontinuitätspflicht im Vertrag und ohne Zusicherung, dass ihre eigenen Pläne funktionieren |
| BC-8.4.4 Pläne | Keine Aktivierungskriterien und kein Verfahren zur Beendigung; Pläne, die nicht zu den Zeitrahmen der BIA passen; Pläne, die nur auf den Systemen liegen, die sie wiederherstellen sollen |
| BC-8.5 Übungen | Nur Tabletop-Übungen, nie ein technischer Test; kein Bericht nach der Übung; Maßnahmen angelegt, aber nie abgeschlossen; jedes Jahr dasselbe bequeme Szenario |
| BC-9.2.1 Internes Audit | Der BCMS-Verantwortliche auditiert sein eigenes System; Audits, die prüfen, ob Dokumente vorhanden sind, ohne die Wirksamkeit zu testen |
| BC-10.1 Nichtkonformität | Feststellungen ohne Ursachenanalyse korrigiert, sodass dieselbe Feststellung beim nächsten Audit wieder auftritt |
Verantwortliche
Die Zuordnung über Zuständigkeiten weist anhand der Kategorie der Anforderung eine standardmäßig verantwortliche Person zu: die Leitung Compliance für die Abschnitte zu Governance und Geschäftsprozessen, den Risikomanager für Abschnitt 6 sowie für BIA und Risikobeurteilung, die Leitung Security Operations für die Abschnitte zur Überwachung und die Interne Revision für Abschnitt 10. Die meisten Unternehmen weisen die Anforderungen aus Abschnitt 8 der Leitung Geschäftskontinuität und die Anforderungen an IKT-Lösungen der Leitung IT-Betrieb neu zu; die vierzehn Kalenderpflichten gehen bereits nach Rolle an die Leitung Geschäftskontinuität, den Risikomanager, die Leitung IT-Betrieb, die Leitung Compliance, die Leitung Lieferantenrisiko, die HR-Leitung, die Interne Revision und den CEO.
Nachweise und der Crosswalk
Hängen Sie Nachweise an die Anforderung an, die sie belegen. Drei Anforderungen der ISO 22301 stehen im Crosswalk, wo Nachweise auf die verknüpften Anforderungen übertragen werden: Die Business-Continuity-Pläne (BC-8.4.4) liegen in der Gruppe Geschäftskontinuität zusammen mit den Plananforderungen von DORA, NIS2, ISO 27001, SOC 2, NIST CSF, NIST SP 800-53, HIPAA, GDPR, NDPA, der Saudi ECC und der UAE IA; die Kompetenz für Kontinuitätsrollen (BC-7.2) ist mit NIST SP 800-53 CP-3 verknüpft und das Übungsprogramm (BC-8.5) mit NIST SP 800-53 CP-4. Alles andere bleibt bewusst unverknüpft: Die BIA ist keine IKT-Risikobeurteilung, das Üben ist nicht das DORA-Programm für Tests der digitalen operationalen Resilienz, und ein ISMS-Audit oder eine Managementbewertung des ISMS belegt kein BCMS-Audit. Eine automatische Verknüpfung würde daher eine Abdeckung behaupten, die ein Zertifizierungsauditor nicht akzeptieren würde. Wo ein Dokument tatsächlich beide Rahmenwerke erfüllt, hängen Sie es an jede der Anforderungen an.
Richtlinienvorlagen
Zehn Richtlinienvorlagen decken die Dokumente ab, die ein BCMS braucht: die Business-Continuity-Richtlinie, die BIA-Methodik, das Verfahren zur Beurteilung von Kontinuitätsrisiken, die Business-Continuity-Strategie, die Vorlage für den Business-Continuity-Plan, den IKT-Notfallwiederherstellungsplan, den Krisenkommunikationsplan, das Übungs- und Testprogramm, die Kontinuitätsanforderungen an Lieferanten und das Verfahren für die Managementbewertung. Jeder Abschnitt jeder Vorlage nennt die Anforderungen, die er erfüllt. Eine generierte Richtlinie erscheint daher auf der Registerkarte Richtlinien jeder Anforderung, die sie abdeckt, und zusammen decken die zehn Vorlagen alle 45 Anforderungen ab.