
El módulo ISO 22301 hace el seguimiento de un sistema de gestión de la continuidad del negocio (SGCN) frente a ISO 22301:2019, Seguridad y resiliencia. Sistemas de gestión de la continuidad del negocio. Requisitos. La norma es certificable y la adopta cualquier organización que necesite demostrar a un cliente, a un esquema o a un supervisor que sus actividades más importantes continuarían o se recuperarían durante una interrupción: entidades de pago y de dinero electrónico, bancos y aseguradoras, proveedores de servicios en la nube y de servicios gestionados, operadores de servicios esenciales y sus proveedores.
ISO 22301 no es en sí misma una obligación legal. Es la forma reconocida de construir y acreditar la capacidad de continuidad que otros instrumentos presuponen: la política de continuidad de negocio, el análisis de impacto en el negocio, los planes probados, la función de crisis y la auditoría interna de los planes de recuperación que los artículos 11 y 12 de DORA exigen a las entidades financieras, la medida de continuidad de negocio y gestión de crisis del artículo 21(2)(c) de NIS2, y los cuatro controles del Anexo A de ISO 27001 que presuponen un BIA y una continuidad de las TIC probada.
De qué hace seguimiento Venvera
La norma tiene diez cláusulas. Las cláusulas 1 a 3 son el objeto y campo de aplicación, las referencias normativas y los términos, y no crean obligaciones; la norma no tiene anexos. Las cláusulas 4 a 10 contienen 45 cláusulas de requisitos, y esas 45 son las que Venvera incluye como filas de requisitos, referenciadas por número de cláusula con el prefijo BC (por ejemplo, BC-8.2.2 para el análisis de impacto en el negocio). Se agrupan en ocho áreas que siguen la vida de un SGCN en lugar de la numeración de las cláusulas.
| Área | Cláusulas | Qué abarca |
|---|---|---|
| Alcance y contexto | 4.1 a 4.4 | La organización y su contexto, las partes interesadas y sus requisitos, los requisitos legales y regulatorios de continuidad, el alcance del SGCN y el propio sistema |
| Liderazgo y recursos | 5.1 a 7.5.3 | El liderazgo, la política y su comunicación, los roles y las autoridades, los riesgos y oportunidades del SGCN, los objetivos y sus planes, la planificación de los cambios, los recursos, la competencia, la concienciación, la comunicación y la información documentada |
| Análisis de impacto en el negocio | 8.2.1 a 8.2.2 | El proceso de BIA y de evaluación de riesgos, y el propio BIA: impacto a lo largo del tiempo, MTPD, RTO, RPO, capacidad mínima aceptable, recursos y dependencias |
| Evaluación de riesgos y estrategia | 8.2.3 a 8.3.5 | La evaluación del riesgo de interrupción, y la identificación, selección, dotación de recursos, implementación y mantenimiento de las estrategias y soluciones de continuidad |
| Planes y estructura de respuesta | 8.4.1 a 8.4.5 | La estructura de respuesta y los equipos, los procedimientos de alerta y comunicación, los planes de continuidad de negocio y la vuelta a las operaciones normales |
| Proveedores y dependencias | 8.1 | La planificación y el control operacional, incluidos los procesos externalizados y la cadena de suministro |
| Ejercicios y evaluación | 8.5 a 8.6 | El programa de ejercicios y pruebas, y la evaluación del BIA, las estrategias, los planes y los procedimientos después de las pruebas, los incidentes y los cambios |
| Desempeño, auditoría y mejora | 9.1 a 10.2 | El seguimiento y la medición, la auditoría interna y su programa, la revisión por la dirección (entradas y resultados), la no conformidad y la acción correctiva, la mejora continua |
Panel
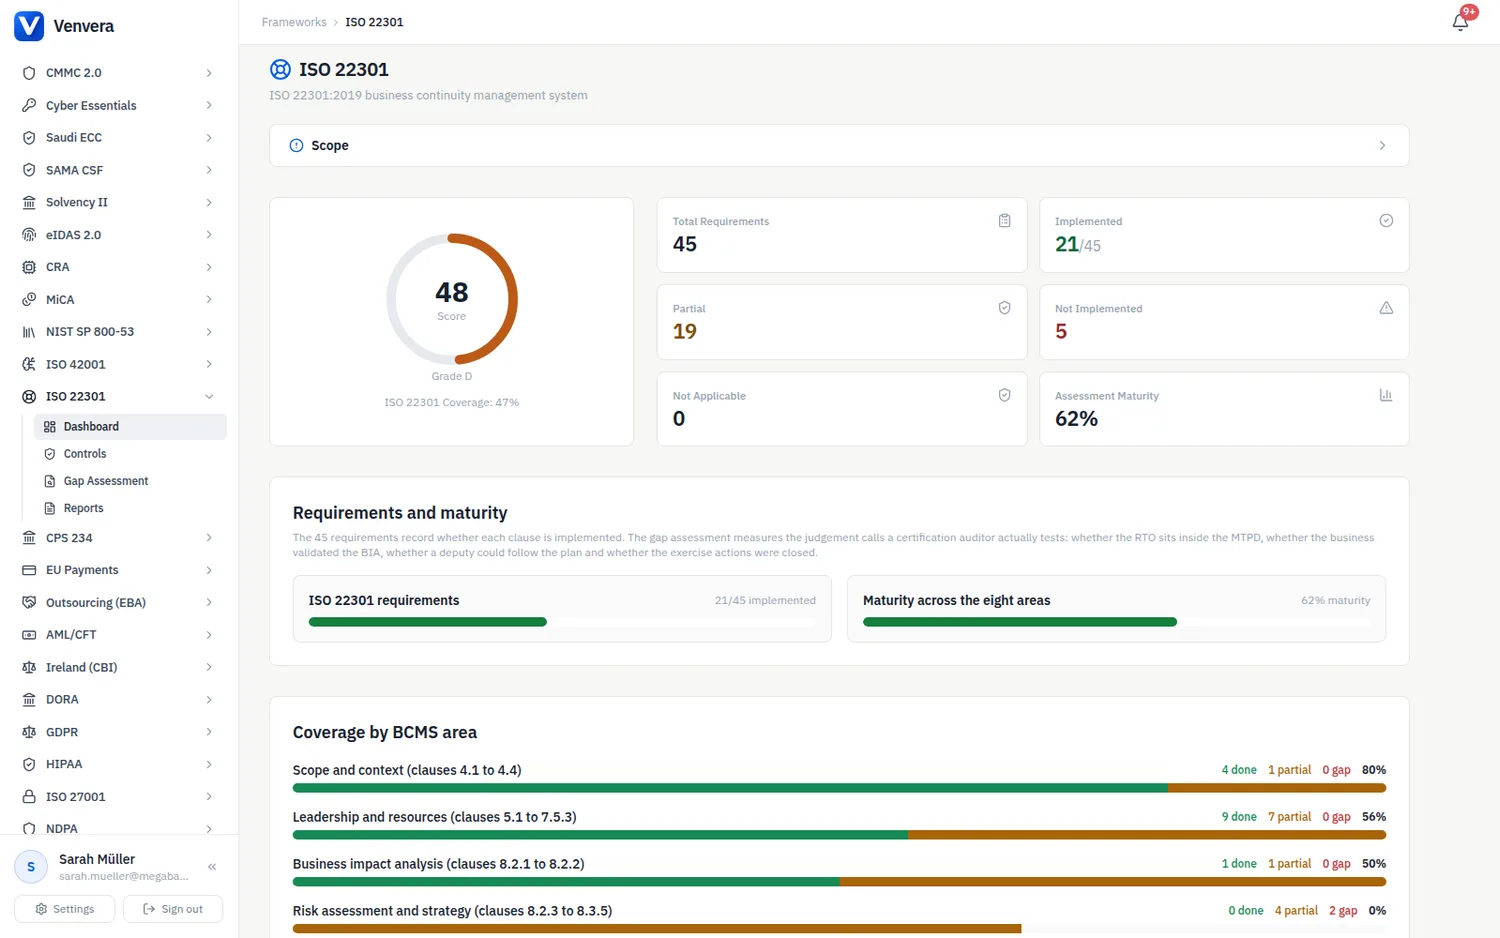
El panel muestra la cobertura de implementación de los 45 requisitos, un desglose por las ocho áreas y la puntuación de madurez de la evaluación de brechas, si se ha completado alguna. La cobertura y la madurez responden a preguntas distintas: la cobertura indica si un requisito está implementado; la madurez indica hasta qué punto se han tomado bien las decisiones de criterio que hay detrás. Un requisito excluido del alcance del SGCN conforme a la cláusula 4.3 con una justificación registrada cuenta como cubierto cuando se marca como no aplicable.
Los tres valores de tiempo
La cláusula 8.2.2 genera, para cada actividad priorizada, tres valores de tiempo y un valor de capacidad que se repiten en todo el módulo. El periodo máximo tolerable de interrupción (MTPD) es el punto a partir del cual el impacto de no realizar la actividad se vuelve inaceptable. El objetivo de tiempo de recuperación (RTO) es el tiempo objetivo para reanudar la actividad con una capacidad mínima aceptable, y debe situarse dentro del MTPD con margen. El objetivo de punto de recuperación (RPO) es la pérdida de datos máxima aceptable, que determina el intervalo de las copias de seguridad y el retardo de replicación. La capacidad mínima aceptable es el nivel de servicio durante la recuperación, en términos medibles. Dos reglas de coherencia hacen que estos valores sean auditables: el RTO es más corto que el MTPD en todas las actividades, y ningún sistema de apoyo, proveedor o emplazamiento tiene un objetivo de recuperación más largo que el RTO de las actividades que dependen de él. La evaluación de brechas pregunta por ambas.
Obligaciones recurrentes
La norma dice "a intervalos planificados" en todas partes y no fija ninguna fecha, por lo que cada periodicidad indicada a continuación es la habitual en la práctica de certificación; ajústela en cada obligación si su ciclo es distinto. Catorce obligaciones se incorporan al calendario de cumplimiento con responsables, fechas y recordatorios, y cada una indica la cláusula a la que responde.
Anual, cláusulas 8.2.2 y 8.6. Confirme los criterios de impacto, el MTPD, el RTO, el RPO, la capacidad mínima y las dependencias con los responsables de las actividades y haga que la alta dirección apruebe el resultado.
Anual, cláusulas 8.2.3 y 8.3. Vuelva a evaluar los riesgos de interrupción y confirme que cada solución seleccionada puede seguir cumpliendo el RTO y la capacidad mínima del BIA vigente.
Anual, cláusulas 8.5 y 8.3.5. Realice los ejercicios de modo que cada equipo, actividad y solución quede validado dentro del ciclo, y mida el tiempo de recuperación y la pérdida de datos realmente obtenidos por las soluciones de TIC frente al RTO y al RPO.
Anual, cláusulas 8.4.4, 4.2.2 y 8.1. Vuelva a aprobar cada plan con su equipo y sus datos de contacto, revise el registro de obligaciones de continuidad y actualice las garantías de que cada proveedor crítico puede cumplir sus compromisos.
Anual (el informe de desempeño, trimestral), cláusulas 7.2, 7.3, 9.1, 9.2 y 9.3. Forme a los titulares de los roles, informe sobre los indicadores, audite todo el alcance con auditores independientes y celebre la revisión por la dirección con la lista completa de entradas.
Anual, cláusulas 5.2.1, 6.2.1 y 4.1 a 4.3. La alta dirección confirma o revisa la política y los objetivos, y el contexto, las partes interesadas y el alcance se vuelven a aprobar, con cualquier exclusión justificada.
De dónde procede la evidencia de DORA
Para una entidad financiera, el expediente de continuidad de las TIC de DORA es un subconjunto del expediente del SGCN. La política general de continuidad de negocio (artículo 11(1)), el análisis de impacto en el negocio (artículo 11(5)), los planes de continuidad de negocio de las TIC (artículo 11(2) y (4)), la prueba anual (artículo 11(6)), la función de gestión de crisis (artículo 11(7)), los procedimientos de copia de seguridad y restauración (artículo 12) y la auditoría interna de los planes de respuesta y recuperación (artículo 11(3)) se generan todos a partir de las cláusulas de este módulo. En las correspondencias, el requisito de los planes (BC-8.4.4) comparte el grupo de continuidad del negocio con DORA, NIS2 e ISO 27001; los demás vínculos con DORA se dejan para que los establezca usted, porque un revisor de DORA comprueba el contenido específico de las TIC, así que adjunte usted mismo el mismo documento al requisito de DORA cuando realmente le dé respuesta.