
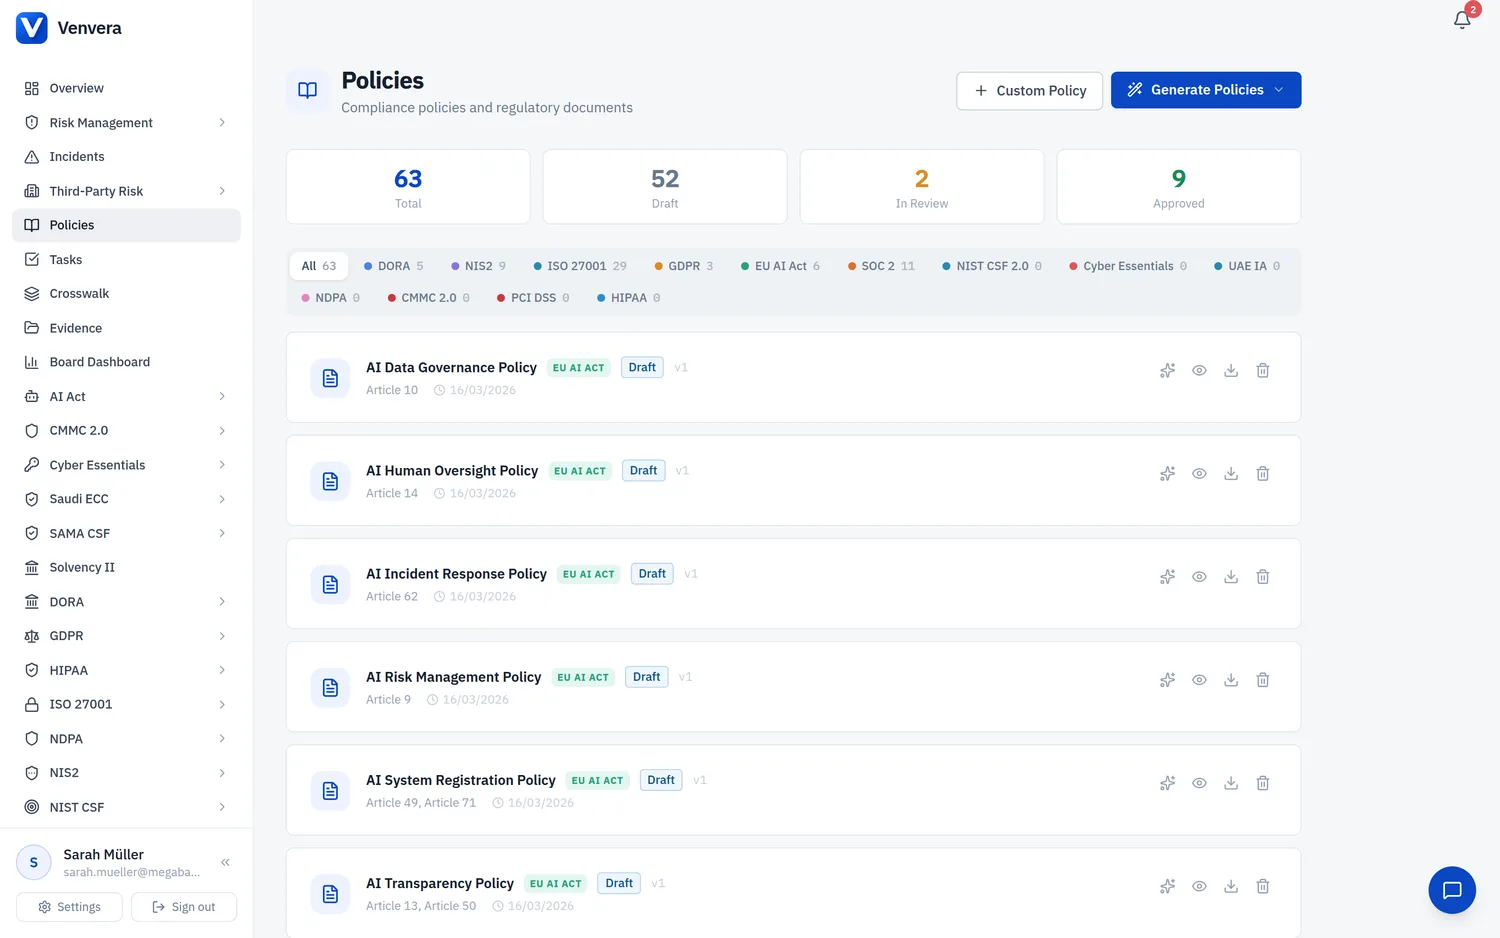
La Revisión de política con IA de Venvera analiza sus políticas de cumplimiento frente a los controles que su organización tiene registrados, identifica brechas y puede generar automáticamente una versión mejorada. Funciona con cualquier proveedor de IA (Claude o ChatGPT) configurado en los ajustes de su organización.
Por qué importa la Revisión de política con IA
Las políticas de cumplimiento solo son eficaces cuando abordan todos los controles que exige el marco correspondiente. Cotejar manualmente una política de 20 páginas con más de 50 controles lleva mucho tiempo y es propenso a errores. La Revisión de política con IA automatiza este proceso y le ofrece visibilidad inmediata sobre:
- Qué controles cubre ya su política, con referencias a las secciones concretas de la política
- Qué controles faltan, con explicaciones de por qué son necesarios y una redacción sugerida para la política
- Qué secciones conviene reforzar, allí donde la redacción actual es vaga o incompleta
- Puntuación de cobertura global: una estimación porcentual de hasta qué punto la política aborda los controles aplicables
Cómo funciona
Vaya a Políticas en la barra lateral. Verá todas las políticas de su organización con sus etiquetas de marco y sus distintivos de estado.
Haga clic en el icono de destellos (✨) de cualquier fila de política. Esto despliega los detalles de la política e inicia el análisis de IA al mismo tiempo. Como alternativa, despliegue primero una política y después haga clic en el botón morado "Revisar con IA" de la barra de acciones.
Al cabo de unos segundos aparece el panel de revisión con IA, con un borde morado. Muestra:
- Barra de cobertura: porcentaje codificado por colores (verde ≥80%, ámbar ≥50%, rojo <50%)
- Resumen: una visión general, en lenguaje sencillo, de la postura de cumplimiento de la política
- Controles ausentes: la referencia de cada control, por qué debería estar cubierto y una redacción sugerida que puede desplegar
- Controles cubiertos: distintivos verdes que muestran qué controles aborda la política
- Mejoras sugeridas: secciones concretas que necesitan más detalle o una redacción más firme
Si se han identificado controles ausentes o mejoras, haga clic en "Implementar sugerencias en un nuevo borrador". La IA genera una versión mejorada y completa de la política que incorpora todas las sugerencias, la guarda como un nuevo borrador y la descarga automáticamente como archivo DOCX.
Qué analiza la IA
La revisión se nutre de dos fuentes de datos:
| Fuente de datos | Qué aporta |
|---|---|
| Contenido de la política | El texto completo del documento de la política: se analiza cada sección, encabezado y párrafo |
| Controles del marco | Todos los controles registrados para el marco de la política en la página Controles, incluidos su estado de implementación y los detalles de implementación |
Explicación de los resultados de la revisión
Puntuación de cobertura
El porcentaje representa la estimación de la IA sobre cuántos controles aplicables del marco aborda la política de forma sustancial. Una política puede mencionar un tema sin aportar el detalle suficiente: la IA distingue entre las menciones superficiales y la cobertura sustancial.
Controles ausentes
Cada control ausente muestra:
- Referencia del control: el identificador estándar (p. ej., R8.4 para la MFA de PCI DSS)
- Título del control: lo que exige el control
- Motivo: por qué este control debería figurar en la política
- Redacción sugerida: haga clic para desplegar el texto concreto que la IA recomienda añadir a la política
Mejoras sugeridas
Son secciones que existen en la política pero resultan demasiado vagas o carecen de detalles esenciales. Por ejemplo, una política puede mencionar que "existen controles de acceso" sin especificar la autenticación multifactor, el acceso basado en roles ni la frecuencia de revisión.
Implementar las sugerencias
Cuando hace clic en "Implementar sugerencias en un nuevo borrador":
- La IA recibe la política original junto con todos los hallazgos de la revisión
- Elabora una versión mejorada y completa: conserva la estructura original, añade las secciones que faltan y refuerza las débiles
- La política mejorada se guarda como un nuevo borrador: "[Título original] (borrador mejorado con IA)"
- Se descarga automáticamente un archivo DOCX para revisarlo sin conexión
- La lista de políticas se actualiza para mostrar el nuevo borrador
Marcos compatibles
La Revisión de política con IA funciona con los 13 marcos compatibles con Venvera:
| Marco | Controles en el catálogo | Áreas clave comprobadas |
|---|---|---|
| DORA | 20 | Gestión de riesgos de TIC, notificación de incidentes, pruebas de resiliencia, TPRM |
| GDPR | 20 | Principios de protección de datos, derechos, DPIA, notificación de brechas |
| ISO 27001 | 93 | Controles del Anexo A repartidos en 4 temas |
| NIS2 | 15 | Medidas de gestión de riesgos, gestión de incidentes, cadena de suministro |
| EU AI Act | 12 | Requisitos de conformidad, gestión de riesgos, transparencia |
| SOC 2 | 51 | Criterios de servicios de confianza (CC, A, C, PI, P) |
| NIST CSF 2.0 | 74 | Gobernanza, Identificar, Proteger, Detectar, Responder, Recuperar |
| PCI DSS v4.0 | 63 | 12 requisitos para la protección de los datos de titulares de tarjetas |
| HIPAA | 26 | Salvaguardas administrativas, físicas y técnicas para la ePHI |
| CMMC 2.0 | 36 | Prácticas de nivel 2 repartidas en 14 dominios |
| Cyber Essentials | 24 | 5 áreas de control técnico |
| UAE IA | 42 | Controles de gestión (M1-M6) y técnicos (T1-T9) |
| NDPA | 24 | Obligaciones de protección de datos conforme a la legislación nigeriana |
Límites de uso
| Acción | Límite |
|---|---|
| Revisión de política con IA | 3 revisiones por minuto por usuario |
| Implementar sugerencias | 3 borradores por minuto por usuario |
Preguntas frecuentes
¿Puedo revisar una política personalizada (no generada a partir de plantillas)?
Sí. La revisión con IA funciona con cualquier política que tenga contenido, ya sea generada automáticamente, redactada con IA o creada manualmente.
¿Qué ocurre si no he configurado controles para un marco?
La IA revisará igualmente la política basándose en las buenas prácticas regulatorias generales de ese marco. No obstante, para obtener los resultados más específicos y prácticos, cargue primero sus controles.
¿Sustituye la revisión con IA a una revisión de cumplimiento realizada por una persona?
No. La revisión con IA es una herramienta que ayuda a los responsables de cumplimiento a identificar brechas con mayor rapidez. Todas las sugerencias generadas por IA deben ser revisadas por un profesional cualificado antes de aprobar la política.
¿Puedo ejecutar varias revisiones sobre la misma política?
Sí. Haga clic de nuevo en "Revisar con IA" para obtener un análisis nuevo. Resulta útil después de haber editado la política manualmente.