
Venvera 的 AI 策略审核会对照您组织所跟踪的控制措施分析您的合规策略,识别差距,并可自动生成改进版本。它适用于您在组织设置中配置的任何 AI 服务提供商(Claude 或 ChatGPT)。
AI 策略审核的价值
合规策略只有覆盖相关框架要求的每一项控制措施,才能真正发挥作用。手动将一份 20 页的策略与 50 多项控制措施逐一对照,既耗时又容易出错。AI 策略审核可将这一过程自动化,让您即时了解:
- 您的策略已覆盖哪些控制措施:并注明对应的具体策略章节
- 缺失哪些控制措施:说明为何需要这些控制措施,并提供建议的策略用语
- 哪些章节需要加强:即现有表述含糊或不完整之处
- 总体覆盖率评分:以百分比估算该策略对适用控制措施的覆盖程度
工作原理
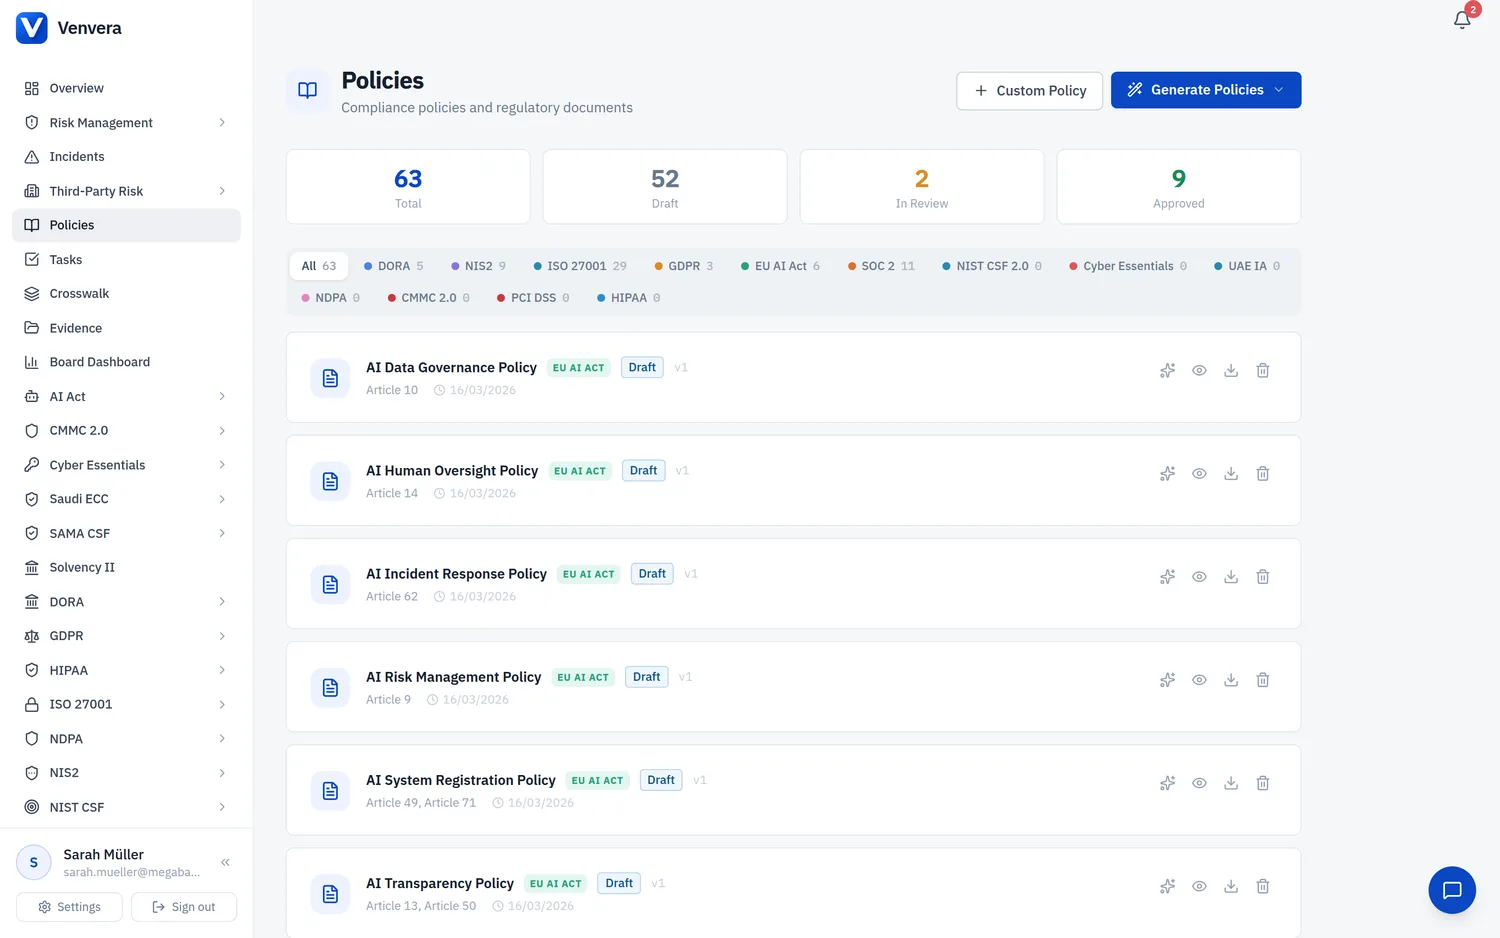
在侧边栏中进入策略。您将看到组织的所有策略,每项策略都带有框架标签和状态徽章。
点击任意策略行上的闪光图标 (✨)。这会同时展开策略详情并启动 AI 分析。您也可以先展开某项策略,然后点击操作栏中紫色的“使用 AI 审核”按钮。
几秒钟后,会出现带紫色边框的 AI 审核面板,其中显示:
- 覆盖率条:以颜色区分的百分比(绿色 ≥80%,琥珀色 ≥50%,红色 <50%)
- 摘要:以通俗语言概述该策略的合规态势
- 缺失的控制措施:列出每项控制措施编号、应当覆盖它的原因,以及可展开的建议用语
- 已覆盖的控制措施:以绿色徽章显示该策略覆盖了哪些控制措施
- 建议改进:需要补充细节或加强表述的具体章节
如果识别出了缺失的控制措施或改进点,请点击“在新草稿中实施建议”。AI 会生成一份纳入所有建议的完整改进版策略,将其保存为新草稿,并自动以 DOCX 文件形式下载。
AI 分析的内容
审核会调取两个数据源:
| 数据源 | 提供的内容 |
|---|---|
| 策略内容 | 策略文档的全文:每个章节、标题和段落都会被分析 |
| 框架控制措施 | 在控制措施页面中为该策略所属框架跟踪的所有控制措施,包括其实施状态和实施详情 |
审核结果说明
覆盖率评分
该百分比表示 AI 估算的、被该策略实质性覆盖的适用框架控制措施所占比例。一项策略可能提及了某个主题却没有提供足够的细节;AI 会区分表面提及与实质性覆盖。
缺失的控制措施
每项缺失的控制措施都会显示:
- 控制措施编号:标准标识符(例如 PCI DSS 中 MFA 对应的 R8.4)
- 控制措施标题:该控制措施的具体要求
- 原因:为何应在策略中纳入该控制措施
- 建议用语:点击即可展开 AI 建议添加的具体策略文本
建议改进
这些是策略中已有、但过于含糊或缺少关键细节的章节。例如,一项策略可能提到“已实施访问控制”,却没有具体说明多因素认证、基于角色的访问或审查频率。
实施建议
当您点击“在新草稿中实施建议”时:
- AI 会接收原始策略以及所有审核结果
- AI 会生成一份完整的改进版本:保留原有结构,同时补充缺失的章节并加强薄弱的章节
- 改进后的策略将保存为新草稿:“[原标题] (AI-Improved Draft)”
- 系统会自动下载一个 DOCX 文件,供您离线审阅
- 策略列表会刷新并显示新草稿
支持的框架
AI 策略审核适用于 Venvera 支持的全部 13 个框架:
| 框架 | 目录中的控制措施数 | 检查的关键领域 |
|---|---|---|
| DORA | 20 | ICT 风险管理、事件报告、韧性测试、TPRM |
| GDPR | 20 | 数据保护原则、数据主体权利、DPIA、泄露通知 |
| ISO 27001 | 93 | 涵盖 4 个主题的 Annex A 控制措施 |
| NIS2 | 15 | 风险管理措施、事件处理、供应链 |
| EU AI Act | 12 | 符合性要求、风险管理、透明度 |
| SOC 2 | 51 | 信任服务准则(CC、A、C、PI、P) |
| NIST CSF 2.0 | 74 | 治理、识别、保护、检测、响应、恢复 |
| PCI DSS v4.0 | 63 | 保护持卡人数据的 12 项要求 |
| HIPAA | 26 | 针对 ePHI 的管理、物理和技术保障措施 |
| CMMC 2.0 | 36 | 涵盖 14 个领域的 2 级实践 |
| Cyber Essentials | 24 | 5 个技术控制领域 |
| UAE IA | 42 | 管理类(M1-M6)和技术类(T1-T9)控制措施 |
| NDPA | 24 | 尼日利亚法律规定的数据保护义务 |
速率限制
| 操作 | 限制 |
|---|---|
| AI 策略审核 | 每位用户每分钟 3 次审核 |
| 实施建议 | 每位用户每分钟 3 份草稿 |
常见问题
我可以审核自定义策略(并非由模板生成)吗?
可以。AI 审核适用于任何包含内容的策略,无论是自动生成、由 AI 起草还是手动创建的策略。
如果我尚未为某个框架设置控制措施,会怎样?
AI 仍会依据该框架的一般监管最佳实践审核策略。不过,若要获得最具体、最具可操作性的结果,请先填充您的控制措施。
AI 审核能否取代人工合规审核?
不能。AI 审核是帮助合规官更快识别差距的工具。在批准策略之前,所有 AI 生成的建议都应由具备资质的专业人员审阅。
我可以对同一项策略运行多次审核吗?
可以。再次点击“使用 AI 审核”即可获得新的分析结果。在您手动编辑策略之后,这一功能非常有用。