
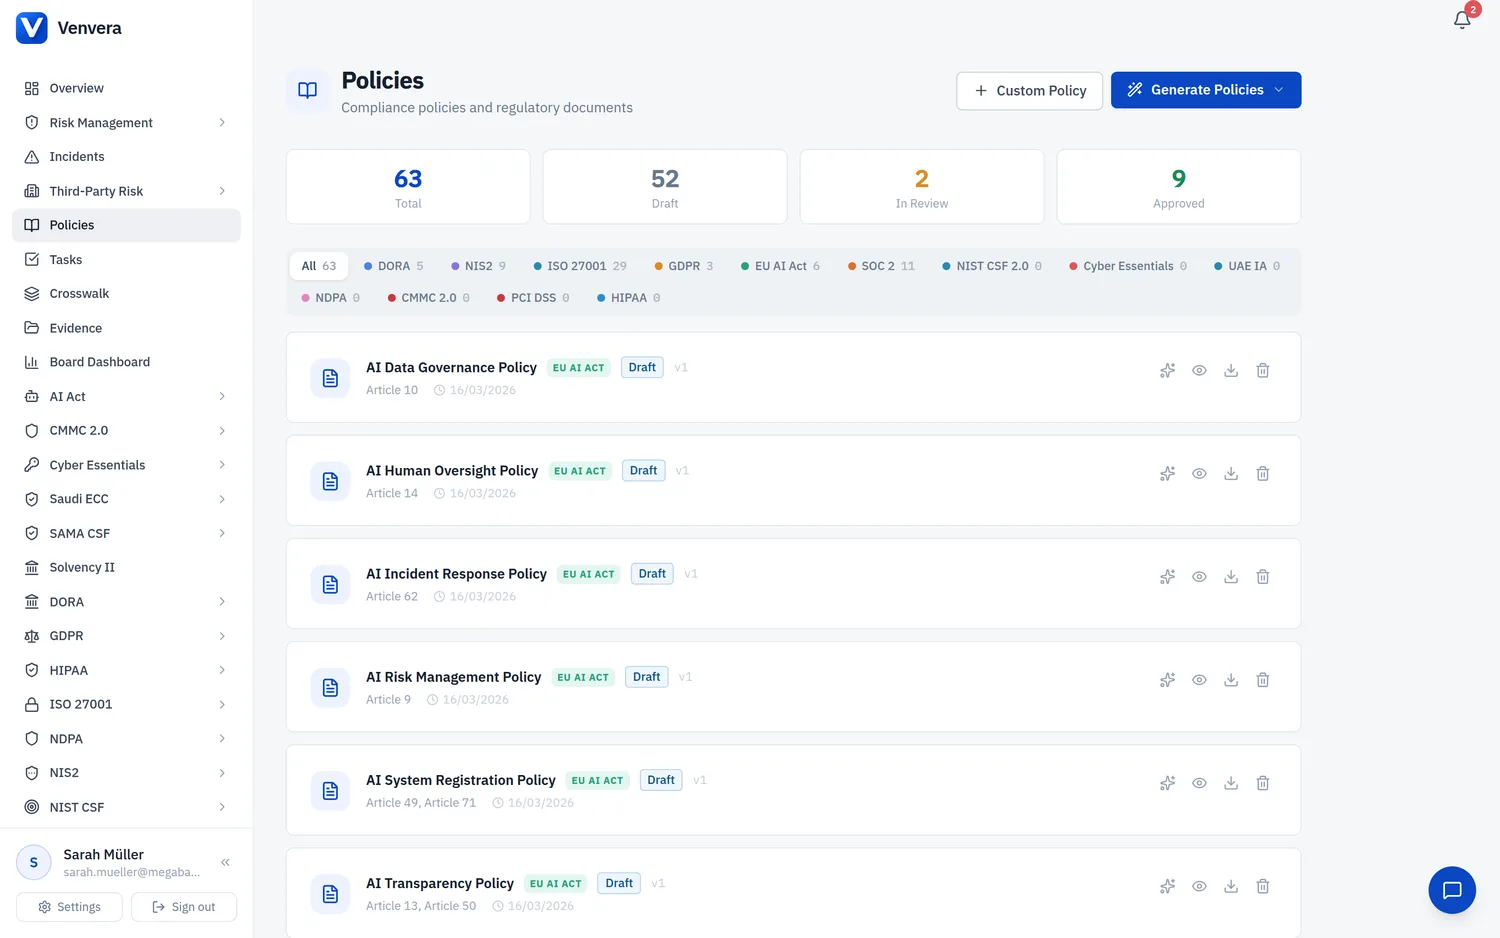
تحلّل ميزة مراجعة السياسة بالذكاء الاصطناعي في Venvera سياسات الامتثال لديك مقابل الضوابط التي تتابعها مؤسستك، وتحدّد الفجوات، ويمكنها إنشاء نسخة محسّنة تلقائيًا. وتعمل مع أي مزوّد ذكاء اصطناعي (Claude أو ChatGPT) مهيأ في إعدادات مؤسستك.
أهمية مراجعة السياسة بالذكاء الاصطناعي
لا تكون سياسات الامتثال فعّالة إلا إذا تناولت كل ضابط يتطلبه الإطار المعني. ومطابقة سياسة من 20 صفحة يدويًا مع أكثر من 50 ضابطًا تستهلك الوقت وتكثر فيها الأخطاء. تؤتمت مراجعة السياسة بالذكاء الاصطناعي هذه العملية، فتمنحك رؤية فورية لما يلي:
- الضوابط التي تغطيها سياستك بالفعل، مع إشارات إلى أقسام السياسة المحددة
- الضوابط الناقصة، مع شرح لسبب الحاجة إليها وصياغة مقترحة للسياسة
- الأقسام التي تحتاج إلى تقوية، حيث تكون الصياغة الحالية مبهمة أو غير مكتملة
- درجة التغطية الإجمالية: تقدير بنسبة مئوية لمدى تناول السياسة للضوابط المنطبقة
كيف تعمل
انتقل إلى السياسات في الشريط الجانبي. سترى جميع سياسات مؤسستك مدرجة مع وسوم الأطر وشارات الحالة.
انقر على أيقونة البريق (✨) في أي صف سياسة. يؤدي ذلك في آن واحد إلى توسيع تفاصيل السياسة وبدء التحليل بالذكاء الاصطناعي. أو وسّع السياسة أولًا، ثم انقر على الزر البنفسجي "مراجعة بالذكاء الاصطناعي" في شريط الإجراءات.
بعد بضع ثوانٍ تظهر لوحة المراجعة بالذكاء الاصطناعي بإطار بنفسجي. وتعرض:
- شريط التغطية: نسبة مئوية مرمّزة بالألوان (أخضر ≥80%، كهرماني ≥50%، أحمر <50%)
- الملخص: نظرة عامة بلغة واضحة على وضع امتثال السياسة
- الضوابط الناقصة: مرجع كل ضابط، وسبب وجوب تغطيته، وصياغة مقترحة يمكن توسيعها
- الضوابط المغطاة: شارات خضراء تبيّن الضوابط التي تتناولها السياسة
- التحسينات المقترحة: أقسام محددة تحتاج إلى تفصيل أكثر أو صياغة أقوى
إذا حُدّدت ضوابط ناقصة أو تحسينات، فانقر على "تنفيذ الاقتراحات في مسودة جديدة". ينشئ الذكاء الاصطناعي نسخة محسّنة كاملة من السياسة تتضمن جميع الاقتراحات، ويحفظها مسودة جديدة، وينزّلها تلقائيًا ملف DOCX.
ما الذي يحلله الذكاء الاصطناعي
تعتمد المراجعة على مصدرين للبيانات:
| مصدر البيانات | ما الذي يقدّمه |
|---|---|
| محتوى السياسة | النص الكامل لمستند السياسة: يُحلَّل كل قسم وعنوان وفقرة |
| ضوابط الإطار | جميع الضوابط المتابَعة لإطار السياسة في صفحة الضوابط، بما فيها حالة تطبيقها وتفاصيل التطبيق |
شرح نتائج المراجعة
درجة التغطية
تمثّل النسبة المئوية تقدير الذكاء الاصطناعي لعدد ضوابط الإطار المنطبقة التي تتناولها السياسة تناولًا جوهريًا. فقد تذكر السياسة موضوعًا من دون أن تقدّم تفصيلًا كافيًا، والذكاء الاصطناعي يميّز بين الإشارات السطحية والتغطية الجوهرية.
الضوابط الناقصة
يعرض كل ضابط ناقص:
- مرجع الضابط: المعرّف القياسي (مثل R8.4 لمتطلب MFA في PCI DSS)
- عنوان الضابط: ما يتطلبه الضابط
- السبب: لماذا ينبغي أن يرد هذا الضابط في السياسة
- الصياغة المقترحة: انقر لتوسيع نص السياسة المحدد الذي يوصي الذكاء الاصطناعي بإضافته
التحسينات المقترحة
هذه أقسام موجودة في السياسة لكنها مبهمة أكثر مما ينبغي أو تنقصها تفاصيل أساسية. فمثلًا، قد تذكر السياسة أن "ضوابط الوصول مطبّقة" من دون تحديد المصادقة متعددة العوامل، أو الوصول المبني على الأدوار، أو وتيرة المراجعة.
تنفيذ الاقتراحات
عند النقر على "تنفيذ الاقتراحات في مسودة جديدة":
- يتلقى الذكاء الاصطناعي السياسة الأصلية مع جميع نتائج المراجعة
- ينتج نسخة محسّنة كاملة، محافظًا على البنية الأصلية مع إضافة الأقسام الناقصة وتقوية الأقسام الضعيفة
- تُحفظ السياسة المحسّنة مسودة جديدة: "[العنوان الأصلي] (مسودة محسّنة بالذكاء الاصطناعي)"
- يُنزَّل ملف DOCX تلقائيًا لمراجعته دون اتصال
- تتحدّث قائمة السياسات لتعرض المسودة الجديدة
الأطر المدعومة
تعمل مراجعة السياسة بالذكاء الاصطناعي مع جميع الأطر الـ 13 التي تدعمها Venvera:
| الإطار | الضوابط في الكتالوج | أهم المجالات المفحوصة |
|---|---|---|
| DORA | 20 | إدارة مخاطر تقنية المعلومات والاتصالات، والإبلاغ عن الحوادث، واختبار الصمود، وTPRM |
| GDPR | 20 | مبادئ حماية البيانات، والحقوق، وتقييمات أثر حماية البيانات (DPIA)، والإخطار بالخروقات |
| ISO 27001 | 93 | ضوابط الملحق A ضمن 4 محاور |
| NIS2 | 15 | تدابير إدارة المخاطر، ومعالجة الحوادث، وسلسلة التوريد |
| EU AI Act | 12 | متطلبات المطابقة، وإدارة المخاطر، والشفافية |
| SOC 2 | 51 | معايير خدمات الثقة (CC, A, C, PI, P) |
| NIST CSF 2.0 | 74 | الحوكمة، والتعريف، والحماية، والكشف، والاستجابة، والتعافي |
| PCI DSS v4.0 | 63 | 12 متطلبًا لحماية بيانات حاملي البطاقات |
| HIPAA | 26 | الضمانات الإدارية والمادية والتقنية لحماية ePHI |
| CMMC 2.0 | 36 | ممارسات المستوى 2 ضمن 14 مجالًا |
| Cyber Essentials | 24 | 5 مجالات للضوابط التقنية |
| UAE IA | 42 | الضوابط الإدارية (M1-M6) والتقنية (T1-T9) |
| NDPA | 24 | التزامات حماية البيانات بموجب القانون النيجيري |
حدود الاستخدام
| الإجراء | الحد |
|---|---|
| مراجعة السياسة بالذكاء الاصطناعي | 3 مراجعات في الدقيقة لكل مستخدم |
| تنفيذ الاقتراحات | 3 مسودات في الدقيقة لكل مستخدم |
الأسئلة الشائعة
هل يمكنني مراجعة سياسة مخصصة (غير مُنشأة من القوالب)؟
نعم. تعمل المراجعة بالذكاء الاصطناعي على أي سياسة لها محتوى، سواء أُنشئت تلقائيًا أم صاغها الذكاء الاصطناعي أم أُنشئت يدويًا.
ماذا يحدث إذا لم أُعدّ ضوابط لإطار ما؟
سيراجع الذكاء الاصطناعي السياسة مع ذلك استنادًا إلى أفضل الممارسات التنظيمية العامة لذلك الإطار. لكن للحصول على أكثر النتائج تحديدًا وقابلية للتطبيق، عبّئ ضوابطك أولًا.
هل تغني المراجعة بالذكاء الاصطناعي عن مراجعة الامتثال البشرية؟
لا. المراجعة بالذكاء الاصطناعي أداة تساعد مسؤولي الامتثال على تحديد الفجوات بسرعة أكبر. وينبغي أن يراجع مختص مؤهل جميع الاقتراحات التي ينشئها الذكاء الاصطناعي قبل اعتماد السياسة.
هل يمكنني تشغيل عدة مراجعات على السياسة نفسها؟
نعم. انقر على "مراجعة بالذكاء الاصطناعي" مرة أخرى للحصول على تحليل جديد. ويفيد ذلك بعد إجراء تعديلات يدوية على السياسة.