
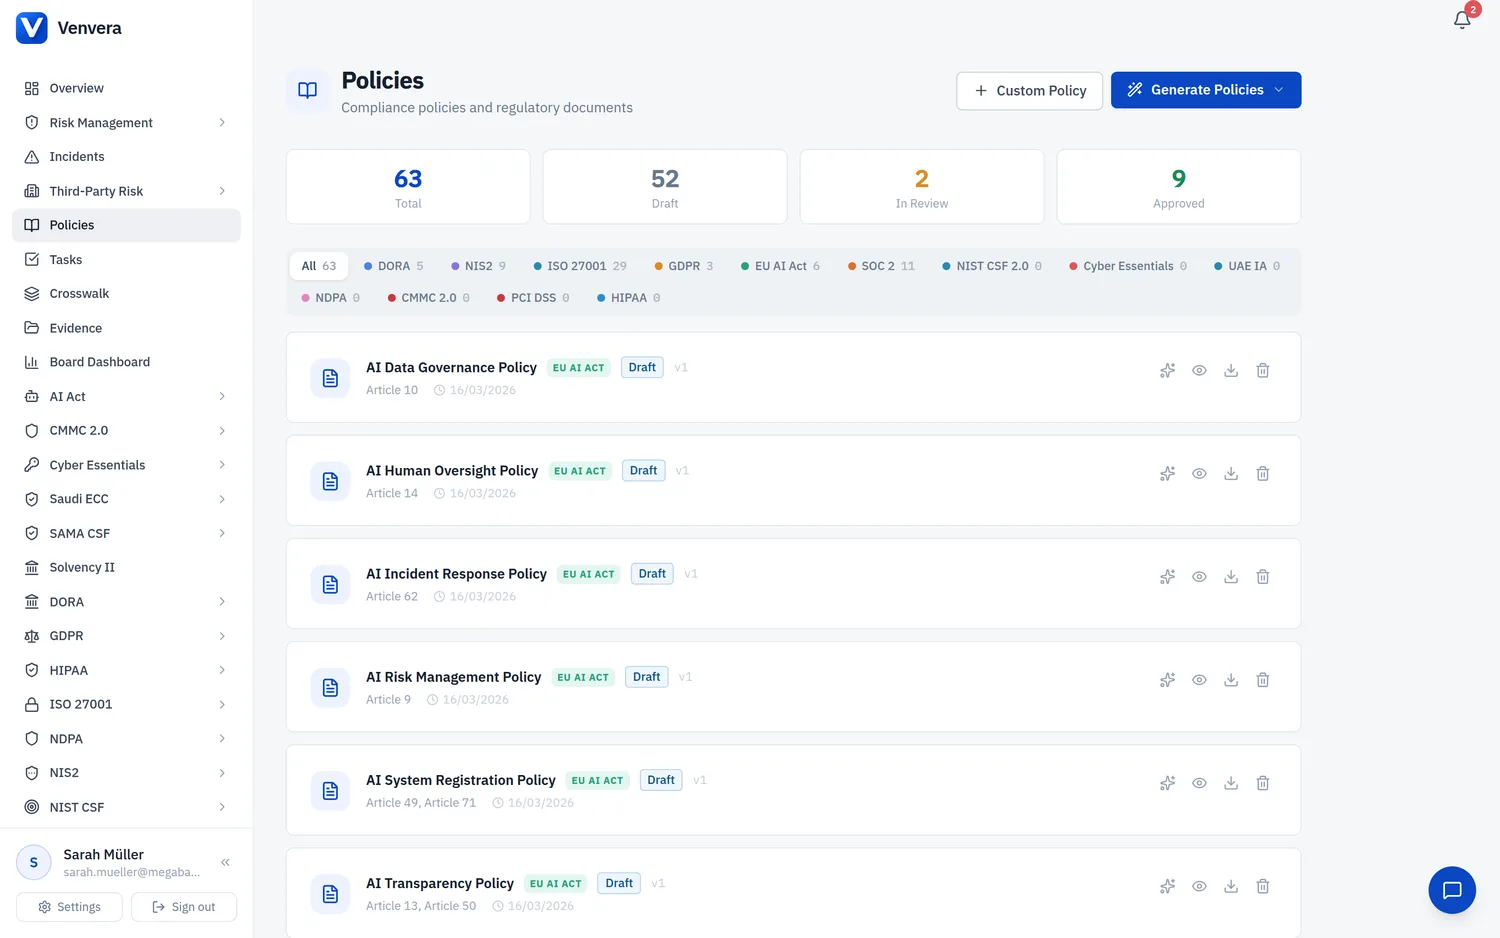
AI преглед на политиката във Venvera анализира вашите политики за съответствие спрямо проследяваните контроли на организацията ви, открива пропуските и може автоматично да генерира подобрена версия. Работи с всеки AI доставчик (Claude или ChatGPT), конфигуриран в настройките на вашата организация.
Защо AI прегледът на политиките е важен
Политиките за съответствие са ефективни само когато обхващат всеки контрол, изискван от съответната рамка. Ръчното сверяване на политика от 20 страници с над 50 контрола отнема много време и лесно води до грешки. AI прегледът на политиката автоматизира този процес и ви показва веднага:
- Кои контроли вашата политика вече покрива, с препратки към конкретните раздели на политиката
- Кои контроли липсват, с обяснения защо са необходими и с предложен текст за политиката
- Кои раздели се нуждаят от подсилване, където съществуващият текст е неясен или непълен
- Обща оценка на покритието: процентна оценка за това доколко политиката обхваща приложимите контроли
Как работи
Отидете на Политики в страничната лента. Ще видите списък с всички политики на вашата организация с етикети за рамките и значки за статуса.
Щракнете върху иконата с искрици (✨) на реда на която и да е политика. Това едновременно разгъва детайлите на политиката и стартира AI анализа. Можете също първо да разгънете политиката и след това да щракнете върху лилавия бутон „Прегледай с AI“ в лентата с действия.
След няколко секунди се появява панелът с AI прегледа с лилава рамка. Той показва:
- Лента на покритието: цветно кодиран процент (зелено ≥80%, кехлибарено ≥50%, червено <50%)
- Резюме: преглед на разбираем език на състоянието на съответствието на политиката
- Липсващи контроли: референцията на всеки контрол, защо той трябва да бъде обхванат и разгъващ се предложен текст
- Покрити контроли: зелени значки, които показват кои контроли обхваща политиката
- Предложени подобрения: конкретни раздели, които се нуждаят от повече подробности или от по-силни формулировки
Ако са открити липсващи контроли или подобрения, щракнете върху „Приложи предложенията в нова чернова“. AI генерира пълна подобрена версия на политиката, която включва всички предложения, запазва я като нова чернова и автоматично я изтегля като DOCX файл.
Какво анализира AI
Прегледът използва два източника на данни:
| Източник на данни | Какво предоставя |
|---|---|
| Съдържание на политиката | Пълният текст на документа на политиката: анализира се всеки раздел, всяко заглавие и всеки абзац |
| Контроли по рамката | Всички контроли, проследявани за рамката на политиката на страницата „Контроли“, включително техният статус на внедряване и подробностите за внедряването |
Обяснение на резултатите от прегледа
Оценка на покритието
Процентът представлява оценката на AI за това колко от приложимите контроли по рамката са обхванати по същество от политиката. Една политика може да споменава дадена тема, без да дава достатъчно подробности: AI разграничава повърхностните споменавания от покритието по същество.
Липсващи контроли
За всеки липсващ контрол се показват:
- Референция на контрола: стандартният идентификатор (напр. R8.4 за MFA по PCI DSS)
- Заглавие на контрола: какво изисква контролът
- Причина: защо този контрол трябва да присъства в политиката
- Предложен текст: щракнете, за да разгънете конкретния текст за политиката, който AI препоръчва да се добави
Предложени подобрения
Това са раздели, които съществуват в политиката, но са твърде неясни или в тях липсват съществени подробности. Например една политика може да посочва, че „са въведени контроли на достъпа“, без да уточнява многофакторно удостоверяване, достъп, базиран на роли, или честота на прегледите.
Прилагане на предложенията
Когато щракнете върху „Приложи предложенията в нова чернова“:
- AI получава оригиналната политика заедно с всички констатации от прегледа
- Той изготвя пълна подобрена версия, като запазва оригиналната структура, добавя липсващите раздели и подсилва слабите
- Подобрената политика се запазва като нова чернова: „[Оригинално заглавие] (чернова, подобрена с ИИ)“
- DOCX файл се изтегля автоматично за преглед офлайн
- Списъкът с политики се опреснява, за да покаже новата чернова
Поддържани рамки
AI прегледът на политиката работи с всичките 13 рамки, поддържани от Venvera:
| Рамка | Контроли в каталога | Основни проверявани области |
|---|---|---|
| DORA | 20 | Управление на ИКТ риска, докладване на инциденти, тестване на устойчивостта, TPRM |
| GDPR | 20 | Принципи за защита на данните, права, DPIA, уведомяване за нарушения |
| ISO 27001 | 93 | Контроли от Приложение A в 4 теми |
| NIS2 | 15 | Мерки за управление на риска, обработване на инциденти, верига за доставки |
| EU AI Act | 12 | Изисквания за съответствие, управление на риска, прозрачност |
| SOC 2 | 51 | Критерии за доверителни услуги, Trust Services Criteria (CC, A, C, PI, P) |
| NIST CSF 2.0 | 74 | Управление, Идентифициране, Защита, Откриване, Реагиране, Възстановяване |
| PCI DSS v4.0 | 63 | 12 изисквания за защита на данните на картодържателите |
| HIPAA | 26 | Административни, физически и технически защитни мерки за ePHI |
| CMMC 2.0 | 36 | Практики от ниво 2 в 14 домейна |
| Cyber Essentials | 24 | 5 области на технически контроли |
| UAE IA | 42 | Управленски (M1-M6) и технически (T1-T9) контроли |
| NDPA | 24 | Задължения за защита на данните съгласно нигерийското законодателство |
Ограничения на честотата
| Действие | Лимит |
|---|---|
| AI преглед на политиката | 3 прегледа в минута на потребител |
| Прилагане на предложенията | 3 чернови в минута на потребител |
Често задавани въпроси
Мога ли да прегледам собствена политика (която не е генерирана от шаблони)?
Да. AI прегледът работи с всяка политика, която има съдържание, независимо дали е генерирана автоматично, изготвена с AI или създадена ръчно.
Какво става, ако не съм настроил контроли за дадена рамка?
AI пак ще прегледа политиката въз основа на общите добри регулаторни практики за тази рамка. За най-конкретни и приложими резултати обаче първо попълнете своите контроли.
Заменя ли AI прегледът прегледа за съответствие, извършван от човек?
Не. AI прегледът е инструмент, който помага на служителите по съответствието да откриват пропуските по-бързо. Всички предложения, генерирани от AI, трябва да бъдат прегледани от квалифициран специалист, преди политиката да бъде одобрена.
Мога ли да стартирам няколко прегледа на една и съща политика?
Да. Щракнете отново върху „Прегледай с AI“, за да получите нов анализ. Това е полезно, след като сте направили ръчни редакции на политиката.