
Die KI-Richtlinienprüfung von Venvera analysiert Ihre Compliance-Richtlinien anhand der erfassten Kontrollen Ihrer Organisation, erkennt Lücken und kann automatisch eine verbesserte Fassung erstellen. Sie funktioniert mit jedem KI-Anbieter (Claude oder ChatGPT), der in den Einstellungen Ihrer Organisation konfiguriert ist.
Warum die KI-Richtlinienprüfung wichtig ist
Compliance-Richtlinien sind nur wirksam, wenn sie jede Kontrolle behandeln, die das jeweilige Rahmenwerk verlangt. Eine 20-seitige Richtlinie von Hand mit mehr als 50 Kontrollen abzugleichen, ist zeitaufwendig und fehleranfällig. Die KI-Richtlinienprüfung automatisiert diesen Vorgang und zeigt Ihnen sofort:
- Welche Kontrollen Ihre Richtlinie bereits abdeckt, mit Verweisen auf die konkreten Abschnitte der Richtlinie
- Welche Kontrollen fehlen, mit Erläuterungen, warum sie nötig sind, und einer vorgeschlagenen Formulierung für die Richtlinie
- Welche Abschnitte gestärkt werden müssen, also dort, wo die vorhandene Formulierung vage oder unvollständig ist
- Gesamtwert der Abdeckung: eine prozentuale Schätzung, wie gut die Richtlinie die anwendbaren Kontrollen behandelt
So funktioniert es
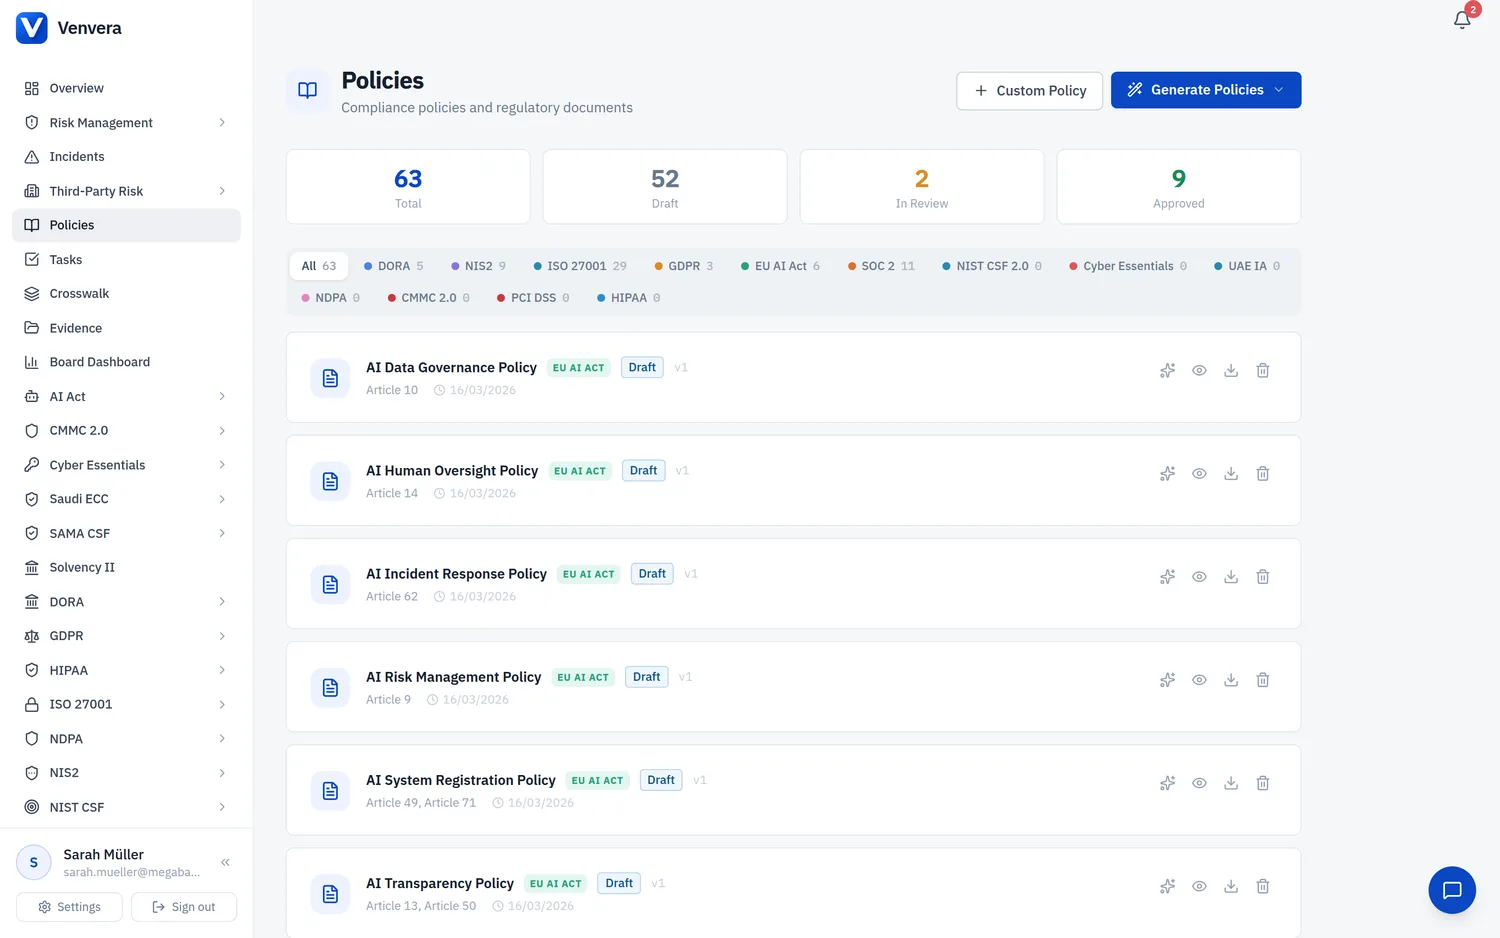
Öffnen Sie Richtlinien in der Seitenleiste. Dort sind alle Richtlinien Ihrer Organisation mit Rahmenwerk-Tags und Status-Badges aufgeführt.
Klicken Sie in einer beliebigen Richtlinienzeile auf das Funkel-Symbol (✨). Das klappt die Details der Richtlinie auf und startet zugleich die KI-Analyse. Alternativ klappen Sie zuerst eine Richtlinie auf und klicken dann in der Aktionsleiste auf die violette Schaltfläche „Mit KI prüfen“.
Nach einigen Sekunden erscheint der Bereich der KI-Prüfung mit einem violetten Rahmen. Er zeigt:
- Abdeckungsbalken: farbcodierter Prozentwert (grün ≥80%, bernsteinfarben ≥50%, rot <50%)
- Zusammenfassung: ein allgemein verständlicher Überblick über den Compliance-Stand der Richtlinie
- Fehlende Kontrollen: jede Kontrollreferenz, der Grund, warum sie abgedeckt sein sollte, und eine aufklappbare vorgeschlagene Formulierung
- Abgedeckte Kontrollen: grüne Badges, die zeigen, welche Kontrollen die Richtlinie behandelt
- Vorgeschlagene Verbesserungen: konkrete Abschnitte, die mehr Details oder eine deutlichere Formulierung brauchen
Wurden fehlende Kontrollen oder Verbesserungen festgestellt, klicken Sie auf „Vorschläge in neuem Entwurf umsetzen“. Die KI erstellt eine vollständige, verbesserte Fassung der Richtlinie, die alle Vorschläge einarbeitet, speichert sie als neuen Entwurf und lädt sie automatisch als DOCX-Datei herunter.
Was die KI analysiert
Die Prüfung greift auf zwei Datenquellen zurück:
| Datenquelle | Was sie liefert |
|---|---|
| Richtlinieninhalt | Der vollständige Text des Richtliniendokuments: Jeder Abschnitt, jede Überschrift und jeder Absatz wird analysiert |
| Rahmenwerk-Kontrollen | Alle Kontrollen, die für das Rahmenwerk der Richtlinie auf der Seite Kontrollen erfasst sind, einschließlich ihres Umsetzungsstatus und ihrer Umsetzungsdetails |
Die Prüfergebnisse erklärt
Abdeckungswert
Der Prozentwert gibt die Schätzung der KI wieder, wie viele anwendbare Kontrollen des Rahmenwerks die Richtlinie inhaltlich behandelt. Eine Richtlinie kann ein Thema erwähnen, ohne ausreichend ins Detail zu gehen: Die KI unterscheidet zwischen oberflächlichen Erwähnungen und inhaltlicher Abdeckung.
Fehlende Kontrollen
Zu jeder fehlenden Kontrolle wird angezeigt:
- Kontrollreferenz: die Kennung aus dem Standard (z. B. R8.4 für MFA nach PCI DSS)
- Titel der Kontrolle: was die Kontrolle verlangt
- Grund: warum diese Kontrolle in der Richtlinie stehen sollte
- Vorgeschlagene Formulierung: Klicken Sie, um den konkreten Richtlinientext aufzuklappen, den die KI zur Ergänzung empfiehlt
Vorgeschlagene Verbesserungen
Das sind Abschnitte, die in der Richtlinie vorhanden, aber zu vage sind oder denen wichtige Details fehlen. Eine Richtlinie kann zum Beispiel erwähnen, dass „Zugriffskontrollen eingerichtet sind“, ohne Multi-Faktor-Authentifizierung, rollenbasierten Zugriff oder die Überprüfungshäufigkeit festzulegen.
Vorschläge umsetzen
Wenn Sie auf „Vorschläge in neuem Entwurf umsetzen“ klicken:
- Die KI erhält die ursprüngliche Richtlinie sowie alle Ergebnisse der Prüfung
- Sie erstellt eine vollständige, verbesserte Fassung: Die ursprüngliche Struktur bleibt erhalten, fehlende Abschnitte werden ergänzt und schwache gestärkt
- Die verbesserte Richtlinie wird als neuer Entwurf gespeichert: „[Ursprünglicher Titel] (KI-verbesserter Entwurf)“
- Eine DOCX-Datei wird automatisch heruntergeladen, damit Sie sie offline prüfen können
- Die Richtlinienliste wird aktualisiert und zeigt den neuen Entwurf
Unterstützte Rahmenwerke
Die KI-Richtlinienprüfung funktioniert mit allen 13 von Venvera unterstützten Rahmenwerken:
| Rahmenwerk | Kontrollen im Katalog | Geprüfte Schwerpunkte |
|---|---|---|
| DORA | 20 | IKT-Risikomanagement, Meldung von Vorfällen, Resilienztests, TPRM |
| GDPR | 20 | Datenschutzgrundsätze, Betroffenenrechte, DSFAs, Meldung von Datenschutzverletzungen |
| ISO 27001 | 93 | Kontrollen aus Anhang A in 4 Themenbereichen |
| NIS2 | 15 | Risikomanagementmaßnahmen, Bewältigung von Vorfällen, Lieferkette |
| EU AI Act | 12 | Konformitätsanforderungen, Risikomanagement, Transparenz |
| SOC 2 | 51 | Trust Services Criteria (CC, A, C, PI, P) |
| NIST CSF 2.0 | 74 | Governance, Identifizieren, Schützen, Erkennen, Reagieren, Wiederherstellen |
| PCI DSS v4.0 | 63 | 12 Anforderungen zum Schutz von Karteninhaberdaten |
| HIPAA | 26 | Administrative, physische und technische Schutzmaßnahmen für ePHI |
| CMMC 2.0 | 36 | Level-2-Praktiken in 14 Domänen |
| Cyber Essentials | 24 | 5 technische Kontrollbereiche |
| UAE IA | 42 | Management-Kontrollen (M1-M6) und technische Kontrollen (T1-T9) |
| NDPA | 24 | Datenschutzpflichten nach nigerianischem Recht |
Ratenbegrenzungen
| Aktion | Limit |
|---|---|
| KI-Richtlinienprüfung | 3 Prüfungen pro Minute und Benutzer |
| Vorschläge umsetzen | 3 Entwürfe pro Minute und Benutzer |
Häufig gestellte Fragen
Kann ich eine eigene Richtlinie prüfen (die nicht aus Vorlagen erzeugt wurde)?
Ja. Die KI-Prüfung funktioniert mit jeder Richtlinie, die Inhalt hat, ob automatisch generiert, von der KI entworfen oder von Hand erstellt.
Was passiert, wenn ich für ein Rahmenwerk keine Kontrollen eingerichtet habe?
Die KI prüft die Richtlinie trotzdem, und zwar anhand der allgemeinen regulatorischen Best Practices für dieses Rahmenwerk. Für möglichst konkrete und umsetzbare Ergebnisse sollten Sie jedoch zuerst Ihre Kontrollen erfassen.
Ersetzt die KI-Prüfung eine Compliance-Prüfung durch Menschen?
Nein. Die KI-Prüfung ist ein Werkzeug, mit dem Compliance-Verantwortliche Lücken schneller erkennen. Alle KI-generierten Vorschläge sollten von einer qualifizierten Fachkraft geprüft werden, bevor die Richtlinie freigegeben wird.
Kann ich dieselbe Richtlinie mehrfach prüfen?
Ja. Klicken Sie erneut auf „Mit KI prüfen“, um eine neue Analyse zu erhalten. Das ist hilfreich, nachdem Sie die Richtlinie von Hand bearbeitet haben.