
Das Modul ISO 22301 verfolgt ein Business-Continuity-Managementsystem (BCMS) anhand von ISO 22301:2019, Sicherheit und Resilienz. Business-Continuity-Managementsysteme. Anforderungen nach. Die Norm ist zertifizierbar und wird von jeder Organisation angewendet, die einem Kunden, einem Kartensystem oder einer Aufsichtsbehörde zeigen muss, dass ihre wichtigsten Aktivitäten bei einer Störung fortgeführt oder wiederhergestellt würden: Zahlungs- und E-Geld-Institute, Banken und Versicherer, Cloud- und Managed-Service-Anbieter, Betreiber wesentlicher Dienste und deren Lieferanten.
ISO 22301 ist selbst keine gesetzliche Pflicht. Die Norm ist der anerkannte Weg, die Kontinuitätsfähigkeit aufzubauen und nachzuweisen, die andere Regelwerke voraussetzen: die Business-Continuity-Richtlinie, die Business-Impact-Analyse, die getesteten Pläne, die Krisenfunktion und das interne Audit der Wiederherstellungspläne, die DORA Artikel 11 und 12 von Finanzunternehmen verlangen, die Maßnahme zu Geschäftskontinuität und Krisenmanagement nach NIS2 Artikel 21(2)(c) und die vier Kontrollen aus Anhang A der ISO 27001, die eine BIA und eine getestete IKT-Kontinuität voraussetzen.
Was Venvera nachverfolgt
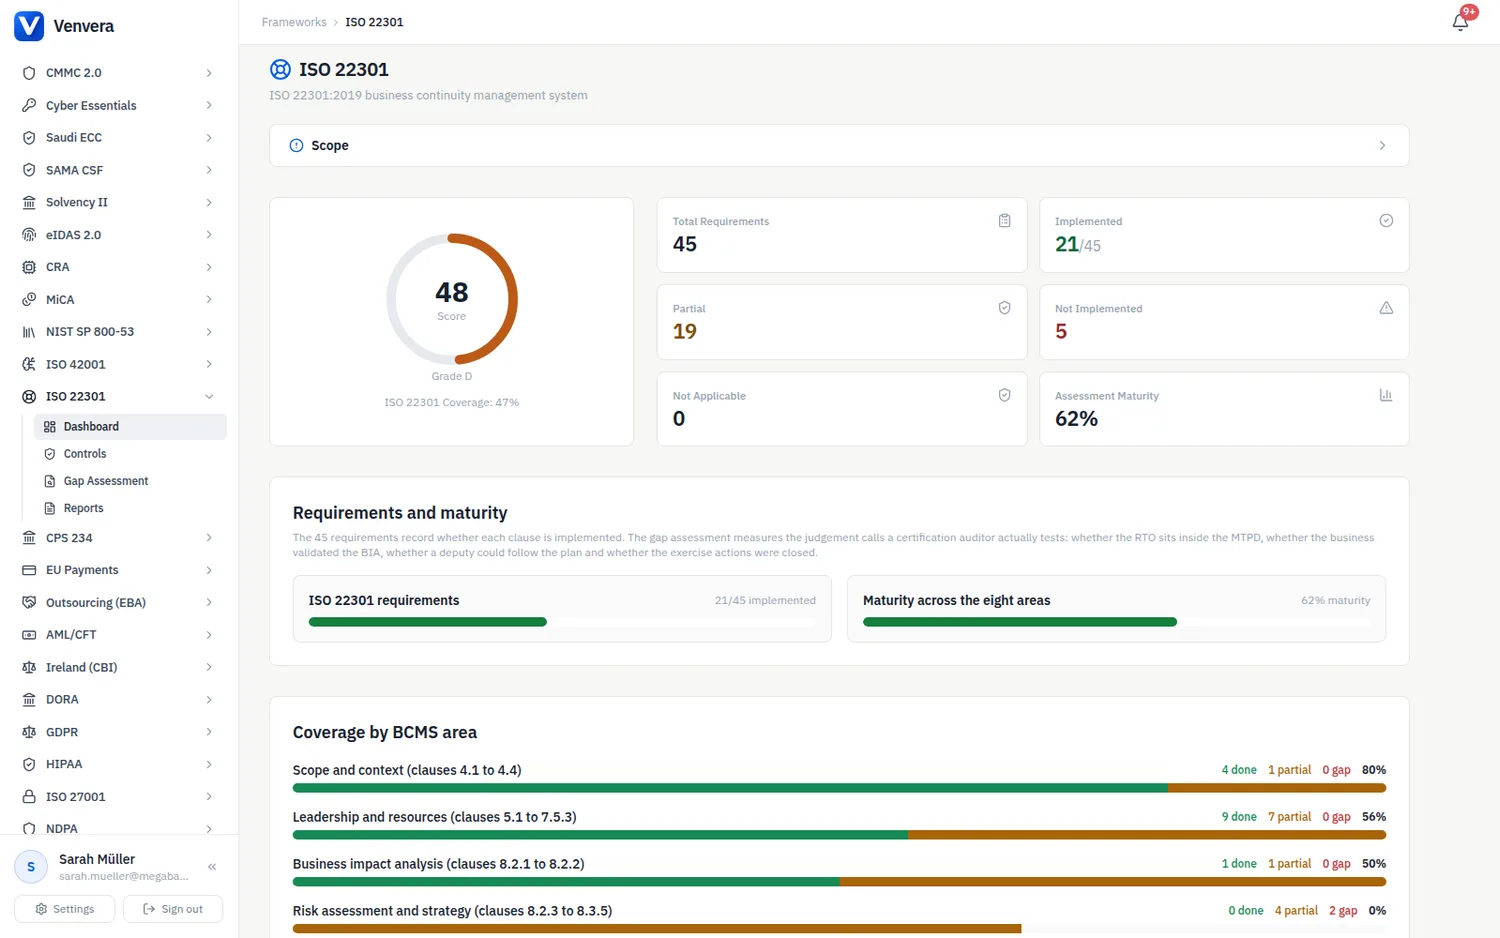
Die Norm hat zehn Abschnitte. Die Abschnitte 1 bis 3 behandeln Anwendungsbereich, normative Verweisungen und Begriffe und begründen keine Pflichten; die Norm hat keine Anhänge. Die Abschnitte 4 bis 10 enthalten 45 Abschnitte mit Anforderungen, und genau diese 45 liefert Venvera als Anforderungszeilen aus, referenziert über die Abschnittsnummer mit dem Präfix BC (zum Beispiel BC-8.2.2 für die Business-Impact-Analyse). Sie sind in acht Bereiche gegliedert, die dem Lebenszyklus eines BCMS folgen und nicht der Nummerierung der Abschnitte.
| Bereich | Abschnitte | Was er abdeckt |
|---|---|---|
| Geltungsbereich und Kontext | 4.1 bis 4.4 | Die Organisation und ihr Kontext, die interessierten Parteien und ihre Anforderungen, die rechtlichen und regulatorischen Anforderungen an die Kontinuität, der Anwendungsbereich des BCMS und das System selbst |
| Führung und Ressourcen | 5.1 bis 7.5.3 | Führung, die Richtlinie und ihre Kommunikation, Rollen und Befugnisse, Risiken und Chancen für das BCMS, Ziele und die Planung zu ihrer Erreichung, Planung von Änderungen, Ressourcen, Kompetenz, Bewusstsein, Kommunikation und dokumentierte Information |
| Business-Impact-Analyse | 8.2.1 bis 8.2.2 | Der Prozess für BIA und Risikobeurteilung sowie die BIA selbst: Auswirkungen im Zeitverlauf, MTPD, RTO, RPO, akzeptable Mindestkapazität, Ressourcen und Abhängigkeiten |
| Risikobeurteilung und Strategie | 8.2.3 bis 8.3.5 | Die Risikobeurteilung von Störungen sowie die Identifizierung, Auswahl, Ressourcenausstattung, Umsetzung und Aufrechterhaltung der Kontinuitätsstrategien und Kontinuitätslösungen |
| Pläne und Reaktionsstruktur | 8.4.1 bis 8.4.5 | Die Reaktionsstruktur und die Teams, die Warn- und Kommunikationsverfahren, die Business-Continuity-Pläne und die Rückkehr zum Normalbetrieb |
| Lieferanten und Abhängigkeiten | 8.1 | Betriebliche Planung und Steuerung, einschließlich ausgelagerter Prozesse und der Lieferkette |
| Übungen und Bewertung | 8.5 bis 8.6 | Das Übungs- und Testprogramm sowie die Bewertung von BIA, Strategien, Plänen und Verfahren nach Tests, Vorfällen und Änderungen |
| Leistung, Audit und Verbesserung | 9.1 bis 10.2 | Überwachung und Messung, internes Audit und sein Programm, Managementbewertung (Eingaben und Ergebnisse), Nichtkonformität und Korrekturmaßnahmen, fortlaufende Verbesserung |
Dashboard
Das Dashboard zeigt die Umsetzungsabdeckung über die 45 Anforderungen, eine Aufschlüsselung nach den acht Bereichen und den Reifegrad aus der Gap-Analyse, sofern eine abgeschlossen wurde. Abdeckung und Reifegrad beantworten unterschiedliche Fragen: Die Abdeckung sagt, ob eine Anforderung umgesetzt ist, der Reifegrad sagt, wie gut die Ermessensentscheidungen dahinter getroffen wurden. Eine Anforderung, die nach Abschnitt 4.3 mit dokumentierter Begründung aus dem Anwendungsbereich des BCMS ausgenommen wurde, zählt als abgedeckt, wenn sie als nicht anwendbar markiert ist.
Die drei Zeitwerte
Abschnitt 8.2.2 liefert für jede priorisierte Aktivität drei Zeitwerte und einen Kapazitätswert, die im gesamten Modul wiederkehren. Die maximal tolerierbare Störungsdauer (MTPD) ist der Zeitpunkt, ab dem die Auswirkung, die Aktivität nicht auszuführen, inakzeptabel wird. Die Wiederanlaufzeit (RTO) ist die Zielzeit, in der die Aktivität mit einer akzeptablen Mindestkapazität wieder aufgenommen wird, und sie muss mit Puffer innerhalb der MTPD liegen. Der Wiederherstellungspunkt (RPO) ist der maximal akzeptable Datenverlust, der das Backup-Intervall und die Replikationsverzögerung bestimmt. Die akzeptable Mindestkapazität ist das Leistungsniveau während der Wiederherstellung, in messbaren Größen. Zwei Konsistenzregeln machen diese Werte prüfbar: Die RTO ist für jede Aktivität kürzer als die MTPD, und kein unterstützendes System, kein Lieferant und kein Standort hat ein Wiederherstellungsziel, das länger ist als die RTO der Aktivitäten, die davon abhängen. Die Gap-Analyse fragt beides ab.
Wiederkehrende Pflichten
Die Norm sagt überall „in geplanten Abständen“ und legt kein Datum fest. Jeder Rhythmus unten ist daher der in der Zertifizierungspraxis übliche Standard; passen Sie ihn je Pflicht an, wenn Ihr Zyklus abweicht. Vierzehn Pflichten landen mit Verantwortlichen, Terminen und Erinnerungen im Compliance-Kalender, und jede nennt den Abschnitt, dem sie dient.
Jährlich, Abschnitte 8.2.2 und 8.6. Bestätigen Sie die Auswirkungskriterien, MTPD, RTO, RPO, Mindestkapazität und Abhängigkeiten mit den Verantwortlichen der Aktivitäten und lassen Sie das Ergebnis von der obersten Leitung genehmigen.
Jährlich, Abschnitte 8.2.3 und 8.3. Beurteilen Sie die Störungsrisiken neu und bestätigen Sie, dass jede ausgewählte Lösung die RTO und die Mindestkapazität aus der aktuellen BIA weiterhin erfüllen kann.
Jährlich, Abschnitte 8.5 und 8.3.5. Führen Sie die Übungen so durch, dass jedes Team, jede Aktivität und jede Lösung innerhalb des Zyklus validiert wird, und messen Sie die erreichte Wiederherstellungszeit und den Datenverlust der IKT-Lösungen an RTO und RPO.
Jährlich, Abschnitte 8.4.4, 4.2.2 und 8.1. Genehmigen Sie jeden Plan mit seinen Team- und Kontaktdaten erneut, überprüfen Sie das Register der Kontinuitätspflichten und erneuern Sie die Zusicherung, dass jeder kritische Lieferant seine Zusagen einhalten kann.
Jährlich (der Leistungsbericht vierteljährlich), Abschnitte 7.2, 7.3, 9.1, 9.2 und 9.3. Schulen Sie die Rolleninhaber, berichten Sie die Kennzahlen, auditieren Sie den gesamten Anwendungsbereich mit unabhängigen Auditoren und halten Sie die Managementbewertung anhand der vollständigen Liste der Eingaben ab.
Jährlich, Abschnitte 5.2.1, 6.2.1 und 4.1 bis 4.3. Die oberste Leitung bestätigt oder überarbeitet die Richtlinie und die Ziele, und Kontext, interessierte Parteien und Anwendungsbereich werden erneut genehmigt, wobei jeder Ausschluss begründet wird.
Woher die DORA-Nachweise kommen
Für ein Finanzunternehmen ist die DORA-Akte zur IKT-Kontinuität eine Teilmenge der BCMS-Akte. Die übergreifende Business-Continuity-Richtlinie (Artikel 11(1)), die Business-Impact-Analyse (Artikel 11(5)), die IKT-Geschäftsfortführungspläne (Artikel 11(2) und (4)), der jährliche Test (Artikel 11(6)), die Krisenmanagementfunktion (Artikel 11(7)), die Verfahren für Datensicherung und Wiederherstellung (Artikel 12) und das interne Audit der Reaktions- und Wiederherstellungspläne (Artikel 11(3)) entstehen alle aus den Abschnitten dieses Moduls. Im Crosswalk teilt sich die Anforderung an die Pläne (BC-8.4.4) die Gruppe Geschäftskontinuität mit DORA, NIS2 und ISO 27001; die übrigen Verknüpfungen zu DORA bleiben Ihnen überlassen, weil ein DORA-Prüfer die IKT-spezifischen Inhalte prüft. Hängen Sie daher dasselbe Dokument selbst an die DORA-Anforderung an, wo es sie tatsächlich erfüllt.