
Модулът ISO 22301 проследява система за управление на непрекъснатостта на дейността (BCMS) спрямо ISO 22301:2019, Сигурност и устойчивост. Системи за управление на непрекъснатостта на дейността. Изисквания. Стандартът подлежи на сертификация и се прилага от всяка организация, която трябва да покаже на клиент, на схема или на надзорен орган, че най-важните ѝ дейности ще продължат или ще бъдат възстановени при прекъсване: платежни институции и институции за електронни пари, банки и застрахователи, доставчици на облачни и управлявани услуги, оператори на основни услуги и техните доставчици.
Сам по себе си ISO 22301 не е правно задължение. Той е признатият начин да се изгради и докаже способността за непрекъснатост, която други актове предполагат: политиката за непрекъснатост на дейността, анализа на въздействието върху бизнеса (BIA), тестваните планове, кризисната функция и вътрешния одит на плановете за възстановяване, които членове 11 и 12 от DORA изискват от финансовите субекти, мярката за непрекъснатост на дейността и управление на кризи по член 21(2)(c) от NIS2 и четирите контрола от Приложение A на ISO 27001, които предполагат BIA и тествана непрекъснатост на ИКТ.
Какво проследява Venvera
Стандартът има десет клаузи. Клаузи от 1 до 3 са обхват, нормативни позовавания и термини и не създават задължения; стандартът няма приложения. Клаузи от 4 до 10 съдържат 45 клаузи с изисквания и именно тези 45 Venvera предоставя като редове с изисквания, обозначени с номера на клаузата с префикс BC (например BC-8.2.2 за анализа на въздействието върху бизнеса). Те са групирани в осем области, които следват жизнения цикъл на една BCMS, а не номерацията на клаузите.
| Област | Клаузи | Какво обхваща |
|---|---|---|
| Обхват и контекст | 4.1 до 4.4 | Организацията и нейният контекст, заинтересованите страни и техните изисквания, правните и регулаторните изисквания за непрекъснатост, обхватът на BCMS и самата система |
| Лидерство и ресурси | 5.1 до 7.5.3 | Лидерство, политиката и нейното комуникиране, роли и правомощия, рискове и възможности за BCMS, цели и планове за постигането им, планиране на промените, ресурси, компетентност, осведоменост, комуникация и документирана информация |
| Анализ на въздействието върху бизнеса | 8.2.1 до 8.2.2 | Процесът за BIA и оценка на риска и самият BIA: въздействие във времето, MTPD, RTO, RPO, минимален приемлив капацитет, ресурси и зависимости |
| Оценка на риска и стратегия | 8.2.3 до 8.3.5 | Оценката на риска от прекъсване, както и идентифицирането, изборът, осигуряването с ресурси, внедряването и поддържането на стратегии и решения за непрекъснатост |
| Планове и структура за реагиране | 8.4.1 до 8.4.5 | Структурата за реагиране и екипите, процедурите за предупреждение и комуникация, плановете за непрекъснатост на дейността и връщането към нормална дейност |
| Доставчици и зависимости | 8.1 | Оперативно планиране и контрол, включително външно възложените процеси и веригата на доставки |
| Упражнения и оценяване | 8.5 до 8.6 | Програмата за упражнения и тестване и оценяването на BIA, стратегиите, плановете и процедурите след тестове, инциденти и промени |
| Резултатност, одит и подобряване | 9.1 до 10.2 | Наблюдение и измерване, вътрешен одит и неговата програма, преглед от ръководството (входни данни и резултати), несъответствие и коригиращо действие, непрекъснато подобряване |
Дашборд
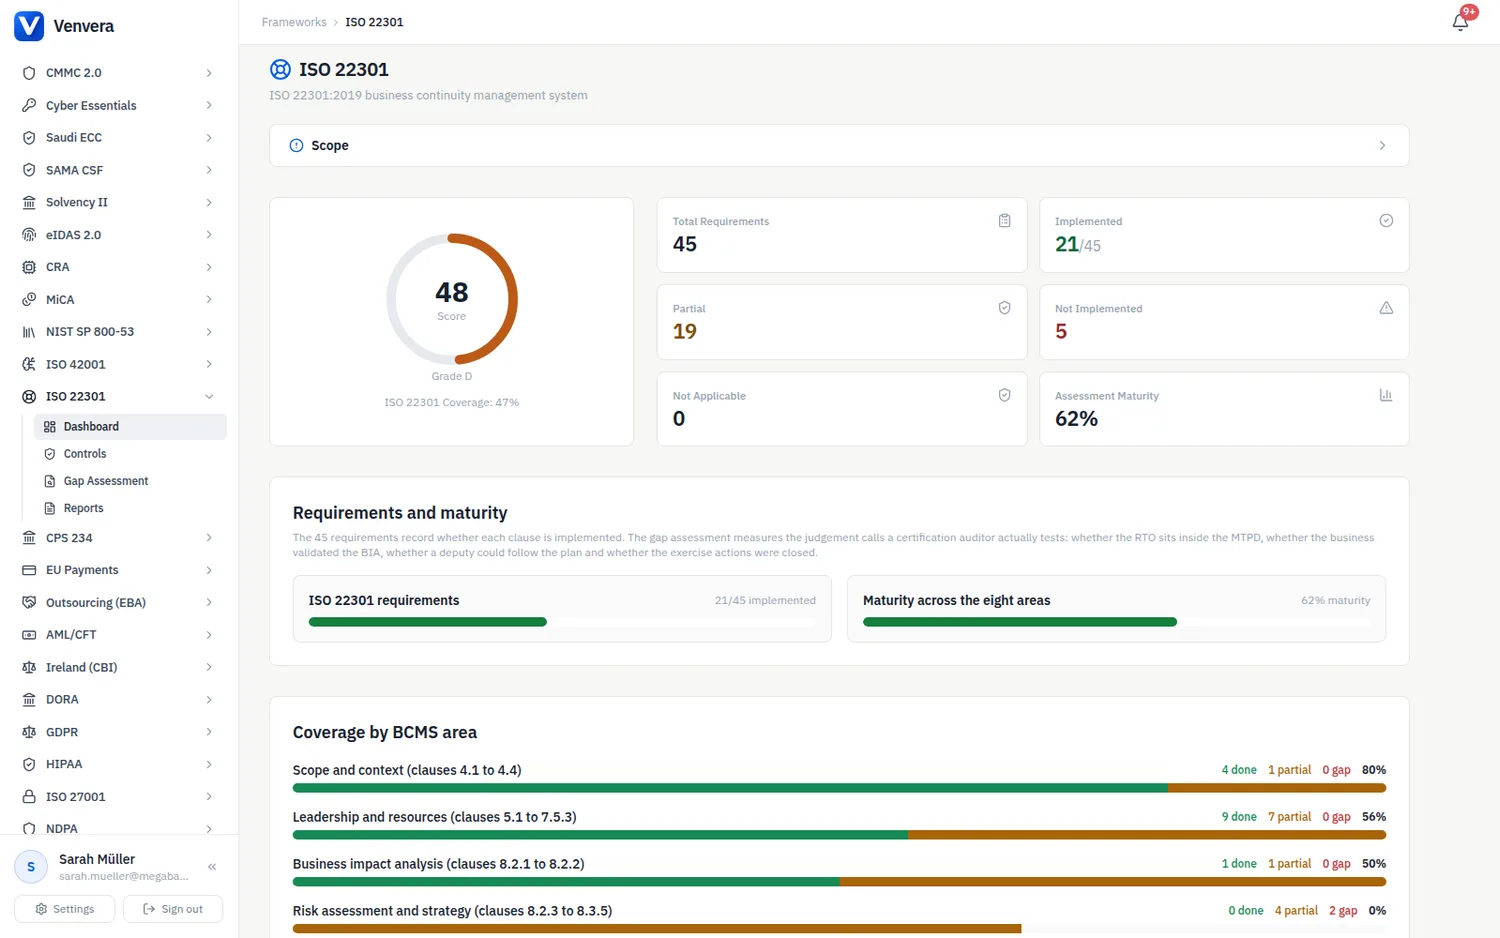
Дашбордът показва покритието на внедряването по 45-те изисквания, разбивка по осемте области и резултата за зрелост от оценката на пропуските, ако такава е завършена. Покритието и зрелостта отговарят на различни въпроси: покритието показва дали дадено изискване е внедрено, а зрелостта показва колко добре са направени преценките, които стоят зад него. Изискване, изключено от обхвата на BCMS по клауза 4.3 със записана обосновка, се брои за покрито, когато е отбелязано като неприложимо.
Трите времеви стойности
Клауза 8.2.2 дава за всяка приоритетна дейност три времеви стойности и една стойност за капацитет, които се повтарят в целия модул. Максимално допустимият период на прекъсване (MTPD) е моментът, след който въздействието от неизвършването на дейността става неприемливо. Целевото време за възстановяване (RTO) е целевото време за възобновяване на дейността при минимален приемлив капацитет и трябва да е в рамките на MTPD с резерв. Целевата точка на възстановяване (RPO) е максимално приемливата загуба на данни, която определя интервала на архивиране и изоставането на репликацията. Минималният приемлив капацитет е нивото на обслужване по време на възстановяването, изразено в измерими стойности. Две правила за съгласуваност правят тези стойности проверими при одит: RTO е по-кратко от MTPD за всяка дейност и нито една поддържаща система, доставчик или площадка няма цел за възстановяване, по-дълга от RTO на дейностите, които зависят от нея. Оценката на пропуските пита и за двете.
Повтарящи се задължения
Стандартът навсякъде казва „на планирани интервали“ и не определя дата, затова всяка периодичност по-долу е стойността по подразбиране от сертификационната практика; коригирайте я за всяко задължение, ако вашият цикъл е различен. Четиринадесет задължения постъпват в календара на съответствието със собственици, дати и напомняния, като всяко посочва клаузата, на която служи.
Ежегодно, клаузи 8.2.2 и 8.6. Потвърдете критериите за въздействие, MTPD, RTO, RPO, минималния капацитет и зависимостите със собствениците на дейностите и осигурете одобрение на резултата от висшето ръководство.
Ежегодно, клаузи 8.2.3 и 8.3. Оценете отново рисковете от прекъсване и потвърдете, че всяко избрано решение все още може да постигне RTO и минималния капацитет от текущия BIA.
Ежегодно, клаузи 8.5 и 8.3.5. Провеждайте упражненията така, че всеки екип, дейност и решение да бъдат валидирани в рамките на цикъла, и измервайте постигнатото време за възстановяване и загубата на данни на ИКТ решенията спрямо RTO и RPO.
Ежегодно, клаузи 8.4.4, 4.2.2 и 8.1. Одобрете отново всеки план с неговия екип и данни за контакт, прегледайте регистъра на задълженията за непрекъснатост и обновете увереността, че всеки критичен доставчик може да изпълни ангажиментите си.
Ежегодно (отчетът за резултатността е на тримесечие), клаузи 7.2, 7.3, 9.1, 9.2 и 9.3. Обучете лицата с роли, отчетете индикаторите, одитирайте целия обхват с независими одитори и проведете прегледа от ръководството по пълния списък с входни данни.
Ежегодно, клаузи 5.2.1, 6.2.1 и 4.1 до 4.3. Висшето ръководство потвърждава или преразглежда политиката и целите, а контекстът, заинтересованите страни и обхватът се одобряват отново, като всяко изключване се обосновава.
Откъде идват доказателствата по DORA
За финансов субект досието за непрекъснатост на ИКТ по DORA е подмножество на досието на BCMS. Цялостната политика за непрекъснатост на дейността (член 11(1)), анализът на въздействието върху бизнеса (член 11(5)), плановете за непрекъснатост на дейността в областта на ИКТ (член 11(2) и (4)), годишният тест (член 11(6)), функцията за управление на кризи (член 11(7)), процедурите за архивиране и възстановяване (член 12) и вътрешният одит на плановете за реагиране и възстановяване (член 11(3)) се създават от клаузите в този модул. В съответствията изискването за плановете (BC-8.4.4) споделя групата „Непрекъснатост на дейността“ с DORA, NIS2 и ISO 27001; останалите връзки с DORA са оставени на вас, защото проверяващият по DORA преглежда специфичното за ИКТ съдържание, така че сами прикачете същия документ към изискването по DORA там, където той действително му отговаря.